Le 15 septembre 2026, Amazon Web Services (AWS) a mis à jour son tableau de bord d’état des services. Après six mois d’évaluation des dommages de guerre, AWS a officiellement confirmé la perte irréversible de données clients hébergées dans la zone de disponibilité mec1-az2 aux Émirats arabes unis (ÉAU) ainsi que dans l’ensemble des trois zones de disponibilité de Bahreïn. C’est la première fois dans l’histoire du cloud public qu’un hyperscaler de premier plan reconnaît une perte définitive de données provoquée par des frappes d’armes militaires. Cette annonce bouleverse les certitudes du secteur et contraint les architectes système à recalculer les limites physiques de résilience des infrastructures cloud : les architectures haute disponibilité, longtemps érigées en dogme absolu, subissent une brutale confrontation avec le réel.
Des frappes de missiles brisent le mythe du multi-AZ
Les hostilités ont frappé les infrastructures numériques du Moyen-Orient le 1er mars de cette année, lorsque des drones iraniens ont mené des frappes de précision contre les centres de données d’Amazon à Bahreïn et aux ÉAU. Deux bâtiments aux ÉAU ont été directement touchés, tandis qu’un site à Bahreïn a subi de lourds dégâts sous l’effet de déflagrations rapprochées. Lors de vagues d’attaques ultérieures en avril et en juillet, des missiles tirés par le Corps des Gardiens de la révolution islamique (IRGC) ont achevé de détruire les installations restantes à Bahreïn. Plusieurs analyses d’imagerie satellite ont confirmé que ces infrastructures critiques ont été totalement anéanties sur le plan physique.
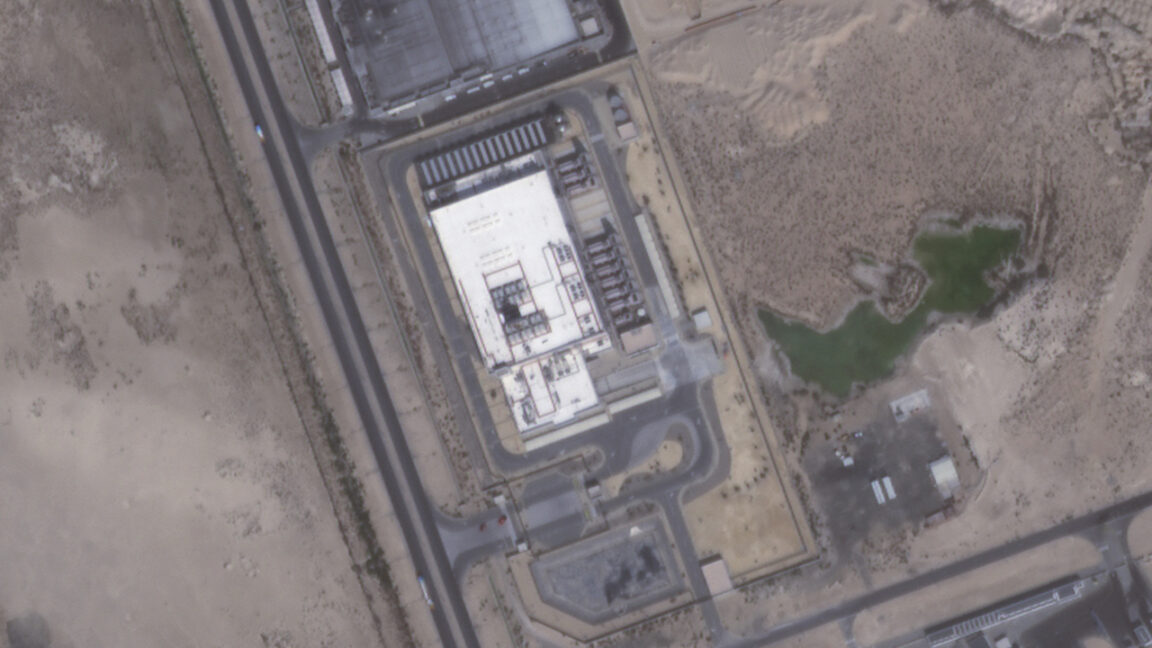 Image : Image satellite du centre de données Amazon d’Abou Dabi (ÉAU) touché par des drones le 1er mars. Source : Planet Labs PBC / Ars Technica
Un dirigeant d’AWS avait un jour affirmé avec assurance lors d’une interview : « Si l’un de ces bâtiments non identifiés était détruit, vous ne vous en rendriez probablement même pas compte ». La violence d’un pilonnage massif a balayé cette rhétorique. Une distance d’isolement de quelques dizaines de kilomètres au sein d’une même métropole n’offre aucune protection face à des armes de précision à longue portée contemporaines. Face à un feu nourri et concentré, la séparation physique intra-urbaine perd toute valeur dissuasive.
Les deux régions du Moyen-Orient ont été littéralement rayées de la carte dans l’espace géographique. Dès l’instant où les structures en béton armé et les baies de serveurs se sont effondrées en décombres, les mécanismes de haute disponibilité logicielle reposant sur ce matériel local se sont instantanément évanouis. La destruction physique a court-circuité l’orchestration logicielle de la redondance, réduisant l’infrastructure de pointe à un amas de silicium calciné. Privée de substrat matériel, toute haute disponibilité logique n’était qu’un château de cartes.
L’hypothèse erronée que plusieurs sites ne seraient jamais détruits simultanément
Les modèles de reprise après sinistre multi-AZ vantés par les fournisseurs de cloud reposent sur un postulat fondamental : les catastrophes sont locales, sporadiques et accidentelles. Le communiqué officiel d’AWS a lui-même reconnu sans détour que les dégâts causés aux infrastructures « se sont étendus à plusieurs zones de disponibilité et ont dépassé les limites pour lesquelles nos services régionaux et multi-AZ sont conçus ». Le géant du cloud a ainsi admis les frontières indépassables de ses propres remparts.
Un déploiement multi-AZ classique répartit généralement trois grands centres de données sur un rayon de quelques dizaines de kilomètres au sein d’une aire métropolitaine, reliés par de la fibre noire dédiée assurant une réplication synchrone des données. Avec une latence inférieure à la milliseconde, les applications peuvent basculer d’un nœud à un autre de manière totalement transparente pour les charges de travail opérationnelles. Toutefois, pour concilier performances et coûts, cette architecture sacrifie délibérément l’éloignement géographique à grande échelle.
| Date | Dégâts constatés et mesures officielles d’AWS |
|---|---|
| 2026-03-01 | Deux centres de données touchés directement par des drones aux ÉAU ; un site à Bahreïn endommagé par une frappe proche |
| 2026-04-01 | Une deuxième vague de frappes paralyse une autre zone de disponibilité intacte à Bahreïn |
| 2026-07-24 | Des tirs de missiles détruisent les installations restantes à Bahreïn, ruine totale confirmée par satellite |
| 2026-09-15 | AWS confirme la perte permanente de données sur toutes les AZ de Bahreïn et sur mec1-az2 aux ÉAU |
Les boucles de fibre métropolitaines gèrent avec brio les pannes électriques municipales, les coupures de câble ou les pannes isolées de serveurs, mais elles s’effondrent collectivement face à des bombardements ciblés de grande envergure. Une distance de trente ou quarante kilomètres est virtuellement nulle sous le feu d’une frappe stratégique. Lorsque tous les nœuds d’une région sont successivement ciblés et détruits, la réplication des données vers un site voisin perd tout intérêt. Le multi-AZ protège contre les incidents matériels et les anomalies logicielles ; il ne constitue en aucun cas un abri antiaérien.
Les règles de résidence des données ont piégé les clients sur place
Au-delà de la vulnérabilité technique, les contraintes réglementaires ont dramatiquement décuplé l’ampleur du désastre. Des pays comme les ÉAU ont instauré ces dernières années des lois très strictes sur la souveraineté et la résidence des données. Celles-ci imposent que les charges de travail sensibles dans la finance, la santé ou le secteur public soient exclusivement traitées à l’intérieur des frontières nationales. L’interdiction des transferts transfrontaliers constituait une condition sine qua non d’exercice.
Cette réglementation visait initialement à préserver la souveraineté numérique nationale. Mais lorsque le conflit géopolitique a éclaté, ce cadre réglementaire s’est transformé en un piège refermé sur les entreprises. Contraintes par les textes de loi, de nombreuses organisations sinistrées n’ont pas pu évacuer en urgence leurs charges de travail et leurs bases de données vers des centres sécurisés en Europe ou aux États-Unis après les frappes initiales de mars. Elles ont été condamnées à voir leurs données immobilisées sur zone, attendant passivement les frappes suivantes.
Quand la conformité sur le papier prévaut sur la survie opérationnelle et la reprise d’activité, les entreprises abandonnent la maîtrise de leur propre destin. L’obligation de concentrer les actifs vitaux dans un unique panier exposé à un risque géopolitique extrême a produit des conséquences irréparables. En situation de guerre, les lois de protection des données conçues pour les temps de paix n’ont pas protégé les données : elles en ont précipité la destruction.
150 millions de dollars de crédits ne rachèteront pas les données perdues
Confronté aux pertes colossales subies par ses clients, AWS a engagé des démarches de compensation financière. Dès le déclenchement des hostilités en mars, la facturation classique a été suspendue pour les régions touchées, et près de 150 millions de dollars de crédits de service ont été alloués aux comptes concernés. AWS s’est engagé à poursuivre la reconstruction des infrastructures et à publier un bilan d’avancement début 2027. Cependant, pour la majorité des entreprises touchées, de tels dédommagements financiers a posteriori n’ont aucune utilité pratique.
 Image : Présentation lors d’AWS re:Invent sur la conception des architectures de reprise après sinistre. Source : DatacenterDynamics
Les indemnisations prévues par les accords de niveau de service (SLA) ne font qu’annuler les frais contractuels accumulés durant la période d’indisponibilité. Dans un fil de discussion très suivi sur Hacker News dépassant les 145 points, des développeurs ont souligné que des coupons de crédit ne servent à rien pour reconstruire le cœur de métier d’une entreprise. La valeur intrinsèque des données surpasse infiniment le prix de location de la puissance de calcul.
Les bases de données de production et les registres de transactions anéantis constituent l’essence vitale d’une organisation. Aucun volume de crédits offerts ne permettra d’extraire trois années de journaux d’activité des débris calcinés d’un disque SSD. Les déductions financières ne peuvent masquer l’anéantissement de la valeur fondamentale de l’entreprise : des centres de données se reconstruisent avec du capital, mais des données métier disparues ne s’achètent pas. Une entreprise privée de son historique de données est une entreprise privée de son droit à opérer sur le marché.
La reprise après sinistre inter-régionale devient l’ultime ligne de défense
L’anéantissement des centres de données d’Amazon au Moyen-Orient a infligé une leçon sans fard aux entreprises du monde entier : enregistrer des données dans un système de sauvegarde et être capable de restaurer ses opérations après une catastrophe sont deux réalités totalement distinctes. Un second centre de données implanté à quelques dizaines de kilomètres partage le même destin géopolitique que le site principal ; il n’offre aucune immunité réelle. Sans un éloignement de plusieurs centaines ou milliers de kilomètres, il est illusoire d’espérer parer à une destruction à l’échelle régionale.
Une véritable architecture résiliente doit s’étendre d’un continent à l’autre. Répliquer des volumes massifs de données entre régions engendre certes des coûts de bande passante sortante (egress) conséquents et impose d’accepter des temps de latence de plusieurs centaines de millisecondes. Mais cette dépense incompressible représente le prix à payer pour garantir la survie de l’entreprise au bord d’un conflit armé. À une époque de turbulences géopolitiques accrues, le coût de la reprise après sinistre constitue une prime d’assurance indispensable.
La destruction des infrastructures moyen-orientales d’AWS prouve que les promesses d’une haute disponibilité purement logicielle volent en éclats face aux destructions matérielles de la guerre. Lorsque le périmètre de sécurité urbain cède, une sauvegarde froide conservée sur un autre continent demeure le seul atout salvateur. La reprise après sinistre inter-régionale n’est plus une option architecturale : elle est devenue la ligne de démarcation absolue pour la survie des actifs d’entreprise dans le cloud.
Liens de référence :
- Article d’Ars Technica
- Couverture CNBC
- Dépêche initiale de Reuters
- Mise à jour du tableau de bord AWS
- Discussion sur Hacker News (item?id=49719249)