El 15 de septiembre de 2026, Amazon Web Services (AWS) actualizó su panel de estado del servicio. Tras seis meses de evaluaciones de daños bélicos, AWS confirmó de forma oficial que parte de los datos de clientes alojados en la zona de disponibilidad mec1-az2 de los Emiratos Árabes Unidos (EAU) y en las tres zonas de disponibilidad de Baréin se han perdido para siempre. Es la primera vez en la historia de la computación en la nube pública que uno de los principales proveedores mundiales admite una pérdida irreversible de datos provocada por ataques militares armados. Este anuncio derriba certezas arraigadas en el sector y obliga a los ingenieros a recalcular los límites de resistencia de la infraestructura en la nube: las arquitecturas de alta disponibilidad que durante años se consideraron infalibles se enfrentan ahora a un crudo choque con la realidad.
Los misiles pulverizan el mito de la alta disponibilidad multi-AZ
El conflicto bélico alcanzó la infraestructura digital de Oriente Medio el 1 de marzo de este año, cuando drones iraníes ejecutaron ataques de precisión contra los centros de datos de Amazon en Baréin y los EAU. Dos edificios en los EAU sufrieron impactos directos, mientras que una instalación en Baréin se vio gravemente afectada por detonaciones muy próximas. En oleadas posteriores durante los meses de abril y julio, los misiles del Cuerpo de la Guardia Revolucionaria Islámica (IRGC) terminaron de destruir las instalaciones restantes en Baréin. Múltiples análisis de imágenes satelitales confirmaron que estos centros de datos neurálgicos quedaron reducidos a escombros en su estructura física.
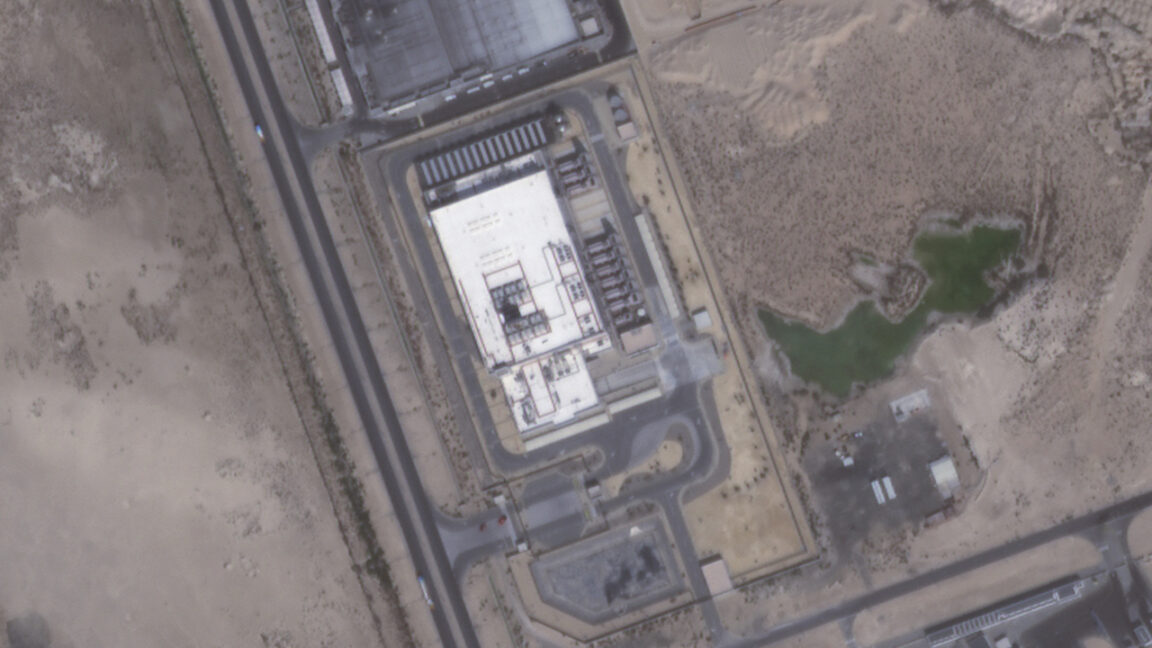 Imagen: Imagen satelital del centro de datos de Amazon en Abu Dabi, EAU, alcanzado por drones el 1 de marzo. Fuente: Planet Labs PBC / Ars Technica
En una conocida entrevista, un alto ejecutivo de AWS llegó a afirmar en su día: “Si volaran uno de estos edificios sin señalizar, ni siquiera lo notarías”. La potencia destructiva de un bombardeo masivo ha echado por tierra ese relato. Mantener una distancia de separación de unas pocas decenas de kilómetros dentro de la misma área metropolitana no ofrece defensa alguna frente a armas guiadas de precisión de largo alcance. Bajo fuego pesado concentrado, la separación física a nivel local pierde por completo su valor defensivo.
Ambas regiones de Oriente Medio sufrieron una aniquilación física en el espacio geográfico. En el instante en que las estructuras de hormigón armado y las hileras de servidores se transformaron en ruinas, los sistemas de alta disponibilidad que dependían de ese hardware local se evaporaron al instante. La destrucción material desbordó por completo la redundancia gestionada por software, degradando la infraestructura más puntera a silicio fundido. Sin un soporte físico intacto, cualquier esquema lógico de alta disponibilidad no era más que un castillo en el aire.
La suposición fallida de que varios centros de datos no caerían a la vez
Las soluciones de recuperación ante desastres multizona (Multi-AZ) que comercializan los proveedores de nube parten de un supuesto fundamental: que las catástrofes son locales, aisladas y accidentales. El propio comunicado posterior de AWS reconoció con franqueza que los daños en sus infraestructuras “afectaron a múltiples zonas de disponibilidad y superaron los límites para los que están diseñados nuestros servicios regionales y multi-AZ”. Esto evidencia que el gigante tecnológico es plenamente consciente de los límites de sus defensas.
Un despliegue Multi-AZ convencional distribuye normalmente tres grandes centros de datos en un radio metropolitano de varias decenas de kilómetros, enlazados mediante fibra oscura dedicada para la replicación síncrona de datos. Con latencias inferiores al milisegundo, las aplicaciones pueden alternar nodos de forma transparente sin que la capa operativa lo perciba. Sin embargo, para equilibrar el rendimiento con los costes, este diseño sacrifica deliberadamente la dispersión geográfica a gran escala.
| Fecha | Daños y acciones oficiales de AWS |
|---|---|
| 2026-03-01 | Dos centros de datos en EAU alcanzados directamente por drones; una instalación en Baréin dañada por impacto cercano |
| 2026-04-01 | Una segunda oleada de ataques inutiliza otra zona de disponibilidad en Baréin que no había sido dañada |
| 2026-07-24 | Misiles destruyen las instalaciones restantes en Baréin; las imágenes satelitales confirman su ruina total |
| 2026-09-15 | AWS confirma la pérdida permanente de datos en todas las AZ de Baréin y en mec1-az2 de los EAU |
Los anillos metropolitanos de fibra toleran sin esfuerzo apagones eléctricos, roturas de cable o fallos en nodos de red aislados, pero colapsan por completo ante bombardeos sistemáticos. Una distancia de treinta o cuarenta kilómetros equivale a cero bajo un ataque militar estratégico. Cuando todos los nodos de una misma región son localizados y destruidos uno tras otro, la replicación de datos a una instalación vecina carece por completo de sentido. La arquitectura Multi-AZ es un escudo frente a averías de hardware y fallos de software, no un búnker contra el impacto de misiles.
La regulación de residencia de datos dejó a los clientes atrapados en el frente
Más allá de la fragilidad técnica, el marco regulatorio agravó exponencialmente el impacto de la catástrofe. Países como los EAU han aprobado en los últimos años normativas estrictas de soberanía y residencia de datos. Estas leyes exigen que las cargas de trabajo críticas en finanzas, sanidad y administración pública se procesen obligatoriamente dentro de las fronteras nacionales. Impedir la salida transfronteriza de datos era un requisito legal innegociable para operar.
El propósito original de esta legislación era salvaguardar la soberanía digital nacional. Sin embargo, al estallar el conflicto geopolítico, las fronteras regulatorias se transformaron en una trampa para los clientes. Sujetas al estricto marco legal, muchas empresas afectadas no pudieron trasladar de emergencia sus sistemas y bases de datos a centros seguros en Europa o Estados Unidos tras los primeros ataques de marzo. Quedaron condenadas a ver sus datos inmovilizados en una zona de guerra activa, a la espera del siguiente bombardeo.
Cuando el cumplimiento formal en el papel se antepone a la supervivencia y la continuidad del negocio, las empresas ceden el control de su propio destino. La imposición de concentrar los activos estratégicos en una única cesta de alto riesgo geopolítico acarreó un desenlace irreparable. En un escenario de guerra, las normas de protección de datos redactadas para tiempos de paz no solo no protegieron la información, sino que aceleraron su destrucción.
Los 150 millones de dólares en créditos no pueden recomprar los datos perdidos
Ante las ingentes pérdidas sufridas por sus clientes, AWS puso en marcha medidas de compensación económica. Desde el inicio de las hostilidades en marzo, suspendió la facturación ordinaria en las regiones golpeadas y distribuyó unos 150 millones de dólares en créditos de consumo a las cuentas afectadas. AWS se comprometió a continuar la reconstrucción de las instalaciones y a presentar un informe de avance a principios de 2027. No obstante, para la inmensa mayoría de los clientes, estas compensaciones financieras a posteriori resultan del todo inútiles.
 Imagen: Presentación en AWS re:Invent sobre el diseño de arquitecturas de recuperación ante desastres. Fuente: DatacenterDynamics
Las indemnizaciones estipuladas en los Acuerdos de Nivel de Servicio (SLA) solo compensan las tarifas contractuales facturadas durante el tiempo de inactividad. En un debate de gran repercusión en Hacker News con más de 145 puntos, varios desarrolladores señalaron que los cupones y créditos carecen de valor alguno para reconstruir la lógica operativa de un negocio. El valor intrínseco de los datos supera con creces el coste de alquilar capacidad de cálculo.
Las bases de datos en producción y los historiales de transacciones destruidos constituyen la sangre vital de cualquier empresa. Por muchos créditos gratuitos que se otorguen, nadie puede extraer los registros de actividad de los últimos tres años de los fragmentos calcinados de una unidad SSD. Las deducciones contables no tapan el colapso del valor fundamental del negocio: las instalaciones físicas pueden reconstruirse con inversión, pero los datos corporativos no. Una empresa privada de su histórico de datos pierde automáticamente su derecho a competir en el mercado.
La recuperación ante desastres interregional se convierte en la última línea de defensa
El bombardeo de los centros de datos en Oriente Medio ha impartido una lección tajante a organizaciones de todo el mundo: almacenar copias de seguridad en un sistema y ser capaz de restaurarlas tras una catástrofe son dos cosas radicalmente distintas. Un segundo centro de datos ubicado a pocas decenas de kilómetros comparte el mismo destino geopolítico que el nodo principal y no confiere inmunidad real. Sin una separación de cientos o miles de kilómetros, no es posible protegerse contra golpes de destrucción a escala regional.
Una arquitectura de recuperación verdaderamente resistente exige una separación física intercontinental. Replicar volúmenes masivos de datos entre regiones conlleva sin duda elevados costes de tráfico de red saliente (egress) y obliga a asumir latencias de cientos de milisegundos. Sin embargo, ese desembolso fijo garantiza el derecho a sobrevivir de una empresa en el umbral de un conflicto bélico. En una época de creciente inestabilidad geopolítica, el coste de la recuperación ante desastres es una prima obligatoria de seguridad.
La devastación de la infraestructura de AWS en Oriente Medio demuestra que las garantías de la alta disponibilidad definida por software se desmoronan frente a la fuerza militar destructiva. Cuando la línea defensiva metropolitana cede, una copia fría en otro continente es el único as en la manga que queda. La recuperación ante desastres interregional ya no es una opción arquitectónica negociable: es la línea roja indispensable para la supervivencia corporativa en la nube.
Enlaces de referencia:
- Reporte de Ars Technica
- Cobertura de CNBC
- Primicia de Reuters
- Actualización del panel de estado de AWS
- Debate en Hacker News (item?id=49719249)