Am 15. September 2026 aktualisierte Amazon Web Services (AWS) sein Service-Status-Dashboard. Nach sechsmonatiger Schadensanalyse bestätigte AWS offiziell, dass Kundendaten in der Availability Zone mec1-az2 in den Vereinigten Arabischen Emiraten (VAE) sowie in allen drei Availability Zones in Bahrain unwiederbringlich verloren sind. Es ist das erste Mal in der Geschichte des Public Cloud-Computings, dass ein führender Hyperscaler einen irreversiblen Datenverlust infolge militärischer Waffeneinwirkung einräumt. Diese Ankündigung erschüttert bisherige Branchengewissheiten und zwingt Systemarchitekten dazu, die physischen Belastungsgrenzen von Cloud-Infrastrukturen neu zu kalkulieren. Jahrelang als Standard gefeierte Hochverfügbarkeitsarchitekturen stehen vor einer schonungslosen Realitätsprüfung.
Raketen durchschlagen das Multi-AZ-Sicherheitsversprechen
Die Kampfhandlungen erreichten die digitale Infrastruktur im Nahen Osten am 1. März dieses Jahres, als iranische Drohnen gezielte Angriffe auf Amazon-Rechenzentren in Bahrain und den VAE ausführten. Zwei Gebäudekomplexe in den VAE wurden direkt getroffen, während eine Einrichtung in Bahrain durch Detonationen in unmittelbarer Nähe schwer beschädigt wurde. In weiteren Angriffswellen im April und Juli zerstörten Raketen der iranischen Revolutionsgarde (IRGC) die verbliebenen Amazon-Einrichtungen in Bahrain vollständig. Mehrere unabhängige Satellitenaufnahmen bestätigten, dass die betroffenen Kernrechenzentren physisch komplett zerstört wurden.
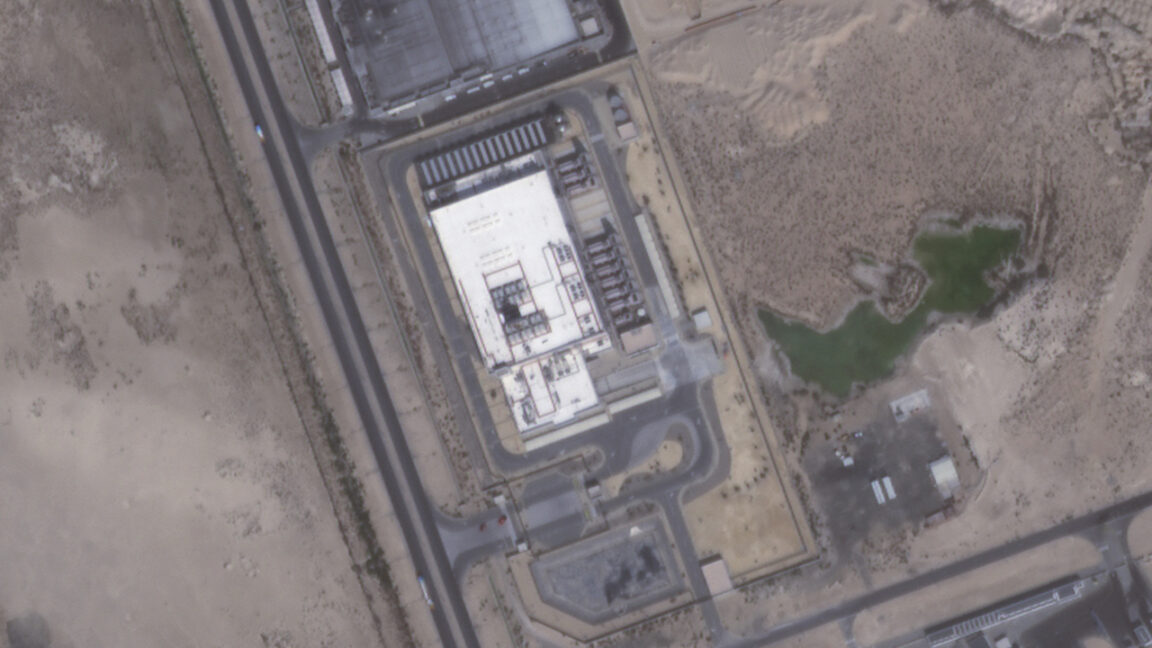 Abbildung: Satellitenaufnahme des am 1. März von Drohnen getroffenen Amazon-Rechenzentrums in Abu Dhabi, VAE. Quelle: Planet Labs PBC / Ars Technica
Ein AWS-Führungskraft hatte einst in einem Interview behauptet: “Selbst wenn eines dieser unmarkierten Gebäude in die Luft gesprengt würde, würden Sie es wahrscheinlich gar nicht bemerken.” Die Realität massiver, gezielter Bombardements hat diese Erzählung zunichtegemacht. Ein geografischer Abstand von einigen Dutzend Kilometern innerhalb desselben Ballungsraums bietet keinerlei Schutz vor modernen weitreichenden Präzisionswaffen. Unter schwerem militärischem Beschuss verliert die physische Trennung im Nahbereich jegliche Schutzwirkung.
Beide Regionen im Nahen Osten wurden im physischen Raum regelrecht ausgelöscht. Als Stahlbetonbauten samt dicht bestückten Server-Racks in Trümmer fielen, lösten sich die softwaregestützten Hochverfügbarkeitsmechanismen, die auf dieser lokalen Hardware aufbauten, in Luft auf. Die physische Zerstörung hebelte jede softwareseitige Redundanzsteuerung aus und reduzierte modernste Cloud-Infrastruktur auf geschmolzenes Silizium. Ohne ein intaktes physisches Trägermedium erwies sich jede logische Hochverfügbarkeit als reines Luftschloss.
Die fatale Annahme, dass mehrere Standorte niemals zugleich zerstört werden
Die von Cloud-Anbietern propagierten Multi-AZ-Disaster-Recovery-Modelle basieren auf einer grundlegenden Prämisse: Katastrophen treten lokal begrenzt und vereinzelt auf. Auch die offizielle AWS-Stellungnahme räumte unumwunden ein, dass die Schäden “mehrere Availability Zones umfassten und das überstiegen, wofür unsere regionalen und Multi-AZ-Dienste ausgelegt sind”. Der Cloud-Pionier gab damit die Grenzen seiner eigenen Sicherheitsarchitektur offen zu.
Ein typisches Multi-AZ-Setup verteilt drei große Rechenzentren über einen Radius von einigen Dutzend Kilometern innerhalb eines Ballungsraums, gekoppelt über dedizierte Dark-Fiber-Glasfasernetze für synchrone Datenreplikation. Latenzen im Sub-Millisekundenbereich ermöglichen nahtlose Node-Failover ohne Beeinträchtigung laufender Geschäftsanwendungen. Um jedoch Performance und Betriebskosten in Einklang zu bringen, opfert dieses Design bewusst die großräumige geografische Streuung.
| Datum | Schäden & offizielle AWS-Maßnahmen |
|---|---|
| 2026-03-01 | Zwei Rechenzentren in den VAE von Drohnen direkt getroffen, eine Einrichtung in Bahrain durch Nahtreffer beschädigt |
| 2026-04-01 | Zweite Angriffswelle beeinträchtigt eine weitere, bislang unbeschädigte Availability Zone in Bahrain |
| 2026-07-24 | Raketen zerstören verbliebene Rechenzentrumsinfrastruktur in Bahrain, Satellitenbilder bestätigen Totalschaden |
| 2026-09-15 | AWS bestätigt dauerhaften Datenverlust in allen Availability Zones in Bahrain sowie mec1-az2 in den VAE |
Metropolitane Glasfaserringe fangen Stromausfälle, Leitungsunterbrechungen oder isolierte Serverabstürze mühelos ab, versagen jedoch völlig bei flächendeckenden Bombardements. Ein Abstand von dreißig oder vierzig Kilometern schrumpft unter strategischem Waffenbeschuss praktisch auf null. Wenn alle Knotenpunkte einer Region nacheinander gezielt zerstört werden, verliert die synchrone Spiegelung an benachbarte Standorte jeden Sinn. Multi-AZ ist ein Schutzschild gegen Hardwareausfälle und Softwarefehler, aber kein Bunker gegen Raketenangriffe.
Datenresidenz-Vorschriften fesseln Kunden an die Gefahrenzone
Neben der architektonischen Verwundbarkeit verschärften regulatorische Rahmenbedingungen das Ausmaß der Katastrophe erheblich. Länder wie die VAE haben in den letzten Jahren strenge Gesetze zur Datenresidenz und Datensouveränität erlassen. Diese schreiben vor, dass sensible Workloads im Finanz-, Gesundheits- und Regierungssektor ausnahmslos innerhalb der Landesgrenzen verarbeitet werden müssen. Das Verbot grenzüberschreitender Datenübertragungen war eine zwingende Geschäftsvoraussetzung.
Diese Regulierung sollte ursprünglich die digitale Souveränität schützen. Im Moment des geopolitischen Konflikts verwandelten sich die Compliance-Grenzen jedoch in eine Falle. An Gesetze gebundene Unternehmen konnten ihre Primärsysteme und Datenbanken nach den ersten Angriffen im März nicht legal in sichere Rechenzentren in Europa oder den USA evakuieren. Ihnen blieb nichts anderes übrig, als tatenlos zuzusehen, wie ihre Daten am gefährdeten Standort verharrten und auf den nächsten Angriff warteten.
Wenn formale Compliance-Vorgaben über die Notfallwiederherstellung und das Überleben eines Unternehmens gestellt werden, gibt das Management das eigene Schicksal aus der Hand. Die erzwungene Konzentration kritischer Daten in einem einzigen geopolitischen Risikogebiet rächte sich bitter. Im Kriegsfall schützten Friedenszeit-Datenschutzgesetze die Daten keineswegs – sie beschleunigten vielmehr deren Vernichtung.
150 Millionen Dollar Guthaben bringen verlorene Daten nicht zurück
Angesichts der massiven Kundenschäden leitete AWS finanzielle Wiedergutmachungsmaßnahmen ein. Seit Ausbruch der Feindseligkeiten im März wurde die reguläre Abrechnung für die betroffenen Regionen ausgesetzt. Zudem stellte AWS betroffenen Konten rund 150 Millionen Dollar an Service-Gutschriften zur Verfügung. AWS versprach, den Wiederaufbau beschädigter Einrichtungen fortzuführen und Anfang 2027 über den Fortschritt zu berichten. Doch für die meisten betroffenen Kunden sind nachträgliche finanzielle Entschädigungen völlig wirkungslos.
 Abbildung: AWS re:Invent Keynote zur Gestaltung von Disaster-Recovery-Infrastrukturen. Quelle: DatacenterDynamics
Die in Service Level Agreements (SLAs) garantierten Kompensationen decken allenfalls die rein rechnerischen Gebühren für Ausfallzeiten ab. In einer vielbeachteten Hacker News-Diskussion mit über 145 Punkten wiesen Entwickler darauf hin, dass Cloud-Gutschriften beim Wiederaufbau des Kerngeschäfts wertlos sind. Der intrinsische Wert von Unternehmensdaten übersteigt die bloße Miete für Rechenkapazität um ein Vielfaches.
Verlorene Produktionsdatenbanken, Kundenhistorien und Transaktionsjournale sind das Lebenselixier eines Unternehmens. Kein noch so hohes Gratisguthaben kann Transaktionsprotokolle der vergangenen drei Jahre aus zersplitterten SSD-Bausteinen wiederherstellen. Finanzielle Verrechnungen täuschen nicht über den Verlust existenzieller Unternehmenswerte hinweg: Rechenzentren lassen sich mit Kapital neu errichten, Geschäftsdaten jedoch nicht. Unternehmen, die ihre historischen Daten verloren haben, verlieren im selben Augenblick ihre Existenzberechtigung am Markt.
Regionenübergreifendes Disaster Recovery wird zur letzten Bastion
Die Zerstörung der Rechenzentren im Nahen Osten erteilt Unternehmen weltweit eine unmissverständliche Lektion: Daten in ein Backupsystem zu schreiben ist etwas grundlegend anderes, als Systeme nach einer Katastrophe erfolgreich wieder hochzufahren. Ein zweites Rechenzentrum in wenigen Dutzend Kilometern Entfernung teilt das geopolitische Schicksal des Hauptstandorts und bietet keinen wirklichen Katastrophenschutz. Wer keinen Puffer von mehreren hundert oder tausend Kilometern aufbaut, kann regionalen Vernichtungsschlägen nicht trotzen.
Eine wahrhaft krisenfeste Disaster-Recovery-Architektur muss Kontinente überspannen. Große Datenmengen über Regionen hinweg zu spiegeln, verursacht zwar beträchtliche Egress-Netzwerkkosten und erzwingt Latenzen im dreistelligen Millisekundenbereich. Doch diese Ausgaben sichern das nackte Überleben eines Unternehmens im Ernstfall. In Zeiten wachsender geopolitischer Instabilität sind die Kosten für Notfallwiederherstellung eine unverzichtbare Sicherheitsprämie.
Das Schicksal der AWS-Regionen im Nahen Osten belegt eindrücklich, wie brüchig rein softwaredefinierte Hochverfügbarkeitsannahmen vor physischer Zerstörungswut sind. Wenn die städtische Redundanzlinie durchbrochen wird, bleibt ein Cold-Backup auf einem anderen Kontinent der einzige verlässliche Rettungsanker. Regionenübergreifende Notfallwiederherstellung ist kein optionales Architektur-Upgrade mehr – sie ist die Mindestvoraussetzung für das Überleben im Cloud-Zeitalter.
Referenzlinks:
- Ars Technica Bericht
- CNBC Bericht
- Reuters Exklusivbericht
- AWS Dashboard-Update
- Hacker News Diskussion (item?id=49719249)