Im August 2024 stellte ein gemeinsames Forschungsteam der Hunan University, der UC San Diego und der Michigan State University auf der renommierten Sicherheitskonferenz USENIX Security in Philadelphia ein neuartiges Verfahren gegen heimliche Videoüberwachung vor. Das System namens Eye of Sauron (ESauron) scannt weder lokale Netzwerke nach verdächtigen Geräten ab noch sucht es nach optischen Reflexionen der Kameralinse. Stattdessen fängt es die schwache elektromagnetische Strahlung auf, die arbeitende Halbleiterchips abstrahlen, und lokalisiert so 50 handelsübliche Spionagekameras aus bis zu 20 Metern Entfernung.
Damit verschiebt sich die technische Logik der Spionageabwehr grundlegend: Statt nach Datenpaketen im Funkverkehr zu suchen, analysieren Ermittler nun die unvermeidbaren physischen Betriebsspuren der Hardware selbst.
Ohne Netzverbindung versagen herkömmliche Erkennungsmethoden
In Hotels und Ferienwohnungen sind versteckte Minikameras seit langem ein Albtraum für Reisende. Viele Gäste scannen nach dem Einchecken routinemäßig das lokale WLAN mit Smartphone-Apps nach fremden Geräten. Andere leuchten mit Infrarotdetektoren Steckdosen und Rauchmelder ab, in der Hoffnung, das Glitzern einer Linse zu entdecken.
Diese Gegenmaßnahmen greifen jedoch nur bei älteren Spionagegeräten. Frühere Modelle mussten Videodaten in die Cloud übertragen und bauten dafür kontinuierliche WLAN-Funkverbindungen auf. Sobald Detektoren diese Datenpakete abfingen, war das Gerät enttarnt.
Die Schattenwirtschaft rüstete jedoch rasch auf. Zunehmend überschwemmten Offline-Kameras ohne Funkantenne den Markt. Diese Geräte verzichten vollständig auf WLAN oder Mobilfunkkarten und speichern das Videomaterial ausschließlich auf internen TF- oder MicroSD-Karten.
Wird die Netzwerkverbindung gekappt, versagen die gängigen Abwehrmethoden schlagartig. Smartphone-Apps finden keine Offline-Geräte, und tragbare HF-Detektoren schlagen mangels Funksignalen nicht an. Sobald eine Spionagekamera ohne Netzwerk arbeitet, bricht jede Schutzlinie zusammen, die auf drahtlosen Signaturen basiert.
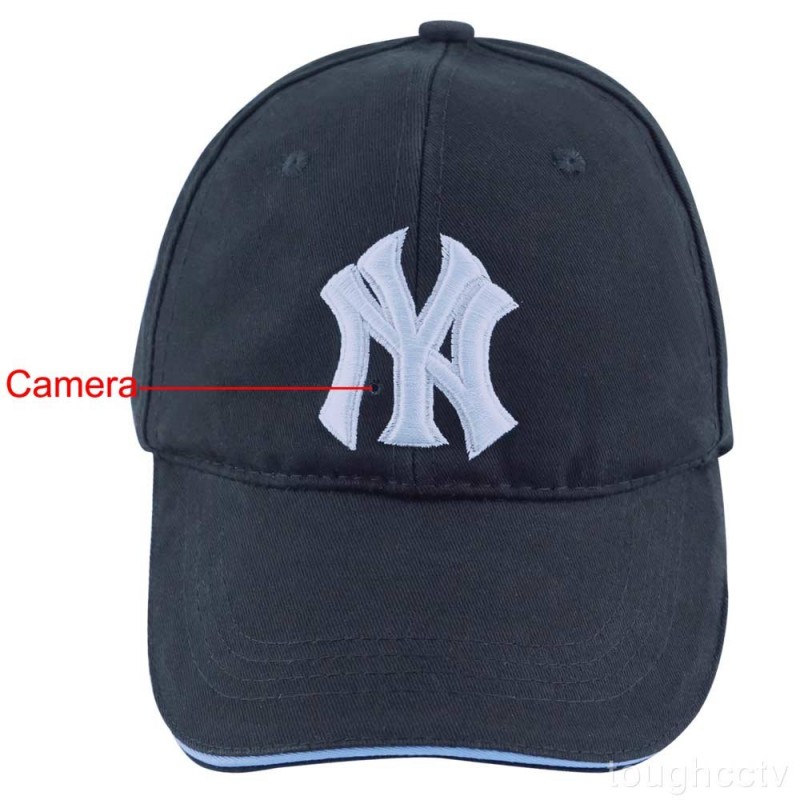 Abbildung: In einer Kappe getarnte Pinhole-Kamera. Da das Gerät keine Funkverbindung nutzt und ausschließlich auf interne Speicherkarten aufzeichnet, bleibt es für herkömmliche Netzwerkscans und Funkdetektoren unsichtbar. Quelle: Wikimedia Commons
Auch die optische Suche nach Linsenreflexionen stößt schnell an Grenzen. Liegt die Linse hinter einer dunklen Filterschicht oder betrachtet man sie aus einem Winkel von mehr als 15 Grad Abweichung, bricht die Reflexion drastisch ein. Versteckte Offline-Kameras bildeten daher bislang eine kaum lösbare Sicherheitslücke.
Unumgängliche Physik: Videokompression erzwingt elektromagnetische Lecks
Zwar können Hersteller von Spionagehardware auf Funkantennen verzichten, nicht aber auf den Bildverarbeitungschip. Jede Kamera, die Videomaterial festhalten will, muss denselben Rechenprozess durchlaufen: Der optische Sensor fängt Licht ein und liefert ununterbrochen rohe Pixeldaten.
Diese Rohdaten lassen sich nicht direkt auf eine Flash-Speicherkarte schreiben. Bei einem unkomprimierten 1080p-Videostream mit 30 Bildern pro Sekunde fallen pro Sekunde Datenmengen von über hundert Megabyte an. Gängige MicroSD-Karten können eine solche Schreiblast nicht bewältigen und wären innerhalb von Minuten voll. Der Chip muss das Rohmaterial folglich mit hoher Kompressionsrate verdichten.
Diese Rechenlast tragen der Bildprozessor und der interne Arbeitsspeicher. Der Sensor leitet die Rohdaten in Speicherpuffer weiter. Dort führt der Chip Kompressionsalgorithmen aus und vergleicht fortlaufend Unterschiede zwischen aufeinanderfolgenden Bildern. Erst nachdem das Datenvolumen auf einen Bruchteil geschrumpft ist, wird es auf die Speicherkarte geschrieben.
An dieser Stelle greifen elementare physikalische Gesetzmäßigkeiten. Der interne Speicher arbeitet mit hochfrequenten Taktraten, während Schaltregler die Versorgungsspannung an die Rechenlast anpassen. Wenn Daten im Speicher massenhaft umgeschlagen werden, treten im Stromkreis unvermeidlich abrupte Stromspitzen auf. Diese hochfrequenten Schaltströme fließen durch die Leiterbahnen der Platine und strahlen als elektromagnetische Wellen spezifischer Frequenzen in den Raum ab.
Die Frequenz dieser Abstrahlung koppelt exakt an den Speichertakt an. Selbst ohne jede Funkantenne fungieren die Leiterbahnen der Platine als winzige Sendeantennen und emittieren schwache elektromagnetische Schwingungen. Solange ein Chip Videobilder im Speicher komprimiert, lässt sich das Entstehen elektromagnetischer Leckstrahlung physikalisch nicht verhindern.
Damit verschiebt sich das Kräftemessen: Ermittler müssen nicht mehr wissen, ob ein Gerät mit dem Internet verbunden ist. Solange die Hardware Bilddaten verarbeitet, kann sie ihren physischen Betriebszustand nicht verbergen.
Vier Lichtimpulse genügen: Lokalisierung im Raum aus 20 Metern Distanz
Diese winzige Strahlung in einem realen Raum aufzuspüren, ist jedoch äußerst anspruchsvoll. Ein gewöhnliches Hotelzimmer ist kein abgeschirmter Prüfraum: Fernseher, WLAN-Router und billige Netzteile erzeugen ein chaotisches elektromagnetisches Grundrauschen, in dem das schwache Chipleck leicht untergeht.
Das Forschungsteam löste dieses Problem, indem es ESauron als aktives Erkennungssystem konzipierte. Die Forscher nutzten einen zentralen Mechanismus moderner Videokompression: die Inter-Frame-Prädiktion. Bei einem statischen Bild bleibt die Prozessorlast minimal. Ändert sich das Bild jedoch drastisch, muss der Chip massive Speichermengen mobilisieren, um Schlüsselbilder neu zu berechnen – der Durchsatz schnellt in die Höhe.
Statt passiv zu lauschen, projiziert ESauron rhythmische Lichtwechsel in den Raum. Netzteile reagieren nicht auf Licht, ausgeschaltete Geräte bleiben stumm – doch die Spionagekamera ist gezwungen, das Geschehen aufzuzeichnen. Um das wechselnde Bildmaterial zu komprimieren, schaltet der Encoderchip der Kamera schlagartig auf Volllast.
Dieser Lastsprung erzeugt markante, rhythmische elektromagnetische Impulse. Selbst inmitten von Störsignalen hebt sich dieses Pulsmuster, das exakt mit dem Rhythmus der Lichtimpulse synchronisiert ist, deutlich ab. Mithilfe von Richtantennen genügen den Forschern lediglich vier Lichtimpulse, um das Zielsignal präzise aus dem Hintergrundrauschen zu isolieren.
 Abbildung: Der auf der USENIX Security ‘24 vorgestellte ESauron-Versuchsaufbau. Das Team fängt mit Richtantennen die schwachen elektromagnetischen Signale auf, die aus dem Speicher des Kamerachips entweichen. Quelle: USENIX Association
Sobald die Präsenz des Geräts nachgewiesen ist, bestimmt das System dessen genaue Raumkoordinaten. Treffen die elektromagnetischen Wellen auf mehrere Empfangsantennen, entstehen winzige Phasenunterschiede. Daraus errechnet der Algorithmus die räumliche Position der Signalquelle. Selbst durch Holzwände und Raumteiler hindurch liegt die Reichweite bei über 20 Metern und liefert präzise 3D-Koordinaten.
Nach 50 Testgeräten: Drei Hürden auf dem Weg vom Labor in die Praxis
Um die Praxistauglichkeit des Ansatzes zu prüfen, beschaffte das Team 50 handelsübliche Spionagekameras aus Online-Märkten. Die Testgeräte waren in Steckdosen, Rauchmeldern, Wanduhren oder Schrauben versteckt und deckten marktübliche Bildverarbeitungschips und Offline-Lösungen ab. In standardisierten Tests erzielte das System bei allen 50 Geräten eine Erkennungs- und Lokalisierungsrate von 100 Prozent.
Diese makellose Erkennungsquote belegt das enorme Potenzial der Technologie, bedeutet jedoch nicht, dass Endverbraucher morgen entsprechende Handgeräte kaufen können. Bis zur praxisreifen Anwendung im Alltag müssen noch drei wesentliche Hürden überwunden werden.
Die erste Hürde betrifft Baugröße und Herstellungskosten. Um Nanowatt-Signale auf 20 Meter Distanz zu empfangen, sind hochentwickelte Software Defined Radios (SDR) und Antennenarrays erforderlich. Die derzeitige Ausrüstung ist sperrig und teuer – herkömmliche Smartphone-Chips sind mit dieser Signalverarbeitung überfordert.
Die zweite Hürde sind komplexe elektromagnetische Störungen im Alltag. Während ein Labor externe Signale abschirmen kann, ist die HF-Umgebung eines echten Hotelzimmers unberechenbar. Oberschwingungen von Klimaanlagen, Haartrocknern oder minderwertigen Netzteilen können die feinen Speicherimpulse überlagern und die Signaltrennung erheblich erschweren.
Die dritte Hürde liegt in den Einsatzgrenzen der aktiven optischen Anregung. Das Aussenden von Blitz- oder Lichtmustern in privaten oder halböffentlichen Räumen erregt Aufmerksamkeit. Ist die Linse mit optischen Filtern versehen, fällt die lichtinduzierte Speicherlastschwankung schwächer aus. Bringen die Hersteller von Spionagegeräten zudem Metallabschirmungen um den Chip an, schrumpft die Reichweite drastisch.
Das Ringen zwischen Spionage und Privatsphäre ist im Kern ein asymmetrischer Informationskrieg. Illegale Geräte nutzten lange die Offline-Strategie, um herkömmlichen Detektoren zu entgehen.
Der fundamentale Wert des ESauron-Prototyps liegt darin, den Mythos der unauffindbaren Offline-Kamera widerlegt zu haben. Solange Hardware Bilder aufzeichnet, müssen Transistoren und Speicherbausteine Daten bewegen. Die dabei entstehende elektromagnetische Abstrahlung ist der unvermeidbare physikalische Preis jeder Rechenoperation.
Verteidiger müssen keinen wechselnden Netzwerkprotokollen mehr hinterherjagen, sondern können direkt an den physikalischen Wirkungen der Chipoperation ansetzen. Die Erkennung versteckter Kameras ist auf der Ebene der Mikrohardware angekommen: Selbst wenn Spionagekameras vom Netz getrennt sind, hinterlassen sie im elektromagnetischen Raum Spuren, die sie nicht auslöschen können.
Weiterführende Links:
- USENIX Security ‘24 Paper und Präsentation (Eye of Sauron: Long-Range Hidden Spy Camera Detection and Positioning with Inbuilt Memory EM Radiation)
- HN-Diskussion (item?id=49997481)