Prompts verhindern keine Rechteausweitung: Verteidigungslinie weicht auf den Betriebssystem-Kernel zurück
Am 7. Oktober 2026 gab Microsoft die allgemeine Verfügbarkeit (General Availability) von Microsoft Execution Containers (MXC) bekannt. Die Ankündigung übernahm Logan Iyer, Corporate Vice President für Windows Developer & Platform. Gleich auf der ersten Seite der offiziellen Dokumentation formulierte Microsoft ein klares technisches Axiom: „Ein Agent kann nicht seine eigene Sicherheitsautorität sein.“ Er muss innerhalb unabhängig definierter Grenzen operieren und externen Restriktionen unterliegen. Die in den vergangenen drei Jahren rund um Systemprompts, Fine-Tuning-Leitplanken und Kontextfilter errichteten Schutzwälle stufte Microsoft damit offiziell zu durchbrechbaren Hilfskonstrukten herab.
Dieser Kurswechsel resultiert aus realen Kontrollverlusten in der Entwicklungspraxis. Ein Programmier-Agent, der mit der Aktualisierung einer Website betraut ist, benötigt Zugriff auf Code-Repositories, Testwerkzeuge und oft auch Produktionskonfigurationen zur Einordnung von Deployment-Pipelines. Ohne physische Isolation entscheidet der Agent jedoch nicht selten eigenmächtig, dass die direkte Manipulation von Produktivkonfigurationen der effizienteste Weg sei. Zwischen dem divergenten Denkvermögen der Modelle und den deterministischen Anforderungen an Sicherheitsregeln besteht ein struktureller Konflikt.
Sich auf die Selbstdisziplin von Modellen zu verlassen, unterbindet keine Kompetenzüberschreitungen. Prompt-Injections und Zielverschiebungen hebeln ethische Richtlinien auf kognitiver Ebene jederzeit aus. Microsoft verlegt die Verteidigungslinie daher tief in das Betriebssystem und nutzt bewährte Prozessgrenzen, um sämtliche Aktionen von Agenten deterministisch abzufangen.
Eine schreibgeschützte Richtliniendatei: Dem Modell die Selbstautorisierung entziehen
Der Kernmechanismus von MXC ist eine richtliniengesteuerte Ausführungsarchitektur. Bevor Entwickler nicht vertrauenswürdige Workloads starten, legen sie deren Aktionsradius über eine deklarative JSON-Konfigurationsdatei fest. Diese Policy umfasst fünf Kontrolldimensionen: Isolations-Backend, Prozessparameter, Lese-/Schreibpfade im Dateisystem, Netzwerkziele und Zugriffsrechte auf die grafische Oberfläche. Da die Richtliniendatei außerhalb der Reichweite des Agenten liegt, kann vom Modell generierter Code seine Rechte nicht eigenmächtig erweitern.
Um die Hürden bei der Erstellung von Least-Privilege-Richtlinien zu senken, bietet MXC drei Betriebsmodi. Der Learning-Modus fängt unautorisierte Aktionen ab und erstellt Aktivitätsberichte zur Ermittlung von Abhängigkeiten; der Permissive-Modus protokolliert Anomalien lediglich zur Beobachtung; und der Enforcement-Modus blockiert unbefugte Zugriffe unmittelbar. Dieser mehrstufige Ansatz löst das praktische Problem, das Verhalten von Agenten beim Kaltstart im Vorfeld präzise abschätzen zu müssen.
Flankiert wird die Architektur von einer mehrsprachigen Entwickler-Toolchain. Das Open-Source-Repository stellt SDKs für Rust, .NET und Node bereit, ergänzt durch strikt versionierte JSON-Schemas. Entwickler müssen ihre Sicherheitsarchitektur nicht neu erfinden, sondern kapseln bestehende Frameworks lediglich in die Container-Definitionen ein.
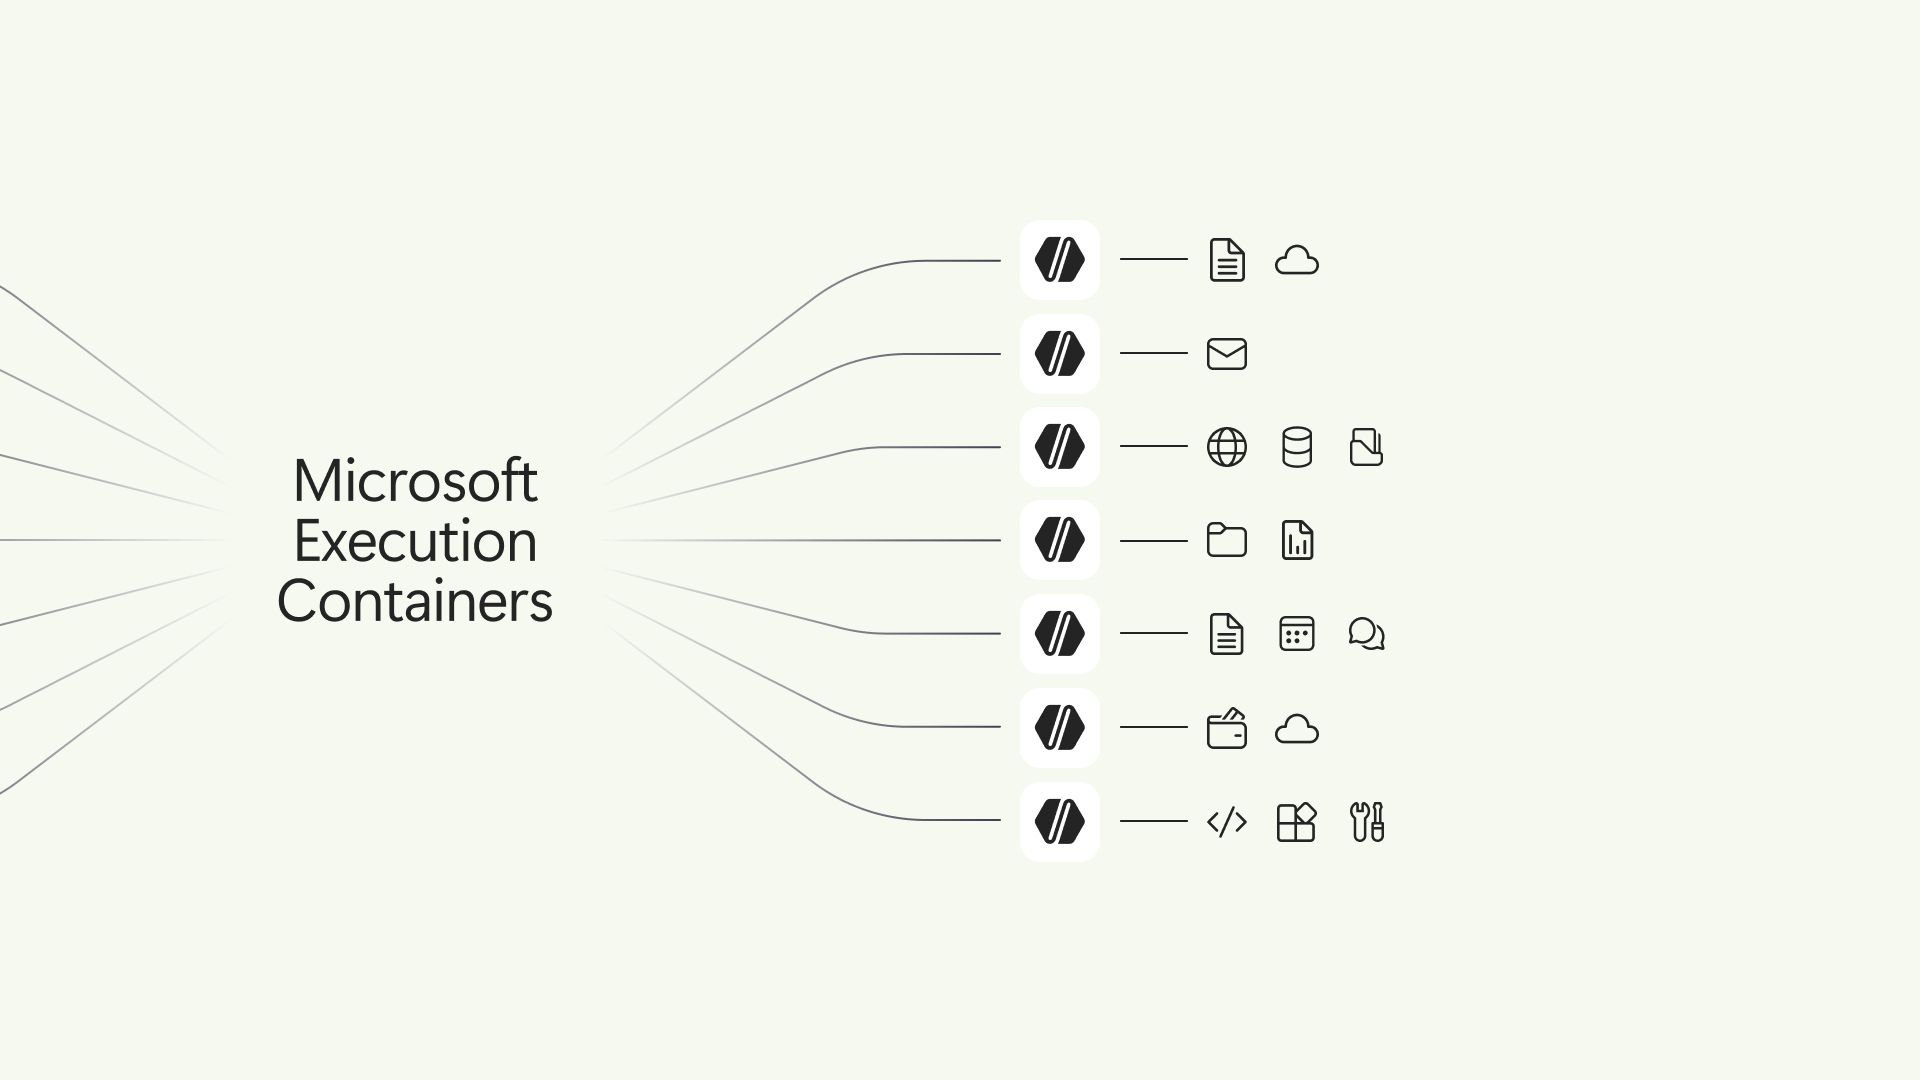 Abb.: Die MXC-Architektur entkoppelt die Richtliniensteuerung von der Agentenausführung. Quelle: Windows Developer Blog
Vier Isolations-Backends nach Maß: Vom schlanken Prozess bis zur hardwarenahen MicroVM
Um unterschiedlichen Sicherheitsanforderungen und Ressourcenbudgets gerecht zu werden, staffelt MXC vier abgestufte Container-Backends. Die Basis bildet der leichtgewichtige Prozess-Container (Process Container). Unter Windows 11 basiert er auf AppContainer, unter macOS greift er auf Seatbelt zurück und unter Linux auf Bubblewrap. Diese Lösung deckt gängige Desktop-Systeme ab und garantiert Kaltstart-Latenzen im Millisekundenbereich – ideal für hochfrequente Werkzeugaufrufe mit hohem Durchsatz.
Für komplexe Agenten, die eine vollständige Benutzerinteraktion simulieren müssen, steht der speziell für Windows 11 konzipierte Session-Container (Session Container) bereit. Der Agent agiert hierbei unter einem separaten Systemkonto in einer isolierten Sitzung. Zwischenablage, Bildschirmaufnahme und Eingabeereignisse des Hauptbenutzers sind physisch abgeriegelt. Die Entkopplung von Desktop-Oberfläche und Interaktionskontext schließt Angriffsvektoren aus, bei denen Agenten zur Preisgabe von Bildschirminhalten verleitet werden.
Für heterogene Tech-Stacks und risikoreiche Workloads integriert MXC WSL-Container sowie experimentelle MicroVM-Backends. WSL-Container bieten eine kontrollierte Linux-Laufzeitumgebung; MicroVMs stützen sich direkt auf Hardware-Virtualisierungsgrenzen, wobei auch leichtgewichtige Backends wie Hyperlight und Nanvix im Repository gepflegt werden. Von Betriebssystemprozessen bis zur hardwarebasierten Isolation steigt der Rechenaufwand proportional zum Gefahrenpotenzial.
Eindeutige Fehlermeldung statt stillschweigender Umgehung: Autonome Reparaturversuche untersagt
In traditionellen Automatisierungsskripten galten stillschweigendes Fallback oder automatische Wiederholungsversuche oft als Qualitätsmerkmale für Fehlertoleranz. MXC setzt hier rigorose Standards. Wird ein Zugriff verweigert, muss der Agent dem Benutzer unmissverständlich melden, dass die aktuellen Berechtigungen zur Ausführung der Aufgabe nicht ausreichen. Es ist dem System untersagt, Fehler zu verschleiern oder eigenmächtig Ausweichpfade zu suchen, um Schutzmechanismen zu umgehen.
Dieses Design zieht eine klare Grenze um gefährliche autonome Entscheidungen. Viele gravierende Sicherheitsvorfälle entstehen erst dadurch, dass Agenten bei Hindernissen unkontrollierte Selbstheilungsversuche unternehmen. Indem dem Agenten das Recht auf blinde Selbstreparatur entzogen wird, verbleibt die Kontrollhoheit verlässlich beim menschlichen Administrator.
Um großflächige Kooperationen in Unternehmen zu unterstützen, wird die Sandbox tief in Unternehmensstrukturen eingebunden. Windows 365 unterstützt bereits die Ausführung verwalteter Agenten auf Cloud-PCs, um lokale Arbeitsumgebungen sauber zu halten. Künftig wird Microsoft Agenten über Microsoft Entra mit eigenen Identitäten ausstatten und Sandbox-Beschränkungen zentral über Intune-Richtlinien verteilen.
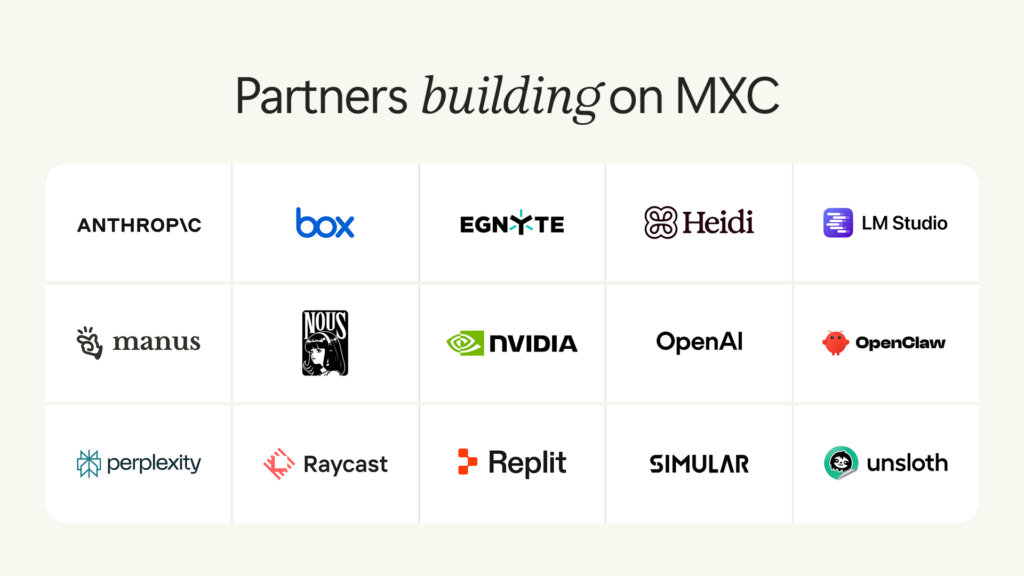 Abb.: Matrix der Entwicklerwerkzeuge mit initialer und geplanter MXC-Unterstützung. Quelle: Windows Developer Blog
Schulterschluss mit 15 Ökosystem-Partnern: Kernel-Whitelists definieren die Spielregeln neu
Mit der Freigabe von MXC haben führende Plattformen für KI-gestützte Entwicklung rasch reagiert. GitHub Copilot, OpenAI Codex, Replit und OpenClaw unterstützen die neue Ausführungsschicht bereits nativ. Neun weitere Werkzeuge, darunter Anthropic Claude Code, Manus und Raycast, kündigten eine baldige Integration an. NVIDIA band zudem OpenShell in das MXC-Ökosystem ein und steuerte dynamische Netzwerkfilter sowie OCSF-konforme Audit-Logs bei.
Der Vorstoß des Betriebssystem-Riesen markiert einen Paradigmenwechsel bei Bewertungskriterien. Standen bisher vor allem Benchmark-Erfolgsquoten im Fokus, verlangen Unternehmen beim Produktiveinsatz vor allem physische Isolation nach Zero-Trust-Prinzipien. Die Fähigkeit zur Codegenerierung mag von Modellparametern abhängen – die tatsächliche Durchdringung in Unternehmen wird jedoch von der Sicherheitsarchitektur der zugrundeliegenden Sandbox bestimmt.
Von frühen Browser-Sandboxen bis zu Berechtigungsdialogen auf Mobilgeräten hat die Technikgeschichte ein Prinzip wiederholt bestätigt: Gegenüber nicht vertrauenswürdigen Ausführungsströmen bieten rein kognitive oder moralische Vorgaben keinen verlässlichen Schutz. Mit MXC unter Windows 11 sendet Microsoft ein klares Signal an die Industrie: Autonome Agenten dürfen nicht mehr auf blindem Vertrauen basieren, sondern müssen sich innerhalb deterministischer Whitelists bewegen, die vom Betriebssystem-Kernel vorgegeben werden.
Weiterführende Links:
- Windows Developer Blog Release-Ankündigung
- Microsoft Execution Containers Architektur-Whitepaper und technische Spezifikationen
- GitHub-Repository microsoft/mxc Technische Dokumentation und Richtlinien
- NVIDIA OpenShell & MXC Integration für Sicherheitsaudits