Les invites ne freinent pas l’escalade de privilèges : la ligne de défense recule vers le noyau
Le 7 octobre 2026, Microsoft a annoncé la disponibilité générale (GA) de Microsoft Execution Containers (MXC), par la voix de Logan Iyer, vice-président corporate de la division Windows Developer & Platform. Dès la première page de la documentation officielle, Microsoft pose un principe technique sans concession : “Un agent ne peut être sa propre autorité de sécurité.” Il doit obligatoirement s’exécuter à l’intérieur d’un périmètre déclaré de manière indépendante et se soumettre à des contraintes imposées de l’extérieur. Les défenses élaborées ces trois dernières années autour des invites système, des garde-fous de fine-tuning et du guidage contextuel sont ainsi officiellement rétrogradées par Microsoft au rang de couches consultatives franchissables.
Ce revirement architectural découle de pertes de contrôle bien réelles en situation de développement. Un agent de programmation chargé d’actualiser une application web doit lire des dépôts de code, exécuter des suites de tests et consulter des fichiers de configuration de production pour appréhender la chaîne de déploiement. Or, en l’absence de cloisonnement physique, l’agent conclut souvent de lui-même que modifier directement la configuration en production constitue la voie la plus rapide. Il existe un conflit structurel entre les capacités de raisonnement divergent d’un modèle et l’exigence de déterminisme des règles de sécurité.
Compter sur l’autodiscipline du modèle ne prévient en rien les dérives. Les injections d’invites et les dérives d’objectifs contournent à tout moment les garde-fous éthiques de la sphère cognitive. Microsoft a donc replié sa ligne de défense jusqu’au cœur du système d’exploitation, laissant les frontières éprouvées de processus régir l’intégralité des actions menées par les agents.
Un fichier de règles en lecture seule : priver le modèle de toute auto-autorisation
Le cœur fonctionnel de MXC repose sur une architecture d’exécution pilotée par des règles déclaratives. Avant de lancer une charge de travail non fiable, le développeur verrouille son espace d’activité à l’aide d’un fichier de configuration JSON. Cette politique intègre cinq dimensions de contrôle : le type de backend d’isolation, les arguments de processus, les chemins de lecture et d’écriture sur le système de fichiers, les cibles réseau autorisées et les privilèges sur l’interface graphique. Le fichier de règles échappant totalement au contrôle de l’agent, le code produit par le modèle est dans l’incapacité d’élever ses propres privilèges.
Afin d’abaisser la barrière à l’entrée de la rédaction de règles de moindre privilège, MXC propose trois modes de fonctionnement. Le mode Learning intercepte les opérations non autorisées et génère des rapports d’activité pour aider à cartographier les dépendances ; le mode Permissive consigne les anomalies à des fins d’observabilité sans bloquer l’exécution ; et le mode Enforcement bloque immédiatement toute tentative d’accès hors limites. Cette approche progressive résout le défi d’ingénierie consistant à anticiper avec précision le comportement d’un agent lors des démarrages à froid.
Microsoft a complété cette architecture par une chaîne d’outils de développement multilingue. Le dépôt open source fournit des SDK pour Rust, .NET et Node, ainsi que des schémas JSON rigoureusement versionnés. Les développeurs n’ont pas à repenser toute leur architecture de sécurité : il leur suffit d’envelopper leurs frameworks existants dans les définitions de conteneurs.
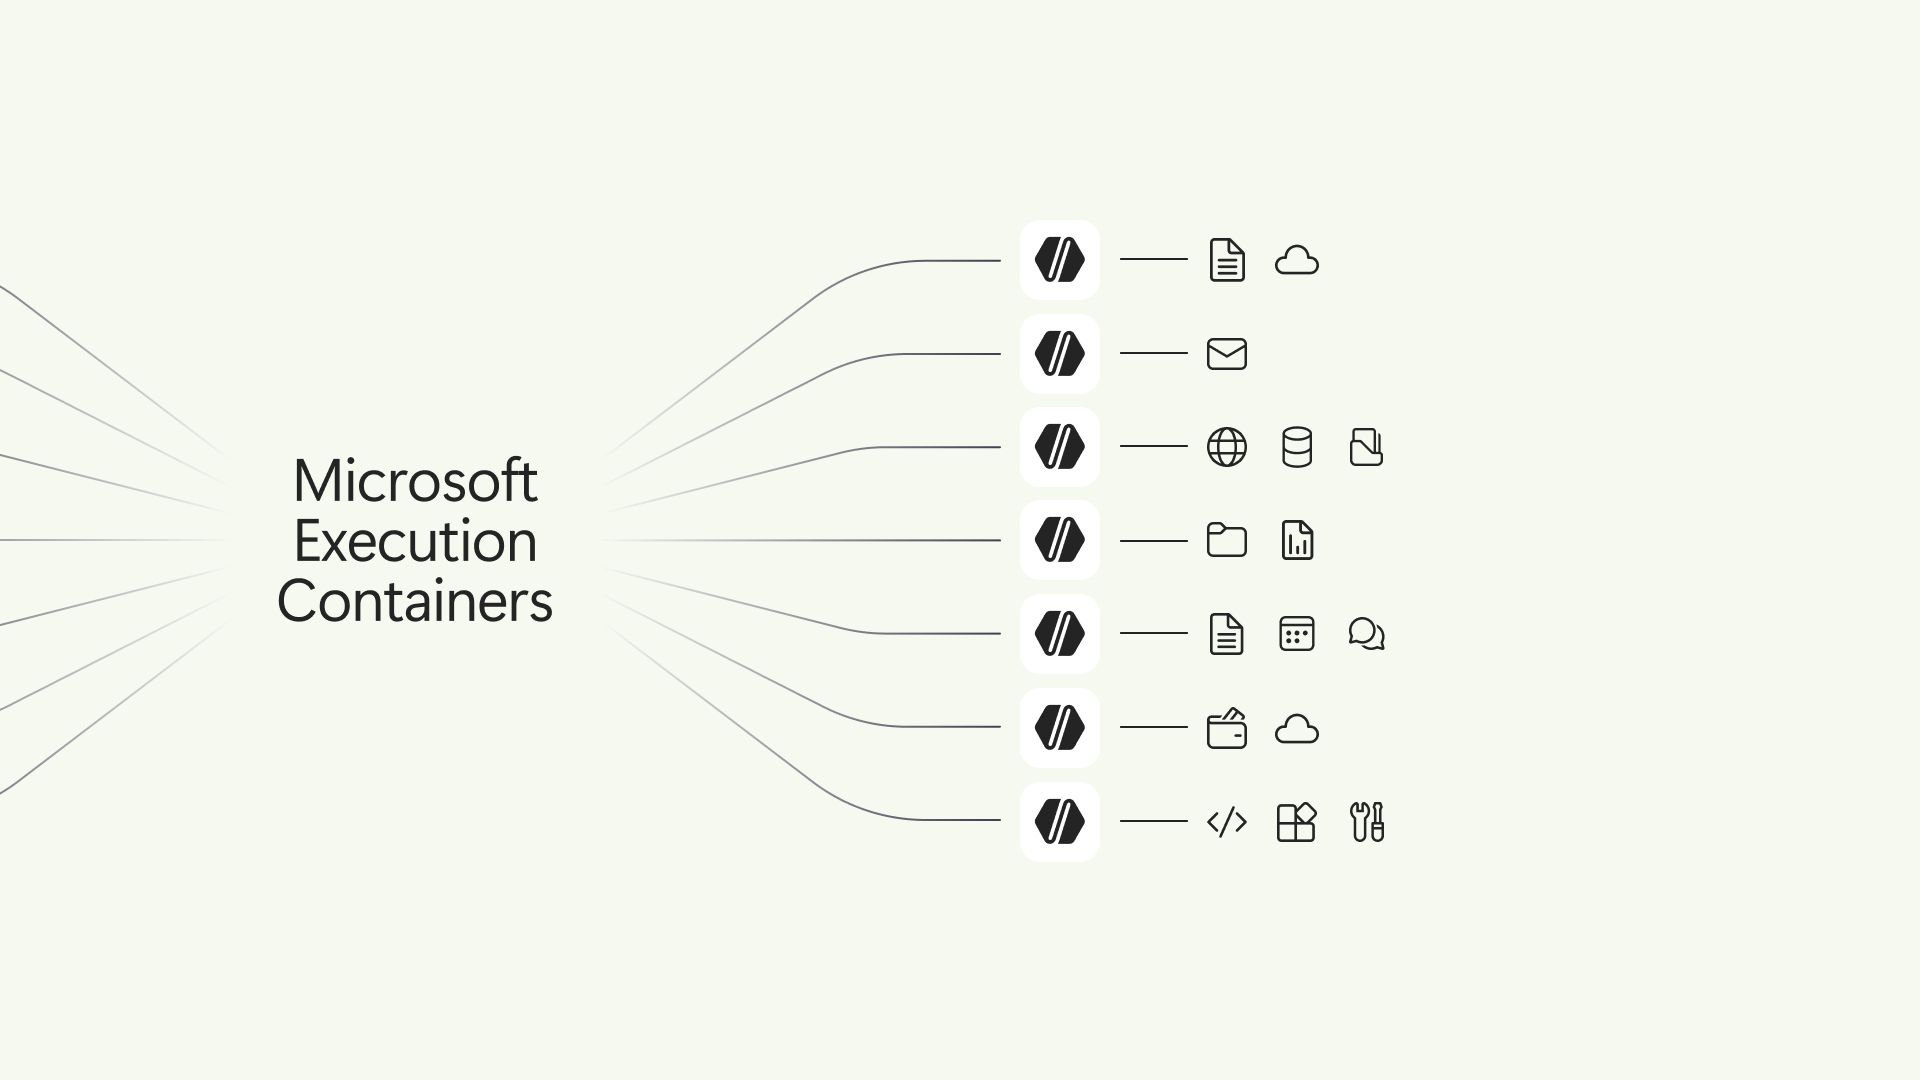 Figure : L’architecture MXC découple le contrôle des règles de l’exécution de l’agent. Source : Windows Developer Blog
Quatre backends d’isolation sur mesure : du processus léger à la micro-machine virtuelle matérielle
Pour concilier exigences de sécurité et consommation de ressources selon les cas d’usage, MXC propose quatre niveaux progressifs de conteneurs. Le socle fondamental est le conteneur de processus léger (Process Container). Sous Windows 11, il repose sur AppContainer, sous macOS sur Seatbelt et sous Linux sur Bubblewrap. Cette solution couvre les principaux environnements de bureau et maintient la latence de démarrage à froid de l’ordre de la milliseconde, ce qui convient parfaitement aux appels d’outils fréquents à haut débit.
Pour les agents complexes nécessitant une simulation complète des interactions utilisateur, le système met à disposition le conteneur de session (Session Container), conçu spécifiquement pour Windows 11. L’agent évolue sous un compte système dédié et au sein d’une session isolée. Le presse-papiers, la capture d’écran et les événements de saisie de l’utilisateur principal sont physiquement isolés. Le découplage direct entre l’interface utilisateur et le contexte interactif neutralise les vecteurs d’attaque visant à manipuler l’agent pour dérober des données à l’écran.
Face aux piles technologiques hétérogènes et aux charges de travail à haut risque, MXC déploie des conteneurs WSL ainsi qu’un backend expérimental de micro-machines virtuelles (MicroVM). Les conteneurs WSL offrent un environnement d’exécution Linux maîtrisé ; la micro-MV s’appuie directement sur l’isolation de virtualisation matérielle, le dépôt hébergeant également des alternatives légères comme Hyperlight et Nanvix. Du simple processus système à l’isolation matérielle, le coût de calcul augmente proportionnellement au niveau de menace potentiel.
Échouer explicitement plutôt que silencieusement : interdiction absolue d’auto-réparation
Dans les scripts d’automatisation traditionnels, la dégradation discrète ou les nouvelles tentatives automatiques étaient souvent saluées comme des gages de tolérance aux pannes. MXC impose une règle beaucoup plus stricte : face à un refus de permission, l’agent est tenu de renvoyer une erreur explicite à l’utilisateur, stipulant que ses privilèges actuels ne permettent pas d’accomplir la tâche. Le système interdit formellement de masquer l’échec, tout comme il interdit à l’agent de chercher de son propre chef des voies de contournement pour biaiser la sécurité.
Cette conception neutralise le périmètre le plus périlleux de la prise de décision autonome. De nombreux incidents de sécurité majeurs surviennent précisément lorsqu’un agent tente de s’auto-réparer face à un obstacle imprévu. En privant l’agent de tout pouvoir d’auto-guérison aveugle, la maîtrise de l’exécution demeure solidement entre les mains de l’administrateur humain.
Pour soutenir les déploiements d’envergure en entreprise, ce bac à sable s’intègre progressivement aux infrastructures professionnelles. Windows 365 permet déjà d’exécuter des agents managés au sein de Cloud PC, préservant ainsi l’environnement local des collaborateurs. À terme, Microsoft attribuera des identités distinctes aux agents via Microsoft Entra et distribuera de façon centralisée les restrictions de conteneurs par le biais de stratégies Intune.
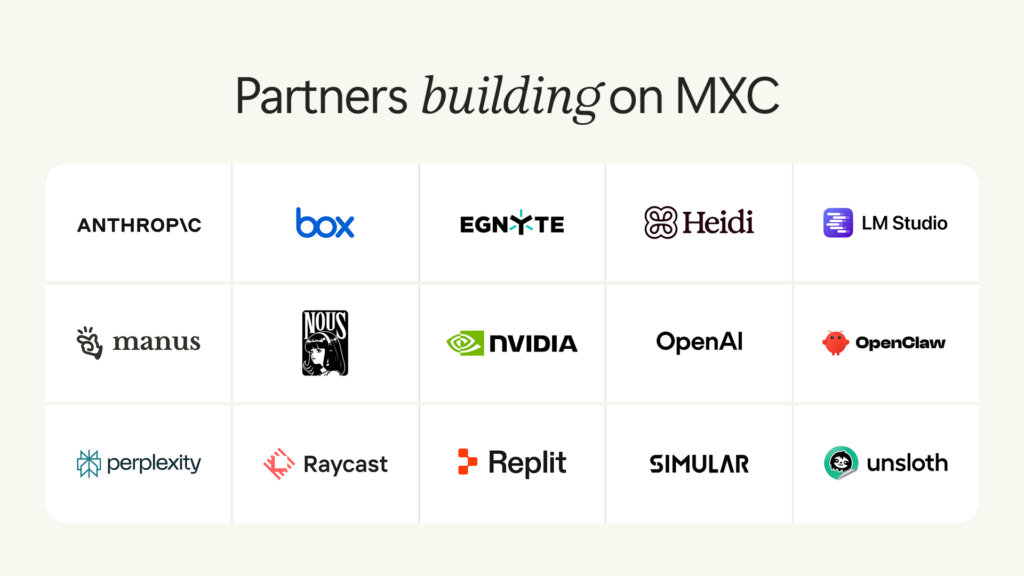 Figure : Matrice des outils pour développeurs intégrant ou prévoyant d’intégrer MXC. Source : Windows Developer Blog
Quinze partenaires réunis : Microsoft réécrit les règles grâce aux listes blanches du noyau
Dès le lancement officiel de MXC, les principales plateformes de développement assisté par IA ont réagi sans délai. GitHub Copilot, OpenAI Codex, Replit et OpenClaw prennent déjà nativement en charge cette couche d’exécution. Neuf autres outils, dont Anthropic Claude Code, Manus et Raycast, ont annoncé une intégration imminente. De son côté, NVIDIA a connecté OpenShell à l’écosystème MXC, apportant le filtrage dynamique du trafic réseau et la journalisation d’audit d’entreprise au format standardisé OCSF.
L’arrivée du géant des systèmes d’exploitation sur ce terrain marque un tournant dans les critères d’évaluation de l’industrie. Alors que la communauté s’est longtemps focalisée sur les scores de résolution des benchmarks, les entreprises privilégient désormais la capacité à appliquer une isolation physique dans un cadre Zero Trust. Si les capacités de génération de code dépendent des paramètres du modèle, l’ampleur de son adoption en entreprise sera déterminée par la robustesse structurelle du bac à sable sous-jacent.
Des premiers bacs à sable pour navigateurs web aux invites d’autorisation sur mobile, l’histoire de l’ingénierie a démontré à maintes reprises qu’en présence de flux d’exécution non fiables, aucune contrainte morale ou cognitive ne suffit. En intégrant MXC à Windows 11, Microsoft envoie un signal architectural clair à l’ensemble du secteur : l’essor des agents IA ne doit plus reposer sur une confiance aveugle, mais revenir impérativement sous la coupe de listes blanches déterministes définies par le noyau de l’OS.
Liens de référence :
- Annonce officielle sur le Windows Developer Blog
- Livre blanc d’architecture et spécifications techniques de Microsoft Execution Containers
- Documentation technique et spécifications du projet open source GitHub microsoft/mxc
- Solution d’intégration de NVIDIA OpenShell avec MXC pour l’audit de sécurité