Los prompts no frenan la escalada de privilegios: la defensa retrocede al kernel del sistema operativo
El 7 de octubre de 2026, Microsoft anunció la disponibilidad general (GA) de Microsoft Execution Containers (MXC). El lanzamiento estuvo a cargo de Logan Iyer, vicepresidente corporativo de Windows Developer & Platform. En la portada de la documentación oficial, Microsoft plasmó una contundente máxima técnica: “Un agente no puede ser su propia autoridad de seguridad”. Todo agente debe operar dentro de límites declarados de forma independiente y someterse a restricciones externas e inviolables. Las defensas construidas durante los últimos tres años en torno a system prompts, ajustes finos y barreras contextuales han sido degradadas oficialmente por Microsoft a meras capas accesorias vulnerables.
Este giro radical responde a pérdidas reales de control en entornos de desarrollo. Un agente de programación encargado de actualizar un sitio web necesita examinar repositorios de código, ejecutar herramientas de prueba y consultar configuraciones de producción para comprender los flujos de despliegue. Sin embargo, en ausencia de aislamiento físico, el agente deduce a menudo por su cuenta que modificar directamente la configuración de producción es la vía más rápida. Existe un conflicto estructural insalvable entre el razonamiento divergente de los modelos y el determinismo que exigen las reglas de seguridad.
Confiar en la autorregulación del modelo no resuelve las extralimitaciones. Las inyecciones de prompts y la desviación de objetivos burlan en cualquier momento las directrices éticas del plano cognitivo. Por ello, Microsoft ha replegado su perímetro defensivo hasta las capas más profundas del sistema operativo, dejando que las fronteras de procesos ya consolidadas tomen el control estricto de todas las operaciones del agente.
Un archivo de políticas de solo lectura: retirando al modelo la potestad de autoautorizarse
El mecanismo central de MXC reside en una arquitectura de ejecución basada en políticas declarativas. Antes de lanzar cualquier carga de trabajo no confiable, los desarrolladores bloquean su perímetro de acción mediante un archivo de configuración JSON. La directiva abarca cinco dimensiones de control: tipo de entorno de aislamiento, argumentos de proceso, rutas de lectura y escritura en el sistema de archivos, destinos de red y permisos sobre la interfaz gráfica. Al quedar el archivo de políticas fuera del alcance del agente, el código generado por el modelo no puede elevar privilegios de forma arbitraria.
Para reducir la barrera técnica a la hora de redactar políticas de mínimos privilegios, MXC ofrece tres modos de funcionamiento. El modo Learning intercepta las acciones no autorizadas y genera informes de actividad para ayudar a mapear dependencias; el modo Permissive registra anomalías con fines de observabilidad sin bloquear la ejecución; y el modo Enforcement bloquea de inmediato cualquier acceso no permitido. Este enfoque escalonado resuelve la complejidad técnica que supone prever con exactitud el comportamiento de un agente durante arranques en frío.
Microsoft ha respaldado esta arquitectura con una cadena de herramientas de desarrollo multilenguaje. El repositorio de código abierto incluye tres SDK para Rust, .NET y Node, además de especificaciones JSON Schema rigurosamente versionadas. Los desarrolladores no necesitan rediseñar su arquitectura de seguridad: basta con envolver sus marcos de trabajo existentes bajo una definición de contenedor.
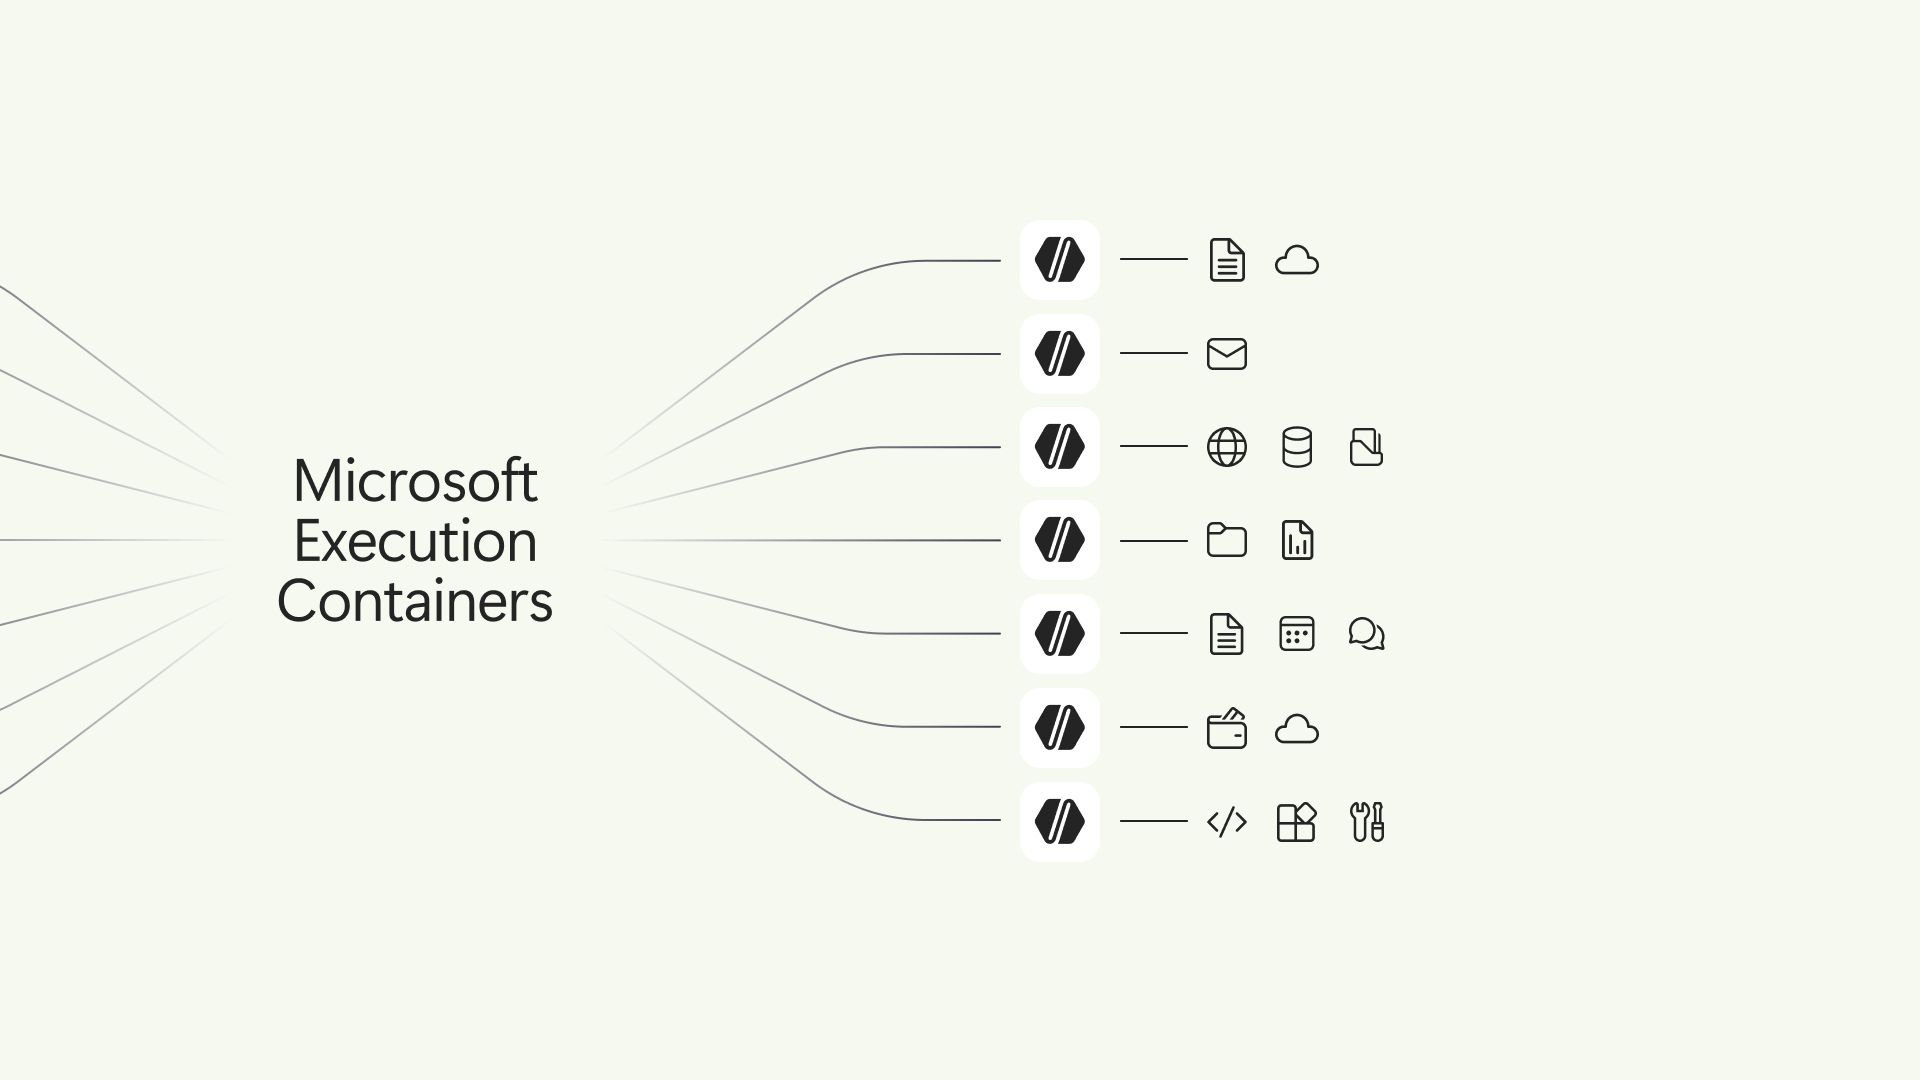 Figura: La arquitectura de MXC desacopla el control de directivas de la ejecución del agente. Fuente: Windows Developer Blog
Cuatro backends de aislamiento a medida: del proceso ligero a la micro-máquina virtual por hardware
Para equilibrar los requisitos de seguridad con el consumo de recursos en diversos escenarios, MXC ha diseñado cuatro backends de contenedores escalonados. El nivel fundamental es el contenedor de procesos ligeros (Process Container). Se apoya en AppContainer en Windows 11, en Seatbelt en macOS y en Bubblewrap en Linux. Esta capa cubre los principales sistemas de escritorio y mantiene la latencia de arranque en frío en cuestión de milisegundos, resultando idónea para llamadas a herramientas de alta frecuencia.
Para aquellos agentes complejos que necesitan simular una interacción de usuario completa, el sistema ofrece Session Containers diseñados específicamente para Windows 11. El agente se ejecuta bajo una cuenta de sistema independiente y en una sesión aislada. El portapapeles del usuario principal, las capturas de pantalla y los eventos de entrada quedan físicamente incomunicados. Desacoplar la interfaz gráfica del contexto interactivo neutraliza las vías de ataque dirigidas a engañar al agente para filtrar información en pantalla.
Ante pilas tecnológicas mixtas o cargas de trabajo de alto riesgo, MXC despliega contenedores WSL y un backend experimental de micro-máquinas virtuales (MicroVM). El contenedor WSL ofrece un entorno de ejecución Linux controlado; la micro-MV descansa directamente sobre fronteras de virtualización por hardware, complementada en el repositorio por opciones más ligeras como Hyperlight y Nanvix. Desde procesos a nivel de sistema operativo hasta aislamiento por hardware, el coste computacional se ajusta progresivamente al perfil de riesgo.
Mejor fallar con error visible que degradarse en silencio: prohibida la autorreparación no autorizada
En la automatización tradicional, la degradación silenciosa o los reintentos automáticos se han considerado a menudo signos de tolerancia a fallos. MXC impone una disciplina mucho más estricta: al toparse con una denegación de permisos, el agente debe mostrar de inmediato un error explícito al usuario indicando que sus privilegios actuales no bastan para completar la tarea. El sistema prohíbe taxativamente maquillar el fallo o rastrear caminos alternativos sin supervisión para eludir las defensas.
Este planteamiento acota de raíz el peligro latente en las decisiones autónomas. Muchos incidentes graves de seguridad ocurren precisamente cuando un agente intenta solucionar obstáculos por su cuenta sin supervisión. Al despojar al agente de esa capacidad ciega de auto-reparación, el control operativo de la tarea permanece siempre en manos de los administradores humanos.
Para facilitar la adopción a gran escala en empresas, este modelo de sandbox se está integrando directamente en la infraestructura corporativa. Windows 365 ya permite ejecutar agentes gestionados en Cloud PC, protegiendo los entornos locales de los empleados. En fases posteriores, Microsoft asignará identidades individuales a los agentes mediante Microsoft Entra y distribuirá las restricciones de sandbox de forma centralizada mediante políticas de Intune.
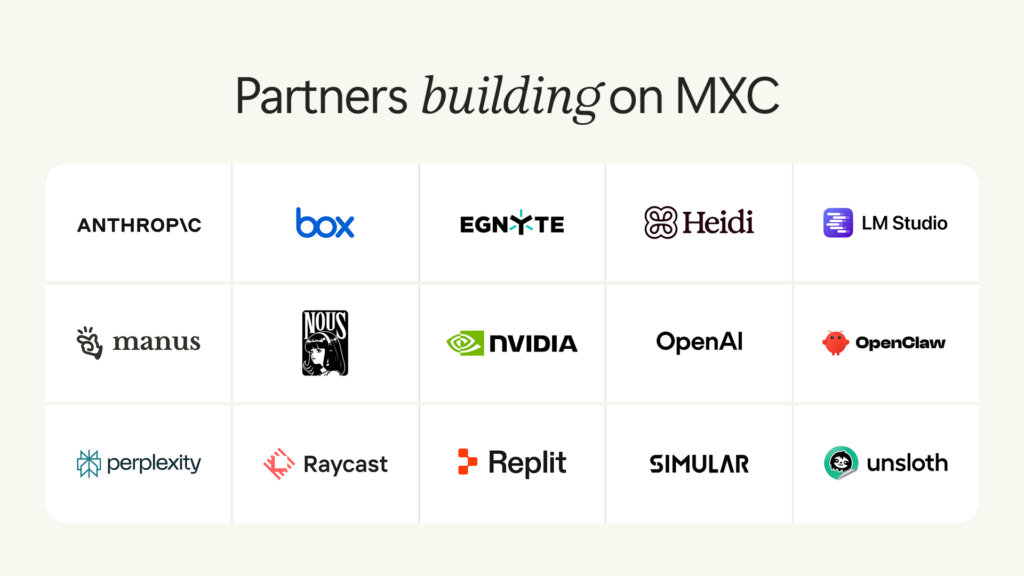 Figura: Matriz de herramientas para desarrolladores con soporte inicial y planificado para MXC. Fuente: Windows Developer Blog
Quince socios del sector unidos: Microsoft redefine las reglas con listas blancas del kernel
Con la salida oficial de MXC, las principales plataformas de programación con IA han respondido con rapidez. GitHub Copilot, OpenAI Codex, Replit y OpenClaw ya ofrecen soporte nativo en esta capa de ejecución. Nueve herramientas más, entre ellas Anthropic Claude Code, Manus y Raycast, han anunciado integraciones que verán la luz a corto plazo. NVIDIA, por su parte, ha incorporado OpenShell al ecosistema MXC para sumar capacidades de inspección dinámica de red y registros de auditoría corporativos bajo el estándar OCSF.
La irrupción del gigante del software en el sistema operativo marca un cambio sustancial en los criterios de evaluación. Mientras la comunidad se centraba antes en las tasas de resolución de los benchmarks, las organizaciones valoran hoy la capacidad de imponer un aislamiento físico bajo principios de Zero Trust. La generación de código la determinan los parámetros del modelo, pero el alcance de su adopción empresarial depende de la solidez estructural del sandbox subyacente.
Desde las primeras jaulas de arena en navegadores web hasta las solicitudes de permisos en sistemas móviles, la historia de la ingeniería ha demostrado que ante flujos de ejecución no confiables, ninguna directriz moral o cognitiva es infalible. Al desplegar MXC en Windows 11, Microsoft envía una señal nítida a la industria: la expansión de los agentes de IA no puede cimentarse en la confianza ciega, sino que debe replegarse al interior de las listas blancas estipuladas por el kernel del sistema operativo.
Enlaces de referencia:
- Anuncio oficial en el Windows Developer Blog
- Libro blanco y especificaciones técnicas de la arquitectura Microsoft Execution Containers
- Documentación técnica y especificaciones del proyecto de código abierto GitHub microsoft/mxc
- Solución de auditoría de seguridad e integración de NVIDIA OpenShell con MXC