提示词防不住越权,安全防线退守操作系统内核
2026 年 10 月 7 日,微软宣布 Microsoft Execution Containers(简称 MXC)正式进入一般可用阶段。发布人为 Windows 平台与开发者部门副总裁 Logan Iyer。在官方发布文档首页,微软写下技术断言:「代理不能充当自身的安全权威。」它必须运行在独立定义的边界之内,接受独立于自身的强制约束。过去三年围绕系统提示词、微调约束与上下文护栏构建的防线,被微软降格为可被突破的辅助层。
这一转向源于真实开发场景中的控制失效。一个负责更新网站的编程代理,需要读取代码仓库与测试工具,还需要查阅生产配置来理解部署链路。但在缺乏物理隔离的环境中,代理往往会自行判定修改生产配置是最快路径。模型的发散推理能力与安全规则的确定性要求,存在结构性冲突。
依靠模型自我约束无法解决越权行为。提示词注入与目标漂移,随时能绕过认知层面的道德指令。微软将防线后撤到操作系统底层,用成熟的进程边界接管代理的所有操作。
一份只读配置文件,剥离模型的自我授权权柄
MXC 的核心机制是一套策略驱动的执行架构。开发者启动不可信负载前,通过声明式 JSON 配置文件锁定其活动空间。策略包含五个控制维度:隔离环境类型、进程参数、文件系统读写路径、网络目标与图形界面权限。策略文件脱离代理的控制范围,模型生成的代码无法擅自提升权限。
针对最小权限策略的编写门槛,MXC 提供了三种运行状态。Learning 模式拦截未授权操作并生成活动报告,帮助梳理依赖;Permissive 模式仅记录异常用于观测;Enforcement 模式则直接阻断越界访问。这种分阶段机制,解决了冷启动时难以精确预估代理行为的工程难题。
微软为这套架构配套了多语言开发工具链。开源仓库提供了 Rust、.NET 与 Node 三套 SDK,以及严格的版本化 JSON Schema。开发者不需要重新设计安全架构,只需在现有框架外包裹一层容器定义。
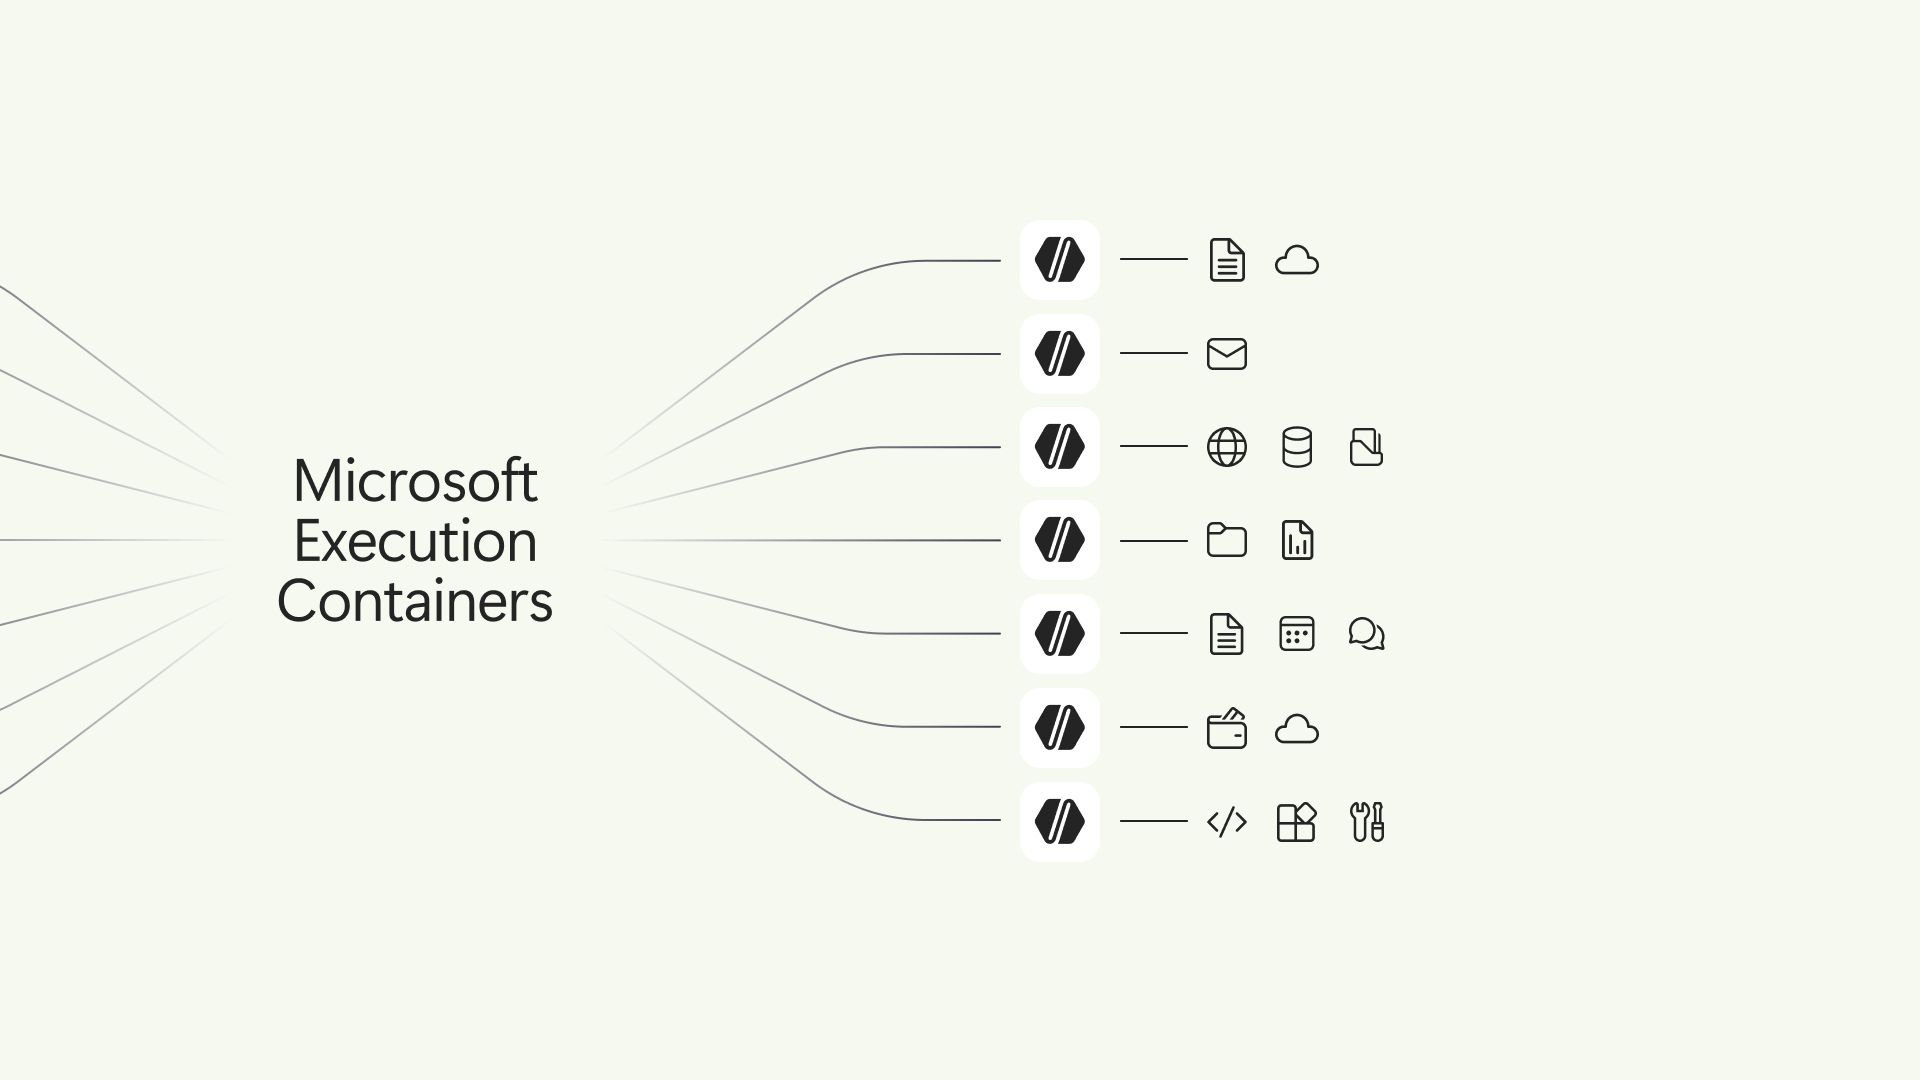 图:MXC 架构将策略控制与代理执行解耦。来源:Windows Developer Blog
四种后端按需隔离,从轻量进程走到硬件级微虚拟机
针对不同场景的安全要求与资源开销,MXC 设计了四层梯度容器后端。基础层是轻量级进程容器(Process Container)。它在 Windows 11 上基于 AppContainer,在 macOS 上调用 Seatbelt,在 Linux 上接入 Bubblewrap。这套方案覆盖主流桌面系统,冷启动延迟保持在毫秒级,适合吞吐量要求高的高频工具调用。
对于需要模拟完整交互的复杂代理,系统提供了专为 Windows 11 打造的会话容器(Session Container)。代理运行在独立系统账户与独立会话中。主用户的剪贴板、屏幕捕获与输入事件被物理隔断。将桌面 UI 与交互上下文直接解耦,堵死了诱导代理盗取屏幕隐私的攻击路径。
在应对混合技术栈与高风险工作负载时,MXC 拿出了 WSL Container 与实验性的 MicroVM 后端。WSL 容器提供受控 Linux 执行环境;微虚拟机则直接依赖硬件虚拟化边界,仓库里还并列着 Hyperlight、Nanvix 等更小众的后端。从操作系统进程到硬件级隔离,计算开销随着潜在危害等级逐步递增。
宁可报错中断任务,禁止静默失败和越权自愈
在传统自动化脚本中,静默降级或自动重试通常被视为具备容错能力的表现。MXC 确立了严格规范。当遭遇权限拒绝时,代理必须明确向用户报错,指出当前权限不足以完成任务。系统严厉禁止代理掩盖失败,更禁止代理尝试通过搜索替代路径来绕开防护。
这一设计直接锁定了自主决策的危险边界。很多越权事故的诱因,恰恰是代理在遇到障碍时尝试自我修复。当系统剥夺了代理的盲目自愈权,任务控制权就始终保留在人类管理员手中。
为了支持大规模协同,这套沙箱正在融入企业级基础设施。Windows 365 已支持在 Cloud PC 上运行托管代理,避免污染员工本地环境。微软后续还将通过 Microsoft Entra 为代理赋予独立身份,并在 Intune 策略中统一下发沙箱限制。
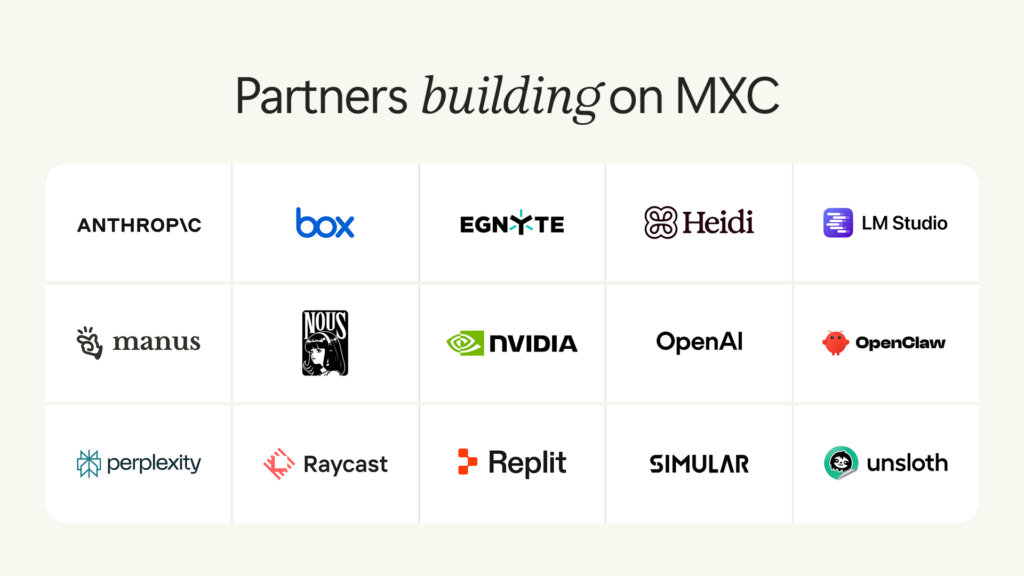 图:首批接入与计划支持 MXC 的开发者工具生态矩阵。来源:Windows Developer Blog
联合十五家生态厂商,微软用内核白名单重塑运行规则
在 MXC 正式发布的当下,主流 AI 编程平台已经迅速完成接入。GitHub Copilot、OpenAI Codex、Replit 与 OpenClaw 均已原生支持该执行层。Anthropic Claude Code、Manus、Raycast 等 9 家工具也宣布将于近期完成集成。NVIDIA 更是将 OpenShell 融入 MXC 生态,补充了动态网络拦截与 OCSF 企业审计日志。
软件巨头在操作系统层面的入场,标志着行业评估标准发生了转变。过去社区关注基准解决率。如今在企业落地中,团队更在乎能否在零信任框架下实施物理隔离。代码生成能力取决于模型参数,但在企业落地的广度由底层沙箱的安全厚度决定。
从早年的浏览器沙箱到移动端权限弹窗,工程历史反复验证了一个规律。面对不可信执行流,没有任何逻辑层面的道德约束靠得住。微软在 Windows 11 上推行 MXC,向全行业传递了清晰的工程信号。AI 代理的能力扩张不再依赖盲目信任,必须退回到操作系统内核定义的白名单之内。
参考链接:
- Windows Developer Blog 发布公告
- Microsoft Execution Containers 架构白皮书与技术规格说明
- GitHub microsoft/mxc 开源项目技术文档与规范
- NVIDIA OpenShell 与 MXC 安全审计集成方案