El proyecto Git tiene como objetivo lanzar Git 3.0 a finales de 2026, estableciendo SHA-256 como el formato de objeto por defecto para todos los nuevos repositorios que se inicialicen. De forma paralela, esta versión exigirá una cadena de compilación basada en Rust, adoptará el backend reftable por defecto y eliminará un conjunto de comandos legados obsoletos. Aunque todavía existe un periodo de transición antes del lanzamiento oficial, los equipos de desarrollo y los creadores de herramientas deben comenzar a auditar su compatibilidad desde ahora.
El cambio de valor por defecto obliga a revalidar todo el ecosistema
El equipo de mantenimiento central insiste en que los repositorios existentes basados en SHA-1 seguirán funcionando con total normalidad tras la actualización. Este discurso intenta transmitir que la ruptura de compatibilidad quedará aislada exclusivamente en los nuevos proyectos. Sin embargo, en un entorno de ingeniería real, alterar el valor por defecto para nuevos repositorios interrumpe de raíz la evolución fluida del ecosistema existente. En cuanto un desarrollador inicializa un repositorio de pruebas en local (git init), los plugins antiguos del IDE dejan de funcionar. Y los scripts de despliegue y automatización con años de antigüedad chocan de inmediato contra el muro de errores derivado del conflicto de doble formato.
El riesgo crítico radica en la dependencia arraigada en toda la cadena de herramientas respecto a identificadores de 40 caracteres hexadecimales. En los nuevos repositorios, los hashes pasan de golpe a tener 64 caracteres. Este cambio abrupto destruye infinidad de reglas de extracción, expresiones regulares y analizadores de logs creados durante los últimos quince años. Los módulos de análisis en los sistemas de integración continua (CI/CD) arrojarán excepciones de truncamiento o errores de formato en el instante en que procesen información de commits en formato SHA-256.
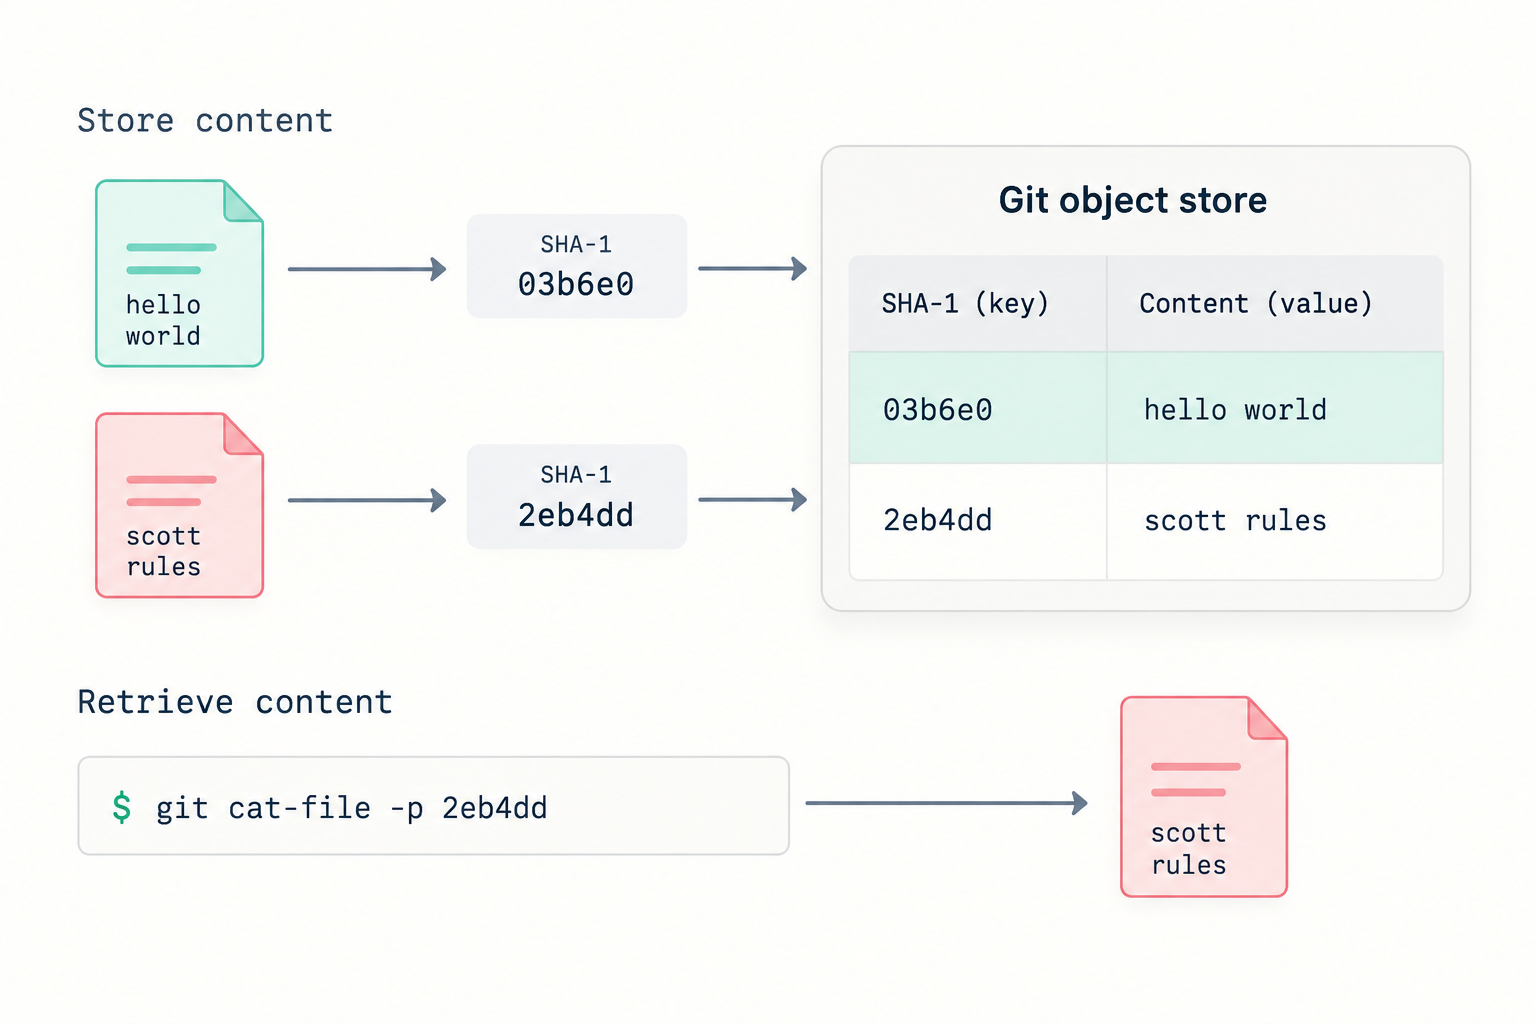 Figura: Diagrama de Git como base de datos clave-valor basada en hashes de contenido. Fuente: GitButler / Butler’s Log
Git admite la creación experimental y opcional de repositorios con SHA-256 desde 2018, lo que permitía a proyectos con altos requisitos de seguridad dar el salto voluntariamente. Sin embargo, a lo largo de estos ocho años, la cantidad de proyectos dispuestos a asumir la carga de la migración ha sido prácticamente testimonial. Modificar el valor por defecto se ha convertido en la única palanca efectiva del equipo central para forzar una adopción real en la industria.
Por qué los ataques de colisión no son ataques de segunda preimagen
El NIST incluyó a SHA-1 en su lista de algoritmos desaconsejados en 2011, fijando una postura regulatoria clara hace más de quince años y marcando su retirada definitiva para 2030. El motivo declarado por el equipo central para forzar el cambio es evidente: los nuevos repositorios no deberían seguir construyéndose sobre un algoritmo oficialmente catalogado como obsoleto.
Voces críticas como Scott Chacon, cofundador de GitHub y creador de GitButler, señalan que este planteamiento confunde niveles de amenaza completamente dispares. La comunidad criptográfica demostró técnicas prácticas de colisión contra SHA-1 en proyectos como SHAttered (2017) y el artículo «SHA-1 is a Shambles» (2020). No obstante, generar deliberadamente dos archivos con contenido binario diseñado para coincidir en el mismo hash es un problema cualitativamente distinto a un ataque de segunda preimagen, donde un atacante debería falsificar código malicioso para que coincida con un commit original preexistente y desconocido.
En la práctica del desarrollo de software, ejecutar un ataque de segunda preimagen contra un repositorio real sigue requiriendo costes astronómicos y carece de viabilidad operativa. Incluso si Git degradara su algoritmo de comprobación al hoy completamente roto MD5, el ataque continuaría siendo impracticable: si los 3.000 millones de GPUs del planeta se sustituyeran por tarjetas RTX 5090 funcionando al máximo de su capacidad, el tiempo estimado para encontrar una segunda preimagen rondaría los 16.000 millones de años. La infraestructura de cálculo existente a nivel mundial no puede salvar el abismo colosal entre una debilidad teórica y un ataque realizable.
Reproducir los ataques de colisión teóricos dentro de un flujo de trabajo real tampoco resulta verosímil. Un atacante necesitaría primero obtener permisos de escritura en el repositorio objetivo, introducir una enorme carga de entropía binaria adulterada en un commit y convencer a los mantenedores del proyecto para que integren esa rama específica. Diseñar semejante trampa solo para intentar colar una fusión no ofrece ningún retorno económico en el cibercrimen real.
La confianza proviene de la fuente de descarga, no del hash criptográfico
La controversia toca los límites arquitectónicos de la seguridad en los sistemas de control de versiones. Linus Torvalds ya fijó esta postura en 2005: la verdadera línea de defensa reside en los mecanismos de distribución, no en una fórmula matemática. Lo que determina la seguridad del entorno de un desarrollador es desde qué servidor de confianza se descargan las actualizaciones. Esa confianza operativa es infinitamente más decisiva que el algoritmo de hash con el que se verifican los archivos en el disco local.
Los ataques reales a la cadena de suministro de software emplean de forma casi unánime técnicas de ingeniería social. Los atacantes prefieren comprar paquetes de código abierto abandonados o infiltrarse pacientemente durante meses como colaboradores legítimos para conseguir permisos de commit, como quedó de manifiesto en el caso del backdoor de xz en 2024. Conseguir acceso legítimo para introducir un troyano es miles de millones de veces más barato, rápido y eficaz que quemar presupuestos inmensos en granjas de GPUs intentando provocar una colisión.
Considerar la longitud del hash como la barrera principal contra inyecciones maliciosas desvía la atención de las verdaderas brechas de autenticación en las cadenas de compilación y despliegue. Sustituir un paquete comprimido de lanzamiento bajo una etiqueta firmada válidamente no requiere ninguna colisión de hash. Detener el código adulterado depende exclusivamente de la rigurosidad en los canales de publicación; alargar el hash no resuelve en absoluto este problema de gestión operativa.
La factura de la migración no cuadra: dos formatos incompatibles
El obstáculo más complejo del cambio por defecto es la migración de repositorios existentes, una tarea que no se ejecuta de forma silenciosa ni transparente en segundo plano.
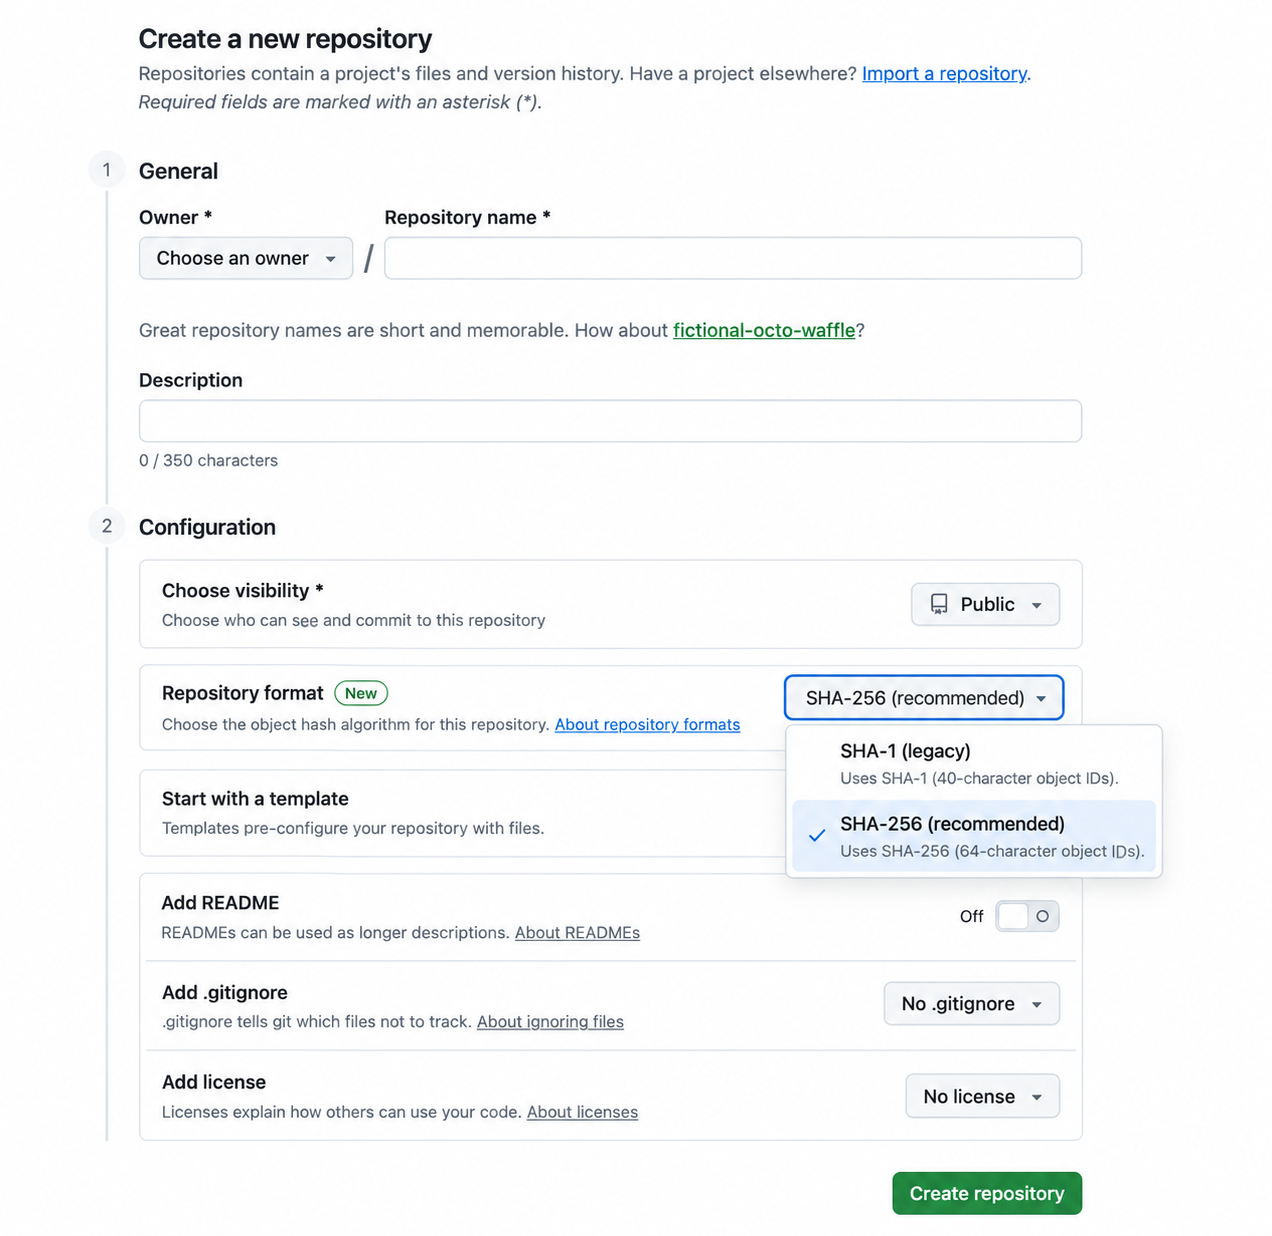 Figura: Interfaz de una plataforma de alojamiento donde se debe seleccionar el formato de hash al crear un repositorio. Fuente: GitButler / Butler’s Log
Los equipos que gestionan repositorios en plataformas privadas o autohospedadas deberán alinear manualmente las configuraciones del cliente y del servidor. En cuanto las versiones y algoritmos entre local y remoto discrepen, las operaciones de subida fallarán de inmediato, arrojando el error: fatal: the receiving end does not support this repository's hash algorithm.
Convertir repositorios consolidados con años de trayectoria obliga a reescribir toda la historia del proyecto. Pasar un repositorio de SHA-1 a SHA-256 exige recalcular y recrear cada objeto blob, tree y commit. Este reinicio completo invalida de golpe todas las firmas criptográficas GPG y SSH asociadas a los commits históricos. Además, infinidad de wikis internas, sistemas de tickets y mensajes en canales de chat contienen enlaces directos a hashes de 40 caracteres; tras la reescritura, todos esos enlaces quedarán rotos de la noche a la mañana.
La arquitectura de submódulos de Git agrava aún más la fractura. Según las reglas actuales de Git, los submódulos anidados deben compartir el mismo formato de objeto que el repositorio principal. Si un proyecto depende de un submódulo externo que continúa en SHA-1 mientras el proyecto principal pasa a SHA-256, los servidores de integración continua deberán mantener copias duplicadas de ambas dependencias. Cualquier fallo en la sincronización de esta vía doble paralizará las cadenas de montaje automatizadas del equipo.
Por añadidura, las librerías independientes que reimplementan las especificaciones de Git (como libgit2) sin utilizar los binarios nativos en C avanzan muy despacio en su soporte para SHA-256. En la industria se comenta que en Google se ha llegado a barajar una directiva interna que obligue a todos los nuevos proyectos de la compañía a mantenerse en SHA-1. Las grandes empresas tecnológicas prefieren congelar las actualizaciones de bajo nivel antes que desgastar a ingenieros sénior depurando incompatibilidades en sus cadenas de herramientas.
La alternativa: trasladar el coste computacional a las firmas
El impulso del equipo de desarrollo para imponer el nuevo estándar no es un capricho. El diseño de esquemas de mapeo de interoperabilidad para la fase de transición lleva años debatiéndose en las listas de correo de Git. Desde el punto de vista de los arquitectos del sistema, asumir una fricción temporal a cambio de blindar la integridad del código durante las próximas décadas es una evolución lógica. Quienes diseñan la infraestructura base tienden de forma natural a taponar cualquier fisura teórica en la capa de almacenamiento.
Por el contrario, los sectores escépticos de la comunidad abogan por mantener los costes de defensa dentro de límites razonables. Desarrolladores independientes proponen evitar la costosa reestructuración de la capa de almacenamiento global. En su lugar, sugieren incluir un encabezado de validación de contenido calculado de forma independiente (como SHA-256 o BLAKE3) dentro del objeto de firma del commit o de la etiqueta, una estrategia similar a la que implementa la herramienta git-evtag de Colin Walters.
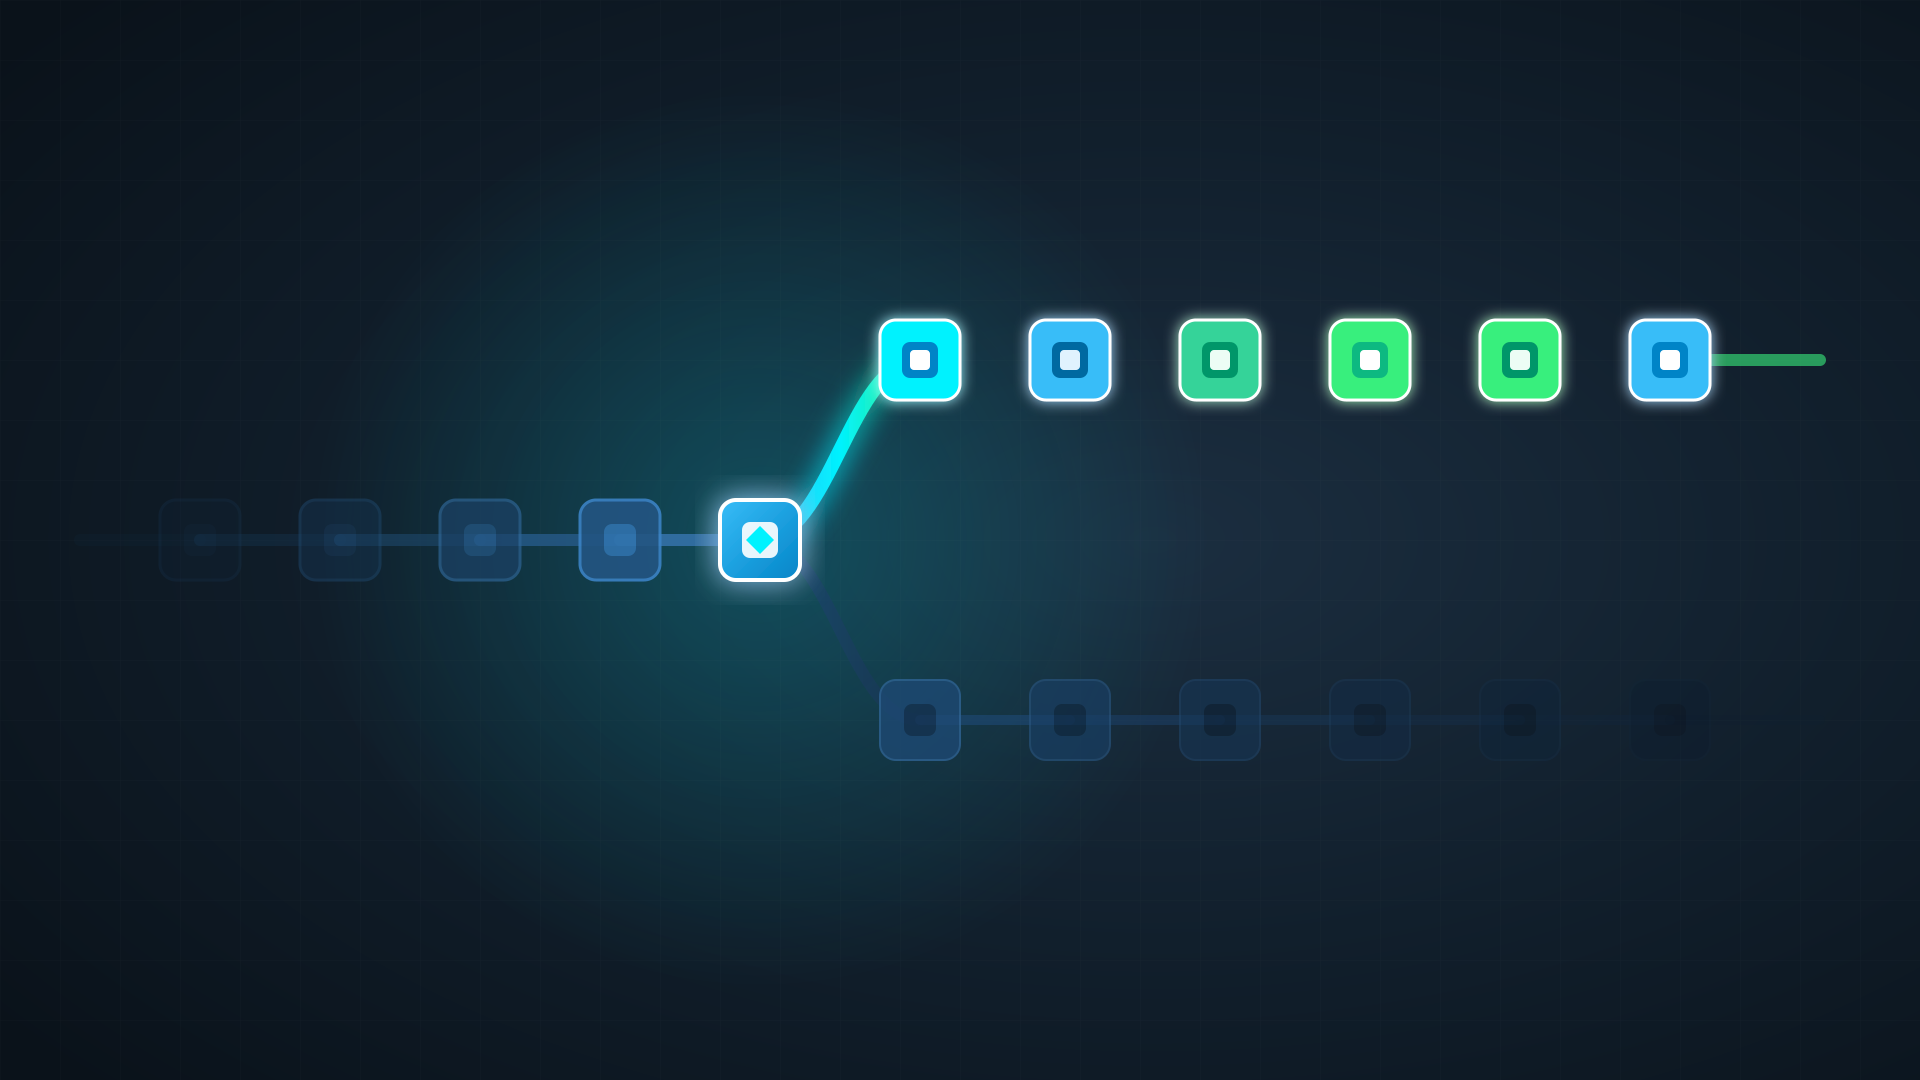
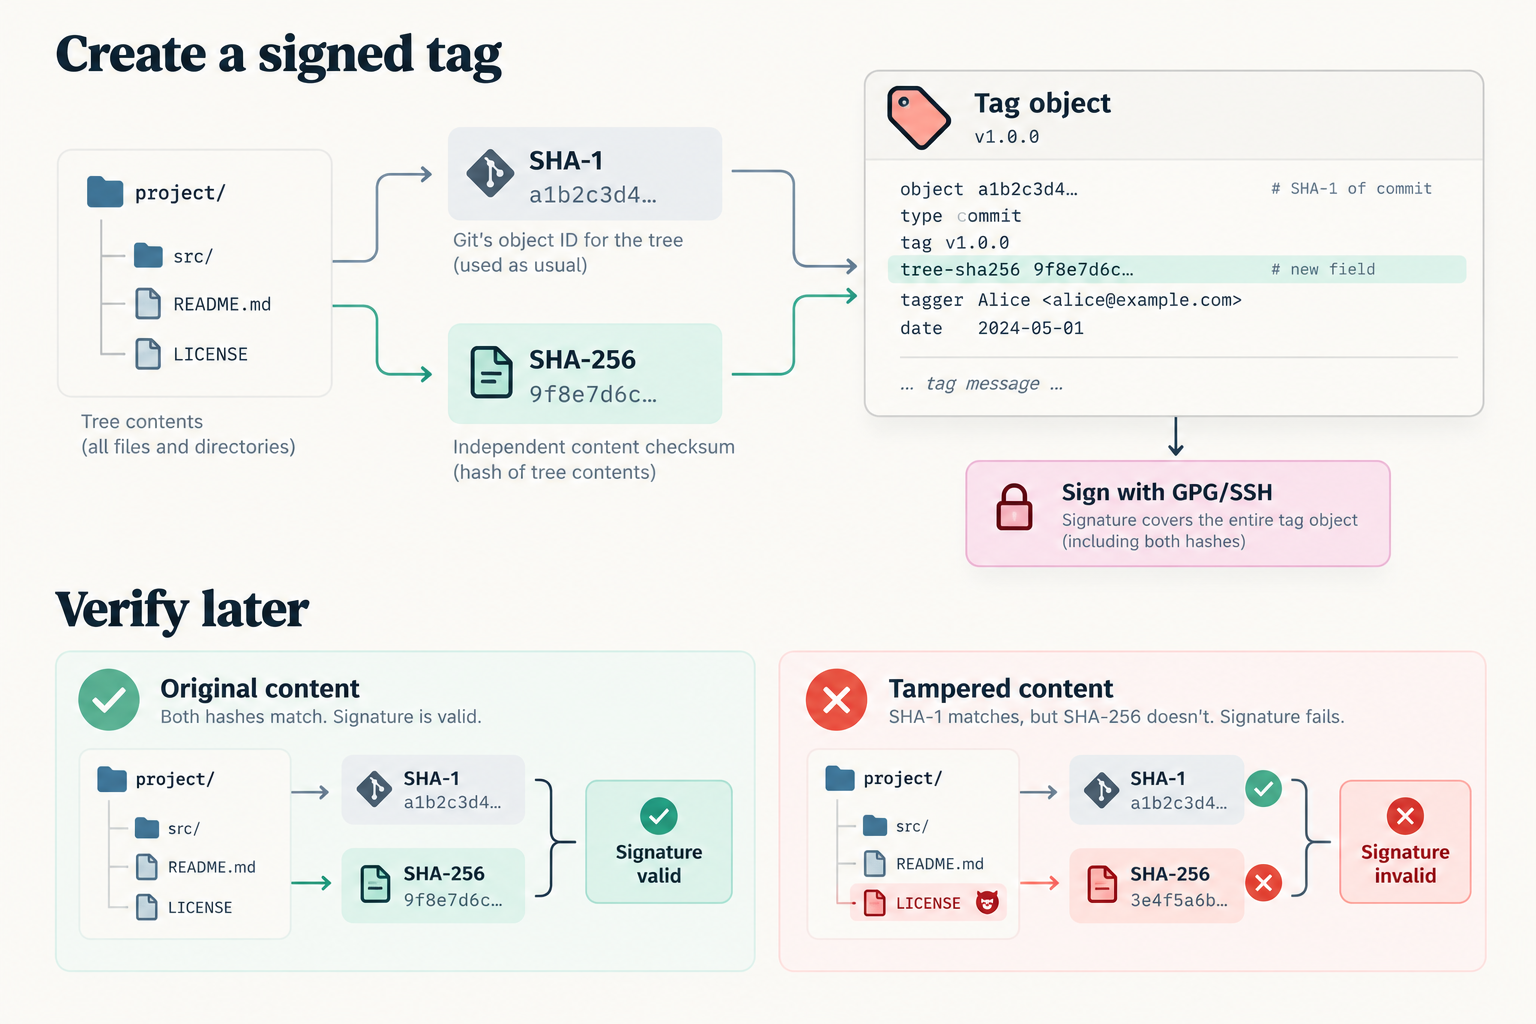 Figura: Inyección de un hash de contenido independiente en los campos firmados de un objeto Git. Fuente: GitButler / Butler’s Log
Este planteamiento confina el esfuerzo computacional contra manipulaciones exclusivamente al momento de la firma y validación. Cualquier atacante que intentara falsear el historial se vería obligado a doblegar dos sistemas criptográficos completamente independientes al mismo tiempo.
La gran ventaja de este encabezado independiente reside en aislar el rendimiento del trabajo de desarrollo cotidiano. Según las mediciones, recalcular el checksum de todo el árbol del repositorio de Chromium (con 2,1 millones de archivos y 35 GB) apenas requiere 5 segundos. En el árbol del kernel de Linux (1,5 GB) la operación toma 257 milisegundos, y en proyectos estándar pequeños finaliza en 17 milisegundos. Al concentrar la carga de cálculo en el instante de publicar una etiqueta de versión, la avalancha diaria de commits no tiene por qué pagar ningún peaje adicional de rendimiento.
Obligar a migrar el código a un nuevo estándar compra décadas de margen de seguridad teórica; mantener el valor por defecto ahorra al ecosistema una factura de migración monumental. Las premisas de partida están muy claras: si se considera que el hash del almacenamiento es la piedra angular de la confianza, la migración debe realizarse de inmediato; si se entiende que la confianza reside en las fuentes de descarga y las redes de distribución, la urgencia desaparece. El mapeo de interoperabilidad entre formatos, debatido durante años en las listas de correo, representa el único colchón realista para amortiguar este cambio.
Enlaces de referencia:
- Git 3.0 and the SHA-256 Migration
- The hidden cost of Git’s SHA-256 migration