에이전트가 지출을 마찰 제로로 만들었다
2026년 10월 3일, 개발자 사이먼 윌리슨(Simon Willison)은 모든 종량제 과금 서비스가 하드 예산 상한선(hard budget cap)을 기본 옵션으로 제공해야 한다고 촉구하는 글을 발표했다. 무제한 지출을 원하는 사용자만이 설정을 능동적으로 변경해야 하며(그가 제안한 확인 문구는 “Remove the budget cap. My application will not be shut down if I exceed the configured budget limit, and I will be responsible for subsequent charges.”), 상한선을 해제한 데 따른 비용 위험 역시 사용자가 직접 부담해야 한다는 주장이다.
코딩 에이전트와 각종 개인용 에이전트의 확산은 유료 API 호출, 애플리케이션 호스팅, 컴퓨팅 및 스토리지 프로비저닝의 진입 장벽을 완전히 허물었다. 클라우드 개발 경험이 전무한 사용자라 할지라도 자연어 대화 몇 마디만으로 풀스택 인프라 전체를 배포할 수 있는 환경이 조성되었다.
구글 클라우드(Google Cloud)는 공식 블로그를 통해 단 다섯 단어로 구성된 프롬프트 하나만으로도 복잡한 작업이 실행되어 상당한 클라우드 리소스 비용이 발생할 수 있다고 짚었다. 통제를 벗어난 클라우드 청구서는 더 이상 주니어 개발자의 어설픈 스크립트 실수나 무한 루프 버그에서만 비롯되지 않는다. 기본 권한을 위임받은 비동기 파이프라인, 즉 백그라운드에서 끊임없이 예상치 못한 비용을 만들어내는 자율 에이전트가 주된 원인으로 떠올랐다.
이메일 알림은 기계의 지출 속도를 막지 못한다
오랫동안 퍼블릭 클라우드가 예산 초과에 대응해 온 주된 수단은 사후 소프트 알림 이메일이었다. 사용자가 빌링 콘솔에서 특정 금액 임계값을 설정하면 소비액이 해당 기준에 도달했을 때 일반 알림 이메일이 발송되는 구조다. 수많은 개발자가 새벽 2시에 날아온 알림 이메일을 확인하지 못한 채 잠들었다가, 아침에 눈을 뜨고 나서야 이미 수천 달러의 청구서가 찍힌 사실을 발견하는 악몽을 겪었다.
엔지니어링 관점에서 볼 때 소프트 알림은 사실상 상한선이 전혀 없는 것과 다름없다. 동시 실행되는 에이전트들이 불과 수십 분 만에 대규모 리소스 할당량을 소진해 버릴 때, 인간이 이메일을 확인하고 대응하는 속도는 프로그램의 실행 속도를 따라잡을 수 없다. 설상가상으로 만성화된 알림 피로는 사용자가 이러한 경고 이메일을 습관적으로 무시하게 만든다.
과금 시스템의 집계 지연은 이러한 위험을 더욱 증폭시킨다. 수많은 클라우드 플랫폼에서 리소스 소비 내역의 콜드 스타트와 대시보드 동기화에는 수 시간 단위의 시차가 발생한다. 100달러 도달 알림이 받은편지함에 도착했을 때는 실제 소비 금액이 이미 1,000달러를 훌쩍 넘어섰을 가능성이 크다. 반면 하드 캡 메커니즘은 개발자가 아키텍처 설계 초기부터 리소스 경계를 엄격히 규정하도록 강제한다.
클라우드 기업들이 시작한 직접적인 과금 차단
최근 AWS와 구글 클라우드 두 거대 기업이 하드 캡 도입에 발 빠르게 나섰다. AWS는 9월 중순 발표한 새로운 개발자 경험에서 월간 지출 한도(spend limit) 설정을 공식 지원하기 시작했다. AWS의 지출 한도 기능은 현재 제한적 출시(limited release) 단계로 일부 고객에게만 순차적으로 제공되고 있다(공식 문서 알림: “We’re currently releasing our new experience to a limited number of customers”). 이 하드 캡은 프로모션 크레딧을 제외한 세전 실비용을 기준으로 계산된다. AWS는 지출 한도 기능을 실험, 학습, 샌드박스 워크로드는 물론 일시적인 중단을 감내할 수 있는 프로덕션 환경에 적합하다고 안내한다. 설정한 금액에 도달하는 즉시 해당 프로젝트 전체 리소스는 그달 말까지 강제로 일시 정지된다.
AWS 공식 문서는 이 하드 캡에 한 가지 제약을 두었다. 설정 가능한 최솟값은 20달러와 플랫폼이 보수적으로 추정한 사용량 기준치 중 더 큰 금액으로 결정된다. 클라우드 제공업체가 수십 달러의 버퍼를 둠으로써 오작동이나 사소한 착오로 인한 의도치 않은 서비스 중단을 방지하려는 조치다. 구글 클라우드 역시 7월 말 유사한 지출 상한(spend caps) 기능을 도입했다.
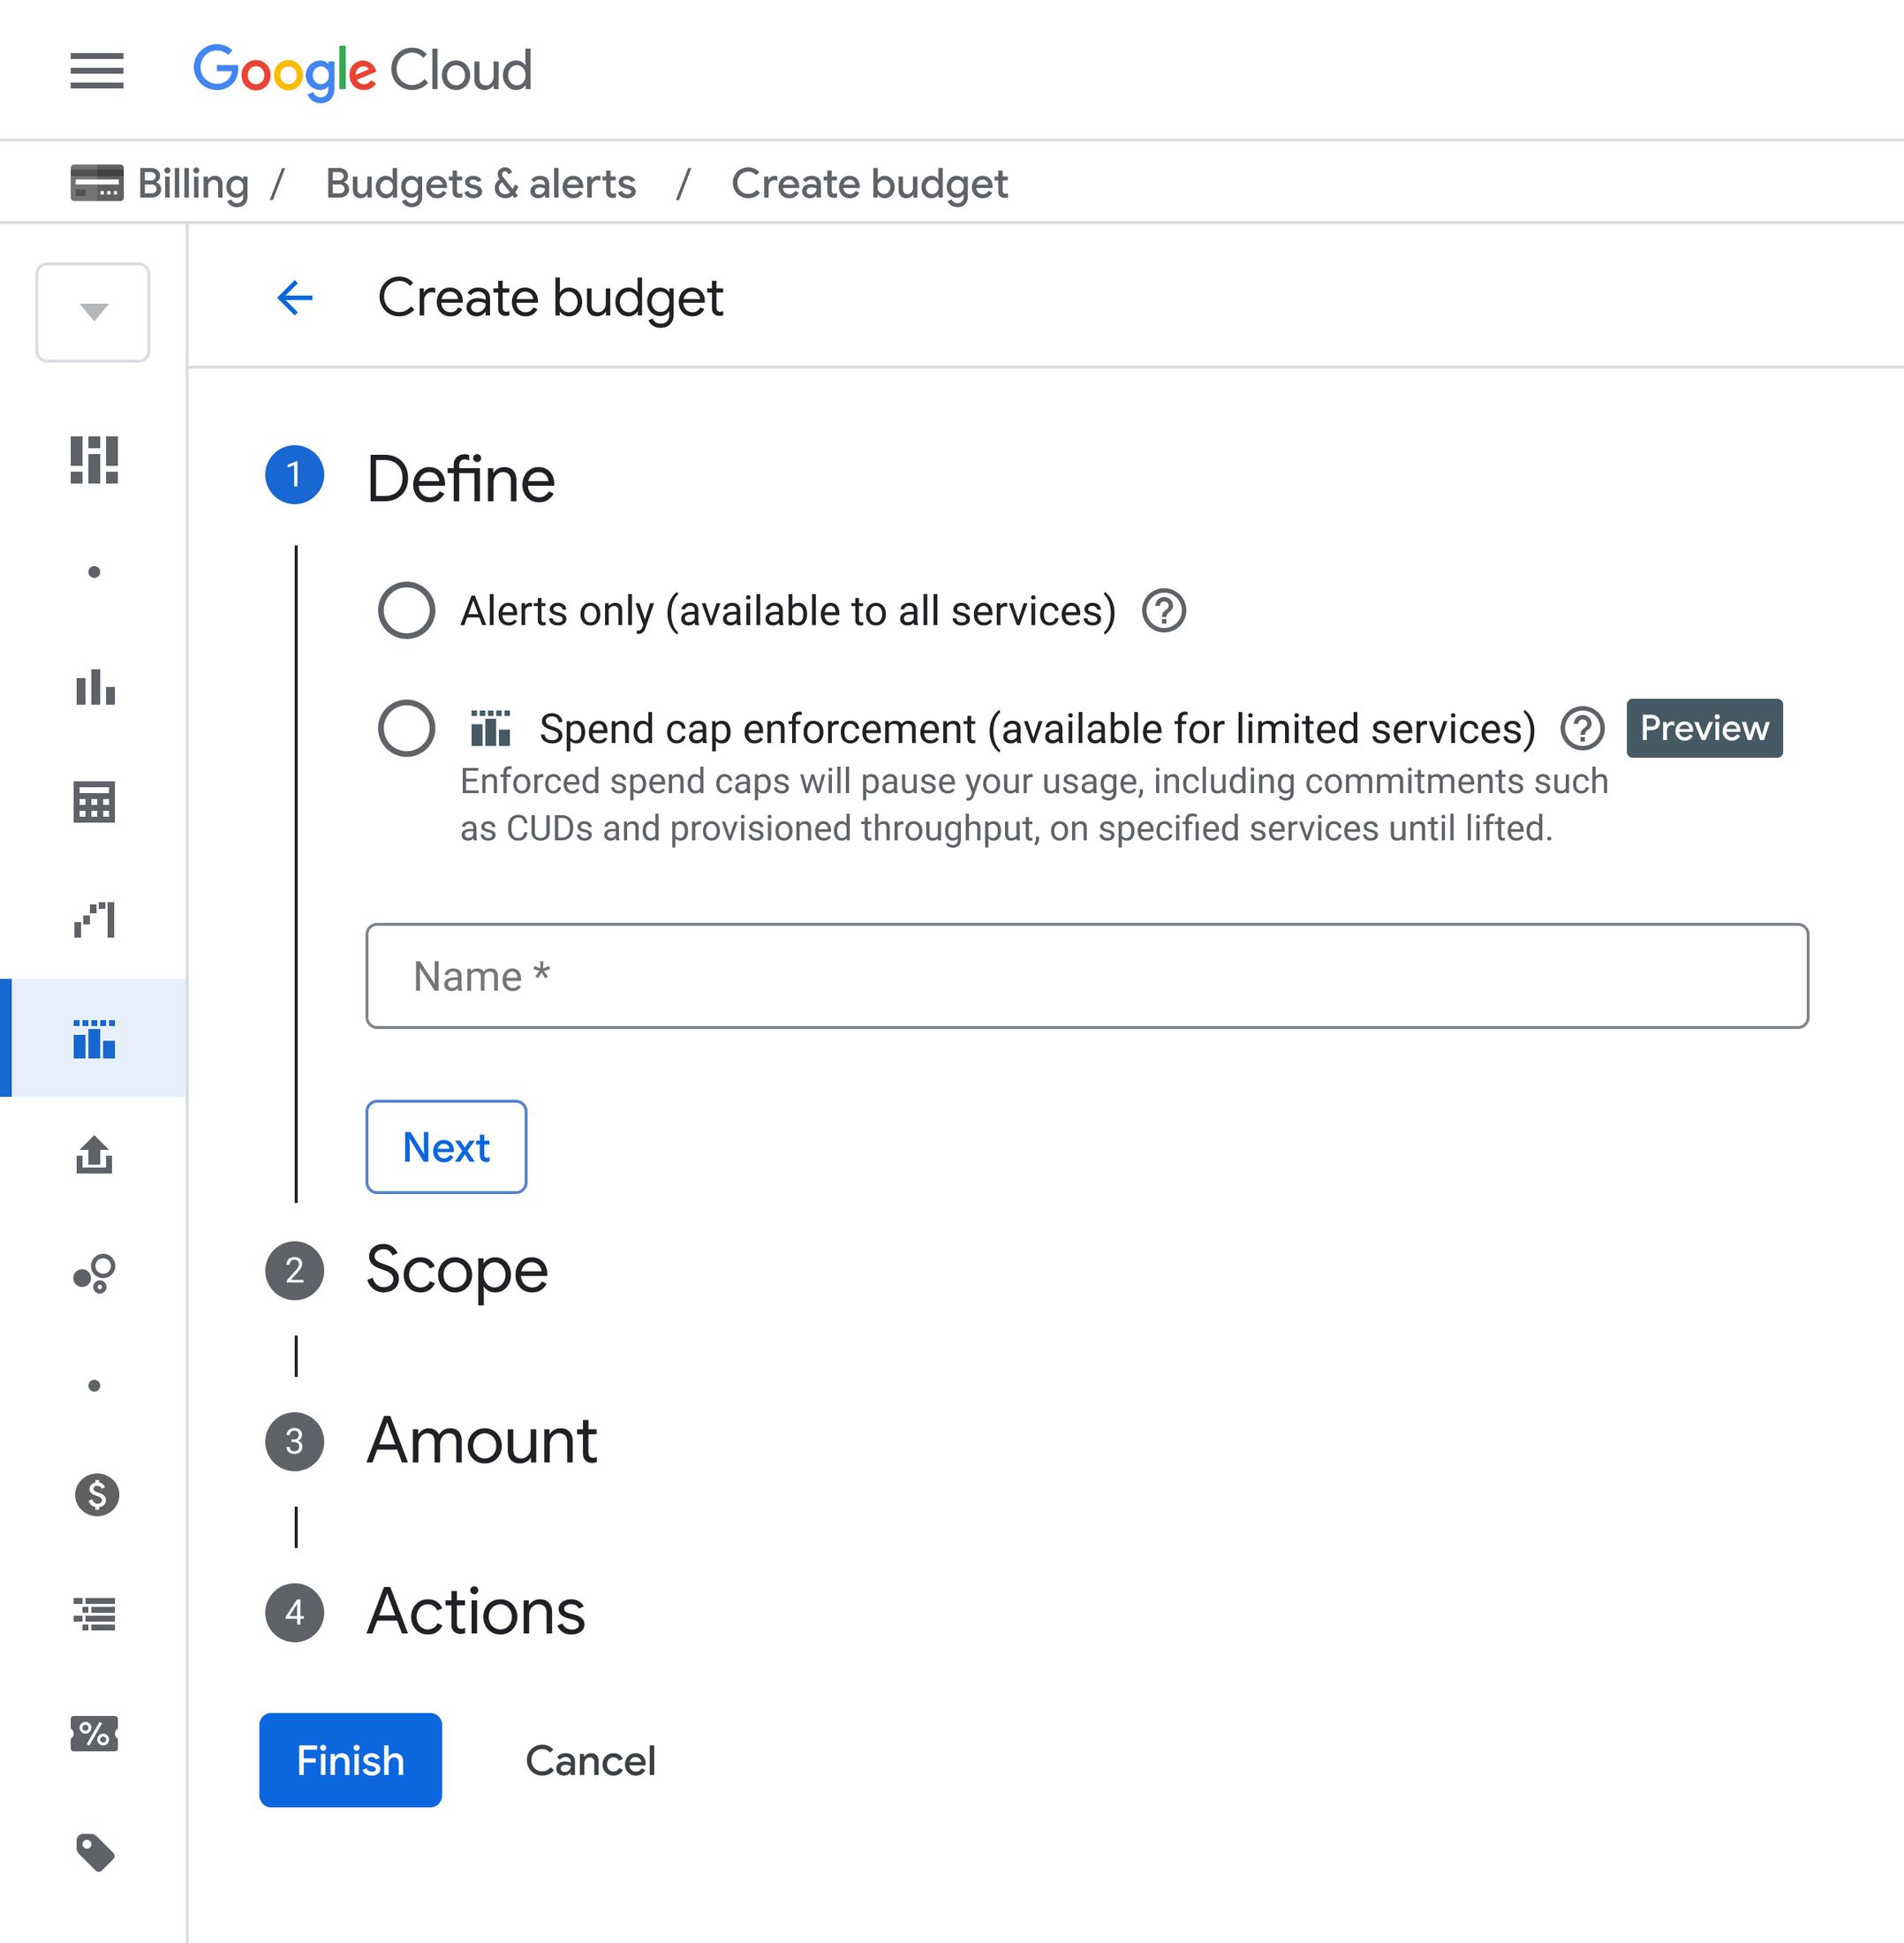 그림: Google Cloud Billing 콘솔에서 spend cap을 생성하는 인터페이스 화면. 출처: Google Cloud Blog
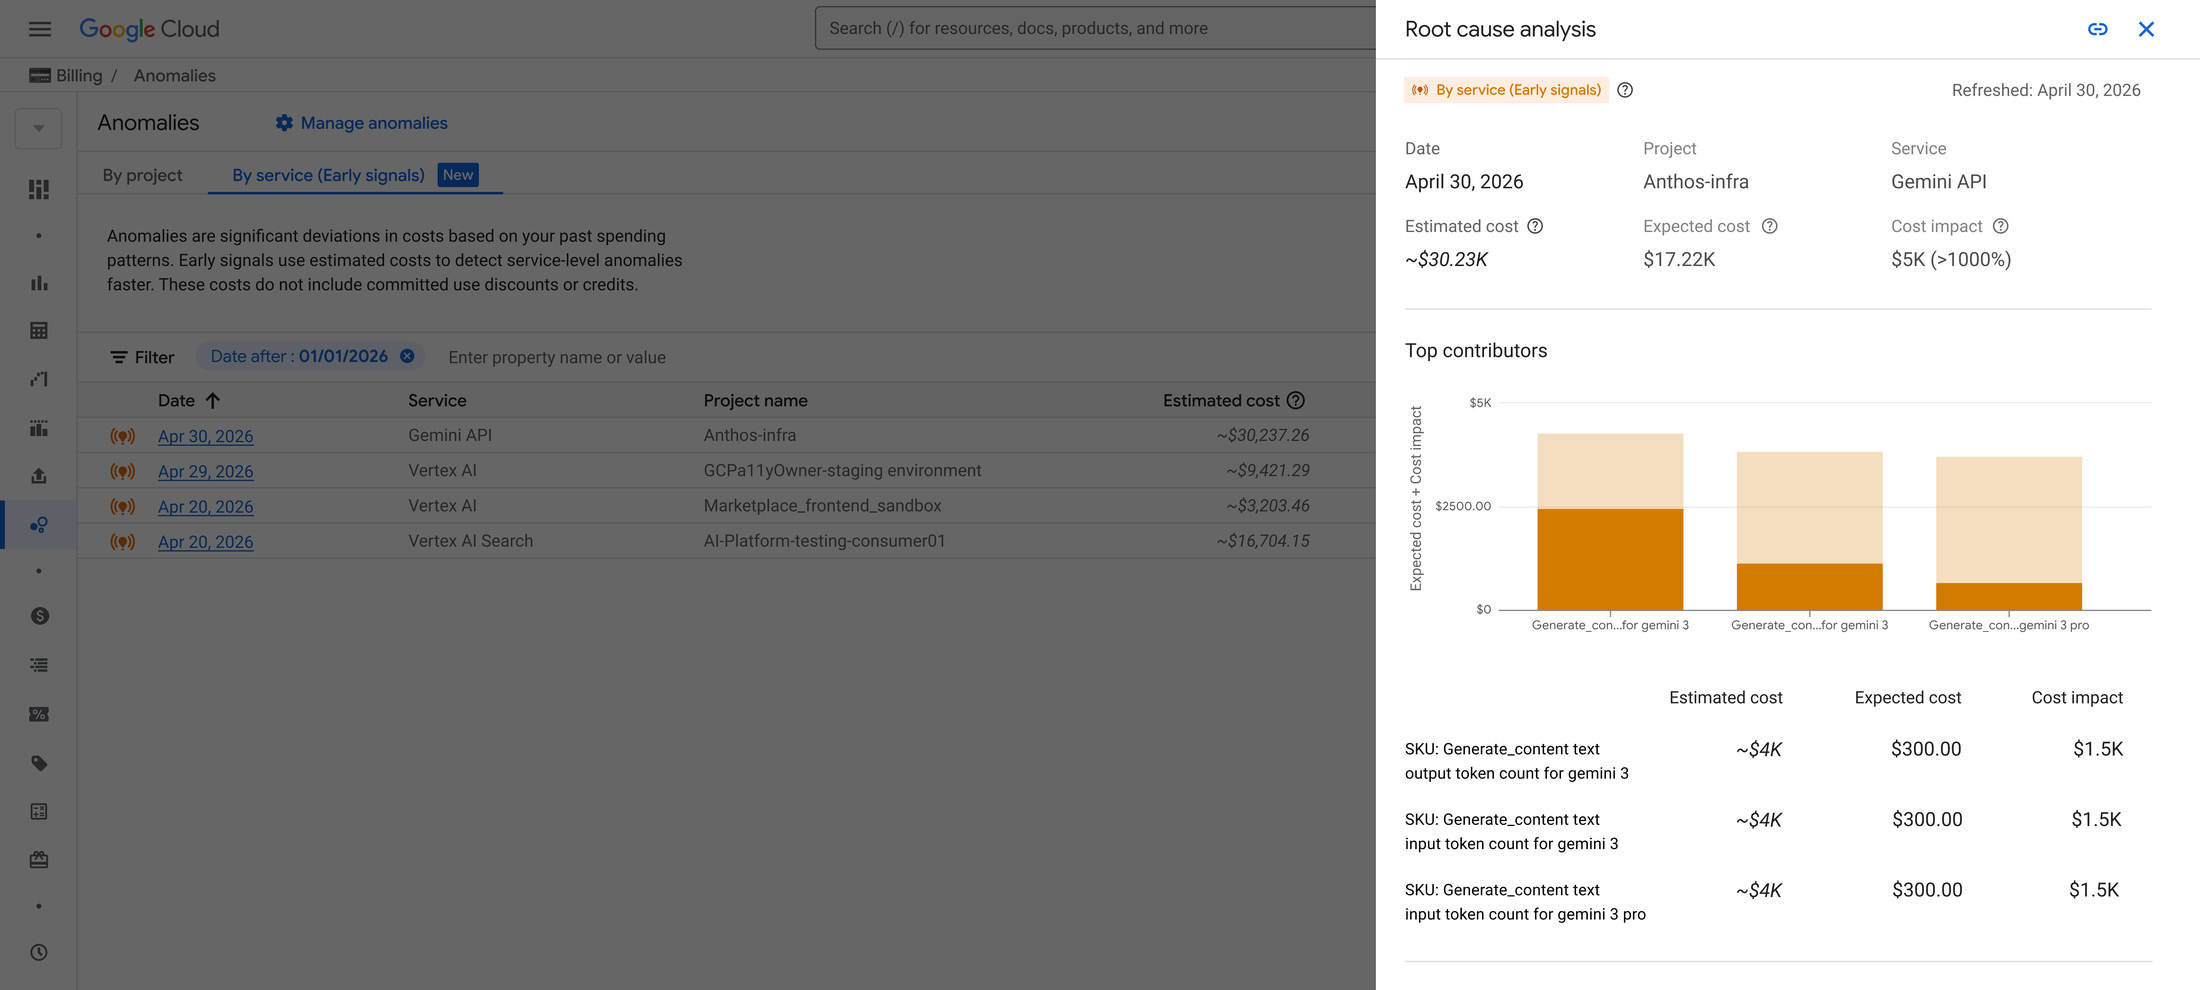 그림: Google Cloud의 early anomalies 알림 및 원인 분석(RCA) 화면. 비용 급증을 유발한 SKU 내역이 분해되어 표시된다. 출처: Google Cloud Blog
월말 청구서가 발행되기 전에 위기를 조기에 포착하기 위해 구글 클라우드는 초기 이상 징후 감지 시스템을 도입했다. 이 시스템은 동적 기준선 모델링을 활용하여 지출이 급증하는 초기에 원인 분석(RCA) 보고서를 자동으로 생성하고, 비용을 끌어올린 상위 3개 서비스를 즉시 지목해 준다.
컴퓨팅 허브는 더 이상 막대한 탕감을 감당하지 않는다
하드 캡을 둘러싼 커뮤니티의 토론은 해커 뉴스(Hacker News)에서 200개가 넘는 댓글을 이끌어냈다. 고객 지원과 인프라 운영을 담당했던 엔지니어들은 하드 캡이 또 다른 비즈니스 재앙을 초래할 수 있다고 경고한다. 정상적인 트래픽이 일시적으로 폭증할 때 서비스가 강제로 차단되면 고객 이탈, 긴급 문의 폭주, 나아가 계약 위반에 따른 법적 분쟁으로 이어질 수 있기 때문이다.
전통적인 소프트웨어 서비스 비즈니스 모델에서 클라우드 기업들은 고객의 부주의로 발생한 과도한 청구액을 마케팅 차원의 선의로 탕감해 주는 경우가 많았다. 소프트웨어의 높은 매출총이익률은 수천 달러 수준의 환불 손실을 너끈히 흡수하고도 남았으며, 고객 신뢰와 관계를 유지하는 것이 당장의 몇천 달러보다 훨씬 값졌기 때문이다.
그러나 데이터센터가 AI를 위한 원천 컴퓨팅 파워 공급처로 체질을 전환하면서 경제적 방정식은 완전히 달라졌다. 컴퓨팅 리소스의 소모는 실제 물리적 전력 소비와 하드웨어 감가상각으로 직결되며, 무조건적인 탕감을 허용할 수 있는 이윤의 여지는 급격히 줄어들었다. 전력 회사는 개발자의 스크립트 설정 실수를 이유로 전기 요금을 깎아주지 않으며, 하이퍼스케일 컴퓨팅 센터 역시 그 손실을 이용자 대신 짊어질 여력이 없다.
클라우드 과금 마지노선의 재구축
에이전트는 인간과 기계의 상호작용 방식을 근본적으로 바꾸어 놓았고, 리소스 소비 속도를 기계의 속도로 끌어올렸다. AI가 종량제 서비스의 접근 장벽을 극단적으로 낮춘 환경에서, 클라우드 인프라는 플랫폼 차원의 물리적 예산 상한선을 도입하지 않을 수 없게 되었다.
사후 이메일 통보에만 의존하던 기존 과금 체계로는 자율 프로그램의 지속적인 지출을 결코 막아낼 수 없다. 클라우드 인프라 제공업체는 자동 차단 메커니즘을 통해 시스템 전반의 위험을 관리하고, 제한을 해제하고자 하는 사용자에게는 스스로 그에 따르는 비용 위험을 짊어지도록 요구하고 있다.
참고 링크:
- We’re going to need default hard budget caps on pretty much everything
- Create a spend limit (AWS)
- New early anomalies and spend caps on Google Cloud budgets