Les agents IA transforment la dépense cloud en opération sans friction
Le 3 octobre 2026, le développeur Simon Willison a publié un plaidoyer retentissant : tous les services facturés à l’usage devraient imposer des plafonds budgétaires stricts (hard budget caps) par défaut. Selon lui, les utilisateurs désireux de consommer sans limite devraient effectuer une démarche explicite de désactivation (avec un texte de confirmation du type : « Remove the budget cap. My application will not be shut down if I exceed the configured budget limit, and I will be responsible for subsequent charges. ») et assumer sciemment le risque financier associé.
L’avènement des agents de programmation et des assistants autonomes a fait voler en éclats les barrières d’accès aux API payantes, aux services d’hébergement managés et aux ressources de calcul ou de stockage. Aujourd’hui, un utilisateur dépourvu de toute compétence en ingénierie cloud peut déployer une architecture full-stack complète par simple prompt textuel.
Dans un billet de blog officiel, Google Cloud souligne qu’une invite d’à peine cinq mots peut désormais déclencher des flux d’opérations complexes et engendrer des coûts d’infrastructure substantiels. Les dérapages de facturation ne résultent plus principalement d’erreurs de script commises par des développeurs débutants, mais de pipelines asynchrones autorisés par défaut : des agents autonomes qui tournent en arrière-plan et accumulent des frais imprévus à un rythme soutenu.
Des alertes e-mail impuissantes face aux machines dépensières
Pendant des années, la réponse standard des plateformes de cloud public face aux dépassements de budget reposait sur des alertes douces par e-mail. L’utilisateur définissait un seuil financier dans sa console, et le système lui envoyait un courriel dès que la dépense franchissait la limite. D’innombrables développeurs ont fait l’amère expérience d’une alerte reçue en pleine nuit, pour découvrir au réveil un montant déjà supérieur à plusieurs milliers de dollars.
Sur le plan de l’ingénierie, une alerte douce équivaut purement et simplement à une absence totale de plafond. Lorsque des agents exécutés en parallèle consomment des quotas massifs en quelques dizaines de minutes, le temps de réaction d’un être humain consultant ses e-mails ne fait pas le poids face à la vitesse d’exécution logicielle. Pire encore, la fatigue des alertes incite bien souvent les utilisateurs à ignorer ces notifications.
La latence inhérente aux systèmes de facturation accentue ce danger. Sur de nombreux services cloud, la synchronisation et le traitement des métriques de coût affichent un décalage de plusieurs heures. Lorsqu’une alerte à 100 dollars arrive enfin dans la boîte de réception, la dépense réelle engagée a parfois déjà dépassé les 1 000 dollars. Un mécanisme de plafond strict oblige ainsi les développeurs à expliciter dès le départ les frontières de consommation de leur architecture.
Les géants du cloud déploient des disjoncteurs automatiques
AWS et Google Cloud ont récemment franchi le pas en introduisant des mécanismes de coupure nette. Mi-septembre, AWS a dévoilé une nouvelle expérience développeur permettant de définir un plafond de dépenses mensuel (spend limit). Cette fonctionnalité est actuellement en phase de déploiement restreint auprès d’un groupe limité de comptes (la documentation officielle précise : « We’re currently releasing our new experience to a limited number of customers »). Ce plafond strict est calculé avant taxes et ne tient pas compte des crédits promotionnels. AWS destine principalement ces limites aux environnements d’expérimentation, d’apprentissage et de bac à sable, tout en les autorisant sur les charges de production capables de supporter une interruption temporaire. Dès que le palier est atteint, l’ensemble du projet est automatiquement suspendu pour le reste du mois.
La documentation d’AWS impose néanmoins un plancher technique : la valeur minimale autorisée correspond au montant le plus élevé entre 20 dollars et une estimation de sécurité. Ce coussin de quelques dizaines de dollars vise à éviter les faux positifs intempestifs. De son côté, Google Cloud avait déjà lancé une fonctionnalité comparable de plafonnement des dépenses (spend caps) fin juillet.
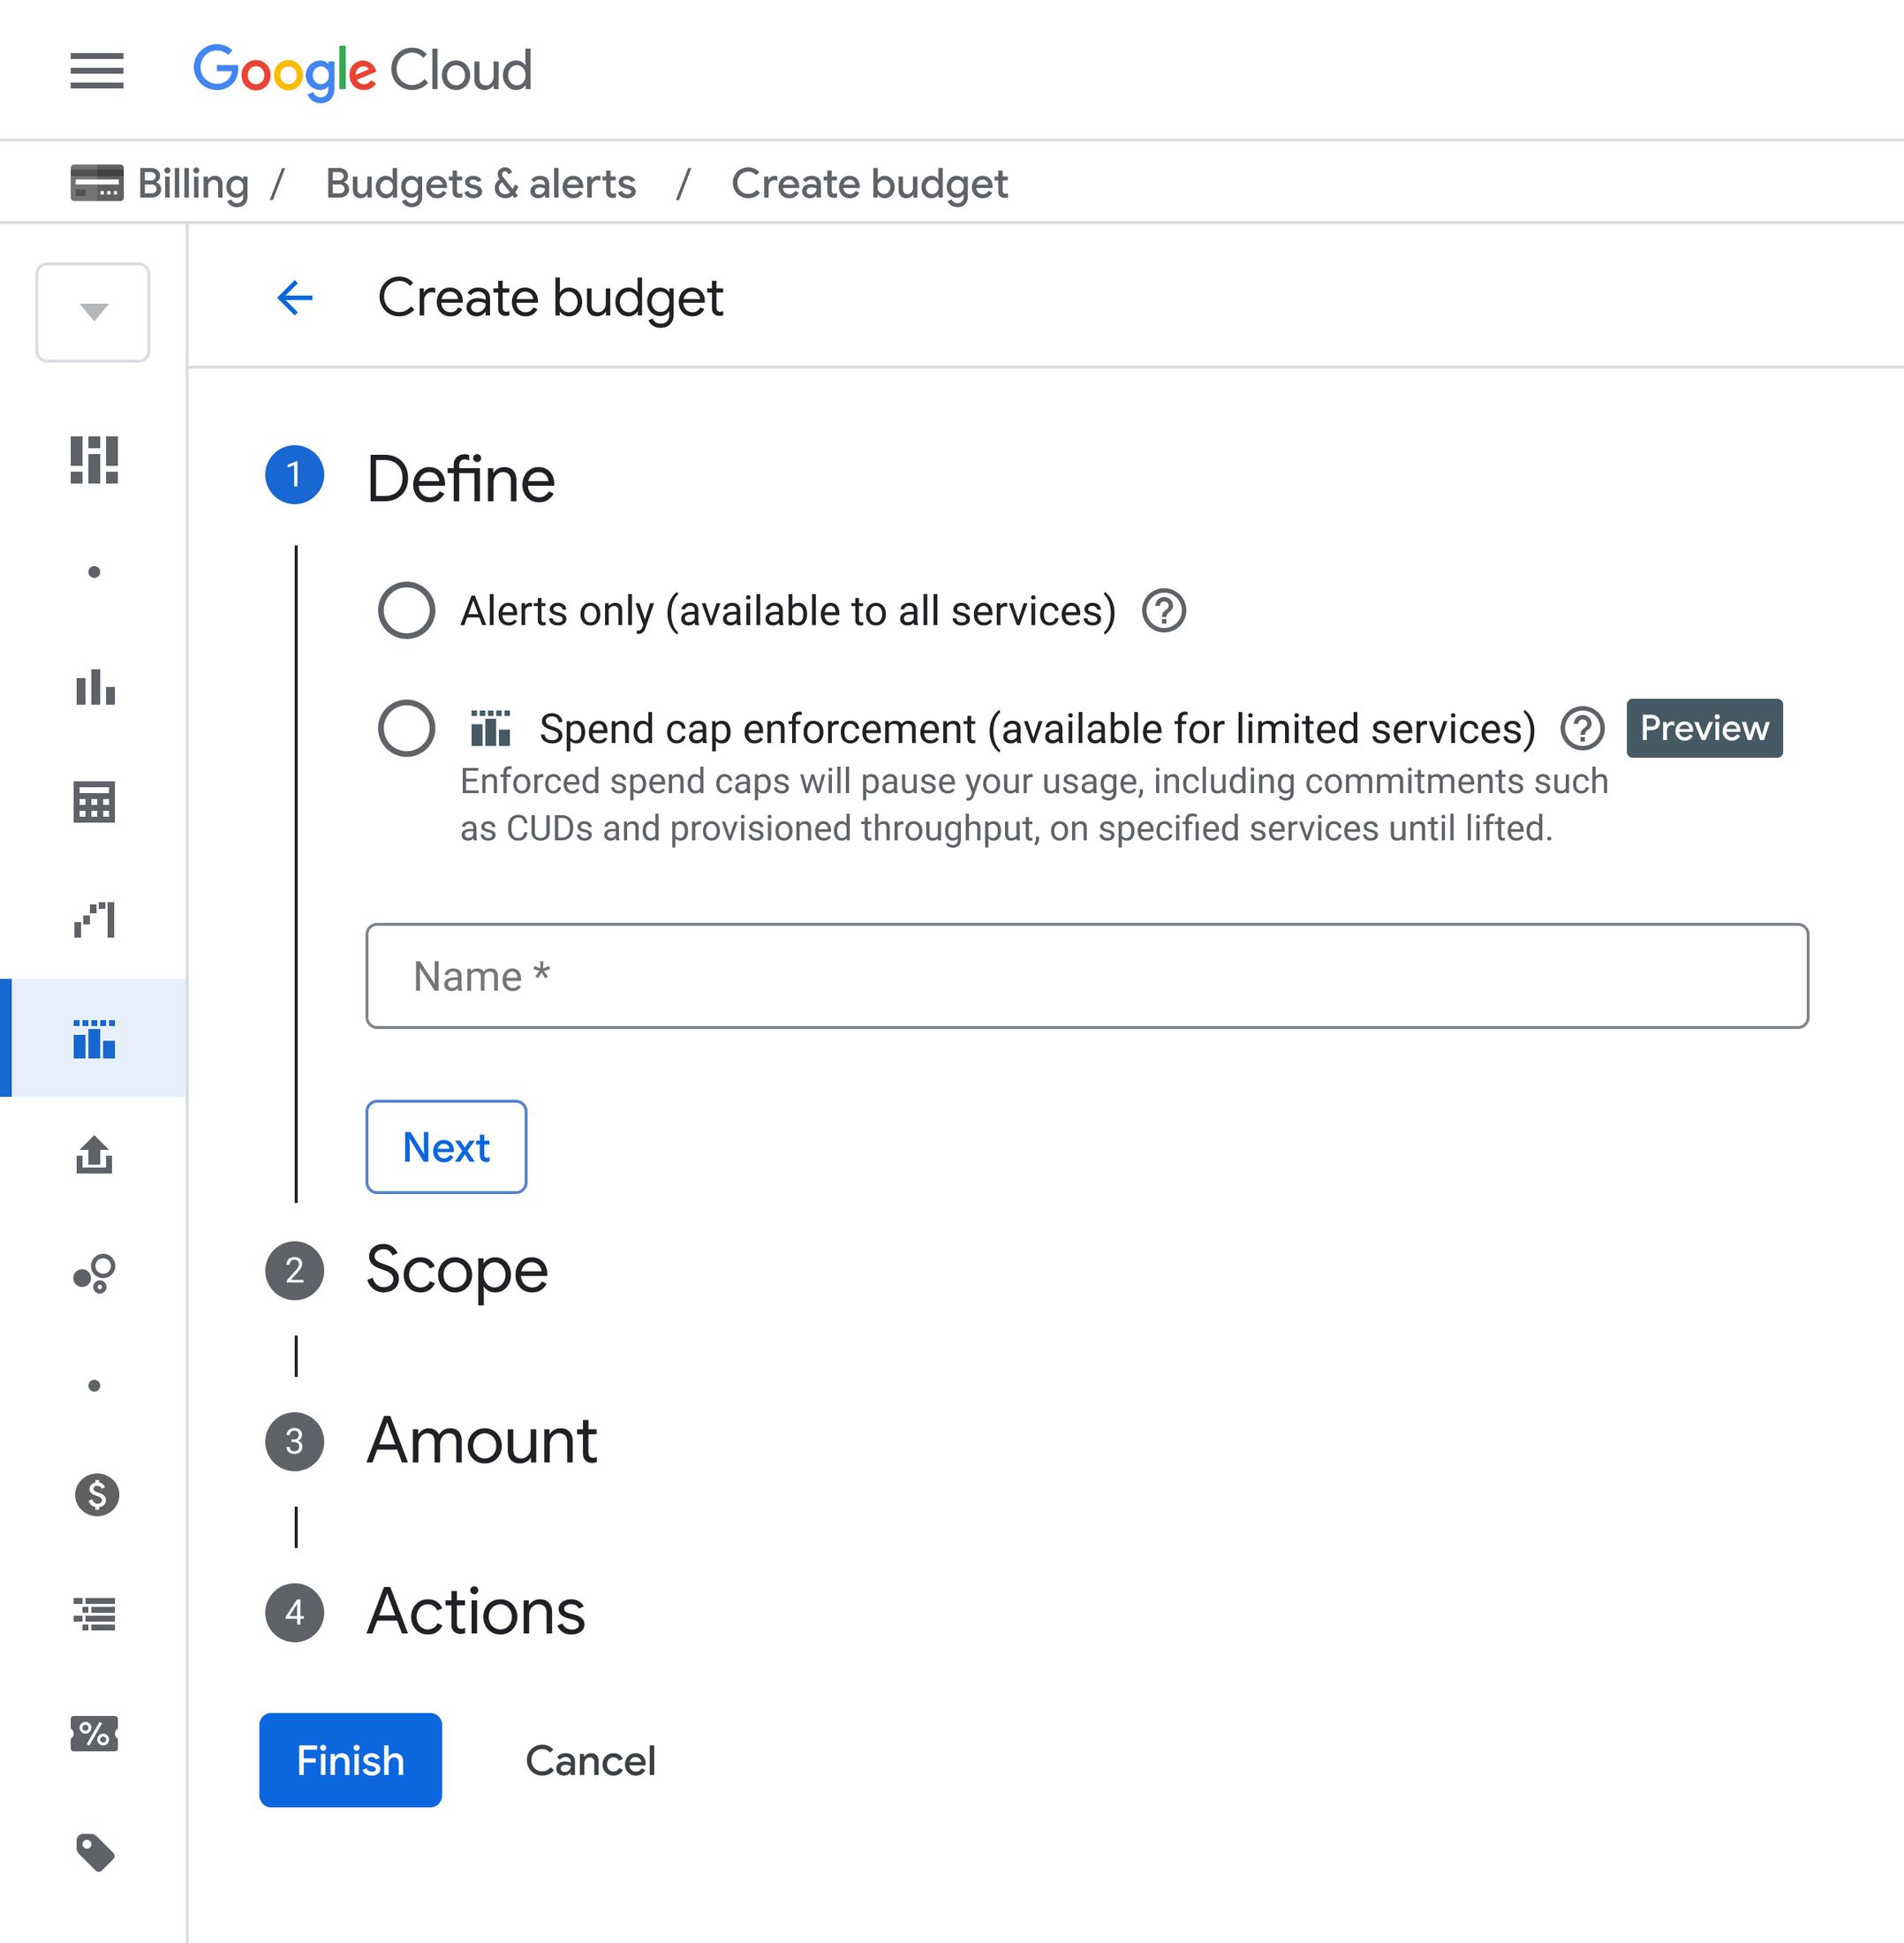 Figure : Capture de la console Google Cloud Billing pour la configuration d’un spend cap. Source : Google Cloud Blog
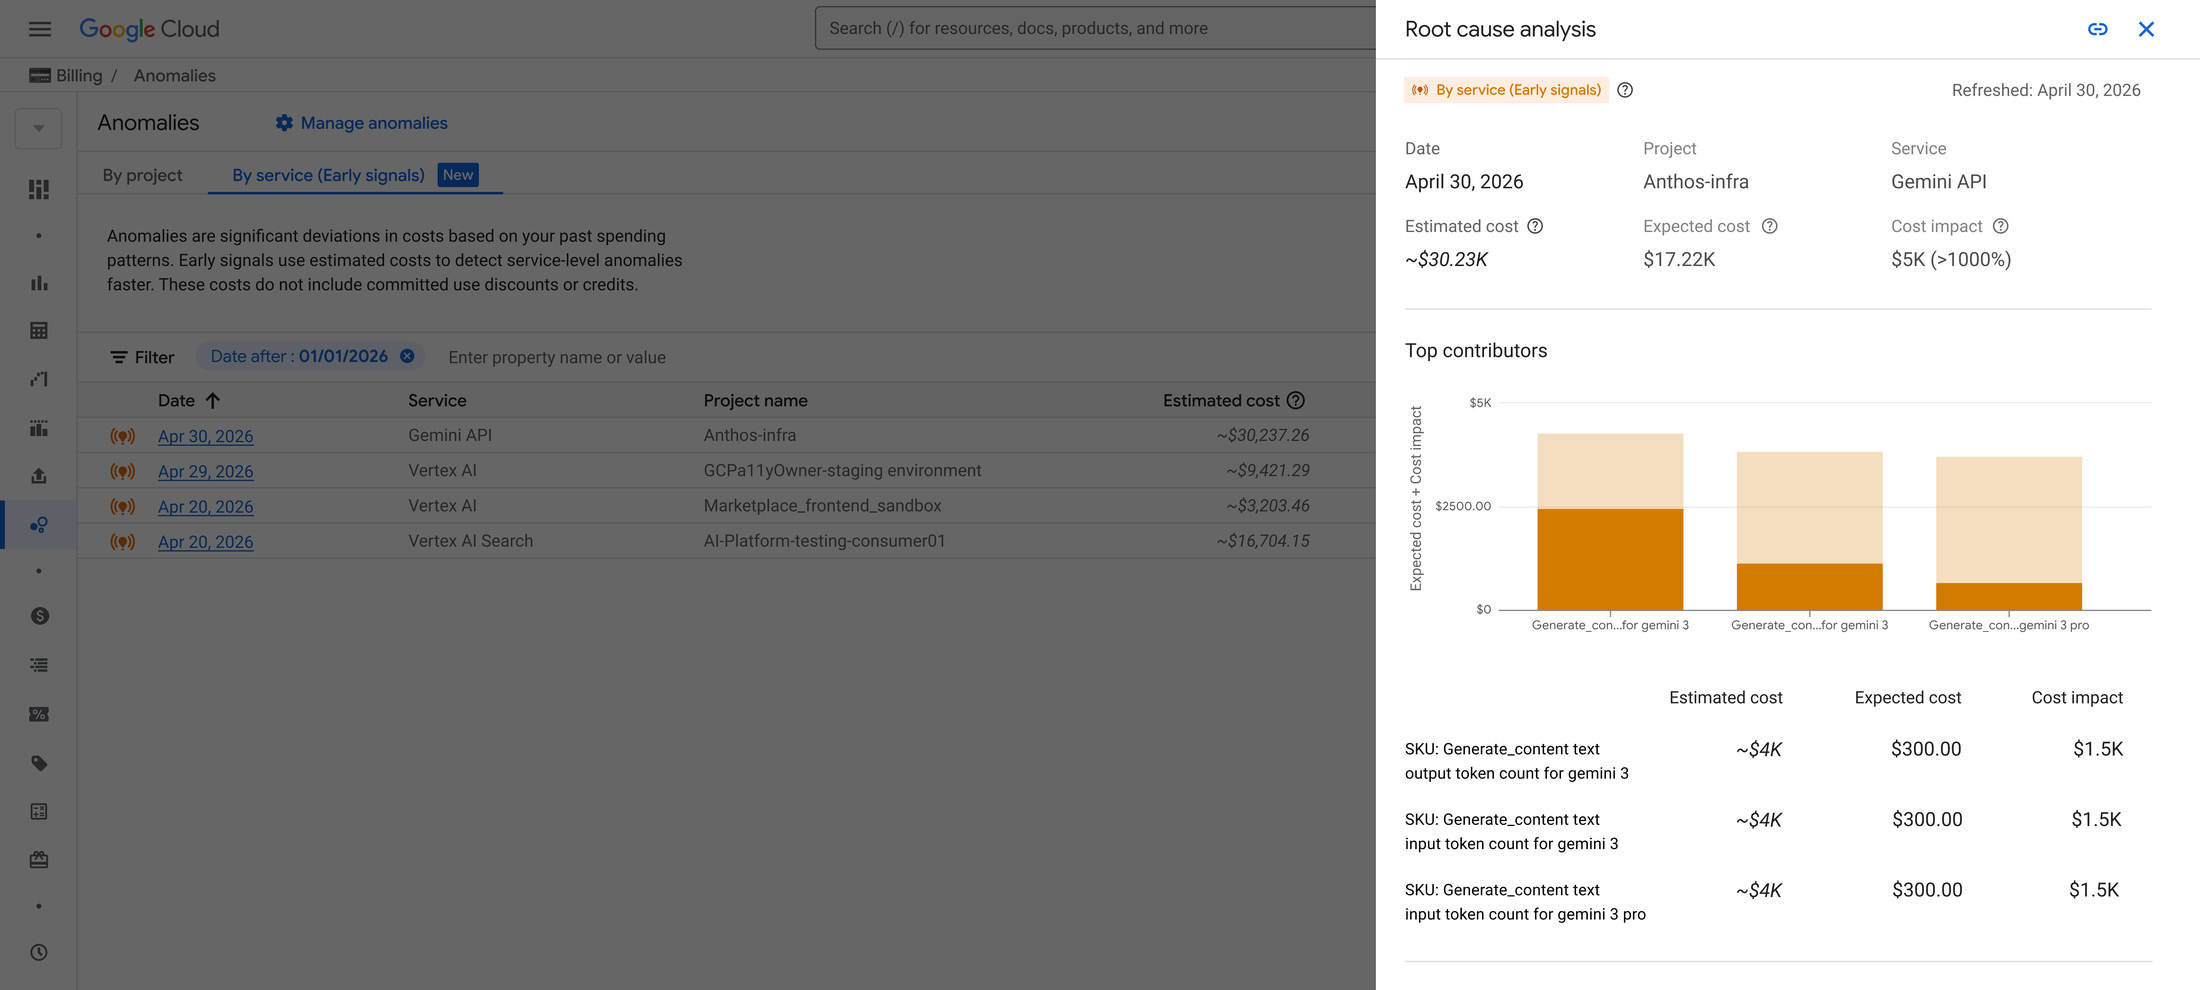 Figure : Alertes et analyse de causes racines (RCA) des anomalies précoces sur Google Cloud, mettant en évidence les SKU responsables de la hausse. Source : Google Cloud Blog
Pour désamorcer les dérives avant l’émission de la facture, Google Cloud a également déployé un moteur de détection précoce des anomalies. Grâce à une modélisation dynamique des lignes de base, ce système génère automatiquement une analyse des causes racines dès les premiers signes de flambée, isolant sans délai les trois principaux services responsables de la hausse des coûts.
Les fournisseurs de calcul ne peuvent plus effacer l’ardoise
L’instauration de ces plafonds stricts a suscité plus de deux cents commentaires sur Hacker News. Plusieurs ingénieurs issus d’équipes de support client rappellent qu’un arrêt brutal peut virer à la catastrophe opérationnelle : couper immédiatement un service en plein pic de trafic légitime expose l’entreprise à une perte de clients, une explosion des tickets d’assistance, voire des litiges contractuels.
Dans le modèle économique traditionnel des logiciels en SaaS, les fournisseurs cloud confrontés à une facture anormale consécutive à une maladresse client consentaient fréquemment à annuler l’ardoise. Les marges brutes élevées du logiciel permettaient d’absorber ce geste commercial, la réputation de la marque et la fidélisation pesant bien plus lourd que quelques milliers de dollars.
La bascule vers des infrastructures orientées calcul et IA change radicalement l’équation. La consommation de calcul est directement corrélée à une dépense énergétique réelle et irréversible, réduisant la marge de manœuvre disponible pour les annulations gracieuses. Les compagnies d’électricité ne remboursent pas les erreurs de configuration d’un développeur, et les centres de données ne peuvent plus absorber indéfiniment de telles pertes matérielles.
Redéfinir le filet de sécurité du cloud
Les agents autonomes réinventent l’interaction humain-machine tout en accélérant drastiquement la cadence d’épuisement des ressources. Face à la démocratisation des outils payés à l’usage, l’infrastructure cloud se voit contrainte d’adopter des disjoncteurs financiers intégrés par défaut.
Le modèle historique de facturation fondé sur des alertes a posteriori s’avère incapable d’endiguer la frénésie de processus automatisés. Désormais, les plateformes privilégient l’interruption mécanique des ressources pour contenir le risque, laissant aux utilisateurs qui désactivent ces protections l’entière responsabilité de leurs dérives budgétaires.
Liens de référence :
- We’re going to need default hard budget caps on pretty much everything
- Create a spend limit (AWS)
- New early anomalies and spend caps on Google Cloud budgets