世界中にある2億2500万以上のウェブサイトの最前線には、ほぼ例外なく「決してミスを犯さない」と信じられてきた門番が立っています。企業は多額の予算を投じて内部システムを固め、開発者は厳格な規約に従ってアプリケーションを構築してきました。しかし、その門番が訪問者の検査中に倒れてしまえば、大厦のマスターキーは瞬時に攻撃者の手に渡ってしまいます。CVSSスコア9.2を叩き出した2件の脆弱性が、その静寂を打ち破りました。
2026年11月18日、ネットワークインフラ大手のF5は、オープンソースWebサーバー「nginx」に関する緊急セキュリティパッチをリリースしました。攻撃者は認証情報を一切必要とせず、細工したリクエストを外部から送信するだけで任意のコードを実行できます。世界中のセキュリティ専門家の目を10年にわたって逃れ続けてきた低レイヤーのバグが、AIによって一網打尽に掘り起こされたのです。サーバーを直接貫通する攻撃チェーンを前に、インフラ運用チームに残された猶予は数週間からわずか数日へと激減しています。
2.2億サイトを守る門番の陥落、内部の多層防御が無力化
現代のインターネットアーキテクチャにおいて、nginxは最も広く普及しているWebサーバーソフトウェアです。ネットワークの最前線に位置するビルの受付のように機能し、外部からのHTTPリクエストを受け取っては背後のバックエンドシステムへ適切に振り分ける役割を担っています。今回公表された未認証リモートコード実行(RCE)の脆弱性は、外部ポートに細工したパケットを送り込むだけで、悪意あるプログラムを強制実行させることができます。
多くのエンジニアリングチームは、SQLインジェクションや認証情報の漏洩対策に多くのリソースを注ぎ、最前線の門番は盤石であると思い込んでいました。しかし現実には、これら2件の脆弱性はnginx自体のプロトコル解析ロジックそのものに潜んでいました。ビジネスロジックがいかに堅牢であっても、エントリポイントとなるゲートウェイが崩壊してしまえば防ぎようがありません。静的画像ファイルを配信しているだけで動的なバックエンドを持たないサーバーであっても、攻撃者に完全に乗っ取られる恐れがあります。
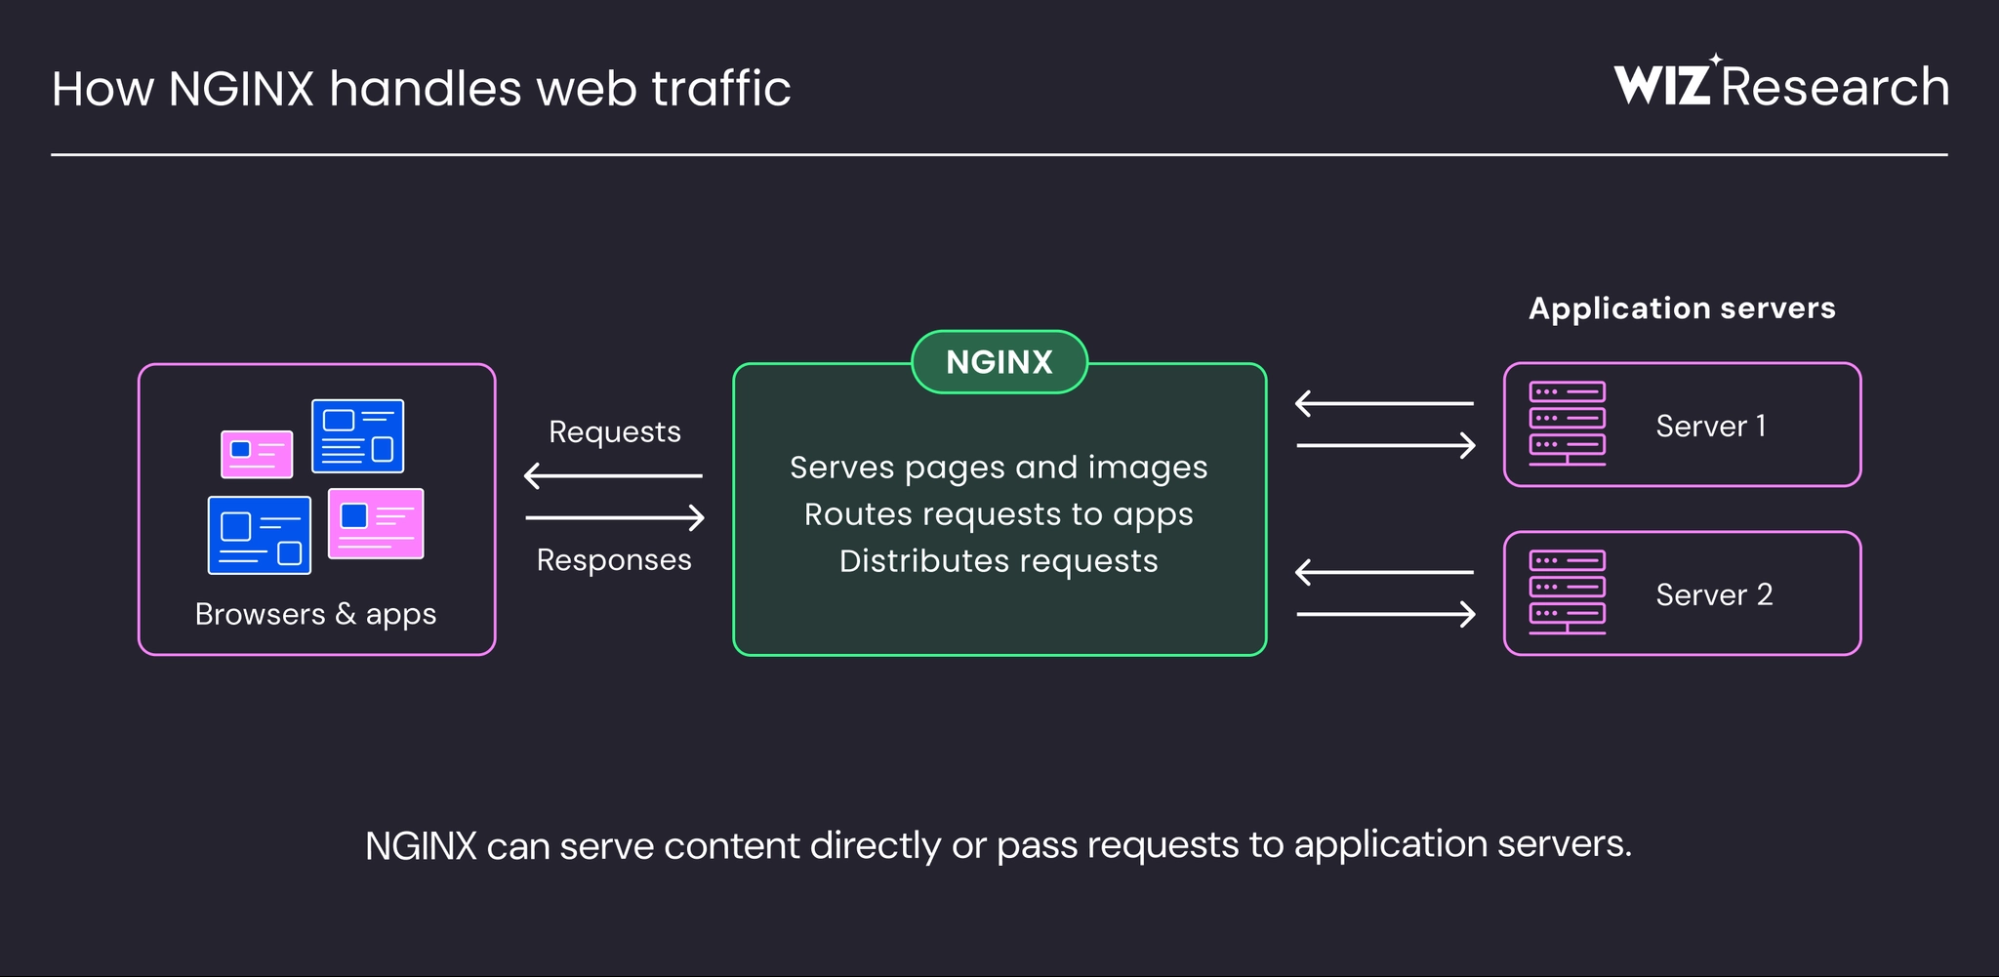 図:フロントエンドでリクエストを受け取り、設定に応じてバックエンドへ転送するnginxの構成概要。出典:Wiz Research Blog
影響を受けるサーバーの規模は、多くの専門家の想定を上回っていました。サイバー空間スキャンツールShodanの2026年11月10日の集計によると、パブリックインターネット上でnginxのシグネチャが確認されたホストは5670万台に達しています。さらに正確なバージョンを識別できた1194万台のうち、実に98.9%が脆弱なバージョン範囲に含まれていました。基盤コンポーネントが突破されれば、背後にあるあらゆる防御策は根底から覆されます。
10年前に埋め込まれた算術エラー、人間の目をすり抜けAIが一挙に発掘
CVE-2026-123007として識別される脆弱性は、極めて深刻な影響を及ぼします。その根本原因は、単純な算術エラーである「整数アンダーフロー」でした。HTTP/2のフロー制御ウィンドウを処理するコードにおいて、値が0を下回った際にシステムがそれを巨大な正の整数として解釈してしまい、プログラムが「送信ウィンドウ領域が無限にある」と誤認してメモリの境界外コピー(バッファオーバーフロー)を引き起こします。
このバグが潜伏していた期間は驚異的です。2015年にリリースされたバージョン1.9.5から、2026年の1.31.8に至るまで、10年以上にわたるすべての公式リリースが影響を受けていました。さらに、2026年11月10日時点のメイン開発ブランチすらも例外ではありませんでした。同時に公表されたCVE-2026-123633は、HTTP/2接続の解放処理中に発生するUse-After-Freeの不具合です。
低レイヤーのC言語コードは複雑を極め、数十万行に及ぶコードベースを人間が手作業で精査するには膨大な認知負荷がかかります。人間の注意力やスタミナの限界こそが、脆弱性の過度な露出を防ぐ皮肉な防壁となっていました。しかし、セキュリティ企業Wiz Researchは独自開発のAtlasコードスキャンツールを用いてこれら隠れた実行パスを瞬時に特定。商用フロンティアLLMを駆使して脆弱性の実証に成功しました。
セキュリティチームXintの成果はさらに劇的でした。研究者が1件のバグを手動で特定した後、完全自動のAIスキャンパイプラインを起動したところ、人手を介さずにさらに4件の深刻な脆弱性を連続して掘り起こしました。今回のアップデートには、HTTP/3プロキシやDNSリゾルバモジュールに関する複数のCVSS 9.2脆弱性の修正も含まれています。Wizチームが指摘するように、「かつて複雑さは偶発的な防壁として機能していましたが、今やAIがそれを溶かし去り、膨大なコードベースであっても機械の浸透を阻むことはできなくなっています」。
6つの関門を突破、パブリックネットワークからホストのroot権限を奪取
単一の脆弱性に対しては、「Dockerコンテナ内に隔離していれば物理サーバーは安全だ」と楽観視する開発現場も少なくありません。しかし、セキュリティチームXintが公開した「nginx2root」実証コードは、その過信を打ち砕きました。彼らは5件のnginx解析バグと1件のLinuxカーネル権限昇格バグを巧みに連鎖させたのです。
実際のネットワーク環境において、攻撃者はパブリックIP宛てに細工したパケットを送信します。まずCVE-2026-123007を突いてnginxの境界を突破し、コンテナ内部で権限の低いワーカプロセスの権限として任意コードを実行。続いてコンテナ内からLinuxカーネルのプロトコル欠陥をトリガーし、サンドボックスの隔離壁を突き破ります。これにより、攻撃者は物理ホストの最高管理者であるroot権限を直接掌握しました。
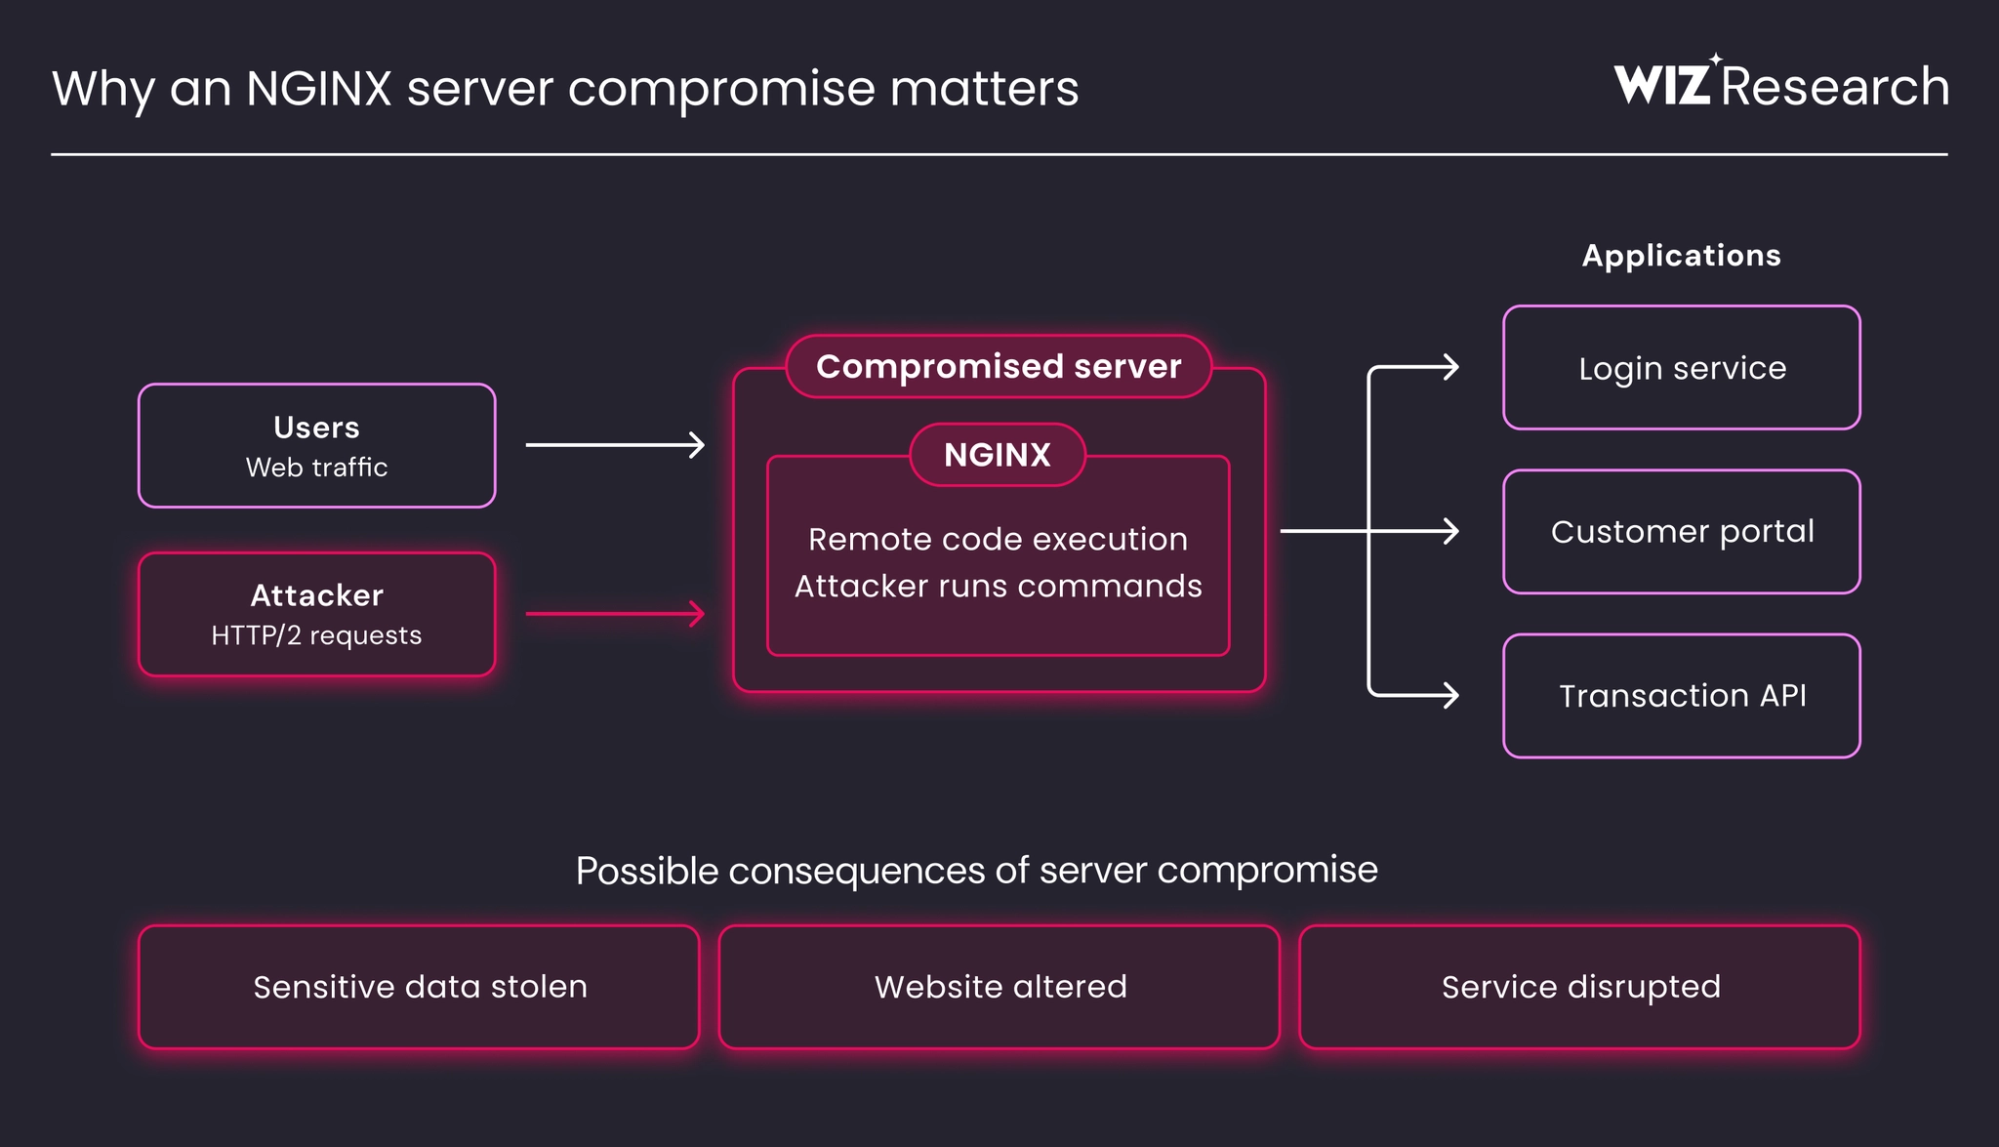 図:攻撃者がnginxを通じてコードを実行後、背後のアプリケーションやデータが一挙に晒される様子。出典:Wiz Research Blog
現代のOSにはASLR(アドレス空間配置のランダム化)などの保護機能が備わっており、メモリ配置を乱すことで攻撃を防ごうとします。しかし今回の攻撃チェーンでは、境界外メモリ読み出しを利用して内部情報を漏洩させ、メモリレイアウトを逆算することでASLRを無効化しています。単一障害点からの完全陥落までわずか数秒。従来の多層防御は、複合的な脆弱性の前にもろくも崩壊しました。
HTTP/2無効化では防ぎきれず、ディストリビューションのバックポートが呼ぶ誤認
公式に修正されたnginx 1.31.9へのアップデートが最も根本的な対策ですが、稼働中の大規模本番環境を緊急停止して更新するのは容易ではありません。一部のエンジニアは、暫定措置として設定ファイル内でHTTP/2プロトコルを無効化(listen 443 sslからhttp2を削除)することを試みました。確かにこれによってHTTP/2関連の脆弱性は回避できますが、同時に公表されたDNSリゾルバやメールプロキシの脆弱性には一切効果がありません。
さらに、システム間の依存関係が運用の舵取りを困難にしています。現代のマイクロサービス群では、内部通信にgRPCが多用されており、gRPCは基盤としてHTTP/2通信を必須とします。このプロトコルには安全なダウングレード手段が用意されておらず、HTTP/2を遮断すればバックエンド間の通信全体がその場で停止してしまいます。
また、バージョン確認作業においてもLinuxディストリビューション独自のバックポート機構が深刻な混乱をもたらしています。主要ディストリビューションでは、メジャーバージョンを据え置いたままセキュリティ修正のみを過去のパッケージへ適用する運用が一般的です。例えばUbuntu 22.04 LTSでは、セキュリティパッチが適用された後であっても、ターミナルで確認できるバージョン表記は「1.18.0」のまま変わりません。
この仕組みにより、現場ではパッチが未適用なのか適用済みなのか判断がつかない混乱が生じます。表面的なバージョン番号だけで判断すると、重大な誤認を引き起こしかねません。システムの安全性を確かめるには、パッケージマネージャの詳細なビルドリリース番号まで照合する必要があります。プロトコルの依存関係で通信を安易に切れず、バージョン表記の曖昧さが現場のトリアージを妨げ、緊急対応のハードルを極限まで押し上げています。
パッチの先行コミットにより、防御側の対応猶予は1か月から数日に圧縮
今回のインシデントは、技術的深刻度にとどまらず、インシデント対応のタイムラインにおける根本的な地殻変動を浮き彫りにしました。情報公開の流れを追うと、最初の報告は10月21日に行われ、修正コードは公式アドバイザリが公開される1週間も前に公開リポジトリへコミットされていました。コミットログには脆弱性を報告したリサーチャーの名前まで明記されていました。
オープンソースの世界において、コード変更の透明性は基本原則です。しかしAIツールが普及した現在、自動化ボットはリポジトリの更新を分単位で収集し、LLMに投入して即座にリバースエンジニアリングを行います。AIはパッチがどのロジック欠陥を修正したものかを素早く特定し、兵器化されたエクスプロイトコードを瞬時に逆算してしまいます。
かつて防御側には一定の猶予時間がありました。公式発表が行われてから、実際に攻撃コードが出回るまでには数か月の余裕があるのが通例でした。しかし現在、そのバッファは消滅しました。パッチが公開リポジトリに入った瞬間から、攻防戦のカウントダウンは始まっています。
攻撃側がAIを使って数日でエクスプロイトを組み上げる一方、防御側は社内のテストや検証プロセスに縛られたままです。10年潜伏していたバグの多発は、「人間の認知の盲点に頼った受動的セキュリティ」の時代の終焉を告げています。AIは脆弱性発掘の障壁を完全に解消し、パッチの公開は実質的に攻撃準備完了を意味するようになりました。点検から適用までのサイクルを数日以内に完走できるかどうかが、無数のWebサイトの命運を分けることになります。
参考リンク:
- Wiz Research Blog
- Xint Blog
- Netcraft 2026年9月 Webサーバー調査
- Hacker News Discussion