En la primera línea perimetral de más de 225 millones de sitios web de todo el mundo se sitúa casi siempre el mismo guardián, considerado hasta ahora prácticamente infalible. Las empresas invierten fortunas en proteger sus sistemas internos y los desarrolladores aplican rigurosas normas para blindar el código de aplicación. Sin embargo, si el centinela de la entrada cae al examinar el tráfico entrante, las llaves maestras de toda la infraestructura quedan en manos ajenas. Dos vulnerabilidades con una puntuación CVSS de 9,2 han quebrado por completo esa aparente calma.
El 18 de noviembre de 2026, el gigante de la infraestructura de red F5 lanzó un parche de seguridad de emergencia para el servidor web de código abierto nginx. Sin requerir credenciales ni cuentas previas, un atacante puede ejecutar código arbitrario a distancia con solo enviar una petición especialmente manipulada. Un defecto de bajo nivel que llevaba diez años oculto y había esquivado el análisis de expertos internacionales fue sacado a la luz por la IA. Frente a una cadena de ataque que perfora limpiamente los servidores, el tiempo de respuesta para los administradores se ha comprimido de varias semanas a unos pocos días.
La caída del guardián de 220 millones de sitios invalida la defensa interna
En la arquitectura moderna de Internet, nginx es el software de servidor web más utilizado. Funciona como la garita de seguridad a la entrada del edificio: recibe las peticiones externas y las distribuye de manera ordenada a los sistemas backend. Las vulnerabilidades de ejecución remota de código (RCE) sin autenticación recién reveladas permiten a un atacante inyectar datos maliciosos a través de puertos públicos y forzar la ejecución de programas arbitrarios.
Muchos equipos concentran sus esfuerzos en prevenir inyecciones SQL o filtraciones de contraseñas, asumiendo que la puerta principal es sólida como una roca. En la práctica, estas dos vulnerabilidades residen en la propia lógica de procesamiento de protocolos de nginx. Por muy limpio que sea el código de la aplicación, nada puede evitar el desastre si la pasarela de entrada se desploma. Aunque un servidor se limite a servir imágenes estáticas sin ejecutar lógica dinámica, los atacantes pueden tomar el control total del sistema.
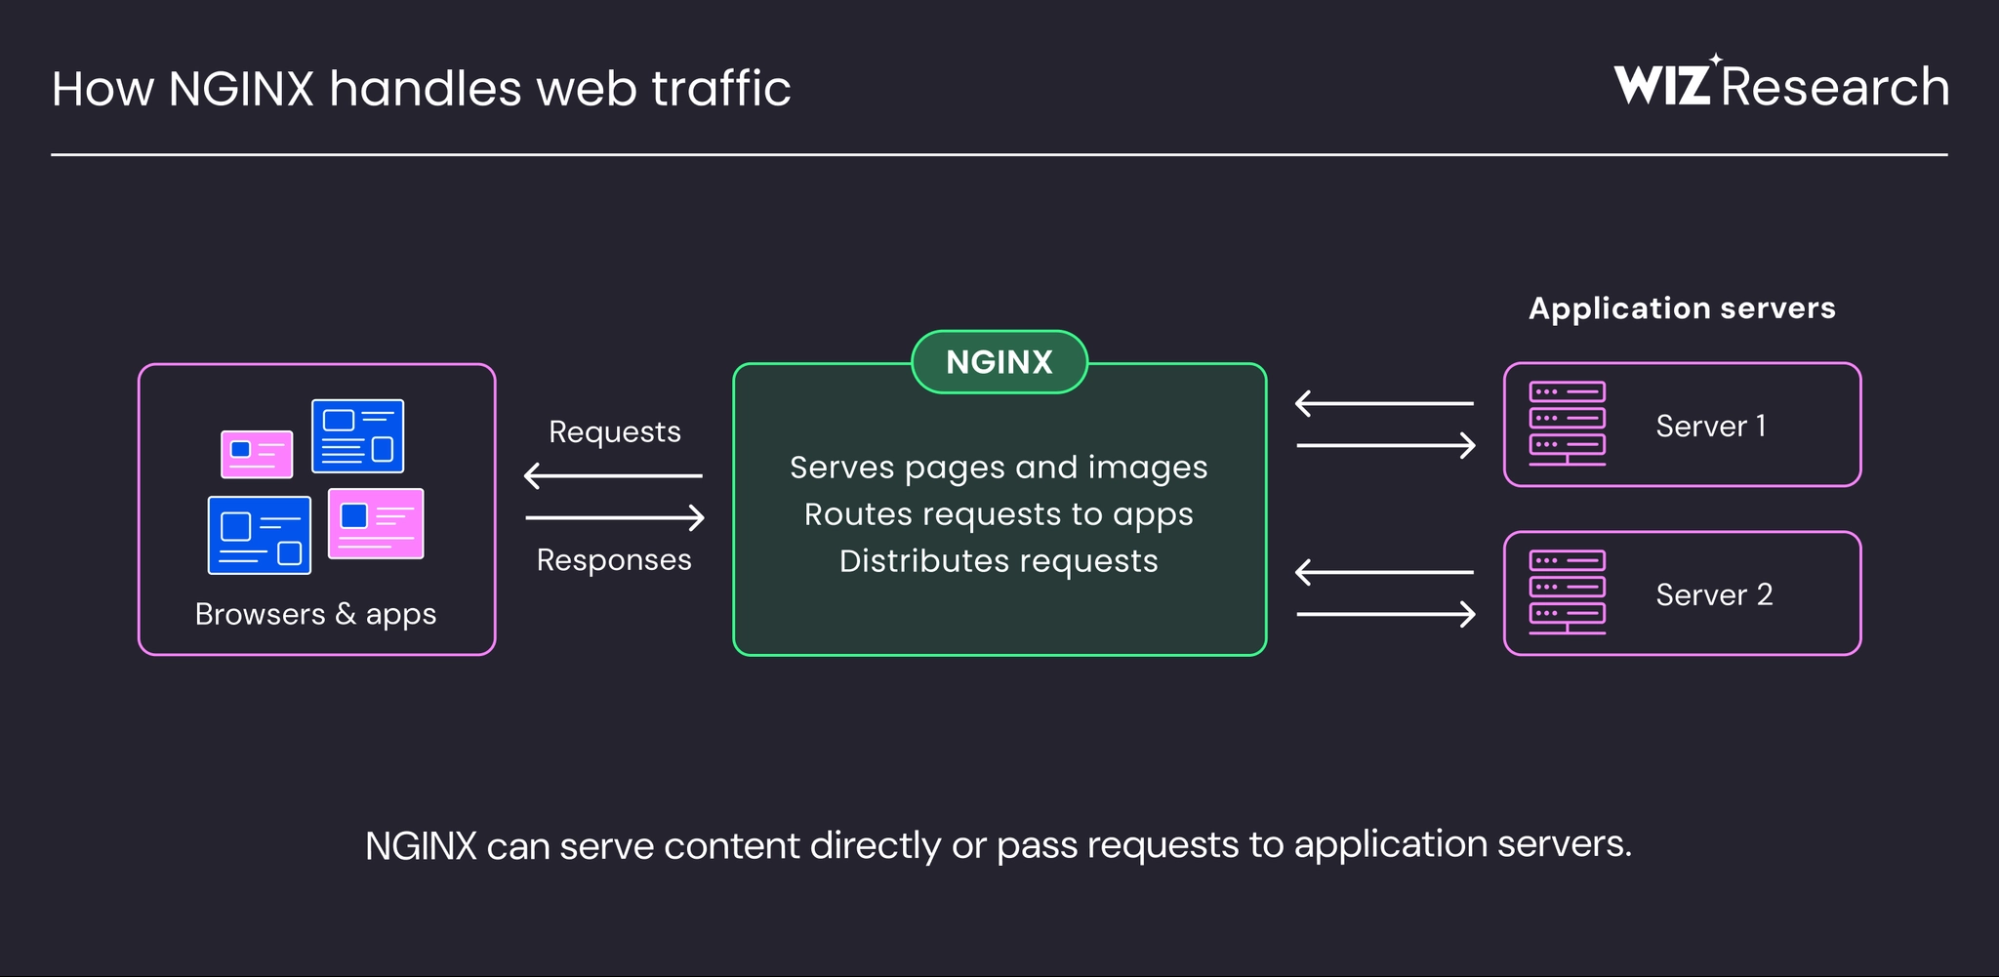 Figura: Esquema de despliegue donde nginx recibe las peticiones entrantes y las reenvía a las aplicaciones backend. Fuente: Blog de investigación de Wiz
El número de máquinas expuestas ha superado los pronósticos más pesimistas. El motor de búsqueda Shodan contabilizó el 10 de noviembre de 2026 más de 56,7 millones de servidores públicos con la firma de nginx. De los 11,94 millones de servidores cuya versión exacta pudo identificarse, un abrumador 98,9 % se encontraba dentro del rango vulnerable. Cuando un componente básico del sistema falla, todas las defensas situadas detrás quedan completamente al descubierto.
Un error aritmético de hace una década: invisible para humanos, descubierto en masa por la IA
La vulnerabilidad catalogada como CVE-2026-123007 tiene implicaciones devastadoras. Su origen es un simple error de cálculo: un desbordamiento negativo de enteros (integer underflow). En el código encargado de gestionar la ventana de flujo del protocolo HTTP/2, cuando un valor disminuye por debajo de cero, el sistema lo interpreta por error como un número entero sin signo gigantesco. El programa asume entonces que la ventana de envío es infinita y desencadena una copia de memoria fuera de los límites permitidos.
La longevidad del fallo resulta alarmante. Desde la versión 1.9.5 lanzada en 2015 hasta la versión 1.31.8 de 2026, todas las versiones oficiales publicadas a lo largo de una década eran vulnerables. Incluso la rama principal de desarrollo a fecha de 10 de noviembre de 2026 albergaba el mismo error. Al mismo tiempo, se hizo pública la vulnerabilidad CVE-2026-123633, un fallo de uso de memoria tras su liberación (Use-After-Free) durante el cierre de conexiones HTTP/2.
El código C de bajo nivel suele ser intrincado, y auditar manualmente cientos de miles de líneas impone una carga cognitiva insostenible. Históricamente, las limitaciones humanas de tiempo y atención actuaban como una barrera natural que evitaba que las vulnerabilidades salieran a la luz con excesiva rapidez. El equipo de Wiz Research utilizó su herramienta interna de escaneo Atlas para aislar estas rutas ocultas y, con el respaldo de grandes modelos de lenguaje comerciales, verificó la viabilidad del ataque.
Por su parte, el equipo de Xint logró avances aún más contundentes. Tras identificar un fallo de forma manual, los investigadores activaron un flujo automatizado basado en IA que, sin intervención humana, encadenó el descubrimiento de otros cuatro fallos críticos. La actualización coordinada incluyó varias correcciones de puntuación 9,2 para proxies HTTP/3 y resolvers de DNS. Como apuntó el equipo de Wiz, la complejidad solía ser un escudo fortuito; hoy la IA está disolviendo esa barrera y el volumen de código ya no impide la penetración de las máquinas.
Seis etapas encadenadas: de un paquete público al control absoluto del host
Ante vulnerabilidades aisladas, muchos equipos de infraestructura mantienen una falsa sensación de tranquilidad, asumiendo que ejecutar servicios en contenedores Docker protege al servidor físico subyacente. La demostración del ataque bautizado como nginx2root, presentada por Xint, desmontó por completo esta premisa. Los investigadores encadenaron cinco errores de procesamiento de nginx con una elevación de privilegios en el núcleo Linux.
En un entorno de red real, el atacante envía un paquete manipulado a una dirección IP pública. El exploit aprovecha en primer lugar CVE-2026-123007 para vulnerar nginx en el perímetro y ejecutar código arbitrario con los permisos básicos del proceso de trabajo dentro del contenedor. Acto seguido, activa un fallo en los protocolos del kernel de Linux desde el interior del contenedor, derribando el aislamiento de la sandbox. El atacante obtiene de este modo acceso root directo en la máquina física.
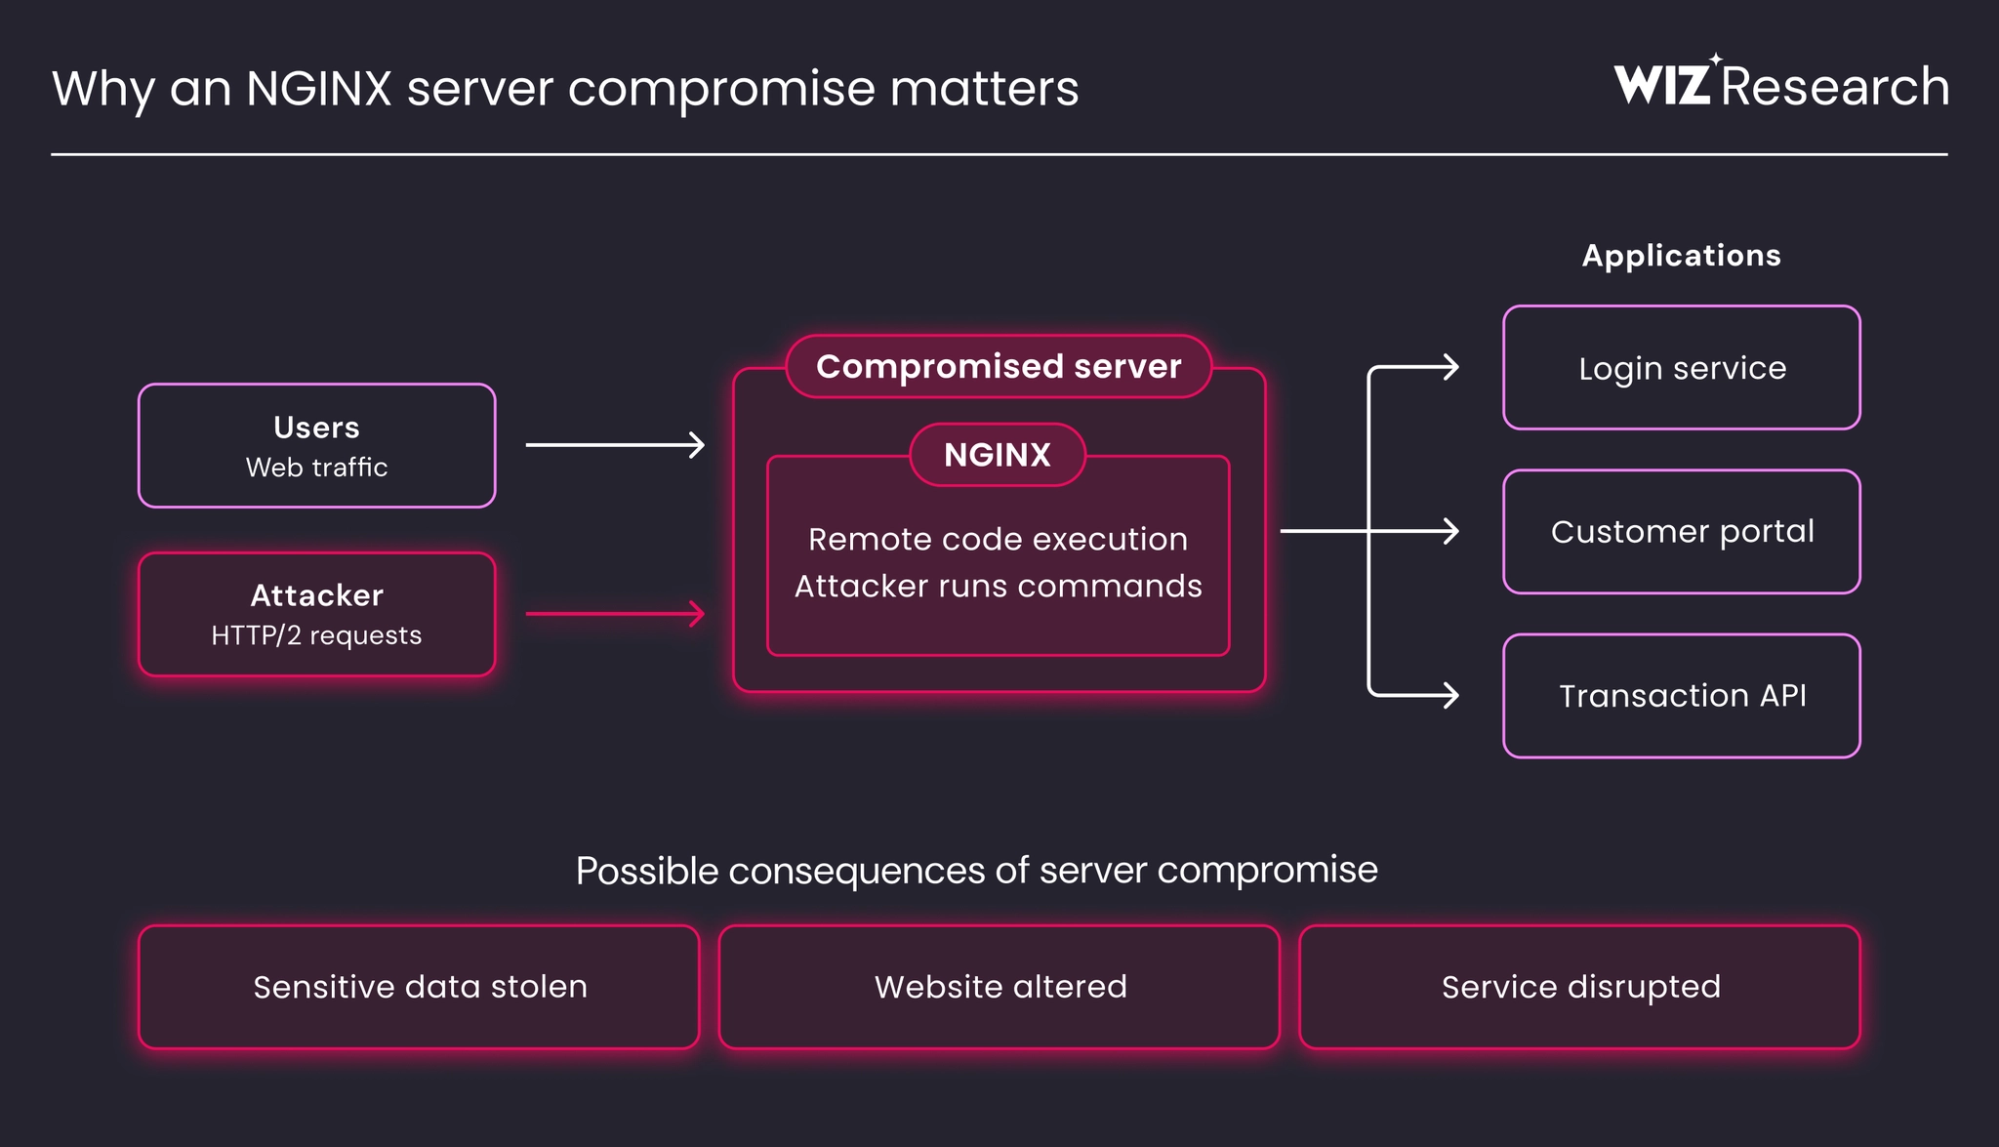 Figura: Esquema de intrusión donde la ejecución de código en nginx deja expuestos todos los datos y aplicaciones backend. Fuente: Blog de investigación de Wiz
Los sistemas operativos actuales emplean mecanismos como ASLR (aleatorización del espacio de direcciones) para desordenar la memoria e impedir ataques dirigidos. Sin embargo, en esta cadena de explotación, los atacantes utilizaron lecturas fuera de límites para filtrar información interna y reconstruir la disposición exacta de la memoria. Las medidas habituales de protección quedaron neutralizadas en segundos. La transición de una intrusión en el perímetro a la toma completa del servidor fue cuestión de instantes.
Desactivar HTTP/2 no basta: los parches de las distribuciones generan confusión
Actualizar a la versión oficial nginx 1.31.9 es la solución más limpia, pero detener clústeres de producción en caliente entraña graves riesgos operativos. Algunos ingenieros consideraron desactivar temporalmente el protocolo HTTP/2 en los archivos de configuración para eludir el peligro inmediato. Aunque esta medida neutraliza los dos fallos principales, no protege contra las vulnerabilidades en el resolver DNS ni en el proxy de correo publicadas en el mismo boletín.
Además, las dependencias de negocio dificultan enormemente cualquier apaño temporal. En los entornos modernos de microservicios, gran parte de la comunicación interna recurre a gRPC, que exige de forma obligatoria el uso de HTTP/2 en la capa de transporte. Este protocolo carece de mecanismos de degradación transparente. Cortar el tráfico HTTP/2 interrumpe al instante la comunicación entre servicios críticos.
Por si fuera poco, la gestión de versiones en las distribuciones Linux introduce una notable confusión en las tareas de comprobación. Las distribuciones habituales aplican parches de seguridad sobre paquetes antiguos sin modificar el número de versión principal. Por ejemplo, en Ubuntu 22.04 LTS, un paquete debidamente parcheado seguirá mostrando la versión 1.18.0 en la terminal.
Esta circunstancia desconcierta a los administradores durante la respuesta a incidentes. Guiarse únicamente por el número de versión visible puede llevar a evaluar erróneamente un sistema como vulnerable o desprotegido. Para verificar la seguridad real es imprescindible revisar los números completos de compilación del gestor de paquetes. Las dependencias impiden apagar los servicios y la ambigüedad en las versiones dificulta el triaje, complicando la mitigación mucho más de lo previsto.
El código del parche se adelanta: la ventana de defensa pasa de un mes a pocos días
Más allá del impacto técnico de las vulnerabilidades, este episodio pone de relieve una profunda crisis en los plazos de defensa. Al revisar la cronología, se observa que los primeros avisos se enviaron el 21 de octubre. Los commits con los arreglos se incorporaron al repositorio público una semana antes del anuncio oficial, e incluso mencionaban explícitamente a los investigadores que descubrieron los fallos.
En el ecosistema del software libre, la transparencia en los cambios de código es una norma esencial. No obstante, en un contexto en el que las herramientas de IA son ya omnipresentes, los robots automáticos rastrean los repositorios minuto a minuto y envían los diffs a modelos avanzados para su ingeniería inversa. La IA identifica con rapidez qué fallo lógico resuelve el parche y reconstruye en tiempo récord un script de ataque funcional.
En el pasado, los equipos de defensa contaban con un margen de maniobra razonable: tras una alerta pública solían pasar meses hasta la aparición de exploits estables. En la actualidad, ese colchón ha desaparecido. En el instante en que un parche se confirma en el repositorio público, el cronómetro de la confrontación se pone en marcha.
Mientras los atacantes aprovechan la IA para diseñar ataques en cuestión de días, los defensores siguen atados a las pruebas internas y los ciclos de despliegue. La aparición simultánea de fallos con diez años de antigüedad confirma que la era de la seguridad pasiva basada en descuidos humanos ha terminado. La IA ha derribado las barreras para descubrir vulnerabilidades y la publicación de un parche equivale a dar la señal de ataque. La capacidad de auditar y mitigar la infraestructura en pocos días determinará la seguridad de millones de puertas de enlace en todo el mundo.
Enlaces de referencia:
- Blog de investigación de Wiz
- Blog de Xint
- Estudio de servidores web de Netcraft de septiembre de 2026
- Debate en Hacker News