12.000 de 47.000 empleados: luz roja en las mesas de operaciones
A mediados de octubre, Goldman Sachs distribuyó una directriz técnica interna a toda su plantilla. El documento prohibía de forma tajante que los traders y el departamento de banca de inversión emplearan herramientas externas de programación basadas en IA, replegando de golpe los accesos concedidos hasta la fecha. De los aproximadamente 47.000 empleados de la firma, solo unos 12.000 ingenieros de software mantuvieron autorización para ejecutar herramientas como Claude Code o GitHub Copilot.
Este endurecimiento directivo contrasta de lleno con los mensajes públicos de meses anteriores. En julio, el director de sistemas de información (CIO) de Goldman Sachs, Marco Argenti, ensalzaba abiertamente el concepto de «vibe coding», animando al personal operativo de negocio a generar prototipos de software con modelos generativos antes de derivarlos a los equipos de ingeniería técnica para su despliegue final.
Apenas tres meses después, el experimento se topó con un freno en seco en las mesas de operaciones. Al margen de los equipos de ingeniería de software puros, Goldman solo mantuvo los permisos para los analistas cuantitativos del front-office («strats»), encargados históricos de los algoritmos de fijación de precios y negociación. El criterio de acceso a las herramientas se redujo al puesto físico: el escritorio donde se sienta un empleado determina ahora qué nivel de automatización se le permite utilizar.
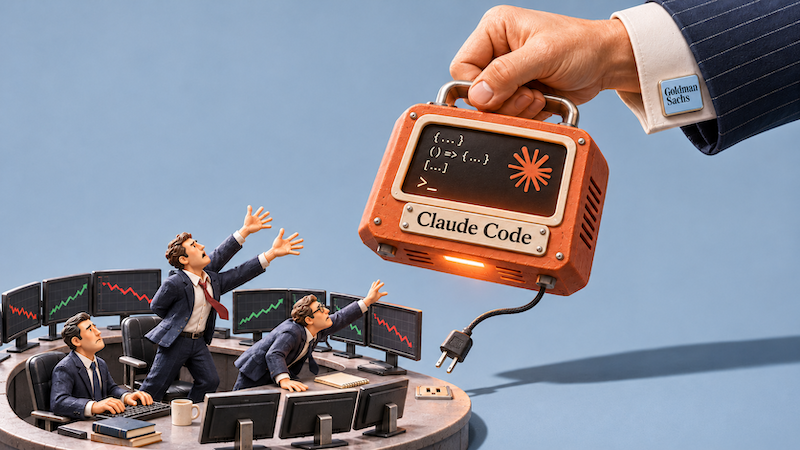 Figura: Cobertura especializada sobre la limitación de herramientas de programación con IA en áreas no técnicas de Goldman Sachs. Fuente: The State of AI
Esta barrera de seguridad tenía antecedentes claros. En abril, Goldman Sachs suspendió por completo el acceso a Claude para sus banqueros de Hong Kong por exigencias contractuales de cumplimiento normativo, aunque mantuvo ChatGPT y Gemini en el catálogo autorizado. En junio, JPMorgan Chase adoptó una medida similar, eliminando a Claude de la lista de software permitido para sus equipos en Hong Kong.
Scripts sin revisión de código: los agentes autónomos fracturan las murallas chinas
Existe una diferencia sustancial entre los asistentes de autocompletado convencionales y los agentes autónomos. Las herramientas tradicionales de autocompletado operan como meros asistentes de tecleo pasivos dentro del entorno de desarrollo. En cambio, la nueva generación de herramientas encabezada por Claude Code cuenta con un entorno de línea de comandos autónomo, capaz de navegar por los directorios locales, modificar archivos de configuración y ejecutar comandos de shell de forma independiente.
Un agente autónomo hereda dentro del sistema operativo la totalidad de los permisos del usuario que lo invoca. En los ordenadores de los traders y banqueros de inversión residen de forma continua activos de extrema confidencialidad sin anonimizar: órdenes de clientes por millones de dólares, borradores de fusiones y adquisiciones no publicados y parámetros de límites de posición de cartera.
Los equipos de ingeniería de software aplican estrictas defensas: antes de fusionarse en un repositorio central, el código debe someterse a revisiones por pares (code review) y superar pruebas en entornos sandbox aislados. Sin embargo, los scripts de un solo uso que redactan los traders para cálculos rápidos rara vez pasan por esos filtros, y a menudo consultan datos de producción en tiempo real desde la consola local.
El negocio de la banca de inversión moderna se sustenta sobre estrictas murallas chinas (Chinese Walls). Por imperativo regulatorio bursátil, las áreas de asesoramiento corporativo deben permanecer absolutamente separadas de las mesas de negociación de mercados secundarios para impedir la filtración de información privilegiada (MNPI). En el momento en que un agente autónomo analiza documentos confidenciales alojados en un disco local, esa barrera de cumplimiento normativo queda fracturada silenciosamente.
La tríada letal: cuando las inyecciones de prompts se combinan con permisos del sistema
En la investigación de ciberseguridad se emplea el modelo de amenaza denominado «la tríada letal» (lethal trifecta). Si un agente autónomo combina acceso a datos privados, exposición a entradas no confiables y capacidad de comunicación externa, el riesgo de ser secuestrado se vuelve crítico.
El puesto de trabajo habitual de un operador de mercado encaja con precisión en esas tres condiciones de alto riesgo. El terminal local accede a los libros de órdenes confidenciales internos del banco, mientras recibe sin interrupción mensajes de contrapartes externas, informes de análisis financiero y noticias del mercado vía internet: vectores típicos de contenido no verificado.
Si un archivo adjunto incluye una inyección de instrucciones maliciosa (prompt injection), el análisis del documento puede ordenar al agente que extraiga las posiciones de la cartera local y las envíe al exterior mediante una petición HTTP, vulnerando el perímetro de seguridad en cuestión de segundos. Mientras que una sandbox de desarrollo puede bloquear por completo el tráfico saliente de red, un terminal operativo de mercado no puede cortar sus comunicaciones en tiempo real. Vetar la instalación de agentes en esos equipos resultó ser la medida de contención más viable.
Además de los riesgos regulatorios y de seguridad, el coste de ejecución de los modelos pesó en la decisión. Los agentes facturan por consumo de tokens, y los bucles de razonamiento multietapa consumen rápidamente las partidas presupuestarias. Amazon canceló recientemente sus paneles internos de consumo de IA después de que varios empleados saturaran el sistema con tareas irrelevantes para escalar puestos en clasificaciones internas. Accenture, por su parte, fijó un límite de 29 dólares mensuales de gasto en Claude para su personal general.
La paradoja del colocador: vender acciones de Anthropic mientras se prohíbe su herramienta
 Figura: Edificio de la sede mundial de Goldman Sachs en 200 West Street, Manhattan. Fuente: Wikimedia Commons
La revocación de permisos por parte de Goldman Sachs provocó una notable paradoja en Wall Street. El pasado 26 de octubre, la empresa de inteligencia artificial Anthropic presentó su folleto S-1 ante la Comisión de Bolsa y Valores de Estados Unidos (SEC) para cotizar en el Nasdaq bajo el símbolo ANT. Goldman Sachs actúa como una de las entidades colocadoras principales en esta relevante operación de salida a bolsa.
Durante las próximas semanas, los banqueros de inversión de Goldman deberán recorrer auditorios internacionales para convencer a inversores institucionales sobre el prometedor futuro comercial de Anthropic. Sin embargo, en el edificio de 200 West Street, el departamento de control de riesgos prohíbe terminantemente a esos mismos banqueros ejecutar el agente de programación de Anthropic en sus equipos de trabajo.
Esta contradicción se extiende por toda la gran banca. Barclays anunció en otoño su plan de equipar con Claude Code a la mitad de sus desarrolladores antes de fin de año. Sin embargo, apenas tres semanas después, la entidad anunció el despido de 5.000 empleados, incluyendo en los recortes a ingenieros de software que debían mejorar su rendimiento mediante estas tecnologías.
La fascinación de los mercados financieros por las herramientas inteligentes contrasta con la capacidad real de los entornos operativos para absorberlas con seguridad. Las entidades buscan captar suculentas comisiones asesorando operaciones tecnológicas, pero blindan sus sistemas ante cualquier ejecución autónoma incontrolada.
El principio de menor privilegio ante el furor de la productividad
La marcha atrás de Goldman Sachs refleja cómo la promesa de que «cualquiera puede programar» ha chocado con las exigencias del marco regulador. Durante dos años, el relato predominante vendió a los agentes autónomos como herramientas democratizadoras para prescindir de la intermediación de los ingenieros. Sin embargo, en la banca de inversión real, el principio de menor privilegio (Principle of Least Privilege) se antepone a cualquier otra consideración.
Los ingenieros de software pueden utilizar agentes inteligentes porque sus entregas quedan bajo el control de repositorios y procesos de integración continua con revisión obligatoria. Los fallos técnicos quedan acotados dentro de entornos controlados. Por el contrario, traders y banqueros operan pegados al flujo de capital y a acuerdos de confidencialidad estrictos; un solo script fuera de control puede desatar una crisis de cumplimiento normativo. El permiso de acceso depende directamente del radio de impacto potencial ante un fallo del usuario.
La decisión de detener el despliegue surgió del propio equipo interno de riesgos y tecnología de Goldman Sachs, antes de que los reguladores externos abrieran investigaciones. Los agentes de IA han dejado de ser meros asistentes de consulta pasivos para convertirse en ejecutores con acceso directo al sistema operativo. El foco de su despliegue ya no gira en torno a la velocidad de escritura: decidir a quién se le permite delegar permisos de sistema en un modelo probabilístico es el nuevo criterio que redefine los puestos del sector financiero.
Referencias:
- Informe de The State of AI: Goldman Sachs retira el acceso a Claude Code en perfiles no técnicos.
- Folleto de registro S-1 de Anthropic ante la Comisión de Bolsa y Valores de EE. UU. (SEC).
- Debates técnicos en Hacker News sobre la tríada letal y los vectores de inyección de prompts en agentes autónomos.
- Directrices de despliegue de herramientas técnicas y comunicados de reestructuración de Barclays.