12.000 von 47.000 Mitarbeitern freigeschaltet: Rote Ampel am Handelstisch
Mitte Oktober verschickte Goldman Sachs eine interne technische Richtlinie an die gesamte Belegschaft. Das Dokument untersagt Händlern und Mitarbeitern der Investmentbanking-Sparte die Nutzung externer KI-Programmierwerkzeuge und schränkte zuvor offene Zugriffsrechte drastisch ein. Von den rund 47.000 Beschäftigten der Bank dürfen künftig nur noch etwa 12.000 Softwareingenieure Werkzeuge wie Claude Code und GitHub Copilot ausführen.
Dieser Schritt der Unternehmensführung steht in scharfem Kontrast zu den Signalen der Vormonate. Noch im Juli hatte Marco Argenti, Chief Information Officer bei Goldman Sachs, das Konzept des „Vibe Coding“ öffentlich gelobt. Damals ermutigte er operative Geschäftsbereiche dazu, mithilfe generativer Modelle eigenständig Prototypen zu programmieren, bevor diese an professionelle Entwicklerteams zur Produktivsetzung übergeben werden.
Nur drei Monate später fand dieses offene Experimentieren an den Handelstischen ein abruptes Ende. Neben reinen Technologieabteilungen behielten lediglich quantitative Strategen (Strats) im Front-Office ihren Zugang, da sie seit Langem Kernalgorithmen für den Handel entwickeln. Die Kriterien für den Werkzeugzugang orientieren sich damit wieder am physischen Arbeitsplatz: An welchem Schreibtisch ein Mitarbeiter sitzt, bestimmt darüber, welche Automatisierungswerkzeuge gestartet werden dürfen.
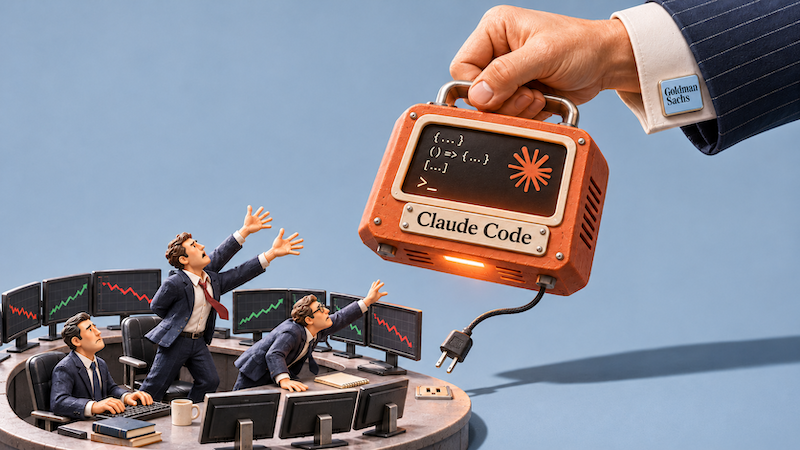 Abbildung: Bericht über die Einschränkung von KI-Programmierwerkzeugen für Nicht-Technik-Rollen bei Goldman Sachs. Quelle: The State of AI
Ähnliche Sicherheitsmaßnahmen hatten sich bereits angedeutet. Im April sperrte Goldman Sachs den Zugriff auf Claude für Banker in Hongkong unter Verweis auf vertragliche Compliance-Vorgaben, während ChatGPT und Gemini auf der Freigabeliste verblieben. Im Juni strich JPMorgan Chase Claude ebenfalls aus der Liste der genehmigten Software für seine Hongkonger Teams.
Skripte ohne Code-Review: Autonome Agenten durchbrechen die Information Barrier
Autonome Agenten unterscheiden sich grundlegend von herkömmlichen Werkzeugen zur Code-Vervollständigung. Klassische Autovervollständigungen dienen in Entwicklungsumgebungen lediglich als Schreibhilfe und schlagen passiv Syntaxmuster vor. Die neue Generation von Agentenwerkzeugen wie Claude Code operiert hingegen mit eigener Befehlszeilenumgebung: Sie kann lokale Verzeichnisse eigenständig durchforsten, Konfigurationen anpassen und Shell-Befehle direkt ausführen.
Ein autonomer Agent erbt innerhalb des Betriebssystems sämtliche Ausführungsrechte des angemeldeten Benutzers. Auf den Rechnern von Tradern und Investmentbankern lagern tagtäglich unmaskierte, hochsensible Daten: milliardenschwere Kundenaufträge, unveröffentlichte M&A-Unterlagen und vertrauliche Risikolimits.
In Software-Engineering-Organisationen gelten strenge Sicherheitsarchitekturen. Bevor ein Skript in ein Code-Repository einfließt, durchläuft es obligatorische Peer-Reviews und automatisierte Tests in isolierten Sandbox-Umgebungen. Skripte, die Händler für Ad-hoc-Auswertungen verfassen, werden solchen Prüfungen praktisch nie unterzogen; häufig greifen sie direkt im Terminal auf produktive Datenquellen zu.
Das Fundament moderner Investmentbanken beruht auf strikten internen Informationsschranken (Chinese Walls). Gesetzliche Wertpapiervorschriften verlangen eine lückenlose Trennung zwischen dem Emissions- bzw. Beratungsgeschäft und dem Wertpapierhandel im Sekundärmarkt, um den Austausch nicht-öffentlicher Informationen (MNPI) zu unterbinden. Sobald ein autonomer Agent lokal abgelegte vertrauliche Dokumente erfasst, wird diese regulatorische Schutzmauer unbemerkt untergraben.
Die fatale Dreifaltigkeit: Prompt-Injection trifft auf Systemrechte
In der IT-Sicherheitsforschung beschreibt das Modell der „tödlichen Triade“ (lethal trifecta) das Bedrohungspotenzial autonomer Systeme. Wenn ein Agent gleichzeitig Zugriff auf vertrauliche Daten besitzt, ungesicherten Eingaben ausgesetzt ist und über externe Kommunikationskanäle verfügt, entsteht ein extremes Risiko für feindliche Übernahmen.
Der Arbeitsplatz eines Traders erfüllt exakt diese drei Hochrisiko-Kriterien. Das Terminal hat Zugriff auf vertrauliche interne Orderbücher. Gleichzeitig empfängt es kontinuierlich Nachrichten externer Gegenparteien, Analystenberichte und offene Marktnachrichten aus dem Internet – allesamt ungesicherte externe Eingaben.
Enthält ein eingehender Research-Bericht eine bösartige Prompt-Injection, könnte der Agent beim Einlesen des Dokuments dazu verleitet werden, lokale Positionsdaten auszulesen und per HTTP-Request nach außen zu übertragen. Während Entwickler-Sandboxen ausgehende Netzwerkverbindungen strikt unterbinden können, müssen Front-Office-Arbeitsplätze für den Markthandel permanent mit der Außenwelt verbunden bleiben. Die Installation autonomer Agenten auf diesen Rechnern zu verbieten, erwies sich als die pragmatischste Abwehrmaßnahme.
Neben Sicherheitsbedenken spielten auch explodierende Inferenzkosten eine Rolle bei der Entscheidung. Agenten rechnen nach Token-Verbrauch ab, und komplexe mehrstufige Denkketten strapazieren IT-Budgets erheblich. Amazon musste unlängst interne Verbrauchs-Dashboards abschalten, nachdem Mitarbeiter sinnlose Massenabfragen generierten, um interne Ranglisten anzuführen. Accenture deckelte das monatliche Claude-Budget für Standardmitarbeiter auf 29 US-Dollar.
Der Underwriter-Widerspruch: Anthropic-Aktien platzieren, aber das Tool intern sperren
 Abbildung: Weltweiter Hauptsitz von Goldman Sachs in 200 West Street, Manhattan. Quelle: Wikimedia Commons
Der Entzug der Nutzungsrechte sorgte an der Wall Street für eine bemerkenswerte Ironie. Am 26. Oktober reichte das KI-Unternehmen Anthropic seinen S-1-Börsenprospekt bei der US-Börsenaufsicht SEC ein, um unter dem Tickersymbol ANT an die Nasdaq zu gehen. Goldman Sachs fungiert bei diesem prestigeträchtigen Milliarden-IPO als einer der federführenden Konsortialführer.
In den kommenden Wochen müssen Investmentbanker von Goldman Sachs auf internationalen Roadshows für das Potenzial und die Marktführerschaft von Anthropic werben. Doch im selben Gebäude an der 200 West Street untersagt die eigene Risikokontrolle genau diesen Bankern, den Programmier-Agenten von Anthropic auf ihren Arbeitsrechnern zu starten.
Dieses Spannungsverhältnis zieht sich durch die gesamte Finanzbranche. Barclays kündigte im Herbst an, bis Jahresende die Hälfte seiner Entwickler mit Claude Code auszustatten. Nur drei Wochen später leitete Barclays den Abbau von 5.000 Arbeitsplätzen ein – darunter Softwareentwickler, die mithilfe moderner KI-Tools eigentlich Produktivitätsgewinne erzielen sollten.
Die Euphorie an den Kapitalmärkten klafft weit auseinander mit der Fähigkeit etablierter Betriebsstrukturen, autonome Systeme sicher zu integrieren. Banken möchten lukrative Emissionsgebühren im KI-Boom vereinnahmen, begegnen unkontrollierter Ausführungslogik im eigenen Betrieb jedoch mit äußerster Vorsicht.
Principle of Least Privilege schlägt Hype: Rollenprofile definieren die IT-Grenzen neu
Die Entscheidung von Goldman Sachs markiert den Moment, an dem das Versprechen „Jeder ist ein Programmierer“ an regulatorischen Realitäten zerschellt. Zwei Jahre lang stellten Marketingbotschaften autonome Agenten als Werkzeuge dar, mit denen Fachabteilungen komplexe Software ohne professionelle Entwickler realisieren könnten. Im regulierten Finanzsektor besitzt das Prinzip der geringsten Rechte (Principle of Least Privilege) jedoch unverändert absolute Priorität.
Softwareentwickler dürfen autonome Agenten nutzen, weil ihre Arbeitsergebnisse über Versionskontrollsysteme und Pipeline-Prüfungen abgesichert sind. Programmierfehler bleiben in isolierten Sandbox-Umgebungen beherrschbar. Trader und Banker hingegen operieren direkt an Kapitalströmen und unterliegen strengen Vertraulichkeitsauflagen. Hier kann ein unkontrolliertes Skript unmittelbare Compliance-Katastrophen auslösen. Entscheidend für die Freigabe eines Werkzeugs ist daher der potenzielle Schadensradius im Fehlerfall.
Dass Goldman Sachs die Notbremse zog, geschah auf Betreiben interner Risiko- und Technologieexperten – noch bevor externe Regulierungsbehörden eingreifen mussten. Autonome Agenten wandeln sich von passiven Chat-Assistenten zu Akteuren, die das lokale Terminal übernehmen. Damit geht es bei der Einführung von KI nicht mehr primär um Schreibgeschwindigkeit. Die Frage, wer einem probabilistischen Modell Systemrechte übertragen darf, wird zur neuen Trennlinie moderner Finanzorganisationen.
Referenzen:
- The State of AI: Branchenbericht über Zugriffsrestriktionen für Claude Code bei Goldman Sachs.
- Anthropic Form S-1: Registrierungserklärung bei der US-Börsenaufsicht SEC.
- Hacker News: Technische Fachdiskussionen zur lethal trifecta und Prompt-Injection bei autonomen Agenten.
- Barclays: Richtlinien zur Einführung von Entwicklerwerkzeugen und Restrukturierungsankündigung.