12 000 autorisés sur 47 000 employés : feu rouge sur les pupitres de trading
À la mi-octobre, Goldman Sachs a diffusé une note technique à l’ensemble de ses collaborateurs. Le document interdit formellement aux traders et aux équipes de la banque d’investissement d’utiliser des outils de programmation IA tiers, restreignant brutalement des accès jusque-là tolérés. Sur les 47 000 salariés du groupe, seuls 12 000 ingénieurs logiciels conservent l’autorisation de faire tourner des outils comme Claude Code ou GitHub Copilot.
Ce durcissement de la direction tranche nettement avec le discours officiel tenu quelques mois plus tôt. En juillet, Marco Argenti, directeur des systèmes d’information (CIO) de Goldman Sachs, vantait publiquement les mérites du « vibe coding ». Il encourageait alors les équipes métier du front-office à prototyper elles-mêmes des programmes à l’aide de modèles génératifs, avant de confier la finalisation du code à des développeurs professionnels.
Trois mois plus tard, cette expérimentation ouverte a été stoppée net devant les pupitres de négociation. En dehors des purs profils techniques, Goldman Sachs n’a maintenu l’accès qu’aux stratèges quantitatifs (les « strats ») du front-office, historiquement en charge des algorithmes de valorisation et d’exécution. Les critères d’éligibilité aux outils se sont ainsi repliés sur le poste de travail physique : l’emplacement de votre bureau détermine désormais la nature des automatisations que vous avez le droit de lancer.
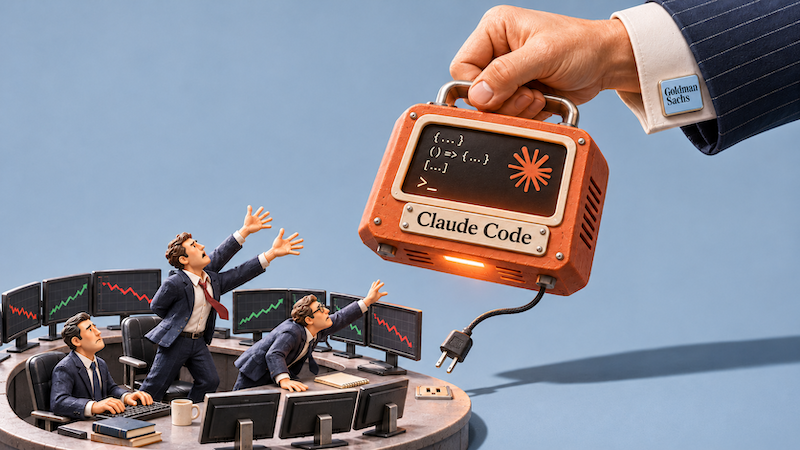 Figure : Publication spécialisée détaillant les restrictions d’outils d’IA imposées aux postes non techniques par Goldman Sachs. Source : The State of AI
Ce verrouillage sécuritaire avait déjà des précédents. En avril dernier, Goldman Sachs avait totalement suspendu l’accès à Claude pour ses banquiers basés à Hong Kong afin d’honorer des exigences contractuelles de conformité, tout en maintenant ChatGPT et Gemini sur la liste blanche. En juin, JPMorgan Chase retirait à son tour Claude de la liste des logiciels autorisés pour ses équipes hongkongaises.
Des scripts sans revue de code : les agents autonomes fissurent les murailles de Chine
Les agents autonomes diffèrent radicalement des assistants de complétion conventionnels. Les outils classiques de complétion de code se contentent d’accompagner la saisie dans l’éditeur et suggèrent passivement des syntaxes. À l’opposé, les agents de nouvelle génération incarnés par Claude Code disposent d’un environnement autonome en ligne de commande, capable de parcourir l’arborescence locale, d’éditer des fichiers de configuration et d’exécuter des commandes système de manière indépendante.
Un agent autonome hérite au sein du système d’exploitation de la totalité des privilèges d’exécution de son utilisateur hôte. Or, sur les postes de travail des traders et des banquiers d’affaires transitent en permanence des données hautement confidentielles et non anonymisées : ordres clients de montants massifs, projets de fusions-acquisitions non divulgués et limites internes d’exposition au risque.
Les départements d’ingénierie logicielle s’appuient sur un cadre de défense strict. Avant d’intégrer un dépôt central, le moindre script doit faire l’objet d’une revue par les pairs (code review) et valider une batterie de tests en environnement sandbox isolé. À l’inverse, les scripts rédigés au vol par les traders pour des besoins statistiques ponctuels ne subissent quasiment jamais ces vérifications ; ils requêtent fréquemment des données de production en direct depuis le terminal local.
Les banques d’investissement modernes reposent sur une stricte étanchéité interne : la fameuse muraille de Chine (Chinese Wall). En vertu de la réglementation boursière, les départements de conseil en investissement doivent demeurer rigoureusement coupés des pupitres de négociation sur les marchés secondaires pour éviter toute fuite d’informations privilégiées (MNPI). Dès lors qu’un agent autonome indexe des documents confidentiels montés sur le disque local, ce rempart de conformité réglementaire est discrètement mis à mal.
La triade létale : quand l’injection de prompt détourne les privilèges système
Les spécialistes de la cybersécurité modélisent les risques des agents à travers le concept de la « triade létale » (lethal trifecta). Dès lors qu’un système réunit l’accès à des données privées, l’exposition à des données d’entrée non fiables et la capacité de communiquer vers l’extérieur, le risque de prise de contrôle devient critique.
L’environnement informatique quotidien d’un trader coche l’intégralité de ces cases à haut risque. Le terminal local accède aux carnets d’ordres internes confidentiels tout en recevant en continu des flux de messagerie de contreparties externes, des notes de recherche financière et les actualités du web public : autant de sources d’entrées non vérifiées.
Si une pièce jointe d’analyse financière dissimule une injection de prompt malveillante, la lecture du document par l’agent peut l’inciter à extraire l’inventaire des positions locales pour le transmettre à un serveur externe via une requête HTTP, contournant instantanément le périmètre de sécurité. Alors qu’un environnement de test pour développeurs peut couper l’ensemble des flux réseau sortants, une station de trading ne peut interrompre ses télécommunications de marché en temps réel. Bannir l’installation de tels agents s’est imposé comme la mesure de défense la plus pragmatique.
Au-delà des impératifs de conformité et de sécurité, l’explosion des coûts d’inférence a également pesé dans la balance. Facturés au volume de tokens, les cycles de raisonnement multi-étapes des agents consument rapidement les budgets informatiques. Amazon avait ainsi dû désactiver en urgence ses tableaux de bord internes de suivi d’utilisation d’IA après que des employés ont submergé les modèles de requêtes futiles pour grimper dans des classements internes. Accenture a pour sa part plafonné l’utilisation de Claude à 29 dollars par mois pour ses collaborateurs généralistes.
Le paradoxe du chef de file : promouvoir Anthropic en bourse tout en interdisant son agent
 Figure : Le siège mondial du groupe Goldman Sachs situé à Manhattan. Source : Wikimedia Commons
Cette volte-face a débouché sur une situation paradoxale sur la place financière new-yorkaise. Le 26 octobre, l’éditeur d’IA Anthropic déposait formellement son prospectus S-1 auprès de la SEC en vue d’une introduction en bourse sur le Nasdaq sous le symbole ANT. Goldman Sachs figure parmi les chefs de file du syndicat bancaire chargé de piloter cette cotation majeure.
Au fil des prochaines semaines, les banquiers d’affaires de Goldman Sachs sillonneront les roadshows internationaux pour convaincre les investisseurs institutionnels de la rentabilité commerciale d’Anthropic. Pourtant, au sein même du 200 West Street à Manhattan, les équipes de gestion des risques interdisent à ces mêmes banquiers de lancer l’agent de programmation d’Anthropic sur leurs ordinateurs de travail.
Cette ambivalence traverse l’ensemble du secteur financier. Cet automne, Barclays déclarait fièrement vouloir déployer Claude Code auprès de la moitié de ses développeurs d’ici la fin de l’année. Trois semaines plus tard, la banque britannique annonçait un plan de 5 000 suppressions de postes, touchant notamment des ingénieurs censés voir leur productivité dopée par ces outils.
L’engouement des marchés boursiers pour les technologies d’automatisation intelligente se heurte aux contraintes structurelles des environnements opérationnels. Les banques souhaitent engranger de substantiels honoraires de conseil sur l’effervescence de l’IA, mais leurs comités de contrôle maintiennent un niveau d’alerte maximal face à l’imprévisibilité de processus d’exécution autonomes.
Le principe du moindre privilège face au mirage de la productivité
Le revirement de Goldman Sachs démontre que la promesse du « code accessible à tous » s’est fracassée contre les réalités réglementaires. Depuis deux ans, la communication de la tech s’est attachée à présenter les agents autonomes comme des outils démocratiques permettant aux métiers d’échapper à la dépendance envers les développeurs. Or, dans les institutions financières, le principe du moindre privilège (Principle of Least Privilege) demeure la règle cardinale incontournable.
Les ingénieurs logiciels peuvent utiliser des agents autonomes parce que leur production est encadrée par des systèmes de gestion de versions et des chaînes d’intégration continue validées. Leurs erreurs potentielles sont cantonnées dans des environnements isolés. Les traders et banquiers d’affaires, en revanche, opèrent directement au contact des capitaux et de clauses de confidentialité strictes, où le moindre script dévoyé peut provoquer une infraction réglementaire majeure. L’autorisation d’un outil dépend en définitive du rayon d’impact des dégâts en cas de dysfonctionnement.
Cette décision d’interruption a été initiée par les équipes internes de Goldman Sachs, bien avant que les régulateurs externes ne lancent la moindre investigation. L’agent IA n’est plus un assistant conversationnel passif : il prend désormais le contrôle de l’environnement d’exécution du terminal. Le déploiement technologique ne se résume plus à la cadence de génération de code. La question de savoir qui peut confier des privilèges système à un modèle probabiliste est devenue la nouvelle ligne de démarcation des métiers de la finance.
Références :
- Article The State of AI : Goldman Sachs restreint l’accès à Claude Code pour ses équipes non techniques.
- Déclaration d’enregistrement Form S-1 d’Anthropic déposée auprès de la SEC américaine.
- Discussions techniques sur Hacker News concernant la triade létale et les injections de prompts dans les agents d’IA.
- Directives de déploiement d’outils techniques et avis de restructuration de Barclays.