An der äußersten Verteidigungslinie von mehr als 225 Millionen Websites weltweit steht fast ausnahmslos derselbe Pförtner, dem man blind vertraute, nahezu fehlerfrei zu agieren. Unternehmen investieren Millionen in die Absicherung interner Systeme, und Entwickler befolgen strenge Richtlinien beim Schreiben von Anwendungscode. Doch sobald der Wächter am Eingang bei der Überprüfung von Anfragen kollabiert, fällt der Generalschlüssel der gesamten Infrastruktur in fremde Hände. Zwei Schwachstellen mit einem CVSS-Score von 9,2 haben diese scheinbare Ruhe jäh zerstört.
Am 18. November 2026 veröffentlichte der Netzwerkinfrastruktur-Riese F5 ein dringendes Sicherheitsupdate für den Open-Source-Webserver nginx. Angreifer benötigen weder Anmeldedaten noch Passwörter: Durch das gezielte Senden präparierter Netzwerkanfragen aus der Ferne lässt sich beliebiger Programmcode ausführen. Ein systemnaher Logikfehler, der zehn Jahre lang unbemerkt blieb und den Blicken weltweiter Sicherheitsexperten entging, wurde nun von KI aufgedeckt. Angesichts einer Exploit-Kette, die Server barrierefrei durchdringt, ist das Zeitfenster für Administratoren von mehreren Wochen auf wenige Tage geschrumpft.
Schutz für 220 Millionen Websites: Wenn der Pförtner fällt, nützt kein Perimeterschutz
In modernen Internet-Architekturen ist nginx der am weitesten verbreitete Webserver. Wie eine Pforte am Werkstor fängt er Anfragen am Netzwerkrand ab und leitet sie zuverlässig an nachgelagerte Backend-Systeme weiter. Die nun offengelegten Schwachstellen zur unauthentifizierten Remotecodeausführung (RCE) erlauben es Angreifern, über öffentliche Ports manipulierte Datenpakete einzuschleusen und bösartige Befehle zu erzwingen.
Viele Entwicklungsteams widmen erhebliche Ressourcen der Abwehr von SQL-Injektionen oder Passwortdiebstahl, im festen Glauben, das Eingangstor sei unüberwindbar. In Wahrheit befinden sich die beiden Sicherheitslücken direkt in der Parser-Logik von nginx. Selbst fehlerfreier Anwendungscode kann den Zusammenbruch des vorgelagerten Gateways nicht kompensieren. Selbst wenn ein Server ausschließlich statische Bilder ausliefert und keine dynamischen Backend-Dienste betreibt, können Angreifer das System vollständig übernehmen.
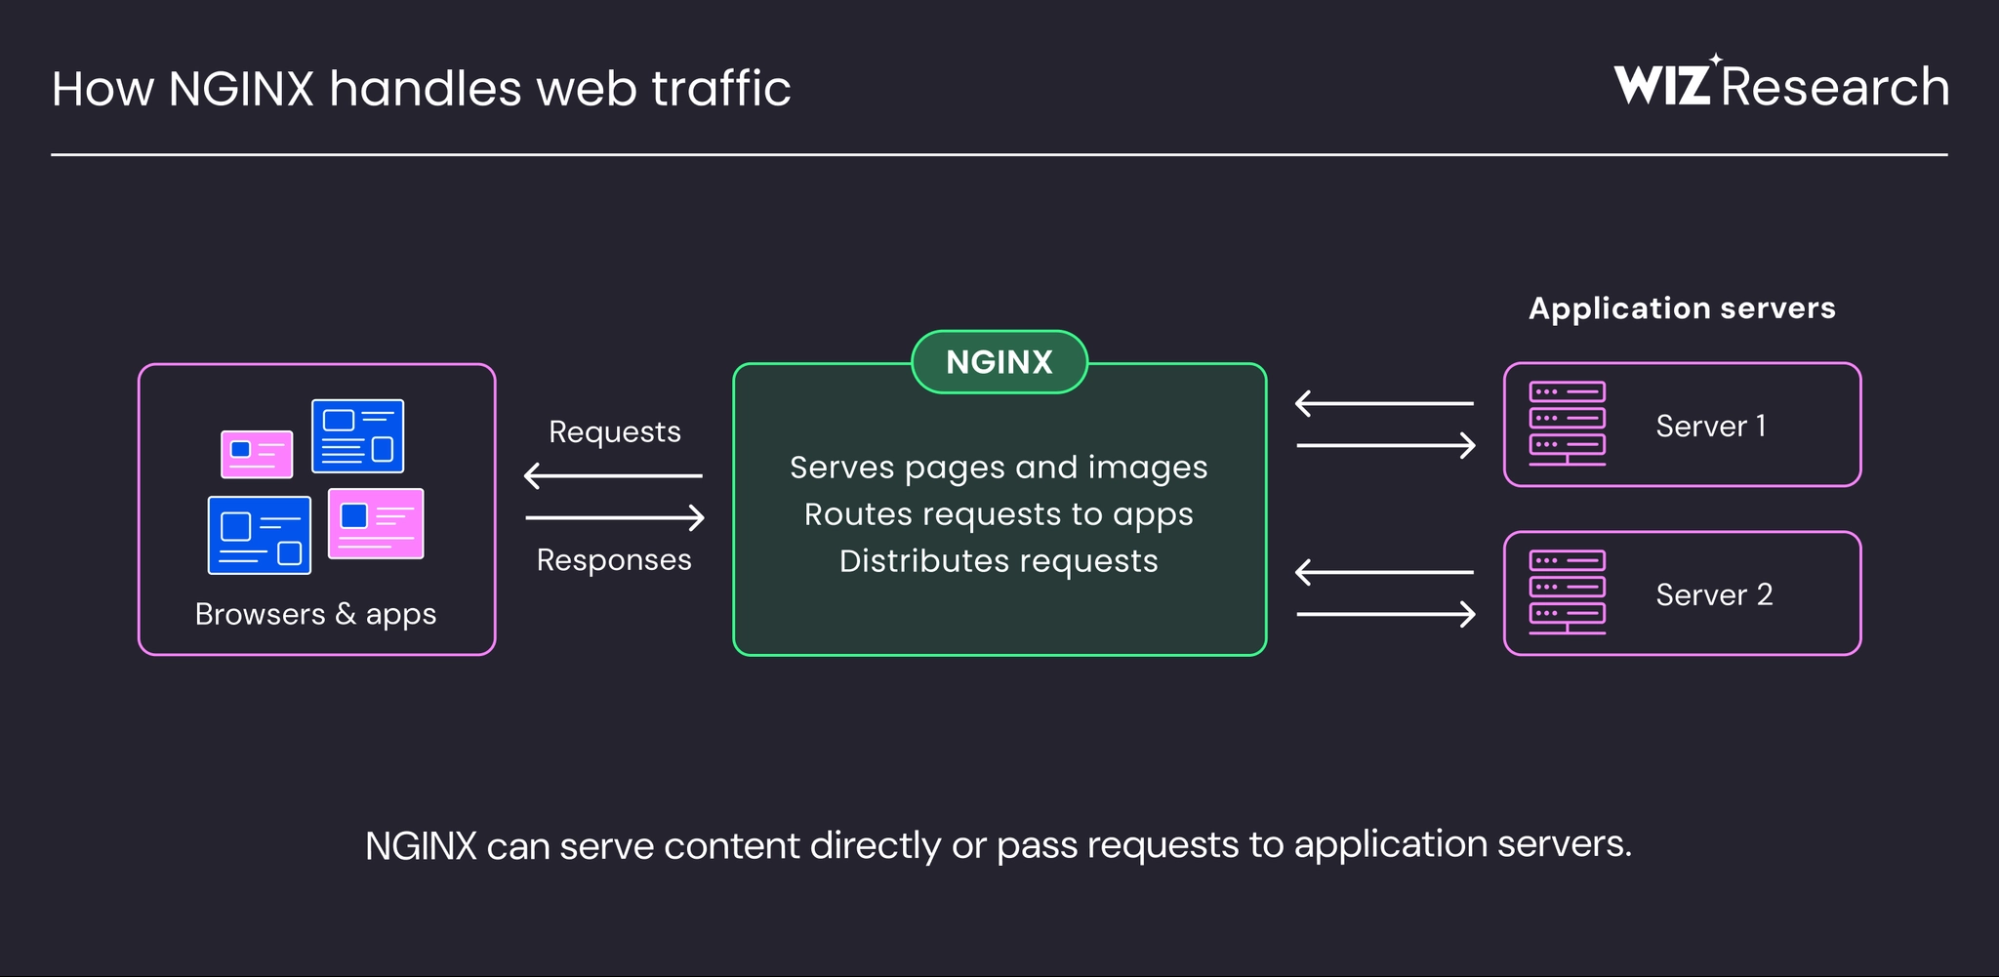 Abbildung: Bereitstellungsschema von nginx, das eingehende Anfragen am Frontend entgegennimmt und an Backend-Anwendungen weiterleitet. Quelle: Wiz Research Blog
Das Ausmaß der betroffenen Installationen übertrifft die Befürchtungen vieler Administratoren. Daten der Suchmaschine Shodan vom 10. November 2026 verzeichneten 56,7 Millionen öffentliche Hosts mit nginx-Kennung. Von den 11,94 Millionen Systemen, deren Versionsnummer exakt identifiziert werden konnte, fielen alarmierende 98,9 % in den verwundbaren Versionsbereich. Wenn Basiskomponenten versagen, verliert die gesamte nachgelagerte Verteidigungslinie ihr Fundament.
Vor zehn Jahren eingebauter Rechenfehler: Vom Menschen übersehen, von KI zutage gefördert
Die unter CVE-2026-123007 erfasste Sicherheitslücke hat verheerende Auswirkungen. Ihr Ursprung ist ein trivialer arithmetischer Fehler: ein Integer-Underflow. In der Steuerungslogik für das Datenübertragungsfenster von HTTP/2 führt ein Wert kleiner als null dazu, dass das System die Zahl als riesigen positiven vorzeichenlosen Wert interpretiert. Dadurch nimmt das Programm an, das Sendefenster sei unbegrenzt groß, was unkontrollierte Speicherkopien über Puffergrenzen hinweg auslöst.
Die Langlebigkeit dieses Fehlers ist beispiellos. Von der im Jahr 2015 veröffentlichten Version 1.9.5 bis hin zur Version 1.31.8 im Jahr 2026 waren sämtliche offiziellen Veröffentlichungen über ein ganzes Jahrzehnt hinweg verwundbar. Selbst der Entwicklungszweig vom 10. November 2026 wies diesen Mangel auf. Die parallel geschlossene Lücke CVE-2026-123633 betrifft einen Use-After-Free-Fehler beim Beenden von HTTP/2-Verbindungen.
Systemnaher C-Code weist oft hochkomplexe Kontrollflüsse auf. Hunderttausende Codezeilen manuell zu prüfen, überfordert die menschliche Konzentrationsfähigkeit schnell. Diese natürliche Grenze menschlicher Aufmerksamkeit diente paradoxerweise lange Zeit als Schutzwall gegen eine allzu schnelle Offenlegung von Fehlern. Das Sicherheitsunternehmen Wiz Research nutzte sein Code-Audit-Tool Atlas, um diese versteckten Ausführungspfade aufzuspüren. Unter Zuhilfenahme moderner kommerzieller KI-Modelle gelang der praktische Nachweis der Verwundbarkeit.
Noch bemerkenswerter agierte das Team von Xint. Nachdem Sicherheitsforscher eine Lücke manuell lokalisiert hatten, starteten sie eine automatisierte KI-Pipeline, die ohne menschliches Eingreifen vier weitere kritische Schwachstellen aufspürte. Die koordinierte Aktualisierung behob mehrere mit 9,2 bewertete Lücken in HTTP/3-Proxys und DNS-Resolver-Modulen. Wie das Wiz-Team treffend analysierte: Komplexität war einst eine Schutzmauer; heute löst KI diese Mauer auf, und riesige Codebasen bieten keinen Schutz mehr vor maschineller Analyse.
Kette aus sechs Stufen: Vom öffentlichen Netz direkt zu Root-Rechten auf dem Host
Bei isolierten Schwachstellen wiegen sich viele Teams in falscher Sicherheit. Oft wird angenommen, dass die Ausführung in einem Docker-Container das physische Hostsystem zuverlässig abschirmt. Die von Xint demonstrierte Exploit-Kette namens nginx2root widerlegt diese Annahme gründlich. Die Forscher kombinierten fünf Parsing-Fehler in nginx mit einer Privilegienausweitung im Linux-Kernel.
In einer realistischen Netzwerkumgebung sendet der Angreifer manipulierte Pakete an eine öffentliche IP-Adresse. Der Exploit nutzt zunächst CVE-2026-123007, um das nginx-Gateway zu überwinden und beliebigen Code mit den eingeschränkten Rechten des Worker-Prozesses im Container auszuführen. Anschließend triggert das Programm aus dem Container heraus eine Schwachstelle in einem Kernel-Protokoll, durchbricht die Sandbox-Isolation und verschafft dem Angreifer uneingeschränkte Root-Rechte auf dem Host.
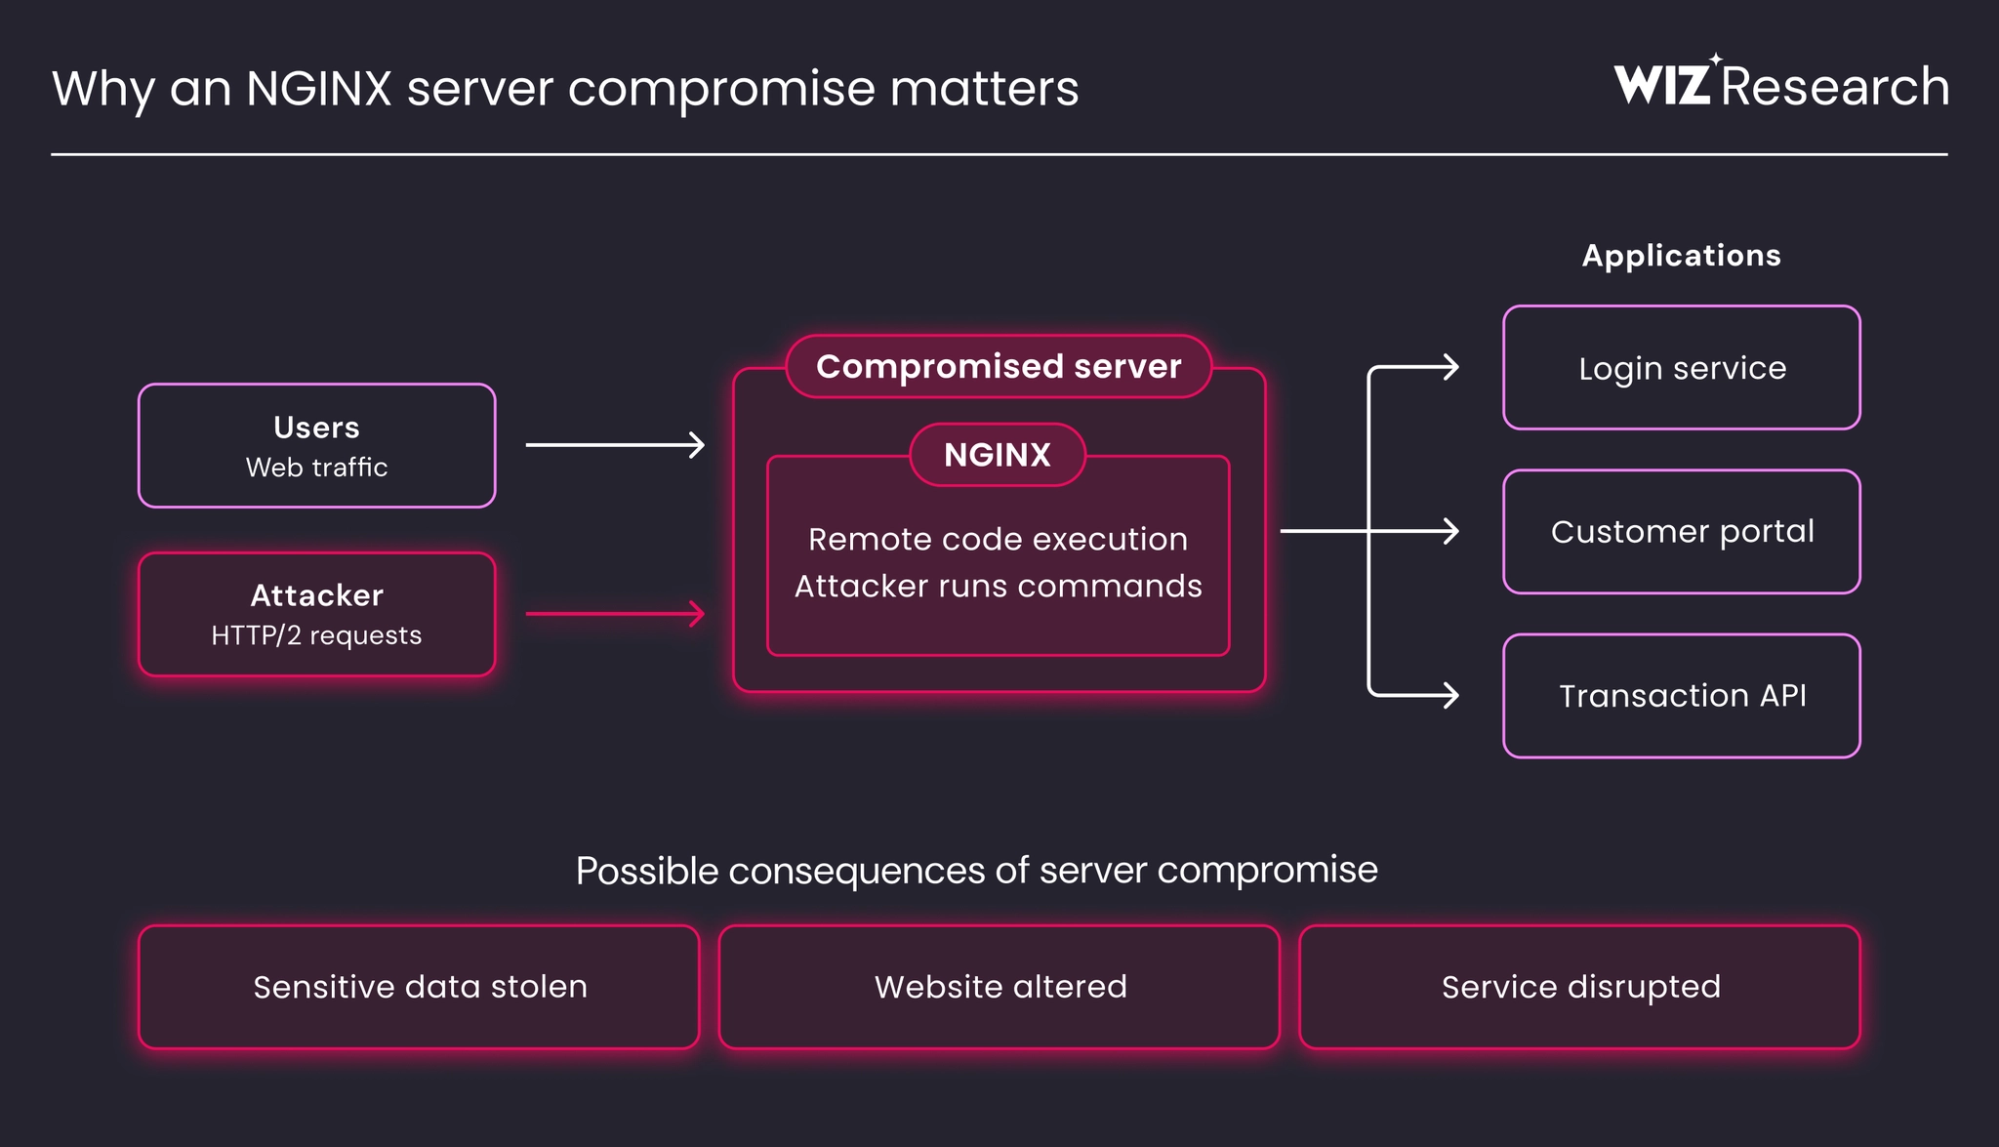 Abbildung: Schematische Darstellung: Sobald Angreifer Code über nginx ausführen, liegen die dahinterliegenden Anwendungen und Daten ungeschützt offen. Quelle: Wiz Research Blog
Moderne Betriebssysteme nutzen Schutzmechanismen wie Address Space Layout Randomization (ASLR), um Speicheradressen zu verwürfeln. In diesem Szenario lasen die Angreifer jedoch mittels Speicherlecks interne Puffer aus und berechneten das Speicherlayout exakt zurück. Herkömmliche Schutzmaßnahmen wurden innerhalb von Sekunden neutralisiert. Der Übergang vom Perimeter-Einbruch zur vollständigen Übernahme des Systems dauerte nur Augenblicke.
HTTP/2 abschalten genügt nicht: Backports der Distributionen täuschen Sicherheit vor
Das Einspielen der bereinigten Version nginx 1.31.9 ist die sauberste Lösung, doch Ausfallzeiten für Notfall-Updates in produktiven Umgebungen bergen erhebliche Risiken. Einige Ingenieure versuchten, das Risiko durch die Deaktivierung des HTTP/2-Protokolls in den Konfigurationsdateien abzuwenden. Dieser Schritt mildert zwar die beiden primären Lücken, lässt jedoch die zeitgleich behobenen Schwachstellen im DNS-Resolver und im Mail-Proxy völlig unberührt.
Zudem verhindern betriebliche Abhängigkeiten solche Notlösungen. In modernen Microservice-Umgebungen setzen interne Kommunikationsschnittstellen massenhaft auf gRPC, das zwingend auf HTTP/2 aufsetzt. Das Protokoll bietet keine Möglichkeit für ein automatisches Fallback. Das Deaktivieren von HTTP/2 unterbricht daher augenblicklich essenzielle Kommunikationspfade im Backend.
Zusätzliche Verwirrung stiften die Paketierungsstrategien gängiger Linux-Distributionen. Distributionen pflegen Sicherheits-Patches regelmäßig in ältere Paketversionen ein, ohne die Upstream-Versionsnummer anzuheben. Unter Ubuntu 22.04 LTS meldet das nginx-Paket selbst nach mehreren Sicherheitsaktualisierungen auf der Konsole weiterhin die Version 1.18.0.
Diese Praxis erschwert die Lagebeurteilung dramatisch. Administratoren lassen sich leicht von der oberflächlichen Versionsangabe täuschen und schätzen den Patch-Status falsch ein. Für eine verlässliche Verifizierung muss die exakte Build-Release-Nummer der Paketverwaltung herangezogen werden. Feste Protokollabhängigkeiten und unklare Versionsstände machen die Notfallbewältigung vor Ort weitaus komplizierter als erwartet.
Vorab-Commits im Repository: Das Zeitfenster schrumpft von Wochen auf Tage
Über die technische Schwere hinaus offenbart der Vorfall eine tiefgreifende Krise im zeitlichen Ablauf von Sicherheitsreaktionen. Ein Blick auf den Veröffentlichungszeitplan zeigt, dass erste Berichte am 21. Oktober eingingen. Der korrigierte Code wurde bereits eine Woche vor dem offiziellen Sicherheitshinweis in das öffentliche Repository eingepflegt – die Commit-Nachrichten nannten dabei explizit die Namen der meldenden Sicherheitsforscher.
In der Open-Source-Welt gilt Transparenz als elementarer Grundsatz. Doch im Zeitalter flächendeckend verfügbarer KI scannen automatisierte Bots Repository-Änderungen im Minutentakt und übergeben Code-Diffs direkt an große Sprachmodelle. Die KI erkennt in kürzester Zeit, welcher logische Mangel behoben wurde, und rekonstruiert daraus lauffähige Angriffs-Exploits.
Verteidiger verfügten früher über eine komfortable Übergangsfrist. Nach einer offiziellen Sicherheitswarnung dauerte es meist Monate, bis einsatzbereite Angriffe im Netz auftauchten. Dieser Puffer ist heute vollständig aufgebraucht. Sobald ein Patch in ein öffentliches Repository eingecheckt wird, beginnt der Countdown für Angreifer und Verteidiger simultan.
Während Angreifer mit KI-Unterstützung binnen weniger Tage funktionsfähige Exploits entwickeln, sind Verteidiger an interne Test- und Freigabeprozesse gebunden. Das plötzliche Aufflammen jahrzehntealter Lücken belegt, dass die Ära passiver Sicherheit durch menschliche blinde Flecken endgültig vorbei ist. KI hat die Schwelle für das Entdecken von Schwachstellen radikal gesenkt, und ein veröffentlichter Patch gleicht einer direkten Angriffsanleitung. Ob es gelingt, den Prozess von der Prüfung bis zum Patch innerhalb weniger Tage zu bewältigen, entscheidet über den Schutz unzähliger digitaler Pforten.
Referenzlinks:
- Wiz Research Blog
- Xint Blog
- Netcraft Web Server Survey September 2026
- Hacker News Diskussion