À la périphérie de plus de 225 millions de sites web dans le monde veille presque toujours le même gardien, réputé pour ne jamais faillir. Les entreprises investissent massivement pour fortifier leurs réseaux internes et les développeurs s’imposent une rigueur absolue dans leur code applicatif. Pourtant, si cette sentinelle de première ligne flanche lors du contrôle des visiteurs, les clés maîtresses de toute l’infrastructure tombent instantanément aux mains de l’attaquant. Deux failles critiques, affichant un score CVSS de 9,2, sont venues balayer cette tranquillité apparente.
Le 18 novembre 2026, le géant des infrastructures réseau F5 a publié un correctif de sécurité urgent pour le serveur web open source nginx. Sans aucun identifiant ni mot de passe, un attaquant peut exécuter du code arbitraire à distance en transmettant une simple requête forgée sur le réseau. Ce défaut de bas niveau dissimulé depuis dix ans, qui avait échappé au regard des spécialistes de la sécurité du monde entier, a été mis au jour par l’IA. Face à une chaîne d’exploitation capable de traverser les serveurs sans obstacle, le délai d’intervention des équipes de production s’est trouvé ramené de plusieurs semaines à quelques jours à peine.
La chute du gardien de 220 millions de sites anéantit les défenses internes
Dans l’architecture contemporaine d’Internet, nginx est le logiciel de serveur web le plus utilisé au monde. Tel un poste de garde à l’entrée d’un immeuble, il se tient en première ligne pour intercepter les requêtes HTTP externes et les relayer aux systèmes d’arrière-plan. Les vulnérabilités d’exécution de code à distance (RCE) non authentifiées récemment dévoilées permettent à des tiers d’envoyer des paquets forgés sur les ports publics pour forcer l’exécution de programmes malveillants.
De nombreuses équipes d’ingénierie concentrent leurs efforts sur la prévention des injections SQL et le vol d’identifiants, convaincues que le portail d’entrée est inébranlable. En réalité, ces deux failles résident au cœur même des mécanismes d’analyse de protocoles de nginx. Un code métier d’une propreté exemplaire ne sert plus à rien lorsque la passerelle d’accès s’effondre. Même un serveur se limitant à diffuser des images statiques sans exécuter le moindre script dynamique peut être entièrement compromis.
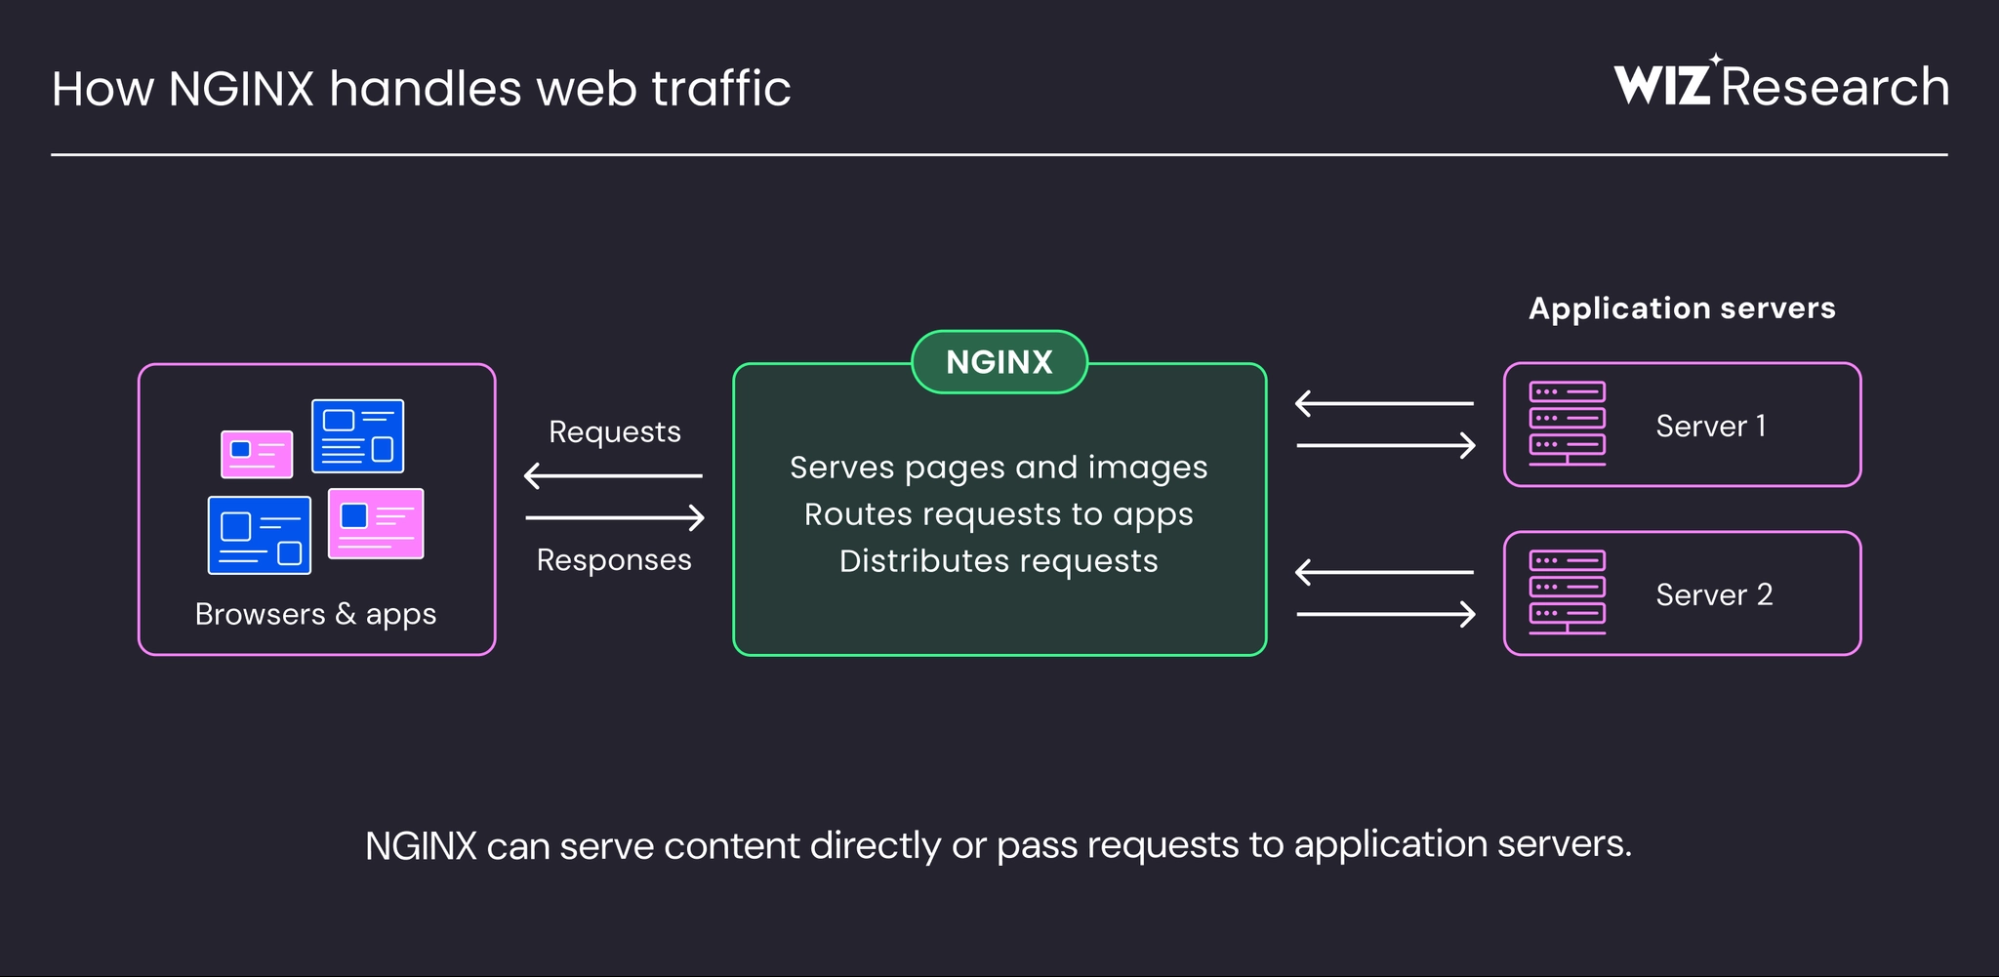 Figure : Schéma d’architecture montrant nginx recevant les requêtes en frontal et les réacheminant vers les applications backend. Source : Blog de recherche Wiz
Le volume de machines vulnérables a dépassé les prévisions de nombreux analystes. Selon le moteur de recherche Shodan, au 10 novembre 2026, plus de 56,7 millions d’hôtes exposés sur Internet arboraient la signature de nginx. Parmi les 11,94 millions d’hôtes dont la version a pu être identifiée avec certitude, 98,9 % se situaient dans la plage concernée par les failles. Quand un composant de base cède, l’ensemble des défenses sous-jacentes s’effondre.
Un bug arithmétique vieux de dix ans : invisible pour l’œil humain, débusqué en masse par l’IA
La vulnérabilité répertoriée CVE-2026-123007 a des conséquences considérables. Son origine tient à une simple erreur arithmétique : un soupassement d’entier (integer underflow). Dans la gestion de la fenêtre de contrôle de flux du protocole HTTP/2, lorsqu’une valeur passe en dessous de zéro, le système la traite par erreur comme un entier positif gigantesque non signé. Le logiciel en déduit que l’espace disponible pour l’envoi est illimité, ce qui déclenche une copie mémoire hors limites.
La longévité de ce bogue donne le vertige. De la version 1.9.5 sortie en 2015 jusqu’à la 1.31.8 de 2026, toutes les versions officielles publiées durant une décennie entière contenaient cette faille. Même la branche principale de développement au 10 novembre 2026 n’y échappait pas. Révélée simultanément, la vulnérabilité CVE-2026-123633 correspond à une faille d’utilisation après libération de mémoire (Use-After-Free) survenant lors de la fermeture des connexions HTTP/2.
Le code en langage C de bas niveau est particulièrement dense, et l’audit manuel de centaines de milliers de lignes impose une charge mentale colossale. Les limites naturelles de l’attention humaine ont longtemps constitué un rempart fortuit empêchant la découverte trop rapide de ces failles. L’équipe de recherche de Wiz a mobilisé son outil d’analyse statique Atlas pour isoler ces chemins critiques et s’est appuyée sur de grands modèles de langage commerciaux pour prouver la faisabilité de l’exploitation.
Les équipes de Xint sont allées encore plus loin dans l’automatisation. Après avoir identifié manuellement une première anomalie, leurs chercheurs ont lancé un pipeline de scan piloté par IA qui a mis au jour, sans intervention humaine, quatre autres vulnérabilités critiques. La salve de correctifs incluait plusieurs failles notées 9,2 affectant les proxys HTTP/3 et les résolveurs DNS. Comme l’a résumé Wiz, la complexité servait autrefois de rempart involontaire ; aujourd’hui, l’IA dissout cette barrière et la masse de code ne suffit plus à freiner l’analyse des machines.
Six étapes enchaînées : d’une requête publique à l’accès root complet de l’hôte
Face à des vulnérabilités isolées, certaines équipes se bercent d’illusions, estimant que le confinement d’une application dans un conteneur Docker protège le serveur physique. La démonstration de chaîne d’attaque nginx2root publiée par Xint a anéanti cette croyance. Les chercheurs ont lié cinq failles d’analyse de nginx à une escalade de privilèges dans le noyau Linux.
En conditions réelles, l’attaquant transmet un paquet forgé vers une adresse IP publique. Le scénario commence par l’exploitation de la CVE-2026-123007 pour franchir la barrière de nginx et exécuter du code arbitraire avec les droits restreints du processus de travail dans le conteneur. Dans la foulée, le payload exploite un défaut de protocole au niveau du noyau Linux depuis le conteneur, brisant net l’isolation du bac à sable. L’attaquant s’empare ainsi directement des droits root de la machine physique hôte.
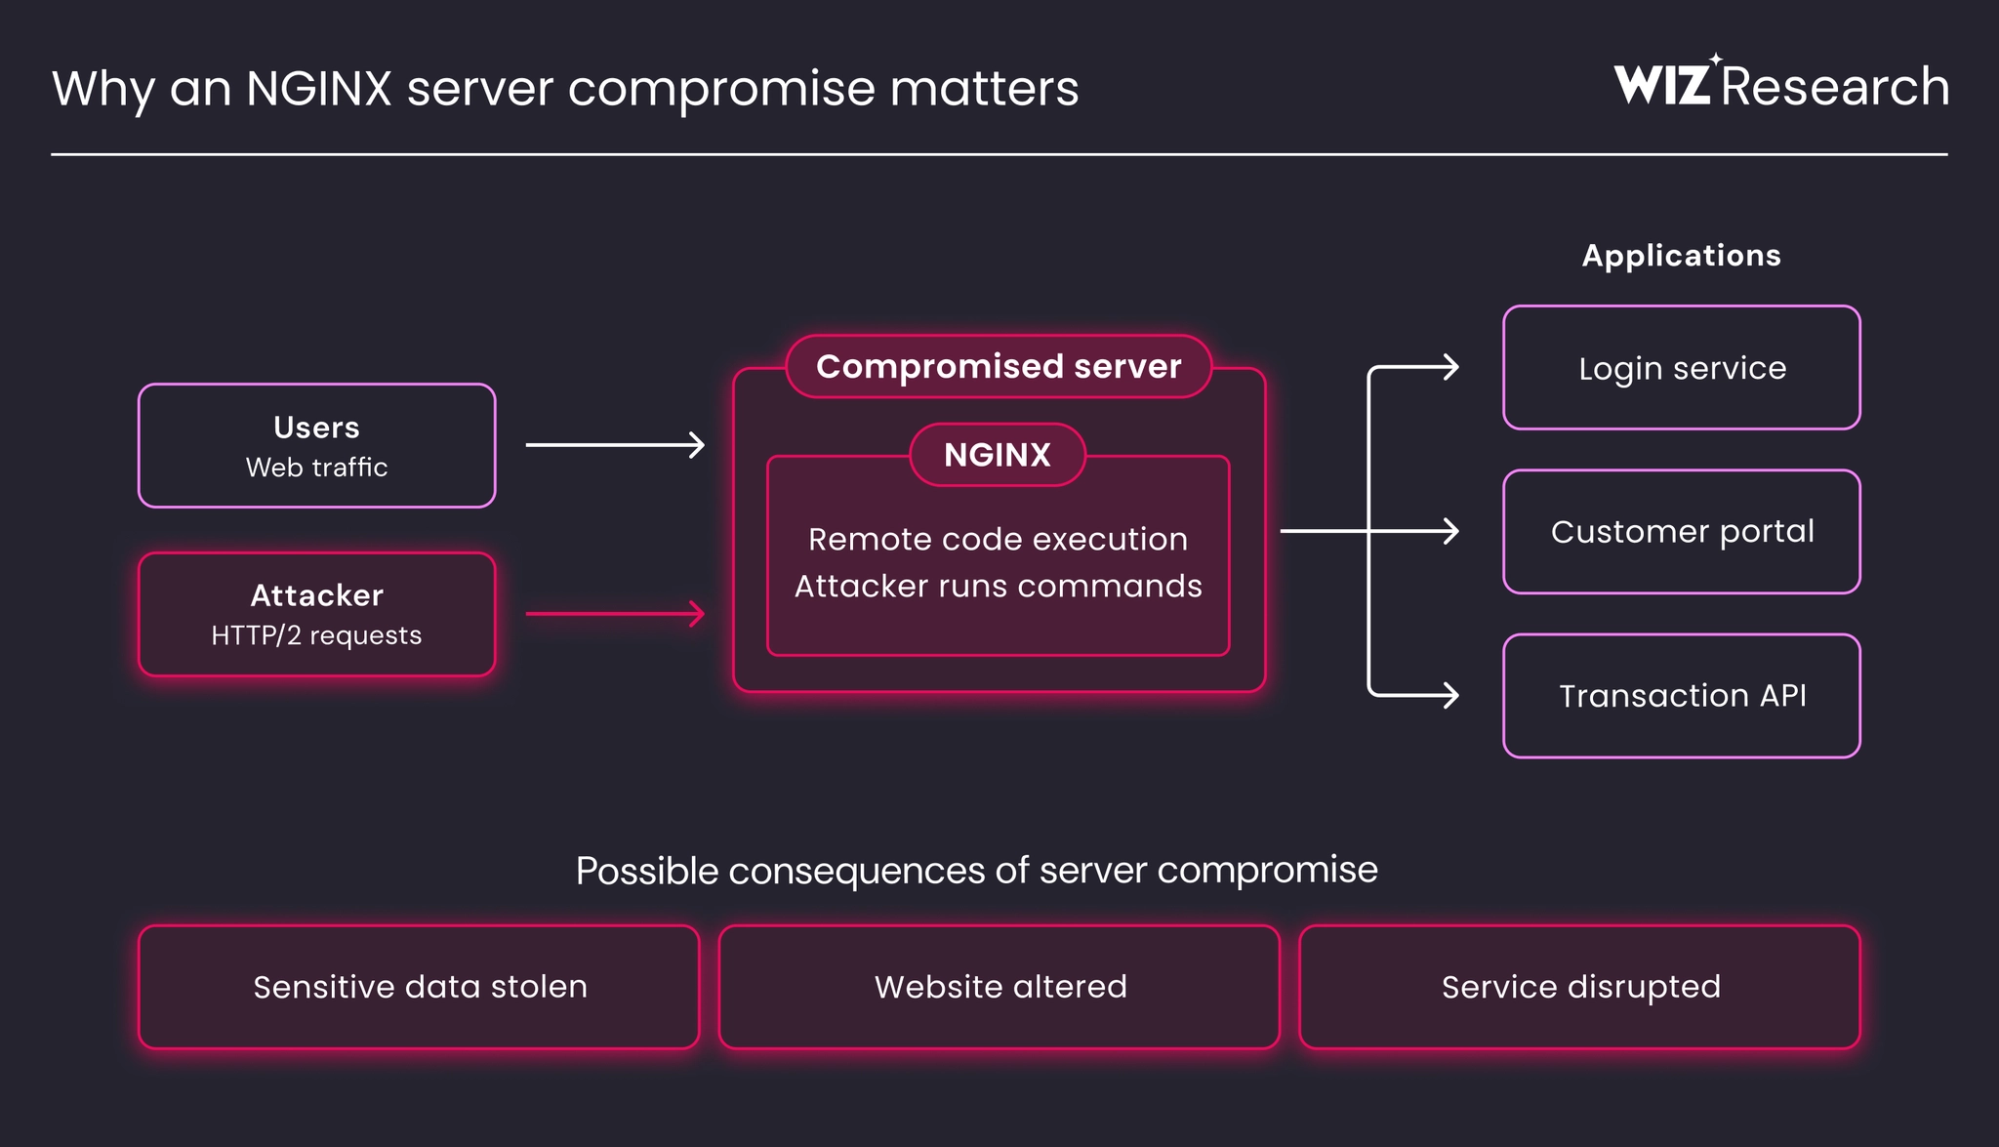 Figure : Schéma montrant comment l’exécution de code sur nginx expose d’un seul coup les applications et données sous-jacentes. Source : Blog de recherche Wiz
Les systèmes d’exploitation modernes intègrent des mécanismes comme l’ASLR (randomisation de l’espace d’adressage) pour brouiller la mémoire. Mais dans cette attaque, les chercheurs ont tiré parti de lectures hors limites pour déduire la cartographie mémoire en temps réel, neutralisant les protections habituelles en un instant. La bascule d’une simple intrusion périphérique vers la prise de contrôle totale du serveur ne prend que quelques secondes.
Désactiver HTTP/2 ne suffit pas : les rétroportages des distributions faussent le diagnostic
La mise à niveau vers la version officielle 1.31.9 de nginx constitue la solution la plus saine, mais couper des grappes de production en urgence pose des risques opérationnels majeurs. Des ingénieurs ont envisagé de désactiver le protocole HTTP/2 dans leurs fichiers de configuration pour parer au plus pressé. Si cette parade désamorce les deux failles liées à HTTP/2, elle reste inopérante face aux vulnérabilités du résolveur DNS et du proxy mail corrigées dans le même avis.
Les dépendances de production limitent également les solutions de contournement. Dans les architectures microservices modernes, d’innombrables flux internes reposent sur gRPC, qui impose obligatoirement HTTP/2 au niveau du transport. Le protocole ne prévoit aucune dégradation automatique. Couper brutalement HTTP/2 interrompt instantanément les liaisons de communication critiques.
De plus, la politique de rétroportage propre aux distributions Linux engendre une confusion majeure lors des vérifications. Les distributions majeures intègrent couramment les correctifs de sécurité dans d’anciens paquets sans faire évoluer le numéro de version amont. Par exemple, sous Ubuntu 22.04 LTS, un paquet nginx corrigé continuera d’afficher la version 1.18.0 sur la console.
Ce décalage complique considérablement le triage des incidents. Se fier uniquement à l’affichage superficiel de la version peut conduire à classer un système corrigé comme vulnérable, et inversement. Pour garantir l’état de sécurité, il est indispensable de vérifier la version complète du paquet fournie par le gestionnaire système. L’impossibilité de désactiver les protocoles et les ambiguïtés d’étiquetage rendent la remédiation bien plus complexe qu’anticipé.
Commits publics avant l’alerte : le temps de réaction des défenseurs réduit à quelques jours
Au-delà de la gravité technique, l’affaire met en lumière une mutation profonde des calendriers de sécurité. L’analyse de la chronologie montre que les premiers signalements ont été reçus le 21 octobre. Or, les commits de correction ont été fusionnés dans le dépôt public une semaine avant la parution de l’avis de sécurité, en mentionnant nommément les chercheurs à l’origine du rapport.
Dans l’écosystème open source, la transparence des modifications est de mise. Mais à l’heure où les outils d’IA se généralisent, des scripts automatisés surveillent les dépôts à la minute près et soumettent les diffs à des modèles de langage pour les rétroconcevoir. L’IA analyse très vite la logique corrigée et régénère un exploit armé en un temps record.
Auparavant, les équipes de sécurité bénéficiaient d’un délai d’action appréciable. Après l’alerte officielle, plusieurs mois s’écoulaient fréquemment avant l’apparition d’un exploit fonctionnel dans la nature. Ce répit a aujourd’hui disparu. Dès qu’un correctif rejoint un dépôt public, le compte à rebours démarre pour les deux camps.
Tandis que les attaquants s’appuient sur l’IA pour monter une attaque en quelques jours, les défenseurs restent contraints par les phases de test et de qualification en entreprise. L’émergence simultanée de failles vieilles de dix ans prouve que l’ère de la sécurité passive fondée sur les angles morts humains est bel et bien révolue. L’IA a démocratisé la découverte de vulnérabilités, et un correctif public équivaut désormais à une feuille de route pour attaquer. La capacité des équipes à boucler l’audit et le déploiement en quelques jours décidera de la sécurité de millions de serveurs à travers le globe.
Liens de référence :
- Blog de recherche Wiz
- Blog de Xint
- Enquête serveurs web Netcraft de septembre 2026
- Fil de discussion sur Hacker News