权限总闸遭分拆,跨应用自动化套上缰绳
2026 年 11 月 19 日,苹果向公测渠道推送 macOS 27.3 Golden Gate Beta 2,内部版本号 26C5047e。在这场距离正式发布仅一个月的版本迭代中,底层安全逻辑迎来重构。全盘访问权限遭到拆解。跨应用自动化的审查力度大幅提升。国行版 Apple Intelligence 也在这一节点正式对 Mac 和 iPad 设备开放测试。
在过去的 macOS 27.2 中,「设备控制与数据访问」是一个笼统的总闸门。第三方应用一旦拿到授权,权限便穿透全系统。它能读写邮件。它能监听按键输入、记录屏幕,还能随时接管任意软件。这种授权模型让端到端自动化工具如鱼得水,也为恶意脚本留下了越权通道。
 图:macOS 27.3 将设备控制拆分为辅助功能与系统保护重写两个独立子项。来源:9to5Mac。
macOS 27.3 将这个总开关分流为两个独立分支:辅助功能与「系统与应用保护重写」。前者严格限定在辅助视觉、听觉等障碍群体的技术工具。开发者必须通过苹果官方的特定资质审查。后者专供跨应用接管与自动化任务。用户可以按应用粒度单独划定边界。系统允许某个工具操作邮件客户端,但可以同时封死其调用信息与相册的路径。
终结无限期放权,全盘访问细化到特定目录
全盘访问权限机制迎来了结构性变动。苹果在开发者网站直言,部分开发者正在滥用全盘访问。用户的整台电脑被暴露在无保护的读取环境中。以往 macOS 上的文件授权遵循生硬的二元逻辑。要么连读写下载目录都受沙盒限制,要么直接开放整块硬盘的底层读写。
macOS 27.3 增加了按目录分配权限的能力。文本工具若只需处理特定目录,用户按需指定即可。应用不再拥有扫描系统根目录的权限。其他用户资料库同样被隔绝开来。将存储访问权细化到目录级别,直接切断了后台进程以合法授权名义全局扫描敏感文件的路径。
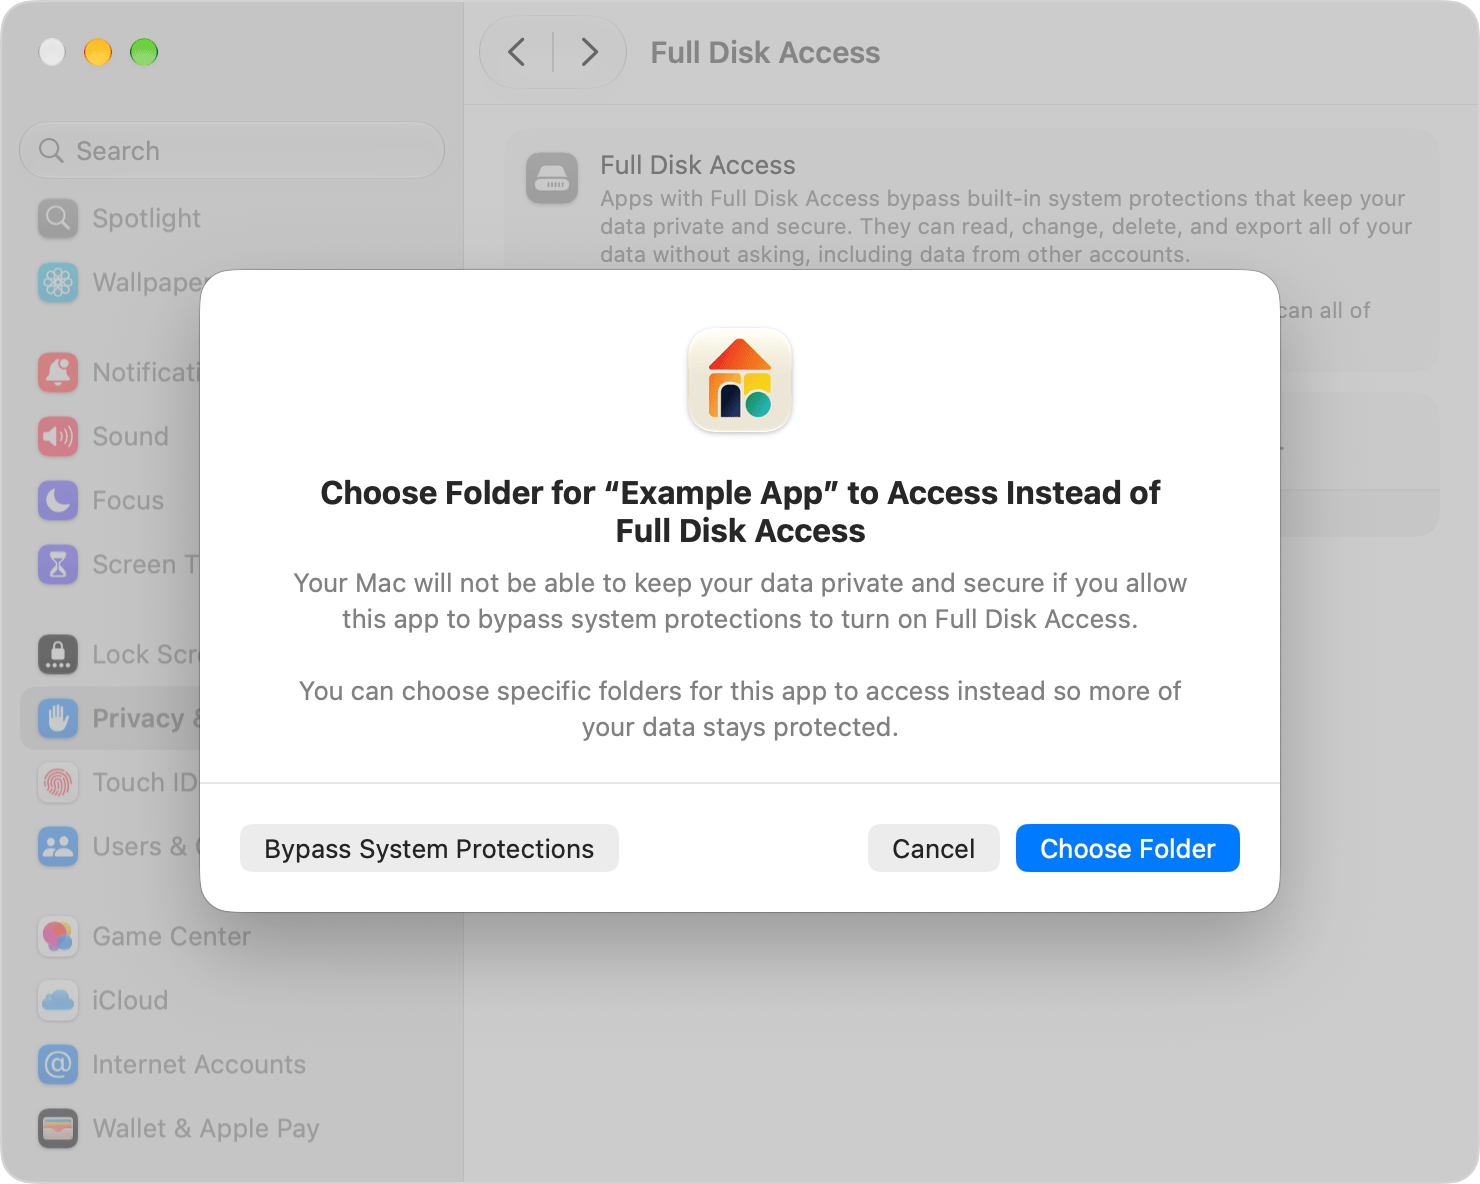 图:macOS 27.3 全盘访问权限弹窗支持指定受保护文件夹。来源:9to5Mac。
新系统还引入了「每次询问」机制。过去一次授权永久生效的惯例被打破了。全盘访问的交互流程也同步重构。过去某些软件触发读取报错后,会自动把自己塞进系统设置的候选列表中等待勾选。macOS 27.3 关停了这种静默排队的捷径。系统强制要求用户手动点击加号或拖入可执行文件。弹窗还会以警示语言列出潜在风险。
菜单栏挂起警示灯,后台窥探不再悄无声息
权限授予之后的运行时监控同样被纳入防御视线。在过去的桌面环境下,高权限后台脚本调取了哪些接口、抓取了哪些窗口信息,普通用户无从察觉。这种黑盒式执行在常规应用时代尚可维持平衡。面对具备自主决策能力的代理模型,旧机制难以招架。
macOS 27.3 在顶部菜单栏中新增了运行时透明度指示器。每当有软件调用保护重写通道接管其他应用,菜单栏会直接点亮警示标识。软件在后台读取屏幕与窗口数据时同样会触发告警。用户点击指示器即可查看具体是哪款工具正在调取哪些进程。
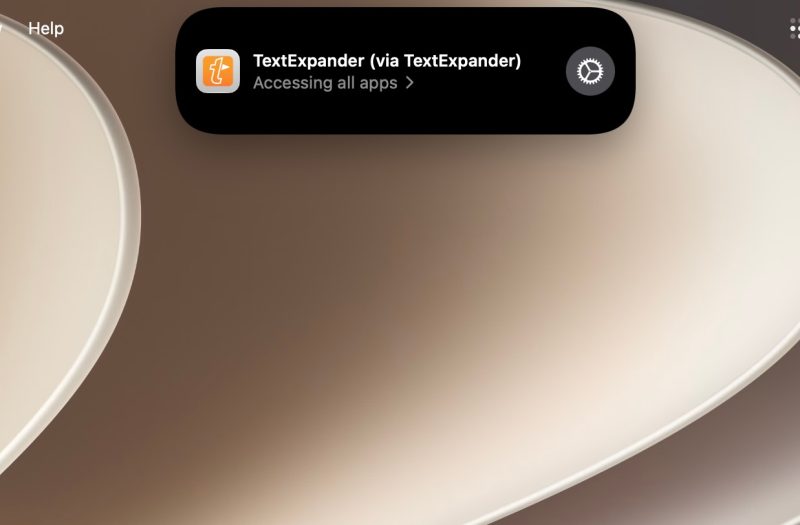 图:当后台应用跨软件接管系统时,菜单栏将实时亮起透明度指示器。来源:9to5Mac。
这枚指示器相当于为桌面环境安装了物理防盗灯。开发者无需修改底层 API 即可保持基础功能的兼容。任何试图在后台暗中搜集上下文的行为都将暴露在台前。对于主流数据备份工具和老牌辅助软件,苹果提供了白名单和专属资质保证平滑过渡。普通第三方工具则必须习惯在聚光灯下运行。
国行双轨落地,端侧合规沙盒迎战桌面智能体
在收紧全盘安全策略的同时,中国大陆市场的 Apple Intelligence 落地迈出关键一步。上海市网信办公告完成 Mac 与 iPad 端大模型算法备案。紧随其后,macOS 27.3 Beta 2 与 iPadOS 27.3 Beta 2 正式对国行设备开放测试申请。首批体验涵盖了文本润色、照片智能消除以及系统级通知摘要等核心端侧功能。
受限于监管合规要求与数据跨境边界,国行版 Apple Intelligence 采取了本地化方案。苹果接入阿里云通义千问等本土合作模型。合规通道主要负责特定内容审核与语义转换。涉及系统底层全局调度的 Siri AI 跨应用自动化能力,未在这一批测试清单中出现。
这种克制的推进节奏符合苹果一贯的防御逻辑。文本与图像处理局限在严格隔离的应用沙盒内。数据不触碰系统文件,也不具备跨应用发号施令的动作执行权。当本地智能体需要直接操作文件系统和跨软件工作流时,前述的全盘访问收紧与菜单栏监控机制,便成了防御失控的底座。
划清系统信任边界,桌面计算重构防御纵深
从图形界面的发展史来看,操作系统对控制权的分配始终处于动态调整中。1984 年麦金塔诞生之初,单任务单进程享有完整的硬件掌控。随着网络环境与恶意软件的滋生,沙盒机制与强制代码签名陆续构筑起防线。当桌面级 AI 代理试图代表人类接管鼠标、键盘和文件系统时,传统的信任链条再次遭受冲击。
智能体必须获取足够的上下文与操作权限才能完成复杂指令。这与最小权限安全原则构成了天然张力。若将全盘读写拱手相让,系统等于放弃了防线。macOS 27.3 在公测版中重构权限审查,为成批涌现的自主智能体预设了边界。
权限总闸被降维至目录级。配合菜单栏的视觉回馈,苹果试图在自动化与数据防御间寻找平衡。在智能体时代,桌面计算的竞争不再只是模型推理速度的比拼。操作系统对高权限调度的治理深度,决定了下一代人机交互的真正底线。
参考链接:
- 9to5Mac 关于 macOS 27.3 公测版更新报道
- 9to5Mac 关于全盘访问与隐私控制调整解析
- 苹果开发者官网全盘访问权限技术说明