拆解10美元硬件:360×360触控屏配4MB闪存
2026 年 11 月 19 日,开源硬件社区 Hackaday 公布了一项逆向成果。来自 Electronic Cats 团队的研究者,成功改造了一款售价 10 美元(约合 70 元人民币)的圆形数码胸牌。改装全程免去了拆解外壳与焊接飞线。研究人员仅靠纯蓝牙无线通信,便写入了自定义开源固件。原本用于显示动漫插画或会议名牌的廉价硬件,由此变为支持触控交互的微型终端。
研究员 Andrés Sabas 与 Heikki Perea 首先对工模胸牌进行了物理拆解。撬开超声波焊接的塑料外壳后,主板设计展现出极高的集成度。主板丝印标记为 qx7613_v1.3,核心计算单元为珠海杰理科技出品的 AC707N 芯片。该芯片隶属杰理 BR35 家族。它采用专有 32 位 RISC 架构,主打低功耗蓝牙通信与轻量多媒体处理。
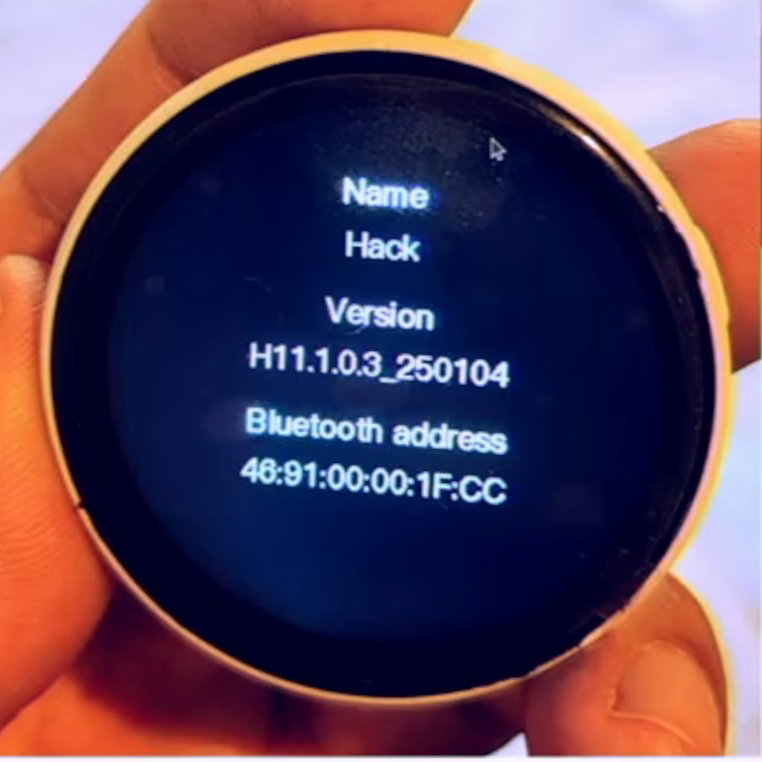 图:拆解并逆向的 10 美元圆形触控电子胸牌硬件外观与屏幕显示。来源:Hackaday。
在这块圆形电路板上,元器件排布紧凑。正面搭载一块 360×360 像素的圆形液晶屏。它通过四线 QSPI 接口与主控直连,色彩格式达到 RGB565。屏幕外层贴合了电容式触摸面板。信炜科技出品的 AXS5106L 芯片负责触控信号采集。存储端配备了一颗 4MB 容量的 SPI NOR 闪存。主板侧面布置了两枚 ADKEY 物理按键,用于常规交互与功能触发。
整套硬件在零售平台仅售 10 美元。它包含了高分圆形屏、蓝牙无线电、锂电池与 4MB 存储。若走传统开源硬件采购流程,单买同规格串口屏就需 12 至 15 美元。消费电子供应链严密的成本控制,客观上为极客筛选出了一块高度模块化的开发载体。
抓包ZRun配套应用:反编译揪出免密升级通道
确认硬件型号后,接管底层控制权成为关键一步。杰理芯片在开源圈内向来以闭门著称。其专有编译器 pi32v2 基于早期 LLVM 分支魔改而成,官方 SDK 与寄存器手册长期未公开。以往开发者若想适配新代码,通常必须借助硬件烧录器触碰测试点。
研究团队跳过了物理破坏方案,将目光投向配套手机应用 ZRun。研究人员使用 Ghidra 与 Jadx 深度反编译了应用安装包,逐行梳理其蓝牙通信层逻辑。分析随即揭示了一个未设防的近场通道:胸牌在蓝牙广播中暴露了私有升级服务,UUID 标识固定为 0xFD00。
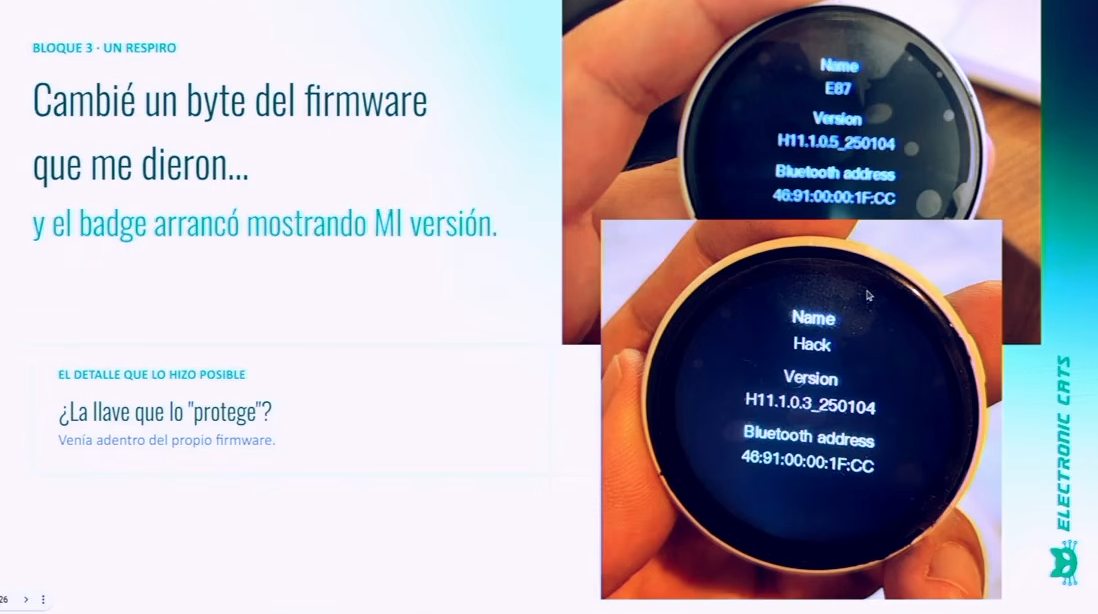
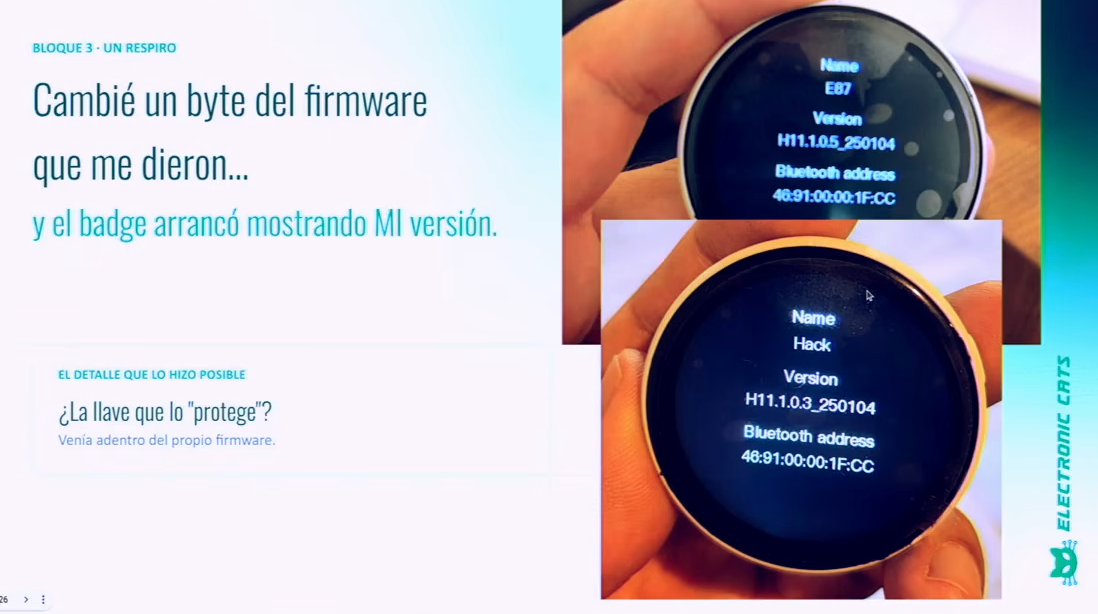 图:Andres Sabas 在技术分享中解析绕过芯片保护密钥并修改固件字节的实现过程。来源:Hackaday。
当手机应用发起更新时,会直接向 0xFD00 服务写入指令码 0xC0。收到指令后,胸牌立即进入空中固件升级(OTA)状态。整个传输流程缺乏基础的防御机制。通信两端既无非对称数字签名,也没有身份握手验证。只要向指定特征值灌入特定格式的数据包,设备引导程序便会照单全收。
固件打包机制同样存在设计疏漏。杰理设备采用私有的 .ufw 封装格式。研究人员提取应用升级包并解析标头,发现 AC707N 系列设备通用一个静态密钥 0x9847。设备厂商为了精简产线测试流程,将该密钥硬编码在配置文件中。第三方只要按照对应协议组织封包,就能直接拼装出被引导层认可的有效载荷。
无缝拼接原生引导:纯蓝牙无线写入自制固件
打通空中信道后,真正的工程考验在于如何让第三方系统稳定运行。直接烧录官方 SDK 生成的二进制文件,往往会导致设备变砖。杰理芯片运行着两级引导机制:片上 Mask ROM 负责底层初始化,闪存头部的引导程序(uboot)则负责校验并解压业务代码。
若是直接抹除闪存前部数据,原生安全链条就会断裂,设备随即停摆。Sabas 团队采取了代码拼接策略。他们完整提取了原厂固件中的 uboot 二进制镜像,保持内部字节不变。随后通过自制脚本,将编译好的开源代码 app.bin 植入 .ufw 文件的代码分区,打包成专用的 fw-custom 固件。
 图:Electronic Cats 团队公开展示 10 美元电子胸牌逆向工程与完整开源 SDK 架构。来源:YouTube(Andrés Sabas)。
为了实现无线刷机,团队基于 Python 编写了专用通信工具 qix。用户只需在终端中执行一条 qix flash --oem 指令,工具便会建立蓝牙连接。拼接后的镜像切片被持续推送到胸牌中。驻留的 OEM 引导程序自动完成数据校验,随后重写代码分区并重启。整个流程历时不到两分钟,全程免拆机壳、免引飞线。
设备重启后,蓝牙广播名变更为 EC-BADGE。团队顺利将轻量级图形界面库 LVGL 第 8 版移植到胸牌上,实现了平滑的滑动菜单。用户可以自定义 144×144 像素的锁屏壁纸,同时加载蓝牙鼠标驱动与数据包嗅探功能。这枚小圆牌由此兼具了无线触控外设与网络信标分析仪的属性。
低成本物联供应链反哺极客:百元硬件变身开源黑客玩具
杰理胸牌被逆向并开源,折射出硬件黑客圈的重心演变。过去数十年里,极客开发的首选多为 Arduino、树莓派或 ESP32 系列。这类平台文档详尽且生态繁荣,但开发板单价常年在 5 至 35 美元浮动。若再额外购置彩屏、电池与定制外壳,整机套件成本轻松突破百元门槛。
海峡这端的中国珠海物联供应链,则展现出另一种成本维度。杰理、中科蓝讯等本土芯片方案出货量以亿为单位,维系着庞大的白牌耳机、音箱和手环市场。为了在几毛钱的微利中站稳脚跟,方案商把外围元器件精简推向了极限。电路板上几乎找不到一颗冗余电阻。
当这类硬件经由电商渠道流向全球时,产生了奇妙的跨界效应。创客们不再需要从零画板、打样、焊接甚至 3D 打印外壳。10 美元的成熟工业品,直接打包交付了结构件、供电系统、高分屏幕与无线连接。开源社区一旦破译封闭协议,规模化工业制造便转化为极客的研发红利。平价消费电子因此成为高性价比的原型开发温床。
便利性与安全防护拉扯:无线刷机敞开近场攻击后门
这种自由度的获取,同时也揭示了近场物联设备在安全设计上的脆弱性。在创客眼中,免拆机壳的空中刷机是一项高效特性。用户足不出户便能改造设备,还能随时借助逆向工具回刷官方固件,将商业消费品变为个人专属硬件。
然而在现实物理环境中,缺失认证的 OTA 更新带来了显性隐患。智能胸牌多佩戴于用户胸前,活跃在行业峰会、商业展会与各类沙龙中。假使攻击者在数米范围内发射定制蓝牙信号,便能在佩戴者毫无察觉的状态下,直接覆盖胸牌的显示内容。甚至还能向设备中注入恶意输入伪装脚本。
这种安全防御的真空,来自低阶硬件对制造开销的妥协。白牌厂商需要压缩每一分钱的成本。为此,他们裁剪了非对称公钥运算单元,省略了安全启动校验。严苛的成本控制将防线降级为静态密钥。产品对极客开发者的便利度,与它暴露给潜在攻击者的风险面形成了同步扩张。 这一逆向成果,将促使制造链在后续方案中补齐签名验证。
参考链接:
- Hackaday 报道 (Digital Badge Gets Reverse Engineered)
- GitHub 逆向工程仓库 (ElectronicCats/jieli-ble-badge-research)
- Andrés Sabas 逆向演讲 (Compré un e-badge de 10 dólares y terminé liberando su SDK)