10-Dollar-Hardware seziert: 360×360-Touchscreen trifft auf 4 MB Flash
Am 19. November 2026 berichtete die Open-Source-Hardware-Community Hackaday über ein bemerkenswertes Reverse-Engineering-Projekt. Forschern des Teams Electronic Cats ist es gelungen, ein rundes digitales Smart Badge für lediglich 10 US-Dollar vollständig zu modifizieren. Der gesamte Eingriff erforderte weder das Aufbrechen des Gehäuses noch das Löten an Testpunkten. Ausschließlich über standardmäßige Bluetooth-Funkkommunikation spielten die Forscher eine maßgeschneiderte Open-Source-Firmware ein. Das ursprünglich für Anime-Grafiken oder Konferenz-Namensschilder konzipierte Billiggerät verwandelte sich so in ein interaktives, berührungsempfindliches Miniaturterminal.
Die Forscher Andrés Sabas und Heikki Perea unterzogen das Seriengerät zunächst einem physischen Teardown. Nach dem Öffnen des ultraschallverschweißten Kunststoffgehäuses offenbarte sich eine Hauptplatine mit beachtlicher Integrationsdichte. Das Board trägt den Siebdruck qx7613_v1.3. Als zentrale Recheneinheit fungiert ein AC707N-Chip des chinesischen Herstellers Zhuhai JieLi Technology. Der Chip gehört zur BR35-Familie von JieLi und basiert auf einer proprietären 32-Bit-RISC-Architektur, die auf stromsparende Bluetooth-Kommunikation und leichtgewichtige Multimedia-Verarbeitung ausgelegt ist.
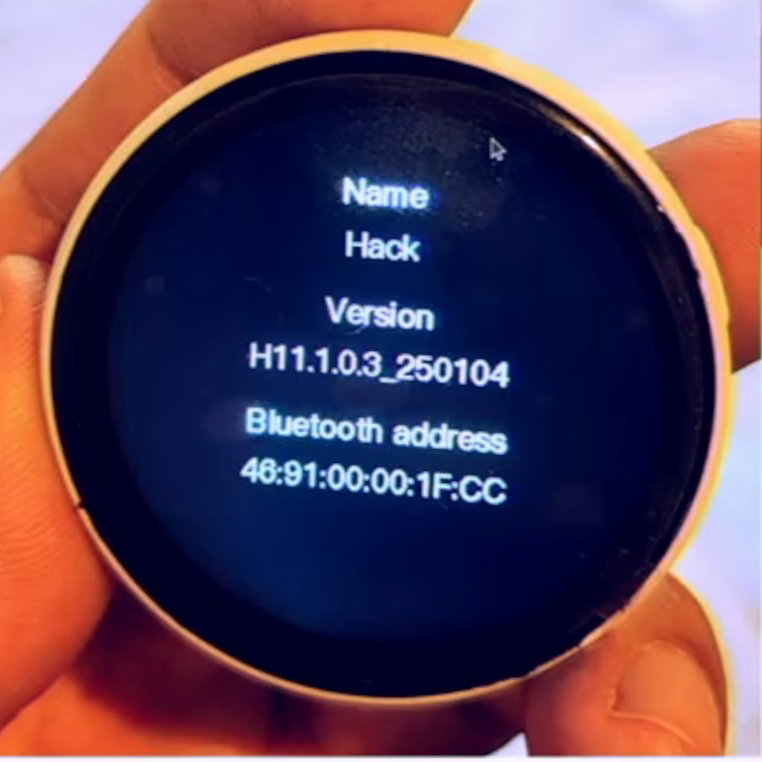 Abbildung: Hardware-Erscheinungsbild und Displayanzeige des zerlegten und analysierten 10-Dollar-Touch-Badges. Quelle: Hackaday.
Auf der kreisrunden Platine sind die Bauteile dicht gedrängt angeordnet. Die Vorderseite beherbergt ein rundes LCD-Display mit 360×360 Pixeln, das über eine 4-Draht-QSPI-Schnittstelle direkt an den Hauptprozessor angebunden ist und Grafiken im RGB565-Farbraum ausgibt. Darüber liegt ein kapazitives Touchpanel, dessen Signale von einem AXS5106L-Chip von Corechip erfasst werden. Für Speicherzwecke ist ein 4 MB großer SPI-NOR-Flash-Baustein verbaut. An den Seitenrändern befinden sich zwei physische ADKEY-Tasten für Benutzereingaben und Funktionsaufrufe.
Das komplette Hardware-Paket kostet im Endkundenhandel lediglich 10 Dollar – inklusive hochauflösendem Runddisplay, Bluetooth-Funkmodul, Lithium-Akku und 4 MB Flash-Speicher. Beschafft man ein vergleichbares serielles Runddisplay über reguläre Händler für Open-Source-Hardware, fallen allein dafür oft 12 bis 15 Dollar an. Das rigorose Kostenmanagement der Unterhaltungselektronik-Lieferkette hat damit unbeabsichtigt eine exzellent modularisierte Entwicklungsplattform für Hacker geschaffen.
Paketmitschnitt in der ZRun-App: Dekompilierung enttarnt ungeschützten Update-Kanal
Nach der Bestandsaufnahme der Hardwarekomponenten galt es, die Software-Kontrolle zu übernehmen. Chips von JieLi gelten in der Open-Source-Szene traditionell als undurchdringliche Blackboxes. Die herstellereigene Toolchain basiert auf pi32v2, einem stark modifizierten LLVM-Zweig früherer Versionen. Offizielle SDKs und Registerdokumentationen werden unter Verschluss gehalten. Wollten Entwickler in der Vergangenheit eigenen Code ausführen, war dies meist nur über physisches Anlöten von Debuggern an winzige Testpunkte möglich.
Das Forschungsteam verzichtete auf invasive Eingriffe und untersuchte stattdessen die zugehörige Smartphone-App ZRun. Mithilfe von Ghidra und Jadx dekompilierten die Forscher das Android-Installationspaket und analysierten Schicht für Schicht die Logik der Bluetooth-Kommunikation. Dabei stießen sie rasch auf einen völlig ungeschützten Nahfeld-Kanal: Das Badge stellt in seinen Bluetooth-Broadcasts einen proprietären Firmware-Update-Dienst mit der festen UUID 0xFD00 bereit.
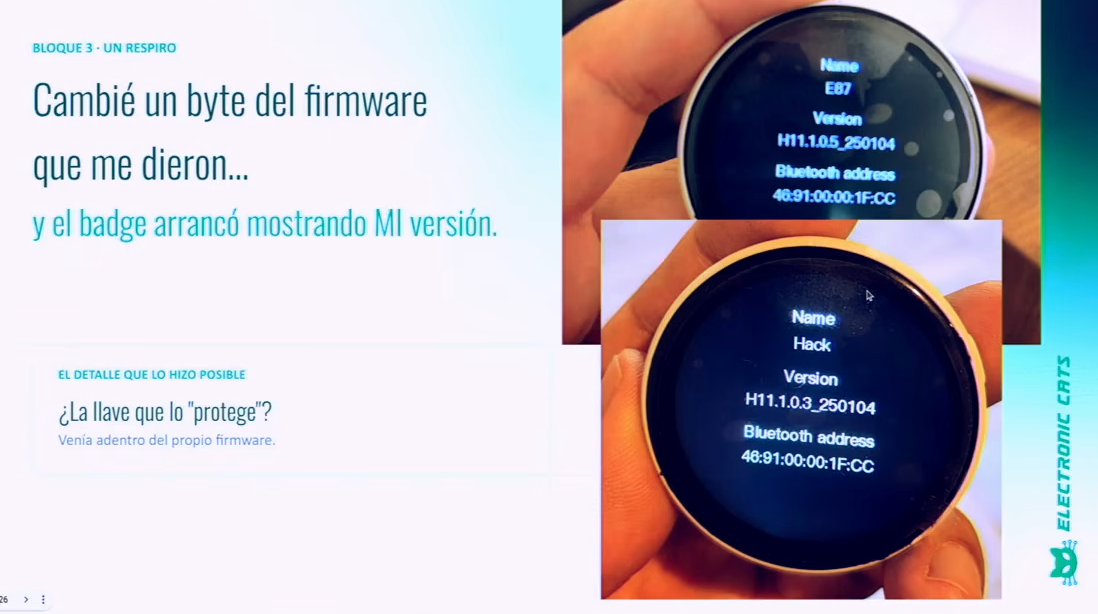 Abbildung: Andrés Sabas analysiert die Umgehung der Chipschlüssel und die Manipulation von Firmware-Bytes. Quelle: Hackaday.
Startet die Mobil-App eine Aktualisierung, sendet sie schlicht den Befehlscode 0xC0 an den Dienst 0xFD00. Nach Empfang dieses Befehls wechselt das Badge umgehend in den Over-the-Air-Modus (OTA). Dem gesamten Übertragungsprozess fehlen grundlegende Sicherheitsmechanismen. Weder existieren asymmetrische digitale Signaturen noch eine gegenseitige Authentifizierung per Handshake. Sobald strukturierte Datenpakete an die vorgesehene Characteristic gesendet werden, akzeptiert der Bootloader die Firmware-Nutzlast anstandslos.
Auch die Paketierung der Firmware wies erhebliche Schwachstellen auf. JieLi-Geräte nutzen das proprietäre .ufw-Containerformat. Bei der Analyse der Firmware-Header stellten die Forscher fest, dass alle Geräte der AC707N-Serie denselben statischen Schlüssel 0x9847 teilen. Der Hersteller hatte diesen Schlüssel fest in die Konfiguration eincodiert, um Testläufe in der Massenfertigung zu beschleunigen. Jeder Dritte, der Pakete protokollkonform strukturiert, kann somit Firmware-Images erzeugen, die vom Bootloader als legitim eingestuft werden.
Nahtlose Integration des nativen Bootloaders: Drahtlose Firmware-Installation über Bluetooth
Nach Freilegung des Funkkanals bestand die eigentliche ingenieurtechnische Herausforderung darin, Drittanbieter-Code stabil zum Laufen zu bringen. Ein direktes Einspielen roher Binärdateien aus Hersteller-SDKs führt unweigerlich zum Brick des Geräts. JieLi-Chips nutzen einen zweistufigen Boot-Mechanismus: Ein Mask-ROM auf dem Silizium initialisiert die Basishardware, woraufhin ein sekundärer Bootloader (uboot) am Beginn des Flash-Speichers den Anwendungscode verifiziert und entpackt.
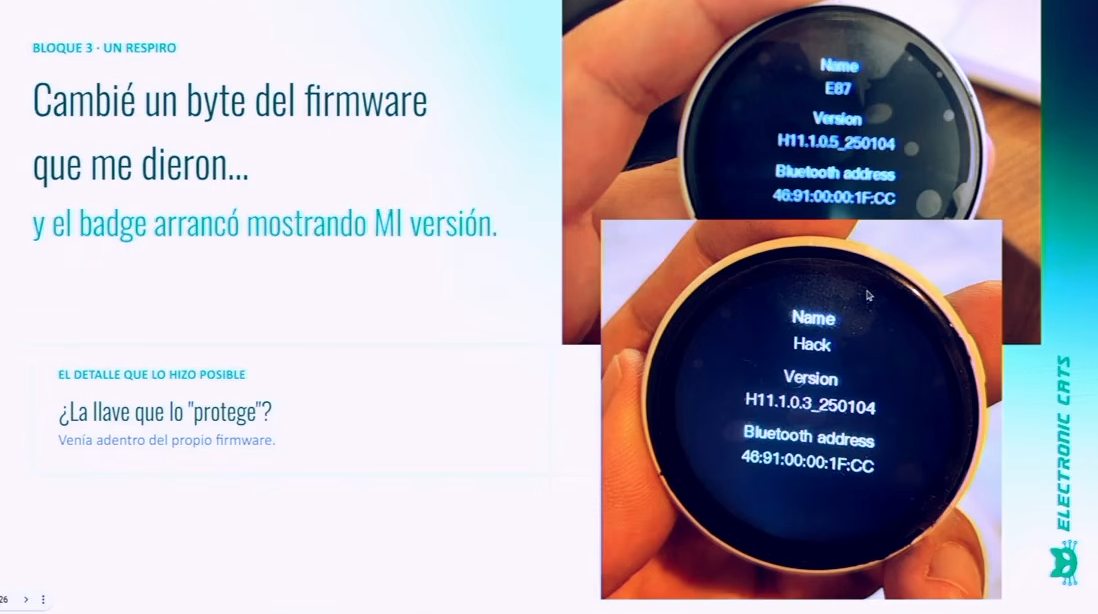
Wird der vordere Flash-Bereich überschrieben, reißt diese native Vertrauenskette ab und das Gerät reagiert nicht mehr. Das Team um Sabas setzte daher auf ein Binary-Splicing-Verfahren. Sie extrahierten das originale, unveränderte uboot-Binärabbild aus der Werksfirmware. Anschließend pflanzten sie per Python-Skript die kompilierte Open-Source-Binärdatei app.bin in die Code-Partition des .ufw-Containers ein und erstellten so ein maßgeschneidertes fw-custom-Paket.
 Abbildung: Electronic Cats demonstriert den Ablauf des Reverse Engineerings und die quelloffene SDK-Architektur für das 10-Dollar-Badge. Quelle: YouTube (Andrés Sabas).
Um das drahtlose Flashen zu automatisieren, entwickelte das Team das Python-Tool qix. Ein einziger Terminalbefehl – qix flash --oem – genügt: Das Werkzeug baut eine Bluetooth-Verbindung auf und überträgt die Firmware-Fragmente sequenziell an das Badge. Der residente OEM-Bootloader validiert die Paketstruktur, überschreibt die Anwendungspartition und führt einen Neustart durch. Der gesamte Ablauf dauert weniger als zwei Minuten – ohne Gehäuseöffnung, ohne Lötkolben.
Nach dem Neustart meldet sich das Gerät per Bluetooth unter dem Namen EC-BADGE. Dem Team gelang die Portierung der leichtgewichtigen GUI-Bibliothek LVGL (Version 8) auf das Badge, womit geschmeidige Touch-Wischmenüs realisiert wurden. Nutzer können eigene Sperrbildschirme im Format 144×144 Pixel einrichten, das Badge als kabellose Bluetooth-Maus konfigurieren oder als Sniffer für Funkpakete betreiben. Das unscheinbare Gadget wird so zum frei programmierbaren Eingabegerät und Signal-Analyzer.
Kostengünstige IoT-Lieferketten beflügeln Maker: Billighardware wird zum Open-Source-Spielplatz
Die Entschlüsselung des JieLi-Badges spiegelt einen Paradigmenwechsel in der Hardware-Hacking-Community wider. Jahrelang griffen Maker primär zu Plattformen wie Arduino, Raspberry Pi oder ESP32. Diese Ökosysteme zeichnen sich durch hervorragende Dokumentation aus, doch Entwicklungsboards kosten einzeln zwischen 5 und 35 Dollar. Rechnet man Farbdisplay, Akku und maßgeschneiderte Gehäuse hinzu, übersteigen die Gesamtkosten rasch die Schwelle von 50 bis 100 Dollar.
Die White-Label-Lieferkette im chinesischen Zhuhai operiert in ganz anderen Dimensionen. Lokale Chiphersteller wie JieLi oder Bluetrum liefern ICs in dreistelligen Millionenzahlen aus und beliefern den Markt für markenlose Bluetooth-Kopfhörer, Lautsprecher und Fitnesstracker. Um bei Gewinnspannen im Cent-Bereich profitabel zu sein, wird das Schaltungsdesign bis an die Schmerzgrenze optimiert. Auf den Platinen findet sich kaum ein überflüssiger Widerstand.
Fließen solche Produkte über weltweite E-Commerce-Plattformen ab, entsteht ein bemerkenswerter Nebeneffekt. Tüftler müssen keine eigenen Platinen mehr entwerfen, fertigen lassen, mikrolöten oder Gehäuse im 3D-Drucker anfertigen. Ein 10-Dollar-Konsumgut liefert Gehäuse, Energieversorgung, hochauflösendes Display und Funktechnik als montagefertiges Komplettpaket. Gelingt es der Open-Source-Gemeinschaft, proprietäre Protokolle zu knacken, wird industrielle Massenfertigung zur direkten Innovationsdividende für Hacker.
Gratwanderung zwischen Komfort und Sicherheit: Drahtloses Flashen öffnet Angriffsvektoren
Diese neugewonnene Freiheit wirft zugleich ein Schlaglicht auf die prekäre Sicherheitsarchitektur vernetzter Nahfeld-Geräte. Aus Sicht von Makern ist ein drahtloses Flashen ohne Öffnen des Gehäuses ein ideales Feature. Anwender können Hardware barrierefrei modifizieren und bei Bedarf jederzeit auf die Original-Firmware zurückwechseln.
Im realen Einsatz birgt ein gänzlich ungesichertes OTA-Update jedoch erhebliche Risiken. Digitale Badges werden typischerweise gut sichtbar auf Konferenzen, Messen und Branchentreffen getragen. Gelingt es einem Angreifer in Funkreichweite, manipulierte Bluetooth-Pakete einzuspeisen, könnte er die Bildschirminhalte unbemerkt austauschen oder gar Schadcode zur Emulation von Eingabegeräten einschleusen.
Dieses Sicherheitsvakuum ist der unausweichliche Preis extremer Kostenreduktion. Um jeden Centbruchteil einzusparen, verzichten Billighersteller auf kryptographische Recheneinheiten und Secure-Boot-Verifizierungen. Der Kostendruck reduzierte die Verteidigungslinie auf einen statischen Universalschlüssel. Mit dem Zuwachs an Flexibilität für Entwickler vergrößert sich zwangsläufig die Angriffsfläche für Dritte. Dieser Hack dürfte Chiphersteller und Systemintegratoren künftig dazu bewegen, auch im Niedrigpreissegment auf kryptographisch signierte Updates zu setzen.
Weiterführende Links:
- Hackaday-Bericht (Digital Badge Gets Reverse Engineered)
- GitHub-Repository (ElectronicCats/jieli-ble-badge-research)
- Vortrag von Andrés Sabas (Compré un e-badge de 10 dólares y terminé liberando su SDK)