Zentraler Berechtigungsschalter entkoppelt: App-übergreifende Automatisierung am Zügel
Am 19. November 2026 hat Apple die macOS 27.3 Golden Gate Public Beta 2 (Build 26C5047e) für Teilnehmer des öffentlichen Betaprogramms freigegeben. Rund einen Monat vor der finalen Veröffentlichung unterzieht Apple die Sicherheitsarchitektur des Systems einer tiefgreifenden Revision. Der pauschale Festplattenvollzugriff wird feiner unterteilt, die Hürden für App-übergreifende Automatisierungen werden spürbar erhöht, und die chinesische Ausgabe von Apple Intelligence startet offiziell in die Testphase auf Mac und iPad.
Unter macOS 27.2 fungierte die Option „Gerätesteuerung und Datenzugriff“ noch als universeller Generalschalter. Erhielt eine Drittanbieter-App diese Autorisierung, reichten ihre Zugriffsrechte quer durch das gesamte System: Sie konnte E-Mails lesen und schreiben, Tastatureingaben abfangen, Bildschirminhalte aufzeichnen und beliebige Programme fernsteuern. Dieses Modell ermöglichte leistungsstarke End-to-End-Automatisierungen, öffnete böswilligen Skripten jedoch Tür und Tor für unkontrollierte Rechteausweitungen.
 Abbildung: macOS 27.3 trennt die Gerätesteuerung in Bedienungshilfen und System- und App-Schutzüberschreibungen. Quelle: 9to5Mac.
Mit macOS 27.3 spaltet Apple diesen Generalschalter in zwei separate Bereiche auf: Bedienungshilfen sowie „System- und App-Schutzüberschreibungen“. Erstere sind strikt auf Hilfswerkzeuge für seh- oder hörbehinderte Menschen beschränkt und setzen eine Zertifizierung durch Apple voraus. Der zweite Bereich ist gezielt für App-übergreifende Steuerungs- und Automatisierungsaufgaben reserviert. Nutzer können hier anwendungsspezifische Grenzen ziehen: Einer App lässt sich so beispielsweise der Zugriff auf den E-Mail-Client erlauben, während Nachrichten und Fotomediathek tabu bleiben.
Ende pauschaler Freigaben: Zugriff auf Verzeichnisebene eingegrenzt
Auch beim Festplattenvollzugriff (Full Disk Access) greifen strukturelle Änderungen. Auf seiner Entwicklerplattform betonte Apple, dass Entwickler den Vollzugriff zunehmend übermäßig anforderten und Rechner dadurch ungeschützt vollständigen Lesezugriffen aussetzten. Bisher folgte die Dateizugriffsverwaltung auf dem Mac einer starren Logik: Entweder verhinderte die Sandbox selbst den Zugriff auf Downloads, oder die Software erhielt unbeschränkte Lese- und Schreibrechte auf dem gesamten Datenträger.
macOS 27.3 führt nun verzeichnisbezogene Berechtigungen ein. Benötigt ein Textwerkzeug nur einen bestimmten Ordner, kann der Nutzer exakt diesen Pfad freigeben. Die App verliert damit das Recht, das Stammverzeichnis zu durchsuchen oder Bibliotheken anderer Benutzerkonten einzusehen. Indem der Speicherzugriff auf Verzeichnisebene begrenzt wird, kappt das System den Weg für Hintergrundprozesse, sensible Dateien unter dem Deckmantel legitimer Lizenzen im großen Stil zu durchforsten.
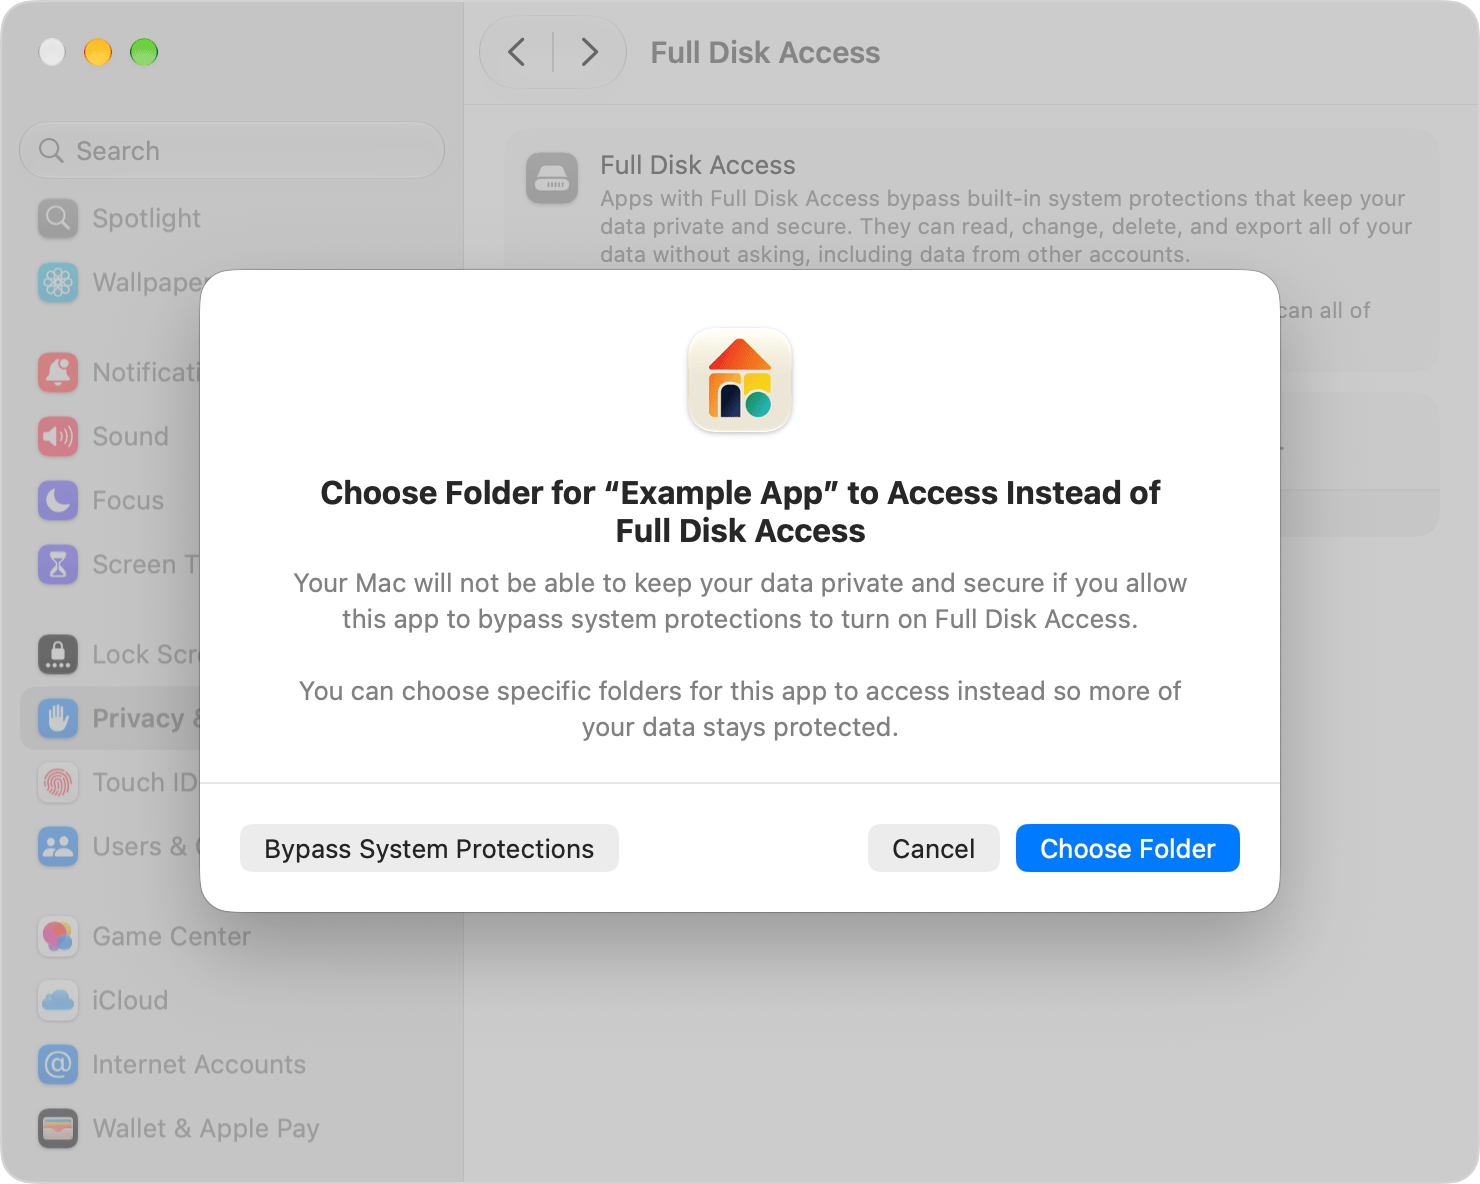 Abbildung: Der Freigabedialog in macOS 27.3 erlaubt die gezielte Beschränkung auf geschützte Ordner. Quelle: 9to5Mac.
Darüber hinaus führt das Update die Option „Jedes Mal fragen“ ein und bricht mit der Gewohnheit einmaliger, dauerhafter Freigaben. Auch die Interaktion wurde überarbeitet: Konnten sich Apps bei Dateizugriffsfehlern früher eigenständig in die Systemeinstellungslisten einreihen, blockiert macOS 27.3 diesen Automatismus nun vollständig. Der Nutzer muss ausführbare Dateien manuell per Plus-Symbol oder Drag-and-Drop hinzufügen, während deutliche Warnmeldungen auf mögliche Risiken hinweisen.
Warnanzeige in der Menüleiste: Keine unbemerkte Hintergrundüberwachung mehr
Ebenso rückt die Laufzeitüberwachung erteilter Zugriffsrechte in den Fokus. Bislang hatten Anwender auf dem Desktop kaum eine Möglichkeit zu erkennen, welche Schnittstellen privilegierte Hintergrundskripte abfragten oder welche Fensterdaten sie erfassten. Bei herkömmlicher Desktop-Software ließ sich diese Intransparenz noch hinnehmen; im Zeitalter autonom agierender KI-Modelle stellt sie jedoch ein unkalkulierbares Risiko dar.
macOS 27.3 integriert daher einen Laufzeit-Transparenzindikator direkt in die Menüleiste. Sobald eine Software über Schutzüberschreibungen auf andere Programme zugreift oder im Hintergrund Fenster- und Bildschirminhalte abgreift, leuchtet ein Warnsymbol auf. Ein Klick darauf offenbart sofort, welche Anwendung gerade auf welche Prozesse zugreift.
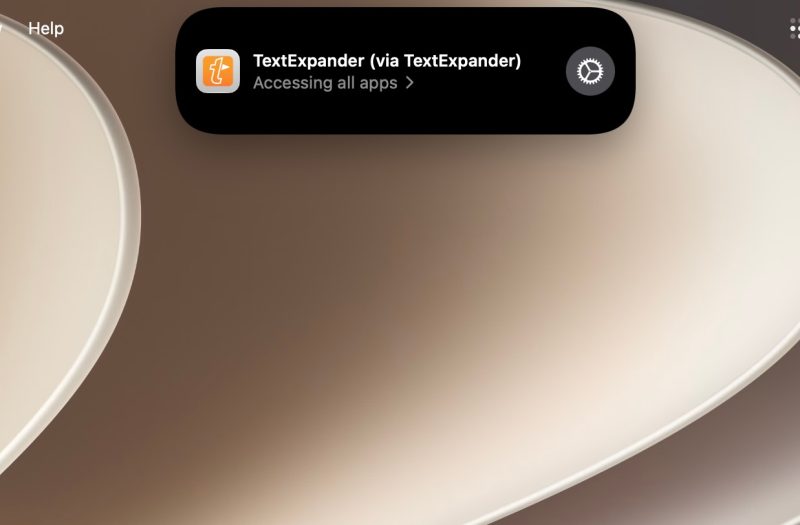 Abbildung: Bei Hintergrundzugriffen leuchtet in der Menüleiste ein Echtzeit-Transparenzindikator auf. Quelle: 9to5Mac.
Dieser Indikator fungiert wie eine optische Alarmanlage für das Betriebssystem. Entwickler müssen ihre Schnittstellen nicht umschreiben, um die Grundfunktionen beizubehalten, doch heimliches Auslesen von Kontextdaten im Hintergrund ist fortan nicht mehr unbemerkt möglich. Für etablierte Backup-Dienste und Accessibility-Tools bietet Apple Ausnahmen und Prüfverfahren an, während gewöhnliche Drittanbieter-Tools mit dieser neuen Sichtbarkeit umgehen müssen.
Markteintritt in China: Konforme On-Device-Sandboxen treffen auf Desktop-Agenten
Parallel zur Verschärfung der Systemsicherheit macht Apple Intelligence in Festlandchina einen entscheidenden Schritt. Nachdem die Cyberspace-Administration Shanghai die Registrierung der KI-Algorithmen für Mac und iPad bestätigt hat, öffnete Apple mit macOS 27.3 Beta 2 und iPadOS 27.3 Beta 2 die Betaphase für lokale Geräte. Die ersten Testfunktionen konzentrieren sich auf lokale On-Device-Features: Textüberarbeitung, intelligentes Entfernen in Fotos und systemweite Mitteilungszusammenfassungen.
Aufgrund gesetzlicher Vorgaben und Datenexportgrenzen setzt Apple in China auf eine lokalisierte Architektur. Cloudgestützte Prüfpfade greifen auf lokale Modelle wie Tongyi Qianwen von Alibaba zurück. Weitreichendere, systemweite Automatisierungen via Siri fehlen in dieser ersten Testphase hingegen noch vollständig.
Dieses schrittweise Vorgehen entspricht Apples vorsichtiger Sicherheitsphilosophie. Text- und Bildverarbeitungen verbleiben in strikt isolierten App-Sandboxen, ohne Systemdateien anzurühren oder App-übergreifende Befehle auszuführen. Wenn lokale KI-Agenten in Zukunft direkt mit dem Dateisystem und Workflows interagieren sollen, bilden der eingeschränkte Festplattenzugriff und die Menüleistenüberwachung das Fundament gegen Kontrollverluste.
Systemgrenzen neu definiert: Tiefenstaffelung für das Desktop-Computing
Ein Blick auf die Geschichte grafischer Benutzeroberflächen zeigt, dass die Verteilung von Systemrechten stets im Wandel war. Beim Debüt des Macintosh 1984 besaß ein einzelner Prozess uneingeschränkten Zugriff auf die Hardware. Mit der Vernetzung und dem Aufkommen von Schadsoftware wurden Sandboxing und Codesignaturen unentbehrlich. Wenn Desktop-KI-Agenten nun Maus, Tastatur und Dateisystem stellvertretend für den Menschen steuern sollen, gerät die herkömmliche Vertrauenskette erneut unter Druck.
Autonome Agenten benötigen umfassenden Kontext und weitreichende Befugnisse – das steht im direkten Widerspruch zum Prinzip der geringsten Rechtevergabe. Würde man ihnen unbeschränkten Festplattenzugriff einräumen, gäbe das Betriebssystem seine Verteidigung auf. macOS 27.3 definiert die Rechteprüfung in der Beta neu und zieht klare Grenzen für die heranrollende Welle autonomer Agenten.
Mit der Eingrenzung von Zugriffsrechten auf Verzeichnisebene und sichtbaren Warnhinweisen in der Menüleiste tariert Apple die Balance zwischen Automatisierung und Schutz sensibler Daten neu aus. Im Zeitalter intelligenter Agenten entscheidet nicht mehr nur die Rechengeschwindigkeit über die Zukunft von Desktop-Betriebssystemen; wie konsequent Plattformen privilegierte Zugriffe regulieren, definiert den wahren Standard für die nächste Generation der Mensch-Maschine-Interaktion.
Weiterführende Links:
- 9to5Mac-Bericht über die Neuerungen in macOS 27.3 Public Beta
- 9to5Mac-Analyse zu Festplattenvollzugriff und Datenschutzkontrollen
- Apple Developer: Technische Hinweise zu Zugriffsrechten unter macOS