Se desmantela el control maestro: freno a la automatización entre aplicaciones
El 19 de noviembre de 2026, Apple liberó en su canal de betas públicas macOS 27.3 Golden Gate Beta 2 (compilación 26C5047e). A solo un mes de su lanzamiento general, el sistema operativo experimenta un rediseño de su lógica de seguridad fundamental. Se fragmenta el acceso total al disco, se intensifica la revisión de las automatizaciones entre aplicaciones y se abre formalmente la prueba pública de Apple Intelligence para dispositivos Mac e iPad en China continental.
En macOS 27.2, el apartado “Control del dispositivo y acceso a datos” operaba como un interruptor maestro global. Una vez que una aplicación de terceros obtenía esta autorización, sus permisos atravesaban todo el sistema: podía leer y redactar correos, registrar pulsaciones de teclas, grabar la pantalla y tomar el control de cualquier programa. Si bien este modelo favoreció a las utilidades de automatización integral, también abrió vías para la escalada de privilegios mediante scripts maliciosos.
 Figura: macOS 27.3 divide el control del dispositivo en Accesibilidad y Anulación de protección del sistema y de apps. Fuente: 9to5Mac.
macOS 27.3 bifurca este control maestro en dos opciones independientes: Accesibilidad y “Anulación de protección del sistema y de apps”. La primera queda restringida a herramientas de asistencia visual o auditiva, cuyos desarrolladores deben superar auditorías de elegibilidad de Apple. La segunda se destina expresamente a tareas de control entre aplicaciones y flujos automatizados. Ahora los usuarios pueden fijar límites por aplicación: permitir que una utilidad interactúe con el cliente de correo, mientras se bloquea por completo su acceso a Mensajes o Fotos.
Fin a las autorizaciones indefinidas: el acceso al disco se delimita por directorio
El mecanismo de Acceso Total al Disco (Full Disk Access) ha recibido una modificación estructural. En su portal de desarrolladores, Apple señaló directamente que algunas aplicaciones abusaban de esta concesión, exponiendo unidades enteras a lecturas desprotegidas. Anteriormente, los permisos de archivos en macOS se regían por una lógica binaria: o bien la aplicación quedaba confinada en un sandbox estricto sin acceso a Descargas, o se le otorgaban privilegios totales de lectura y escritura sobre todo el disco.
macOS 27.3 introduce la capacidad de asignar permisos a nivel de directorio. Si una herramienta de texto solo necesita gestionar una carpeta en particular, el usuario puede autorizar únicamente esa ruta. Las aplicaciones ya no disponen de vía libre para escanear directorios raíz ni consultar bibliotecas de otros usuarios. Al acotar el almacenamiento a nivel de carpetas, el sistema corta de raíz la posibilidad de que procesos en segundo plano inspeccionen archivos confidenciales bajo el pretexto de una autorización legítima.
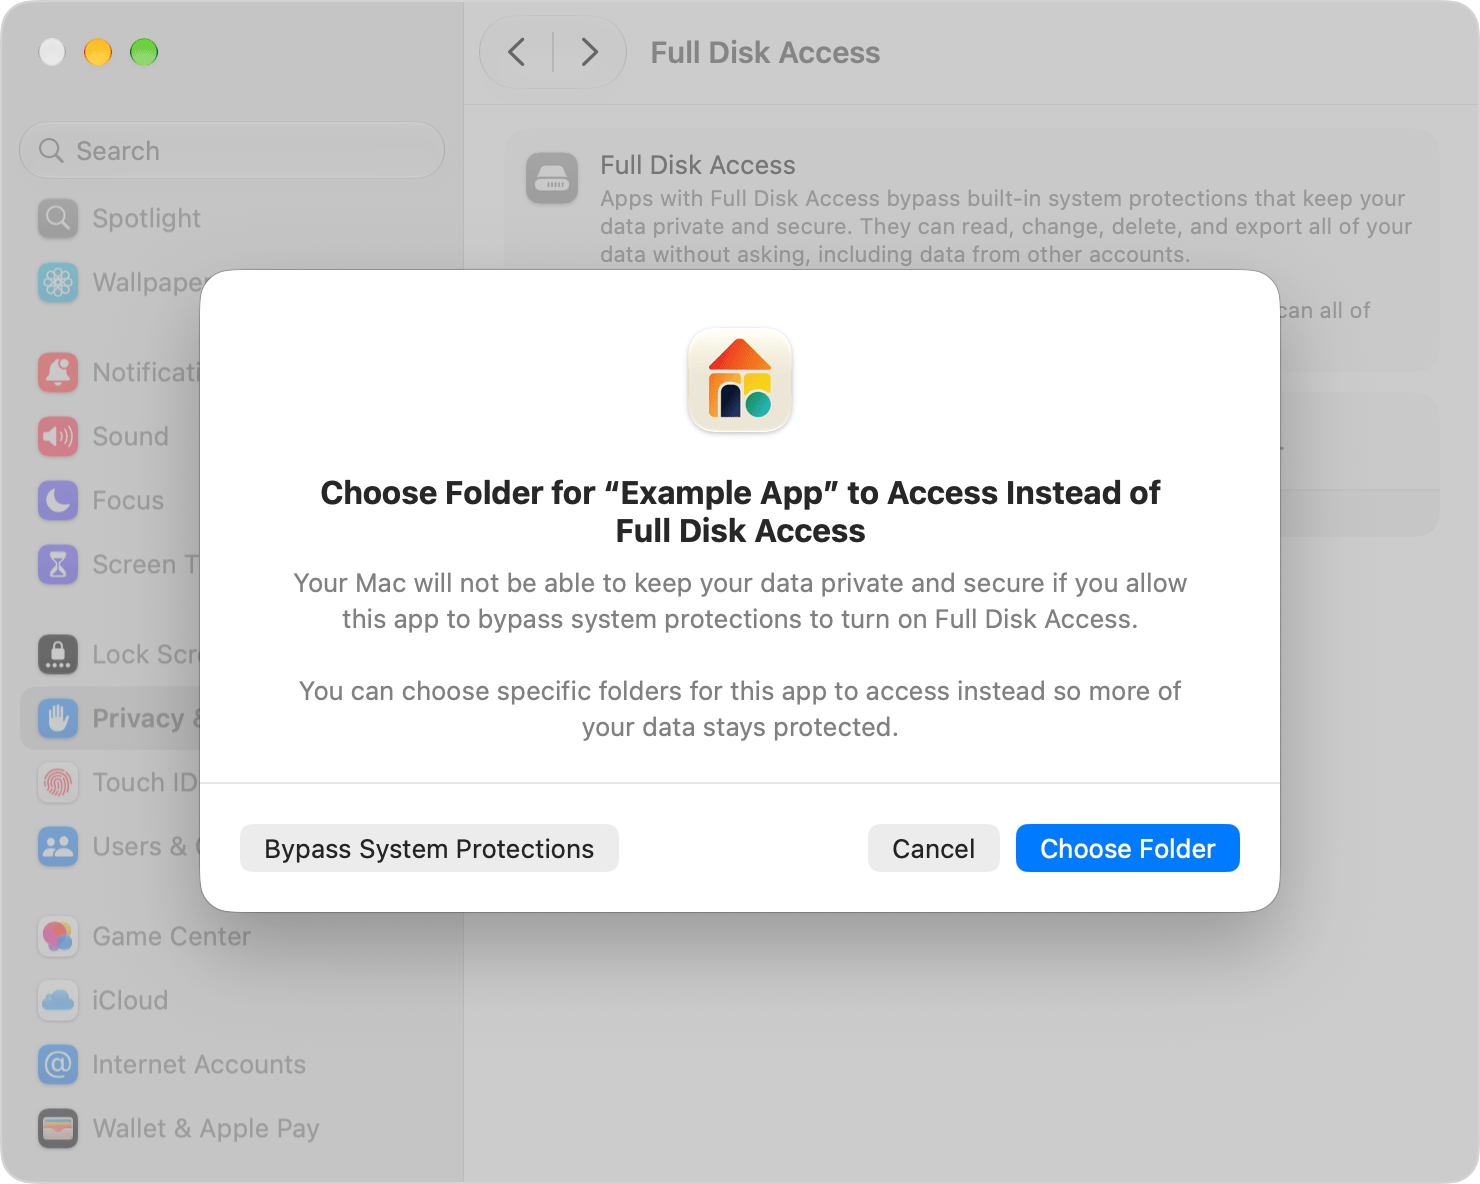 Figura: El diálogo de Acceso Total al Disco en macOS 27.3 permite designar carpetas protegidas. Fuente: 9to5Mac.
La actualización incorpora además la opción “Preguntar cada vez”, rompiendo la práctica habitual de autorizaciones perpetuas. El flujo de interacción también ha cambiado: antes, si un software encontraba un error de lectura, podía agregarse automáticamente a la lista de espera de Ajustes del Sistema; macOS 27.3 clausura ese atajo. Ahora se exige al usuario pulsar manualmente el botón de añadir o arrastrar el ejecutable, acompañado de advertencias claras sobre los riesgos de seguridad.
Indicadores de alerta en la barra de menús: adiós al espionaje silencioso
La supervisión en tiempo de ejecución tras conceder permisos se convierte en otro pilar defensivo. En los entornos de escritorio tradicionales, el usuario común no tenía forma de saber qué interfaces invocaban los scripts en segundo plano ni qué información de ventanas recopilaban. Esta opacidad era tolerable con software convencional, pero resulta insostenible frente a modelos de agentes dotados de autonomía decisoria.
macOS 27.3 añade un indicador de transparencia en la barra de menús superior. Siempre que una aplicación utilice los canales de anulación de protección para controlar otro software, o lea datos de ventanas y pantalla en segundo plano, se iluminará un icono de advertencia. Con un solo clic, el usuario puede comprobar con exactitud qué herramienta está interactuando con qué procesos.
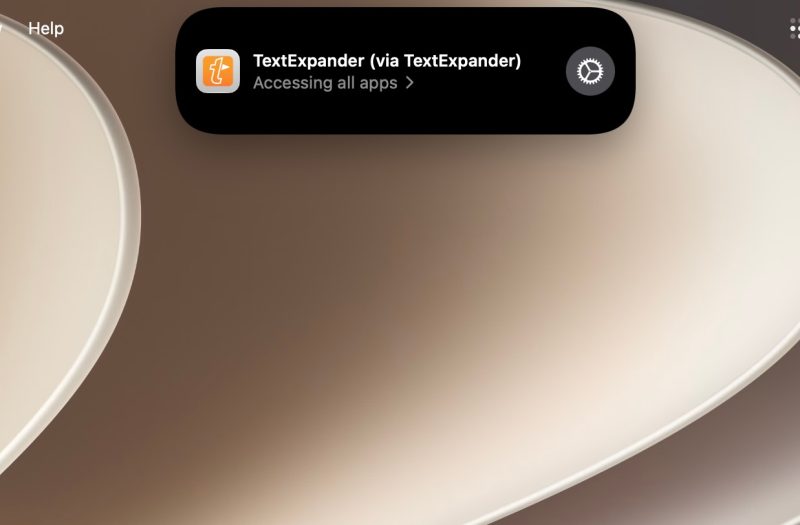 Figura: La barra de menús muestra un indicador de transparencia en tiempo real ante intervenciones en segundo plano. Fuente: 9to5Mac.
Este indicador actúa como una alarma física para el sistema de escritorio. Los desarrolladores no necesitan modificar sus API para conservar la compatibilidad, pero cualquier intento de recopilar contexto discretamente quedará expuesto. Las herramientas tradicionales de copias de seguridad y software de asistencia consolidado contarán con listas de confianza y acreditaciones para una transición fluida, mientras que las aplicaciones convencionales de terceros deberán operar bajo constante supervisión visual.
Despliegue en China: sandboxes regulados frente a los agentes de escritorio
En paralelo al endurecimiento de la seguridad, el despliegue de Apple Intelligence en China continental alcanzó un hito relevante. Tras el registro oficial de algoritmos de modelos de lenguaje ante la Administración del Ciberespacio de Shanghái, macOS 27.3 Beta 2 e iPadOS 27.3 Beta 2 abrieron las solicitudes de prueba para equipos del mercado chino. Las primeras funciones abarcan herramientas de redacción, borrado inteligente en Fotos y resúmenes de notificaciones del sistema.
Para cumplir con las regulaciones locales y los límites de transferencia transfronteriza de datos, Apple ha implementado una arquitectura adaptada. Se conecta con modelos locales asociados como Tongyi Qianwen de Alibaba para la moderación y transformaciones semánticas. Por el contrario, las capacidades autónomas de Siri para ejecutar tareas complejas entre aplicaciones no forman parte de este despliegue preliminar.
Este ritmo cauteloso responde a la filosofía de seguridad defensiva de Apple. El procesamiento de texto e imágenes se mantiene confinado en sandboxes aislados, sin tocar archivos de sistema ni ejercer control operativo entre aplicaciones. Cuando los agentes locales comiencen a interactuar directamente con el sistema de archivos, las restricciones de acceso al disco y la supervisión en la barra de menús constituirán el escudo fundamental contra acciones imprevistas.
Redefiniendo los límites de confianza: defensa en profundidad en el escritorio
A lo largo de la historia de las interfaces gráficas, la distribución del control en los sistemas operativos ha evolucionado continuamente. En 1984, el Macintosh original otorgaba a un único proceso el control absoluto del hardware. Con la llegada de Internet y el software malicioso, los entornos aislados (sandboxes) y la firma de código obligatoria levantaron murallas protectoras. Hoy, cuando los agentes de IA buscan asumir el control del ratón, el teclado y los archivos en nombre de los usuarios, la cadena de confianza tradicional vuelve a ponerse a prueba.
Los agentes autónomos precisan de amplio contexto y permisos de ejecución para cumplir órdenes complejas, lo que colisiona frontalmente con el principio de mínimo privilegio. Conceder acceso indiscriminado al disco equivale a desmantelar la defensa del sistema. Con macOS 27.3 en fase beta, Apple rediseña la gobernanza de permisos y fija límites claros para la llegada masiva de agentes inteligentes.
Al acotar el interruptor maestro a nivel de directorios y complementarlo con alertas visuales en la barra de menús, Apple busca el equilibrio entre la automatización y la protección de datos. En la era de la inteligencia artificial, el liderazgo de los sistemas de escritorio no se decidirá únicamente por la velocidad de inferencia de los modelos; la solidez con la que un sistema gobierne los privilegios críticos determinará el estándar de la próxima interacción entre humanos y computadoras.
Enlaces de referencia:
- Cobertura de 9to5Mac sobre las novedades de macOS 27.3 Public Beta
- Análisis de 9to5Mac sobre el acceso total al disco y los controles de privacidad
- Documentación técnica de Apple Developer sobre permisos de acceso al disco