Démantèlement du verrou maître : l’automatisation inter-applications sous contrôle
Le 19 novembre 2026, Apple a mis à disposition des testeurs publics macOS 27.3 Golden Gate Beta 2 (numéro de build 26C5047e). À peine un mois avant sa sortie finale, cette mise à jour refond la logique de sécurité du système d’exploitation. L’accès complet au disque est découpé, le contrôle sur l’automatisation entre applications devient nettement plus rigoureux, et la version chinoise d’Apple Intelligence entre officiellement en phase de test public sur Mac et iPad.
Sous macOS 27.2, l’option ” Contrôle de l’appareil et accès aux données ” faisait office d’interrupteur général. Dès qu’une application tierce recevait ce feu vert, ses privilèges traversaient l’ensemble du système : lecture et rédaction d’e-mails, interception des frappes au clavier, enregistrement d’écran et prise de contrôle de logiciels arbitraires. Si ce modèle profitait aux outils d’automatisation de bout en bout, il ouvrait également la voie aux abus de privilèges par des scripts malveillants.
 Figure : macOS 27.3 sépare le contrôle de l’appareil entre Accessibilité et Dérogation de protection du système et des apps. Source : 9to5Mac.
macOS 27.3 scinde ce commutateur général en deux volets distincts : l’Accessibilité et la ” Dérogation de protection du système et des apps ”. La première catégorie est strictement réservée aux outils d’assistance visuelle ou auditive, dont les développeurs doivent obtenir une validation officielle auprès d’Apple. La seconde cible directement les flux d’automatisation et de pilotage inter-logiciels. L’utilisateur peut désormais fixer des limites par application : autoriser un utilitaire à interagir avec le client de messagerie tout en lui bloquant l’accès à Messages et à Photos.
Fin des permissions permanentes : l’accès au disque ciblé par dossier
L’accès complet au disque (Full Disk Access) connaît également une refonte structurelle. Sur son portail pour développeurs, Apple a souligné que certains éditeurs abusaient de cette autorisation, exposant la totalité du disque des utilisateurs à des lectures non filtrées. Jusqu’alors, la gestion des fichiers sous macOS obéissait à une logique binaire : soit l’application était bridée dans un bac à sable sans accès aux Téléchargements, soit elle disposait d’un accès complet en lecture et écriture sur l’ensemble de la machine.
macOS 27.3 permet désormais d’attribuer des autorisations par dossier. Si un éditeur de texte n’a besoin que d’un répertoire spécifique, l’utilisateur peut lui accorder l’accès uniquement à ce chemin. L’application ne peut plus parcourir le répertoire racine ni fouiller dans les bibliothèques d’autres comptes utilisateurs. En restreignant l’accès au niveau des dossiers, le système coupe court aux processus d’arrière-plan analysant discrètement des fichiers sensibles sous couvert d’une autorisation légitime.
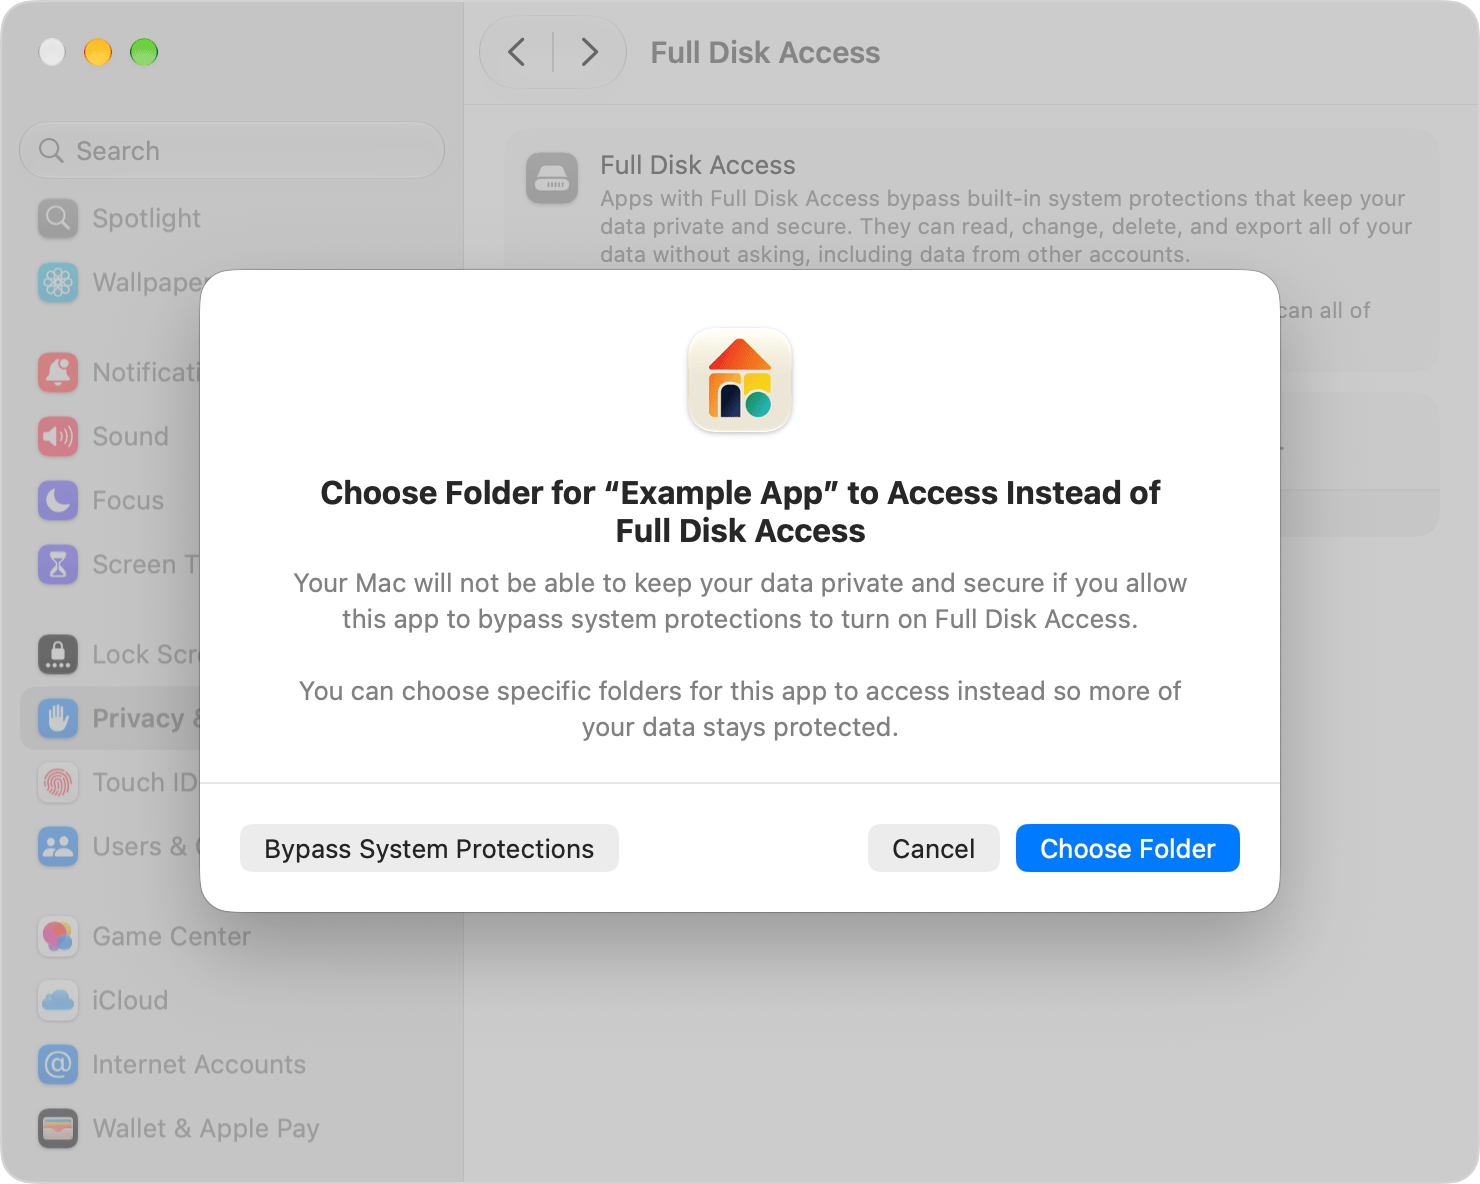 Figure : La fenêtre d’accès complet au disque sous macOS 27.3 permet de désigner des dossiers protégés. Source : 9to5Mac.
Cette mise à jour introduit également l’option ” Demander à chaque fois ”, mettant fin au principe d’autorisation permanente. Le flux d’interaction a lui aussi été repensé : par le passé, un logiciel confronté à une erreur de lecture pouvait s’inscrire automatiquement dans les Réglages Système en attente d’activation. macOS 27.3 supprime ce raccourci silencieux. L’utilisateur doit désormais cliquer manuellement sur le bouton d’ajout ou glisser l’exécutable, tandis qu’un avertissement explicite détaille les risques de sécurité encourus.
Voyant d’alerte dans la barre des menus : fin des intrusions discrètes
La surveillance à l’exécution devient un axe défensif majeur. Dans les environnements de bureau traditionnels, l’utilisateur n’avait aucun moyen de savoir quelles interfaces étaient sollicitées en arrière-plan par des scripts à hauts privilèges, ni quelles données de fenêtres étaient collectées. Cette boîte noire demeurait acceptable à l’ère des logiciels classiques, mais devient intenable face à des agents capables de prendre des décisions autonomes.
macOS 27.3 intègre un indicateur de transparence en temps réel dans la barre des menus. Dès qu’un logiciel exploite les canaux de dérogation de protection pour contrôler une autre application, ou lit l’écran et les fenêtres en arrière-plan, une icône d’alerte s’illumine. Il suffit de cliquer dessus pour identifier immédiatement quel outil accède à quels processus.
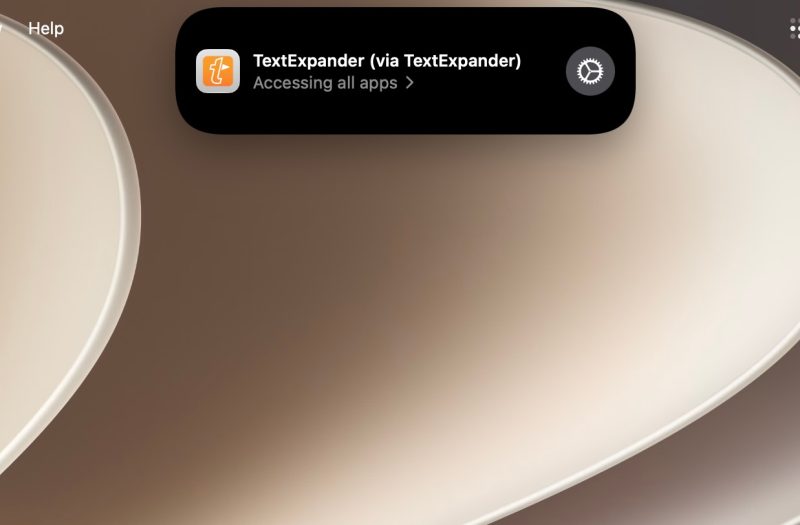 Figure : Un indicateur de transparence s’allume en temps réel dans la barre des menus lors des opérations en arrière-plan. Source : 9to5Mac.
Cet indicateur se comporte comme une alarme physique pour le bureau. Les développeurs n’ont pas besoin de réécrire leurs API pour conserver leurs fonctionnalités de base, mais toute collecte furtive de contexte en arrière-plan est désormais mise en lumière. Les outils de sauvegarde reconnus et les utilitaires d’accessibilité éprouvés bénéficient de dérogations et de certifications pour assurer une transition fluide, tandis que les logiciels tiers standards devront composer avec cette transparence permanente.
Déploiement en Chine : bacs à sable réglementaires face aux agents de bureau
En parallèle du durcissement de la sécurité, le lancement d’Apple Intelligence en Chine continentale franchit une étape décisive. À la suite de la validation des algorithmes de modèles de langage par l’Administration du cyberespace de Shanghai, macOS 27.3 Beta 2 et iPadOS 27.3 Beta 2 ouvrent les inscriptions aux tests pour les appareils locaux. Les premières fonctionnalités s’articulent autour des capacités locales : Outils d’écriture, suppression intelligente dans Photos et résumés de notifications.
Pour répondre aux exigences réglementaires et encadrer les flux transfrontaliers de données, Apple s’appuie sur une architecture localisée. Les requêtes cloud sont acheminées vers des modèles partenaires domestiques comme Tongyi Qianwen d’Alibaba pour la modération et le traitement sémantique. En revanche, les automatisations système avancées de Siri d’une application à l’autre ne figurent pas dans cette première phase d’essai.
Cette approche mesurée s’inscrit dans la doctrine de sécurité défensive d’Apple. Le traitement des textes et des images reste confiné dans des bacs à sable étanches, sans contact avec les fichiers système ni capacité d’ordonner des actions entre logiciels. Lorsque les agents IA locaux devront manipuler directement le système de fichiers et orchestrer des flux applicatifs, le cloisonnement du stockage et la surveillance en barre des menus constitueront les garde-fous indispensables.
Redéfinir les frontières de confiance : défense en profondeur pour l’informatique de bureau
Depuis les débuts des interfaces graphiques, la répartition du contrôle au sein des systèmes d’exploitation a sans cesse évolué. En 1984, sur le premier Macintosh, un processus unique régnait sur l’ensemble du matériel. Avec l’avènement du réseau et des logiciels malveillants, le sandboxing et la signature de code obligatoire ont progressivement érigé des lignes de défense. Aujourd’hui, alors que les agents IA de bureau aspirent à manier la souris, le clavier et les fichiers à la place des humains, la chaîne de confiance traditionnelle est de nouveau mise à l’épreuve.
Pour mener à bien des directives complexes, les agents autonomes exigent un vaste contexte et des privilèges d’exécution étendus, ce qui entre en contradiction directe avec le principe du moindre privilège. Accorder un accès sans restriction au disque reviendrait à capituler sur le plan de la sécurité. Avec macOS 27.3, Apple refond la gouvernance des permissions pour poser des balises strictes avant l’arrivée massive des agents intelligents.
En abaissant le verrou maître au niveau des répertoires et en y associant des alertes visuelles dans la barre des menus, Apple cherche l’équilibre entre automatisation et protection des données. À l’ère des agents, la suprématie des systèmes d’exploitation ne se jouera plus seulement sur la vitesse d’inférence brute ; la rigueur avec laquelle un système supervise les privilèges critiques définira le véritable socle de la future interaction homme-machine.
Liens de référence :
- Couverture de 9to5Mac sur les nouveautés de macOS 27.3 Public Beta
- Analyse de 9to5Mac sur l’accès complet au disque et les contrôles de confidentialité
- Documentation technique d’Apple Developer sur les autorisations d’accès au disque