Désosser du matériel à 10 dollars : écran tactile 360×360 et mémoire flash de 4 Mo
Le 19 novembre 2026, la communauté du matériel open source Hackaday a mis en lumière une prouesse de rétro-ingénierie captivante. Des chercheurs de l’équipe Electronic Cats sont parvenus à reprogrammer un badge numérique circulaire vendu dans le commerce pour seulement 10 dollars. L’intervention s’est déroulée sans démontage physique du boîtier ni la moindre soudure. En s’appuyant uniquement sur les liaisons sans fil Bluetooth, les chercheurs y ont injecté un firmware open source personnalisé. Cet appareil économique, conçu au départ pour afficher des visuels animés ou des badges de conférence, s’est ainsi transformé en un micro-terminal interactif tactile.
Les chercheurs Andrés Sabas et Heikki Perea ont d’abord procédé au démontage physique de ce badge de série. En séparant la coque en plastique scellée par ultrasons, ils ont découvert un circuit imprimé d’une compacité remarquable. La carte porte la sérigraphie qx7613_v1.3, tandis que l’unité de calcul principale est confiée à la puce AC707N du fabricant chinois Zhuhai JieLi Technology. Rattaché à la gamme BR35 de JieLi, ce composant s’appuie sur une architecture RISC 32 bits propriétaire dédiée aux liaisons Bluetooth basse consommation et au traitement multimédia léger.
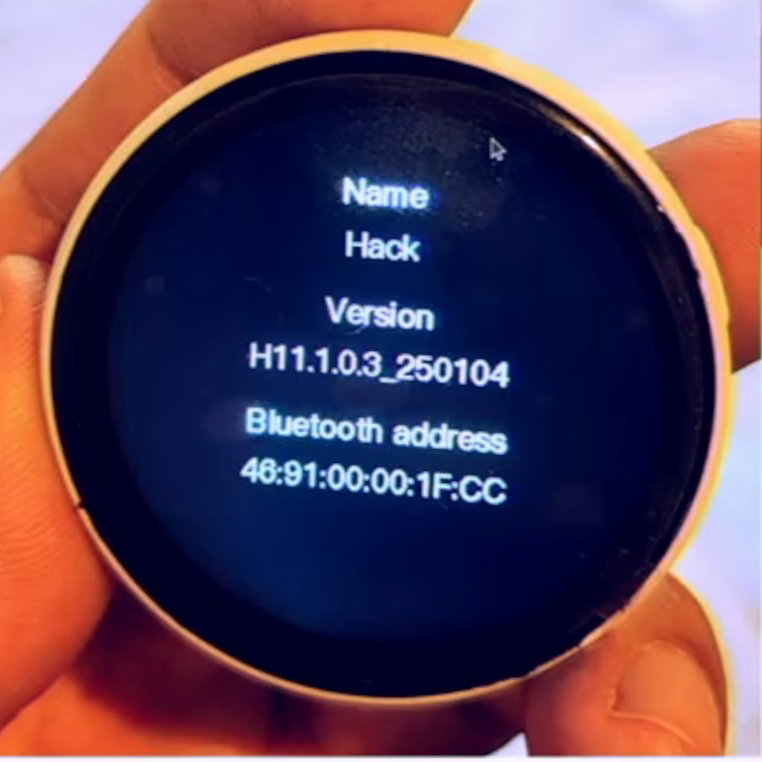 Figure : Vue du matériel et affichage de l’écran du badge tactile circulaire à 10 dollars après démontage et rétro-ingénierie. Source : Hackaday.
L’agencement des composants sur le circuit circulaire est particulièrement dense. La face avant intègre une dalle LCD ronde de 360×360 pixels reliée directement au processeur via une interface QSPI à 4 lignes, fonctionnant dans l’espace colorimétrique RGB565. Un panneau tactile capacitif est collé sur l’écran, piloté par une puce AXS5106L fournie par Corechip. Le stockage s’appuie sur une mémoire flash SPI NOR de 4 Mo. Deux boutons physiques latéraux ADKEY complètent l’ensemble pour la navigation et le déclenchement de commandes.
Dans le commerce de détail, l’ensemble ne coûte que 10 dollars, incluant un écran circulaire haute résolution, une liaison Bluetooth, une batterie au lithium et 4 Mo de mémoire flash. Dans la filière traditionnelle du matériel open source, l’achat d’un écran circulaire série équivalent coûte à lui seul entre 12 et 15 dollars. L’optimisation extrême des coûts au sein de la chaîne d’approvisionnement grand public a involontairement offert aux hackers une plateforme de développement modulaire idéale.
Analyse des trames de l’application ZRun : la décompilation dévoile un canal de mise à jour sans authentification
Une fois l’inventaire matériel établi, la prise de contrôle logicielle constituait l’étape décisive. Les puces JieLi sont réputées dans l’univers open source pour être de véritables boîtes noires impénétrables. Leur chaîne de compilation repose sur pi32v2, une variante fermée dérivée d’anciennes versions de LLVM, tandis que les SDK officiels et les documentations de registres sont jalousement gardés secrets. Jusqu’alors, exécuter son propre code imposait de souder des sondes sur de minuscules points de test matériels.
L’équipe a écarté toute approche intrusive pour analyser l’application mobile compagnon, ZRun. À l’aide des outils Ghidra et Jadx, les chercheurs ont décompilé le paquet Android et décortiqué chaque ligne de la couche de communication Bluetooth. Leurs investigations ont rapidement mis en évidence un canal de proximité totalement dépourvu de protection : le badge expose dans ses trames de diffusion Bluetooth un service de mise à jour propriétaire arborant l’UUID fixe 0xFD00.
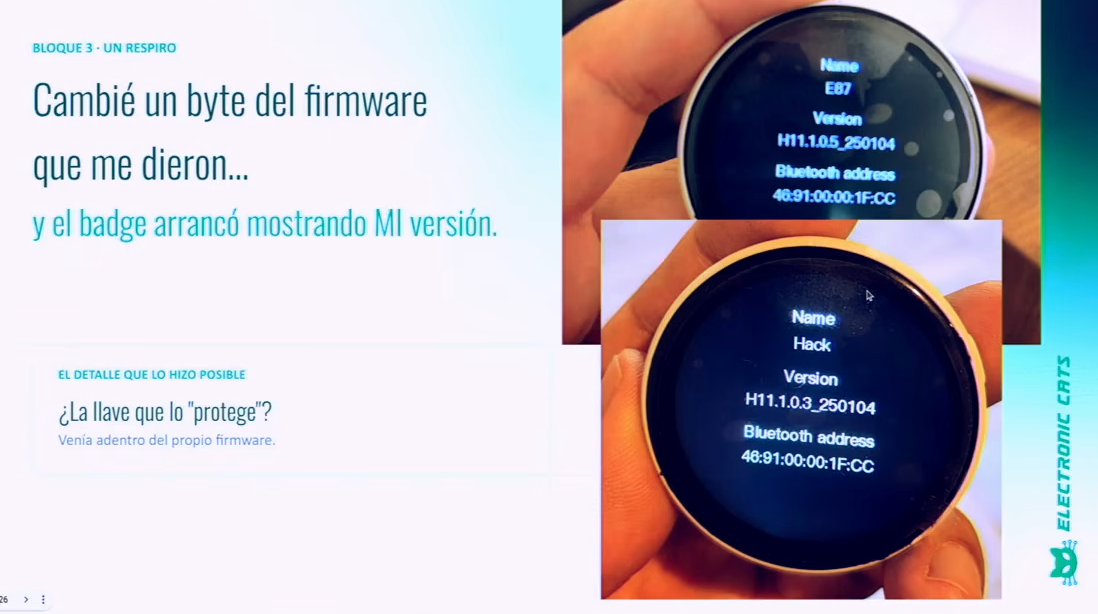 Figure : Andrés Sabas décrivant le contournement des clés de protection et la modification binaire du firmware lors d’une présentation technique. Source : Hackaday.
Lorsque l’application mobile enclenche une mise à niveau, elle écrit simplement l’octet de commande 0xC0 dans le service 0xFD00. Dès réception de cette commande, le badge bascule instantanément en mode de mise à jour Over-the-Air (OTA). L’ensemble de la procédure de transfert est dépourvu des mécanismes de défense les plus élémentaires. Aucune signature cryptographique asymétrique n’est requise, pas plus qu’un protocole d’authentification mutuelle. Il suffit de transmettre des paquets formatés selon le protocole attendu pour que le chargeur de démarrage accepte l’intégralité des données transmises.
Le format de conteneur du firmware présentait également une vulnérabilité majeure. Les appareils JieLi recourent au format propriétaire .ufw. En analysant les en-têtes des paquets d’installation officiels, les chercheurs ont découvert que tous les composants de la série AC707N partagent une clé statique universelle : 0x9847. Les ingénieurs l’avaient codée en dur dans les paramètres pour simplifier les tests sur les chaînes de fabrication. Tout tiers maîtrisant la structure des trames peut ainsi générer des paquets immédiatement reconnus comme légitimes par le bootloader.
Fusion avec le chargeur natif : injection sans fil d’un firmware libre par Bluetooth
Une fois le canal sans fil opérationnel, le défi technique consistait à exécuter de manière stable un système tiers. Flasher directement un binaire brut issu des SDK officiels provoque inévitablement le blocage définitif du périphérique (brick). Les processeurs JieLi s’appuient en effet sur une séquence de démarrage à deux niveaux : une Mask ROM gravée sur la puce gère l’initialisation matérielle, puis un chargeur secondaire (uboot) logé en tête de la mémoire flash se charge de contrôler et décompresser le code applicatif.
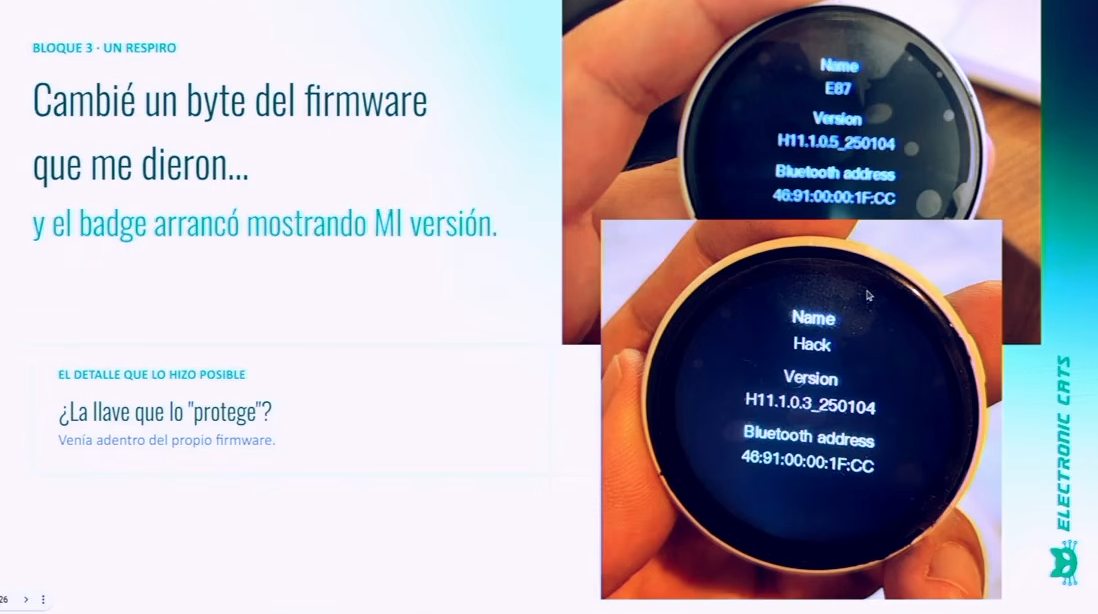
Effacer la zone initiale de la mémoire flash brisait la chaîne de confiance native, rendant le microcontrôleur muet. L’équipe menée par Andrés Sabas a donc opté pour une technique de fusion binaire (splicing). Les chercheurs ont extrait l’image binaire exacte du uboot d’origine en préservant son agencement au bit près. Puis, à l’aide de scripts en Python, ils ont greffé leur binaire open source app.bin au sein de la partition de code du conteneur .ufw, fabriquant ainsi le fichier de mise à jour personnalisé fw-custom.
 Figure : L’équipe Electronic Cats présentant publiquement le processus de rétro-ingénierie et l’architecture complète du SDK open source pour le badge à 10 dollars. Source : YouTube (Andrés Sabas).
Pour orchestrer le flashage à distance, l’équipe a développé l’utilitaire en Python qix. Une simple commande dans la console – qix flash --oem – suffit à établir la liaison Bluetooth et à envoyer par trames successives l’image modifiée vers le badge. Le bootloader d’origine contrôle la structure des blocs, réécrit la partition applicative et redémarre l’appareil. L’opération complète s’exécute en moins de deux minutes, sans jamais ouvrir le boîtier ni manipuler de fer à souder.
Au redémarrage, le badge émet son signal Bluetooth sous l’identifiant EC-BADGE. L’équipe a porté avec succès la bibliothèque graphique légère LVGL en version 8, permettant un défilement fluide des menus tactiles. L’utilisateur peut appliquer un fond d’écran personnalisé de 144×144 pixels, configurer l’appareil comme une souris Bluetooth sans fil ou l’utiliser comme analyseur de trames réseau. Ce petit badge économique devient un périphérique tactile autonome et un renifleur radio portable.
La filière IoT à bas coût au service des hackers : quand un produit de série devient un banc d’essai
Cette ouverture logicielle du badge JieLi illustre la mutation des pratiques au sein de la communauté du hacking matériel. Durant de nombreuses années, les makers privilégiaient Arduino, Raspberry Pi ou la famille ESP32. Si ces environnements bénéficient d’une documentation exemplaire et d’une communauté active, une carte de développement coûte à elle seule entre 5 et 35 dollars. Dès que l’on y ajoute un écran couleur, une batterie et un boîtier personnalisé, la facture totale dépasse facilement les 50 à 100 dollars.
À l’opposé, la chaîne logistique des produits génériques de Zhuhai repose sur une logique industrielle différente. Des fabricants locaux comme JieLi ou Bluetrum écoulent des semi-conducteurs par centaines de millions d’unités pour alimenter le marché des écouteurs sans fil, enceintes nomades et bracelets d’entrée de gamme. Pour préserver des marges minimes, l’optimisation des circuits est poussée à l’extrême : il est quasiment impossible de trouver une résistance superflue sur la carte.
Lorsque ces appareils sont distribués à l’échelle mondiale via le commerce électronique, un phénomène inattendu se produit. Les passionnés n’ont plus besoin de concevoir des circuits imprimés, de commander des prototypes, de réaliser des soudures de précision ou d’imprimer des boîtiers en 3D. Pour 10 dollars, ils obtiennent un objet manufacturé intégrant coque moulée, circuit d’alimentation, dalle haute résolution et connectivité sans fil. Dès que la communauté parvient à décoder les protocoles fermés, l’outil industriel de masse devient un formidable levier d’innovation pour les créateurs.
Entre confort d’usage et impératifs de sécurité : la mise à jour sans fil ouvre une brèche locale
Cette liberté d’expérimentation met toutefois en lumière la fragilité architecturale des objets connectés d’entrée de gamme. Du point de vue des développeurs, la mise à jour du firmware par voie hertzienne sans démontage est un atout précieux. Elle permet d’adapter facilement le matériel et de réinstaller la version d’origine à tout moment, transformant un produit commercial en outil pleinement maîtrisé.
Cependant, en situation réelle, l’absence de vérification des flux OTA constitue une vulnérabilité critique. Les badges connectés sont généralement portés au niveau du torse lors de conférences, de salons d’affaires ou d’événements publics. Un tiers malveillant situé à quelques mètres pourrait émettre des paquets Bluetooth frauduleux et modifier à distance le contenu affiché à l’insu de son porteur, voire installer des scripts malveillants d’injection de saisie.
Cette absence de défense est la conséquence directe des concessions économiques imposées par le bas coût. Pour économiser chaque fraction de centime, les fabricants omettent les circuits de calcul cryptographique asymétrique et font l’impasse sur le démarrage sécurisé (Secure Boot). La contrainte de coût a ainsi réduit le rempart de sécurité à une simple clé statique partagée. À mesure que la simplicité d’accès s’accroît pour les développeurs, la surface d’attaque potentielle s’étend d’autant. Cette analyse incitera sans doute l’industrie manufacturière à généraliser l’usage des signatures cryptographiques sur les prochaines générations de produits.
Liens de référence :
- Article de Hackaday (Digital Badge Gets Reverse Engineered)
- Dépôt GitHub du projet (ElectronicCats/jieli-ble-badge-research)
- Présentation d’Andrés Sabas (Compré un e-badge de 10 dólares y terminé liberando su SDK)