Desarmando hardware de 10 dólares: pantalla táctil de 360×360 con 4MB de flash
El 19 de noviembre de 2026, la comunidad de hardware abierto Hackaday se hizo eco de un hito técnico notable. Investigadores del colectivo Electronic Cats lograron hackear un badge digital circular disponible en el mercado por solo 10 dólares. La modificación prescindió por completo de abrir la carcasa o soldar cables de depuración. Mediante comunicación inalámbrica Bluetooth convencional, el equipo instaló un firmware personalizado de código abierto. Aquel dispositivo de bajo coste, diseñado originalmente para mostrar imágenes de anime o acreditaciones en eventos, se transformó en un microterminal interactivo con pantalla táctil.
Los investigadores Andrés Sabas y Heikki Perea comenzaron aplicando un desmontaje físico al dispositivo. Al abrir la carcasa de plástico soldada por ultrasonidos, hallaron una placa base con un grado de integración sorprendente. La placa exhibe la serigrafía qx7613_v1.3, mientras que el núcleo de procesamiento corresponde al chip AC707N de la firma china Zhuhai JieLi Technology. Perteneciente a la familia BR35 de JieLi, este SoC integra una arquitectura RISC propietaria de 32 bits enfocada en conectividad Bluetooth de bajo consumo y tareas multimedia ligeras.
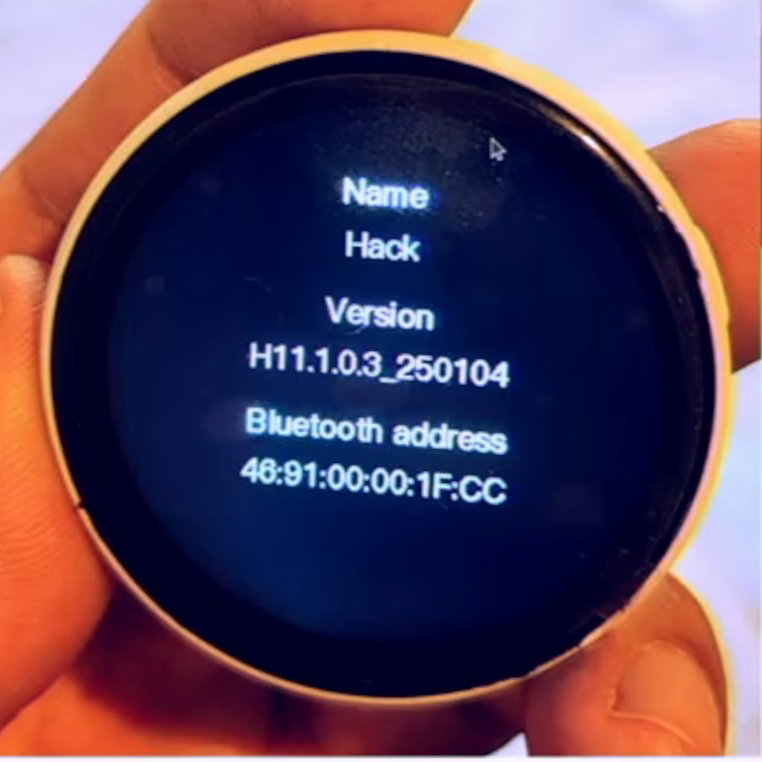 Figura: Apariencia física y pantalla del badge táctil circular de 10 dólares tras su desmontaje y análisis. Fuente: Hackaday.
La circuitería se distribuye de manera sumamente compacta sobre la placa circular. En el frontal se ubica un panel LCD circular de 360×360 píxeles, conectado directamente al controlador mediante una interfaz QSPI de 4 líneas con formato de color RGB565. Sobre la pantalla se adhiere un panel táctil capacitivo gobernado por el chip AXS5106L de Corechip. El almacenamiento recae en una memoria flash SPI NOR de 4MB, complementada por dos botones físicos laterales ADKEY para interacción y activación de comandos.
El conjunto comercial cuesta apenas 10 dólares, incluyendo pantalla circular de alta resolución, radio Bluetooth, batería de litio y 4MB de flash. En el canal habitual de componentes para makers, adquirir un panel serial circular de especificaciones idénticas ronda por sí solo entre 12 y 15 dólares. El estricto ajuste de costes de la manufactura de consumo masivo ha puesto en manos de la comunidad hacker una base de desarrollo modular a un precio inigualable.
Captura de paquetes en ZRun: la descompilación revela un canal OTA desprotegido
Tras caracterizar los componentes de hardware, el verdadero reto residía en tomar el control del software. Los chips JieLi han sido históricamente una caja negra para la comunidad maker. Su compilador propietario pi32v2 deriva de ramas antiguas y personalizadas de LLVM, mientras que sus SDK oficiales y hojas de registros nunca se han liberado abiertamente. Hasta la fecha, ejecutar código propio solía requerir programadores dedicados soldados a diminutos puntos de prueba.
El equipo descartó la vía física y centró sus esfuerzos en analizar ZRun, la aplicación móvil oficial de control. Apoyándose en Ghidra y Jadx, los investigadores descompilaron el paquete Android y trazaron minuciosamente la lógica de comunicación Bluetooth. El análisis sacó a la luz un canal de proximidad sin protección alguna: el badge anunciaba en sus tramas BLE un servicio privado de actualización con el UUID fijo 0xFD00.
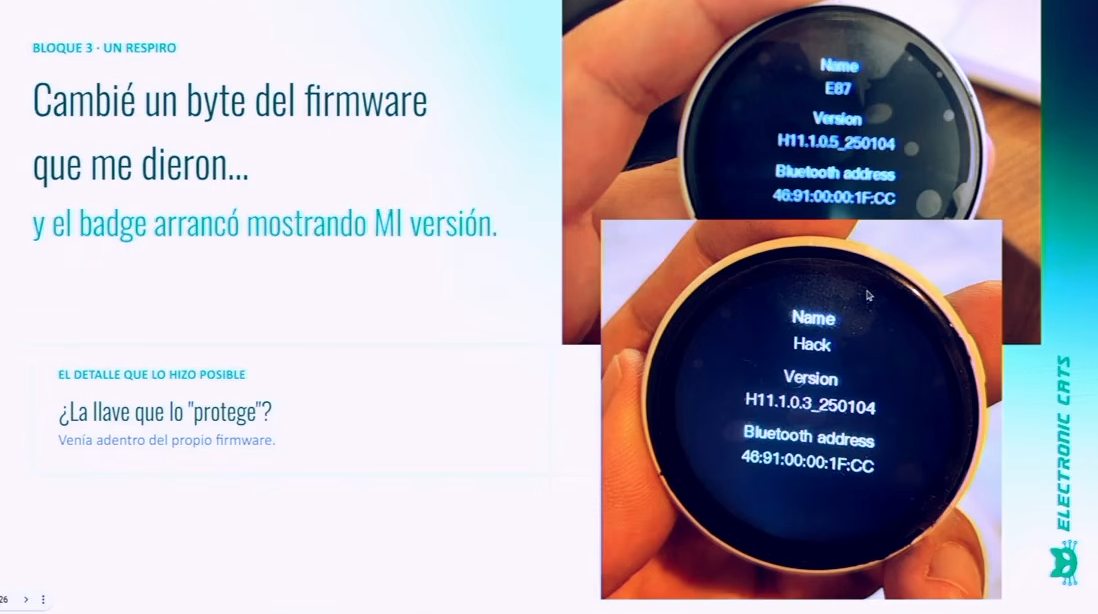
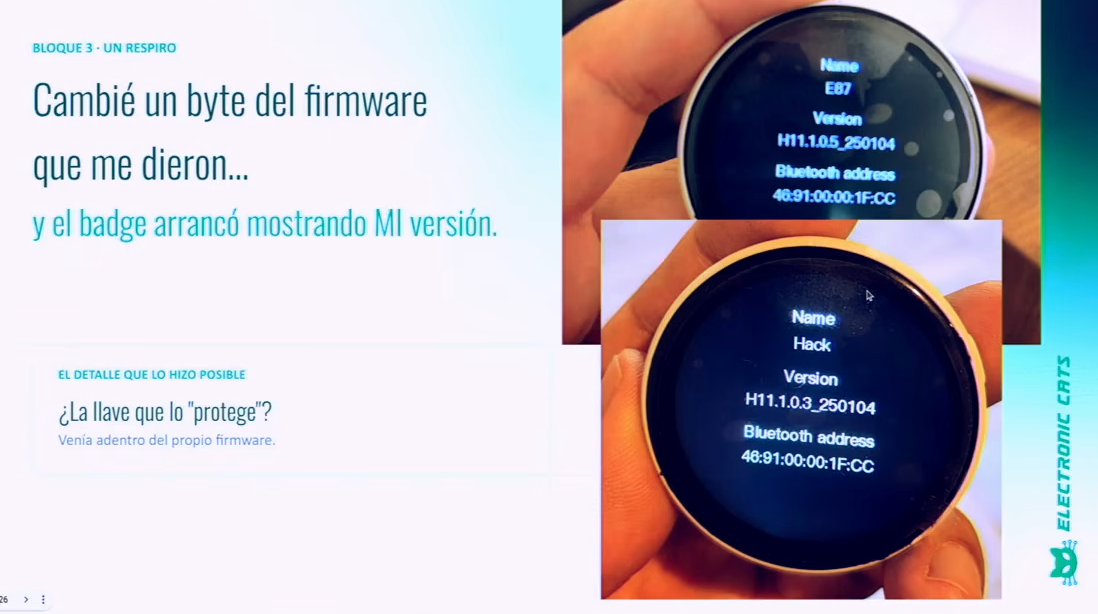 Figura: Andrés Sabas explicando cómo eludieron las claves de protección y modificaron los bytes del firmware. Fuente: Hackaday.
Cuando la aplicación móvil lanza una actualización, escribe directamente el byte de comando 0xC0 en el servicio 0xFD00. Al recibir esta instrucción, el dispositivo entra de inmediato en modo de actualización inalámbrica (OTA). El proceso de transferencia carece por completo de defensas elementales: no utiliza firmas digitales asimétricas ni autenticación mutua. Con solo enviar paquetes con el formato adecuado a la característica BLE correspondiente, el bootloader acepta la carga sin formular comprobación alguna.
El contenedor de firmware también presentaba severas debilidades de diseño. Los dispositivos JieLi empaquetan las actualizaciones en un formato propietario denominado .ufw. Al examinar las cabeceras de los archivos de actualización, se descubrió que los chips de la serie AC707N comparten una clave estática universal: 0x9847. Los ingenieros de planta habían fijado esta clave directamente en el código para agilizar las pruebas en cadena de montaje. Cualquier tercero capaz de estructurar las tramas según el protocolo puede construir cargas que el bootloader valida como legítimas.
Empalme con el bootloader nativo: flasheo inalámbrico completo vía Bluetooth
Una vez abierta la vía inalámbrica, la dificultad técnica radicaba en ejecutar código de terceros de forma estable. Flashear directamente binarios generados con SDKs genéricos suele dejar el hardware inservible (brick). Los chips JieLi implementan un arranque en dos fases: una Mask ROM en silicio inicializa el hardware básico, y a continuación un bootloader secundario (uboot) situado al inicio de la memoria flash se encarga de validar y descomprimir el código de aplicación.
Sobrescribir el inicio de la flash rompía la cadena de confianza original, bloqueando el dispositivo de forma definitiva. El equipo de Sabas resolvió el dilema recurriendo a una técnica de empalme binario (splicing). Extrajeron el bloque binario intacto del uboot original de fábrica, preservando cada uno de sus bytes. Luego, mediante scripts en Python, inyectaron su propio binario compilado de código abierto app.bin en la partición correspondiente del contenedor .ufw, generando el paquete personalizado fw-custom.
 Figura: Electronic Cats exponiendo públicamente el proceso de ingeniería inversa y la arquitectura del SDK abierto para el badge de 10 dólares. Fuente: YouTube (Andrés Sabas).
Para gestionar el flasheo sin cables, desarrollaron la herramienta en Python qix. Basta con ejecutar la orden qix flash --oem en el terminal: el programa establece la conexión Bluetooth y transmite los fragmentos del firmware al badge. El bootloader original residente valida la estructura del paquete, reprograma la partición de código y reinicia el sistema. La operación completa dura menos de dos minutos, sin desmontar piezas ni tocar el soldador.
Tras el reinicio, el badge emite su señal Bluetooth bajo el nombre EC-BADGE. El equipo portó con éxito la librería gráfica ligera LVGL en su versión 8, dotando al dispositivo de menús táctiles fluidos. Es posible cargar fondos de pantalla personalizados de 144×144 píxeles, configurarlo como ratón Bluetooth inalámbrico o emplearlo como sniffer de paquetes de radio. El económico badge se consolida así como periférico táctil programable y analizador de señales inalámbricas.
La cadena de suministro IoT nutre a la comunidad maker: hardware barato como banco de pruebas
El hackeo del badge JieLi ilustra la evolución reciente en la cultura del hardware hacking. Durante años, la opción por defecto para los desarrolladores independientes fue recurrir a placas como Arduino, Raspberry Pi o la familia ESP32. Estos ecosistemas gozan de excelente soporte, pero el coste de una placa oscila habitualmente entre 5 y 35 dólares. Al sumar una pantalla a color, una batería y una caja a medida, el presupuesto supera con facilidad los 50 o 100 dólares.
En contraste, la cadena de suministro de productos genéricos en Zhuhai opera bajo un paradigma de costes radicalmente distinto. Fabricantes locales como JieLi o Bluetrum producen circuitos integrados en volúmenes de cientos de millones de unidades para abastecer el mercado masivo de auriculares TWS, altavoces y pulseras de bajo coste. Para sostener márgenes de beneficio de apenas céntimos, el diseño reduce los componentes externos al límite técnico: en estas placas apenas se encuentra una sola resistencia sobrante.
Cuando estos dispositivos llegan al mercado internacional a través del comercio electrónico, provocan un impacto imprevisto. Los aficionados ya no necesitan diseñar PCBs, gestionar lotes de fabricación, soldar componentes minúsculos ni modelar carcasas en 3D. Por 10 dólares obtienen un producto industrial completo con carcasa moldeada, sistema de carga, pantalla de alta resolución y enlace de radio. En cuanto la comunidad descifra los protocolos cerrados, la potencia de la manufactura masiva se convierte en una ventaja de desarrollo directo para los creadores.
Conveniencia frente a seguridad: la carga inalámbrica abre la puerta a ataques locales
Esta accesibilidad también deja al descubierto la inherente fragilidad en el diseño de seguridad de los dispositivos IoT de bajo coste. Desde la óptica de los desarrolladores, la posibilidad de actualizar el firmware por vía aérea sin desarmar la unidad es una ventaja formidable: permite modificar el producto de forma sencilla y regresar al firmware de fábrica cuando se desee.
Sin embargo, en entornos reales, la ausencia de autenticación en las actualizaciones OTA plantea riesgos palpables. Los badges inteligentes suelen lucirse en el pecho durante congresos, ferias sectoriales y encuentros multitudinarios. Un atacante situado a escasos metros podría emitir paquetes Bluetooth especialmente diseñados y reemplazar el contenido en pantalla sin que el portador se percate, o incluso inyectar secuencias de emulación de teclado maliciosas.
Este vacío defensivo es la consecuencia inevitable de exprimir al máximo los costes de fabricación. Al prescindir de coprocesadores de cifrado asimétrico y de comprobaciones de arranque seguro (Secure Boot), la protección quedó reducida a una única clave estática compartida. La facilidad de manipulación que entusiasma a la comunidad hacker corre paralela a la exposición que afronta el usuario final. Este trabajo de ingeniería inversa obligará previsiblemente a los fabricantes a incorporar firmas digitales criptográficas en las próximas generaciones de dispositivos.
Enlaces de referencia:
- Artículo en Hackaday (Digital Badge Gets Reverse Engineered)
- Repositorio de ingeniería inversa en GitHub (ElectronicCats/jieli-ble-badge-research)
- Conferencia de Andrés Sabas (Compré un e-badge de 10 dólares y terminé liberando su SDK)