10ドルのハードウェアを解剖:360×360円形タッチ画面と4MBフラッシュの実装
2026年11月19日、オープンソースハードウェアコミュニティのHackadayで、極めて興味深いリバースエンジニアリングの成果が公開された。Electronic Catsチームの研究者たちが、わずか10ドル(約1,500円)で市販されている円形デジタルバッジの改造に成功したのだ。ケースのこじ開けもはんだ付けも一切不要。純粋なBluetooth無線通信のみで、オープンソースの独自ファームウェアを書き込むことに成功した。アニメのイラストやカンファレンスの名札を表示するためだけに売られていた格安ガジェットが、タッチ操作に対応した超小型インタラクティブ端末へと生まれ変わった。
研究員のAndrés Sabas氏とHeikki Perea氏は、まず量産型のバッジを物理的に分解した。超音波溶着されたプラスチックケースを開けると、そこには極めて高密度に設計されたメイン基板が現れた。基板にはqx7613_v1.3のシルク印刷があり、コアプロセッサには中国・珠海傑理科技(Zhuhai JieLi Technology)製のAC707Nチップが採用されていた。同チップはJieLiのBR35ファミリーに属し、独自の32ビットRISCアーキテクチャを採用、低消費電力Bluetooth通信と軽量なマルチメディア処理を担う。
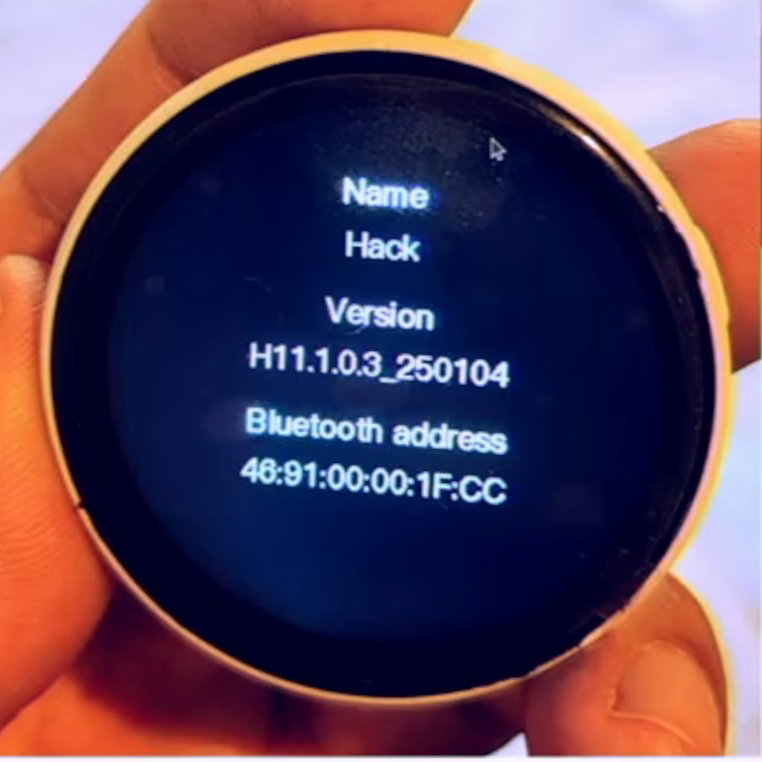 図:分解・解析された10ドルの円形タッチ式電子バッジの外観と画面表示。出典:Hackaday。
この円形基板にはコンポーネントが無駄なく詰め込まれている。表面には360×360ピクセルの円形液晶ディスプレイが搭載され、4線式QSPIインターフェースでメインSoCと直結、RGB565カラーフォーマットで描画される。ディスプレイ表面には静電容量方式のタッチパネルが貼り合わされており、Corechip(信煒科技)製のAXS5106Lチップがタッチ信号を制御する。ストレージには4MBのSPI NORフラッシュメモリを搭載。基板側面には2つのADKEY物理ボタンが備わり、ユーザー入力や各種トリガーに使用される。
このハードウェア一式が、市販価格わずか10ドル。高解像度の円形ディスプレイ、Bluetooth無線機能、リチウムバッテリー、4MBフラッシュが最初から揃っている。従来の自作ハードウェア市場で同じ解像度のシリアル液晶ディスプレイ単体を購入しようとすれば、それだけで12〜15ドルは下らない。コンシューマーエレクトロニクスサプライチェーンによる徹底したコストカットが、結果的にハッカーたちへ極めてモジュール性の高い理想的な開発プラットフォームを提供した形だ。
ZRunアプリのパケット解析:デコンパイルで暴いた認証なしアップデート経路
搭載ハードウェアの全貌が判明した次のステップは、ファームウェアの制御権掌握だった。JieLi製チップはオープンソース界隈において、長らく完全なブラックボックスとして知られてきた。独自コンパイラpi32v2は初期のLLVMブランチを独自拡張したもので、公式SDKやレジスタマニュアルは一般公開されていない。これまで同社製チップで独自コードを走らせるには、基板上のテストポイントにはんだ付けしてハードウェアプログラマを当てるのが定石だった。
研究チームは物理的な改造手法を避け、付属のスマートフォン向けアプリ「ZRun」の解析へと舵を切った。研究者らはGhidraやJadxを駆使してAndroid APKを逆コンパイルし、Bluetooth通信レイヤーのロジックを1行ずつ追跡した。その結果、無防備な近距離通信チャンネルが発見された。バッジはBluetoothのアドバタイズパケット内で、0xFD00という固定UUIDを持つプライベートなアップデートサービスをそのまま公開していたのだ。
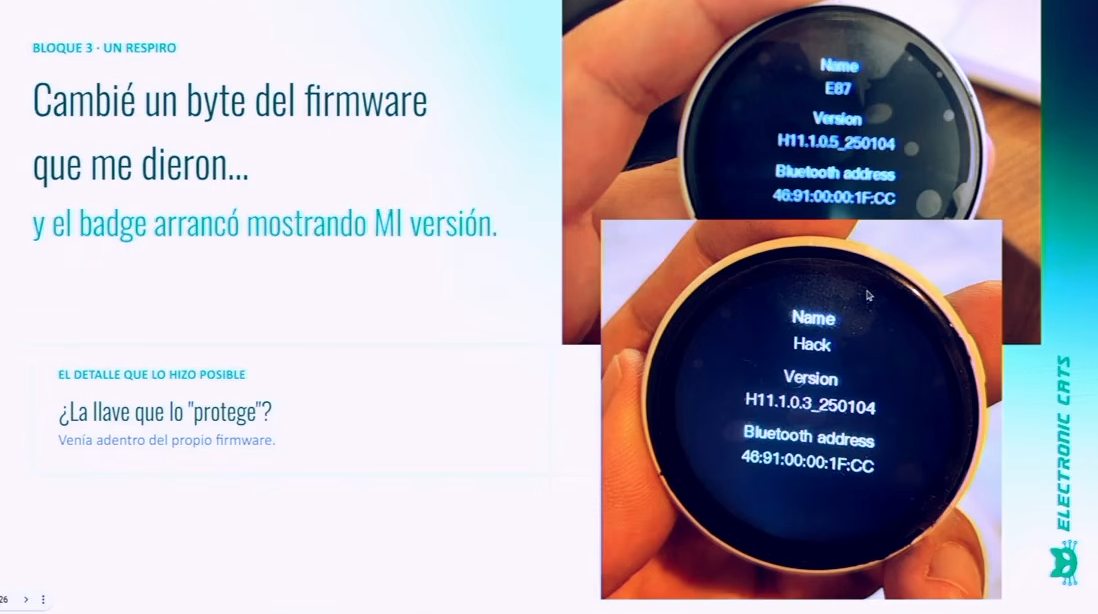
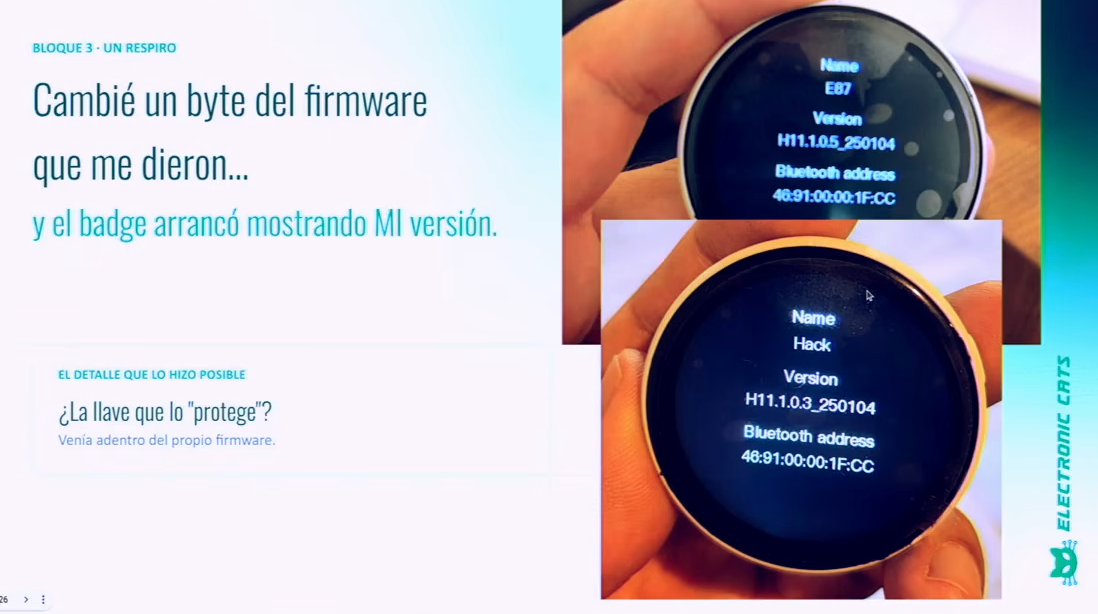 図:チップの保護キーをバイパスし、ファームウェアのバイト列を改変する手法を解説するAndrés Sabas氏。出典:Hackaday。
スマホアプリ側からファームウェア更新を開始すると、0xFD00サービスに対して単に0xC0というコマンドバイトが書き込まれる。このコマンドを受信したバッジは、即座に無線ファームウェア更新(OTA)モードへと移行する。この転送プロセスには、初歩的なセキュリティ対策すら存在しなかった。非対称鍵による電子署名もなければ、相互認証のハンドシェイクもない。特定のキャラクタリスティックに対して規定フォーマットのパケットを流し込むだけで、ブートローダーはすべてのデータを無条件に受け入れてしまう。
さらにファームウェアのパッケージング構造にも脆弱性があった。JieLiデバイスは独自の.ufwコンテナ形式を採用しているが、アプリ内のアップデートファイルを抽出してヘッダーを解析したところ、AC707Nシリーズ共通の固定キー0x9847が使われていることが判明した。工場の生産ライン検査を簡略化するため、メーカーが設定ファイル内にハードコードしていたものだ。通信プロトコルに合わせてパケットを構成できれば、ブートローダーに正規と誤認されるペイロードを誰でも生成可能だった。
純正ブートローダーを巧みに結合:完全なBluetooth無線書き換えを実現
OTAの通信経路を開放したあとの最大の技術的課題は、いかにサードパーティ製コードを安定起動させるかだった。公式SDKから単純に出力されたバイナリを書き込むと、デバイスが文鎮化(brick)してしまう。JieLiチップは2段階のブート機構を採用しており、内蔵Mask ROMがハードウェアの初期化を担当し、フラッシュメモリ先頭のブートローダー(uboot)が後続コードの検証と展開を担う。
もしフラッシュ先頭のデータを無暗に上書きしてしまえば、純正の起動チェーンが破綻し、ハードウェアは沈黙する。そこでSabas氏らはバイナリのスプライシング(結合)戦略を選択した。純正ファームウェアからオリジナルのubootバイナリを無傷で抽出し、自作スクリプトを用いてコンパイル済みのオープンソースコードapp.binを.ufwのコード領域に埋め込み、専用のfw-customファームウェアを再構築した。
 図:Electronic Catsチームが公開した10ドル電子バッジのリバースエンジニアリング手順とオープンソースSDK構成。出典:YouTube(Andrés Sabas)。
完全ワイヤレスでの書き換えを実現するため、チームはPython製の専用通信ツールqixを開発した。ターミナルでqix flash --oemを実行するだけで、PCからBluetooth接続が確立され、結合されたファームウェアがバッジへパケット単位で転送される。デバイス側に残された純正ブートローダーがデータの整合性をチェックし、コード領域を上書きして再起動する。所要時間は2分足らず。ケースの分解もケーブルの引き出しも一切発生しない。
再起動後、Bluetoothのアドバタイズ名はEC-BADGEへと変化する。チームはオープンソースの軽量GUIライブラリ「LVGL」バージョン8の移植にも成功し、滑らかなタッチスワイプメニューを実現した。144×144ピクセルのカスタム壁紙設定をはじめ、Bluetoothマウスとしての動作や、無線パケットスニッファ機能まで稼働する。10ドルの安価なバッジが、タッチ対応ワイヤレス周辺機器兼ポータブル電波アナライザーへと進化した。
低価格IoTサプライチェーンの恩恵:1,500円の民生品がハッカーの玩具へ
JieLiバッジのハック成功は、近年のハードウェアハッカーカルチャーにおける地殻変動を象徴している。これまで自作派の定番といえばArduino、Raspberry Pi、ESP32などだった。これらはドキュメントやエコシステムが成熟している反面、開発ボード単体でも5ドルから35ドル程度する。さらにカラー液晶、バッテリー、ケースを個別に買い揃えれば、総額はあっという間に数十ドルから100ドル規模に達する。
対して中国・珠海のホワイトラベル向けサプライチェーンは、桁違いのコスト構造を持つ。JieLiやBluetrum(中科藍訊)といった地場メーカーのSoCは億単位で出荷され、ノーブランドのTWSイヤホンやスマートスピーカー、格安スマートウォッチを支えている。わずか数円単位の極薄な利益で生き残るため、周辺回路の削減は極限まで突き詰められており、基板上には無駄な抵抗が1本たりとも見当たらない。
こうした製品がECを通じて世界中に流通したことで、奇妙な越境現象が起きた。メイカーたちは基板設計も、試作発注も、微細はんだ付けも、3Dプリンタによるケース造形も行う必要がない。10ドルの完成品を買うだけで、射出成形ケース、電源管理回路、高精細画面、無線機能が一括で手に入る。オープンソースコミュニティが独自プロトコルさえ解読してしまえば、世界工場の量産能力がそのままハッカーの開発基盤へと反転するのだ。
利便性とセキュリティのトレードオフ:無線書き込みが晒す近接攻撃の脅威
しかし、この手軽なハックの自由度は、安価な近距離IoT機器が抱えるセキュリティ設計の脆さを浮き彫りにしている。ハッカーの視点では、ケースを開けずにOTAでファームウェアを書き換えられる仕様は極めて魅力的だ。誰でも気軽に端末を魔改造でき、必要に応じて純正ファームウェアへ書き戻せるため、市販の完成品を完全に自分の支配下に置くことができる。
だが現実の利用シーンを考えると、認証のないOTAアップデートは明らかな脆弱性となる。この手のスマートバッジは、展示会やカンファレンス、交流イベントなどで胸元に着用されることが多い。数メートルの通信範囲内にいる悪意ある攻撃者が細工したBluetoothパケットを送信すれば、着用者が気づかないうちにディスプレイの表示内容を書き換えることができてしまう。さらには、不正なキーストロークを注入するスクリプトを仕込むことすら可能だ。
このセキュリティの空白は、低価格ハードウェアにおける製造コスト削減の代償である。1円でも原価を削りたいノーブランド品では、非対称暗号の演算ユニットやセキュアブートの検証機構は真っ先に削ぎ落とされる。過酷なコスト競争の末、防御壁は単一の静的キーにまで格下げされた。ギークにとっての利便性が高まるほど、潜在的な攻撃者に対するリスク面も等しく拡大する。 今回のリバースエンジニアリング事例は、今後の製造サプライチェーンにおいて、低価格帯デバイスであっても電子署名による検証義務化を促す契機となるはずだ。
参考文献:
- Hackaday 報道 (Digital Badge Gets Reverse Engineered)
- GitHub リバースエンジニアリングリポジトリ (ElectronicCats/jieli-ble-badge-research)
- Andrés Sabas 講演 (Compré un e-badge de 10 dólares y terminé liberando su SDK)