権限の総元締めを解体、アプリ間自動化に手綱
2026年11月19日、Appleはパブリックベータ向けにmacOS 27.3 Golden Gate Beta 2(ビルド番号:26C5047e)を配信した。正式リリースを約1か月後に控えたこのアップデートにおいて、システムの根幹を支えるセキュリティ設計が再構築された。フルディスクアクセス権限の細分化、アプリ間自動化に対する審査基準の引き上げ、そして中国版Apple IntelligenceのMac/iPad向けパブリックテスト開始が同時に行われている。
従来のmacOS 27.2において、「デバイス制御とデータアクセス」は包括的な単一のマスター権限として機能していた。サードパーティ製アプリがいったん許可を得ると、その権限はシステム全体を横断できた。メールの送受信データを読み書きし、キーストロークを監視し、画面をキャプチャし、任意のソフトウェアを自在に操作できた。この広範な認可モデルはエンドツーエンドの自動化ツールに利便性をもたらした一方で、悪意あるスクリプトによる特権乱用の温床ともなっていた。
 図:macOS 27.3ではデバイス制御がアクセシビリティと「システムおよびアプリ保護のオーバーライド」に分離された。出典:9to5Mac。
macOS 27.3はこのマスター権限を2つの独立した設定項目へと分割した。「アクセシビリティ」と「システムおよびアプリ保護のオーバーライド」である。前者は視覚や聴覚の補助ツールに厳密に限定され、開発者はAppleによる専用の資格審査を通過しなければならない。後者はアプリ間の操作や自動化タスク専用であり、ユーザーはアプリ単位で操作可能な範囲を細かく制限できる。例えば、メールクライアントの操作を許可しつつ、メッセージや写真ライブラリへのアクセスは遮断するといった制御が可能になった。
無期限の包括許可を廃止、特定ディレクトリへのアクセス制限を導入
フルディスクアクセスのメカニズムにも構造的な変革が加えられた。Appleはデベロッパー向けドキュメントにおいて、一部の開発者がフルディスクアクセスを不当に要求し、ユーザーのストレージ全体が無防備な読み取りに晒されている現状を指摘していた。これまでmacOSのファイル認可は、ダウンロードフォルダすら制限されるサンドボックスか、ドライブ全体の無制限読み書きかという二者択一の設計だった。
macOS 27.3では、ディレクトリ単位で権限を付与する機能が追加された。特定フォルダのみを処理するテキストツールであれば、ユーザーはそのパスだけを指定して許可できる。アプリがシステムルートを探索したり、他ユーザーのライブラリを覗き見たりすることはできなくなった。ストレージアクセスをディレクトリ単位に制限したことで、バックグラウンドプロセスが正規の認可を口実に機密ファイルを網羅的にスキャンする経路は遮断された。
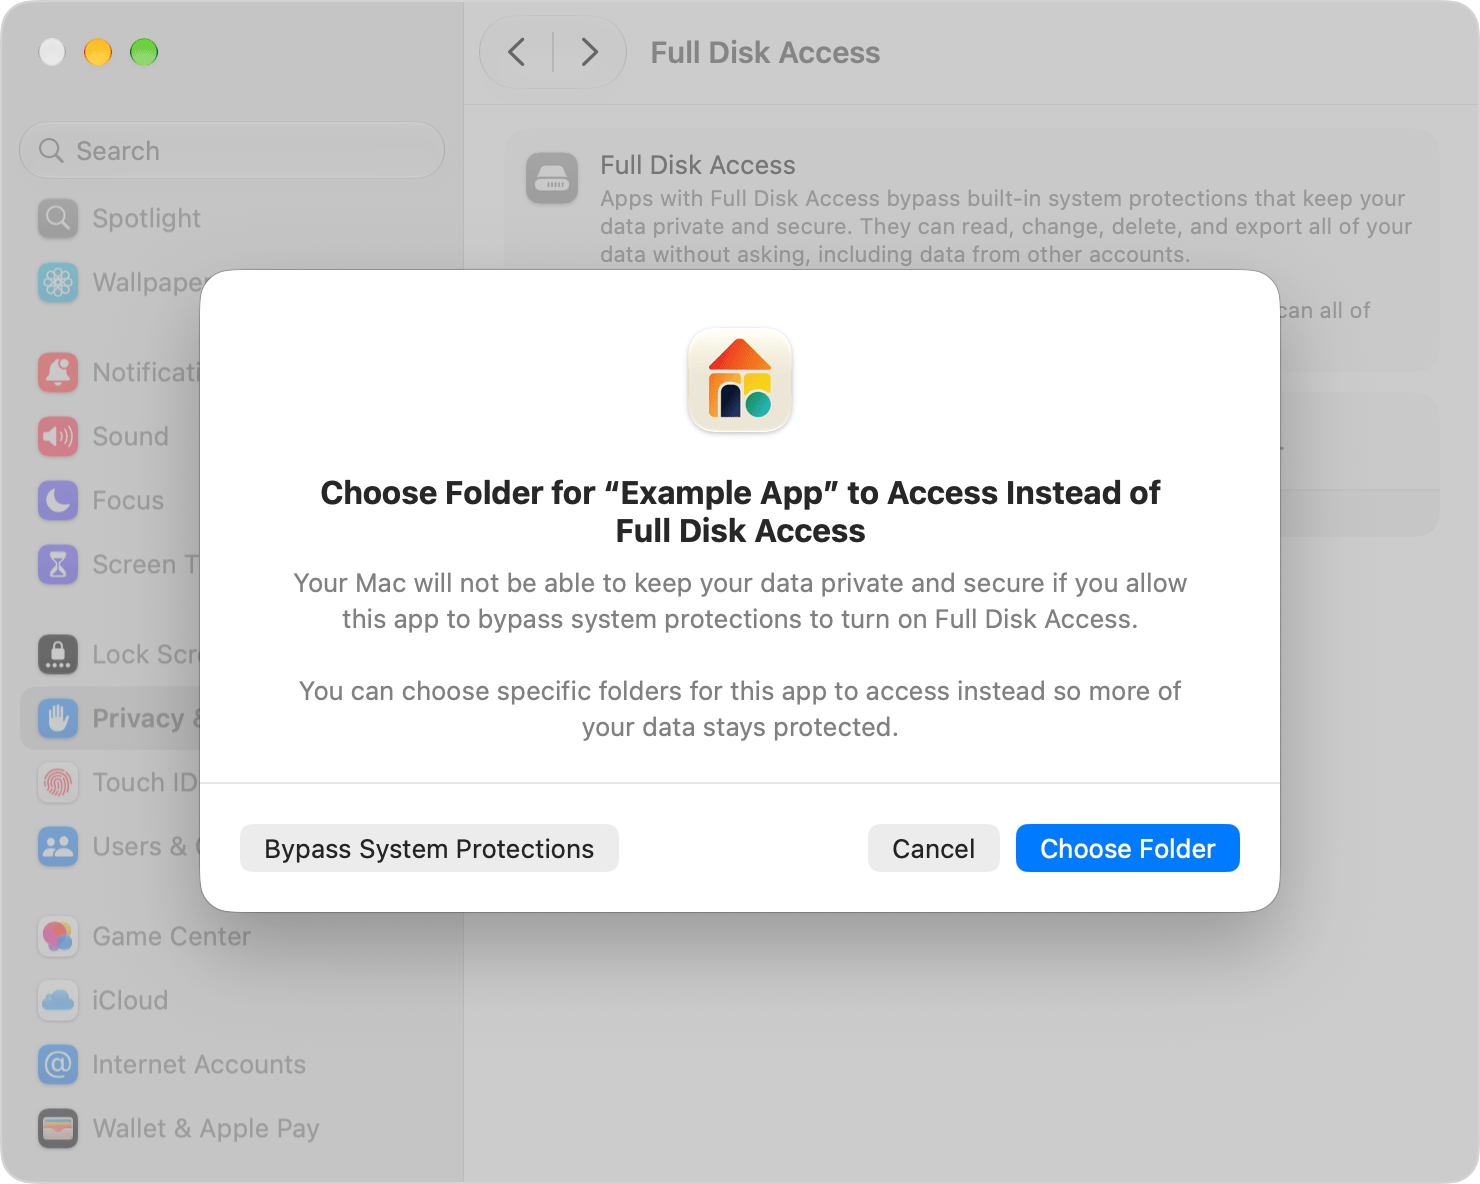 図:macOS 27.3のフルディスクアクセスダイアログ。保護されたフォルダを個別に指定できる。出典:9to5Mac。
さらに「毎回確認」オプションが導入され、一度許可すれば恒久的にアクセスできる従来の慣例が撤廃された。権限付与のインターフェースも見直されている。従来は読み取りエラーを起こしたアプリが設定リストに自らを登録してチェックを促すケースがあったが、macOS 27.3ではこの自動登録が塞がれた。ユーザー自身が「+」ボタンを押すか、実行ファイルをドラッグ&ドロップする必要があり、ダイアログには潜在的なリスクが明示される。
メニューバーに警告インジケータ、背後での覗き見を可視化
権限付与後のランタイム監視も強化された。これまでのデスクトップ環境では、高い権限を持つバックグラウンドスクリプトがどのAPIを呼び出し、どのウィンドウ情報を取得しているのか、一般ユーザーが把握する手段はなかった。従来の静的なアプリケーションであれば一定の均衡を保てていたが、自律的な判断を下すAIエージェントの時代には通用しない。
macOS 27.3ではメニューバーにランタイム透明性インジケータが追加された。アプリが保護オーバーライド機能を使って他のアプリを制御したり、バックグラウンドで画面やウィンドウのデータを取得したりすると、メニューバーに警告アイコンが点灯する。ユーザーはアイコンをクリックするだけで、どのツールがどのプロセスと通信しているかをリアルタイムで確認できる。
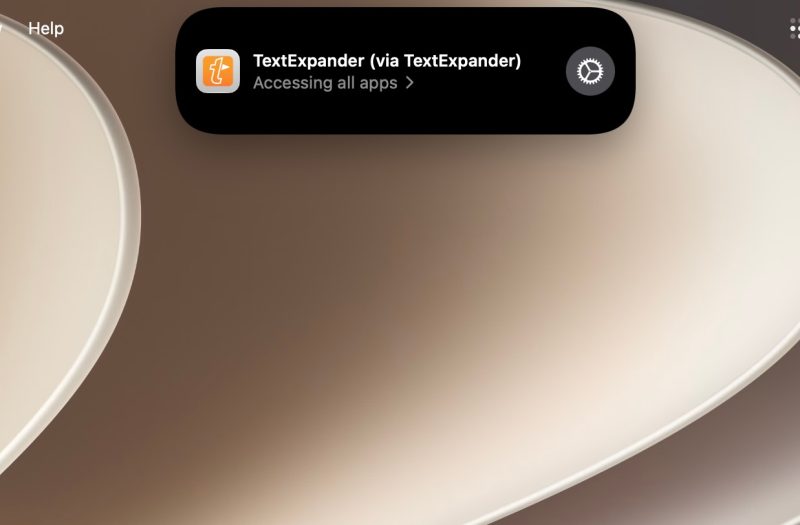 図:バックグラウンドアプリがシステム介入を行う際、メニューバーに透明性インジケータが点灯する。出典:9to5Mac。
このインジケータはデスクトップ環境における物理的な防犯ライトの役割を果たす。開発者は基底APIを変更することなく互換性を維持できるが、バックグラウンドで隠れてコンテキストを収集する挙動は白日の下に晒される。定番のバックアップツールや実績のあるアクセシビリティソフトウェア向けにはホワイトリストと専用認証が用意されているが、一般的なサードパーティ製ツールは監視下での動作を余儀なくされる。
中国市場での二軌道展開:オンデバイス規制サンドボックスとデスクトップAI
セキュリティ強化と並行して、中国本土市場におけるApple Intelligenceの展開も大きな節目を迎えた。上海市インターネット情報弁公室によるMacおよびiPad向けLLMアルゴリズム登録の完了を受け、macOS 27.3 Beta 2およびiPadOS 27.3 Beta 2で中国版デバイス向けのテスト申請が公式に解禁された。初期プレビューには、文章校正ツール、写真の不要物除去(Clean Up)、システム通知の要約など、主要なオンデバイス機能が含まれる。
規制遵守と越境データ規制に対応するため、中国版Apple Intelligenceはローカライズされた仕組みを採用している。クラウド連携にはAlibabaの通義千問(Tongyi Qianwen)など現地の提携モデルが接続され、コンテンツモデレーションとセマンティック変換を担う。一方、システム深層でアプリ間を自律操作するSiriのAI機能は、今回のテスト対象には含まれていない。
この慎重なアプローチは、Appleが重んじる防御的セキュリティ思想に合致する。テキストや画像の処理は厳格に隔離されたアプリサンドボックス内で完結し、システムファイルへのアクセスやアプリ間での勝手なコマンド実行は許されない。将来的にローカルAIエージェントがファイルシステムや他アプリのワークフローを直接制御する際、前述のアクセス権限制限とメニューバー監視が暴走を防ぐ防波堤となる。
システムの信頼境界を再定義:デスクトップコンピューティングの多層防御
グラフィカルユーザーインターフェース(GUI)の歴史を振り返ると、OSにおける制御権の配分は常に変化し続けてきた。1984年の初代Macintosh登場時、シングルタスク・シングルプロセスの環境はハードウェアの完全な支配権を持っていた。ネットワークの普及とマルウェアの出現に伴い、サンドボックスやコード署名が防衛線を築いてきた。そして今、デスクトップ型AIエージェントが人間に代わってマウス、キーボード、ファイルシステムを直接操ろうとする中、従来の信頼チェーンは再び試されている。
複雑な指示をこなすには、AIエージェントに広範なコンテキストと実行権限を与える必要がある。だが、これは最小権限の原則と真っ向から衝突する。ストレージ全体の読み書きを無制限に開放すれば、OSの防壁は無力化してしまう。macOS 27.3はパブリックベータで権限管理を刷新し、急増する自律型エージェントにあらかじめ厳格な境界線を引いた。
マスター権限をディレクトリ単位に細分化し、メニューバーによる視覚的な監視を組み合わせることで、Appleは自動化の利便性とデータ保護の両立を図っている。AIエージェント時代におけるデスクトップOSの競争は、単なる推論速度の競合にとどまらない。高特権の要求をいかに統制できるかというプラットフォームの防衛力こそが、次世代のインターフェースにおける真の基盤となる。
参考リンク:
- 9to5Mac:macOS 27.3 パブリックベータ版の新機能レポート
- 9to5Mac:フルディスクアクセスとプライバシー制御の変更点解説
- Apple Developer公式サイト:フルディスクアクセス権限に関する技術仕様