Am 3. November 2026 stand der Status für CVE-2026-98432 im offiziellen Sicherheits-Tracker von Ubuntu noch immer unverändert auf „Vulnerable“. Diese Kernel-Schwachstelle weist einen kritischen CVSS-Score von 9,8 auf. Im Upstream-Zweig für stabile Kernel waren entsprechende Fixes bereits am 5. Oktober eingepflegt worden. Fast einen Monat später, während Debian und Arch längst Sicherheitsbulletins und Updates veröffentlicht hatten, warteten unzählige Produktivserver unter Ubuntu weiterhin vergeblich auf eine offizielle Aktualisierung.
Diese Verzögerung löste in der DevOps- und Sysadmin-Community eine handfeste Vertrauenskrise aus. Der Tech-Blogger chalmovsky legte die Situation offen und wies darauf hin, dass keine einzige der unterstützten Ubuntu-LTS-Versionen einen Patch in den regulären Paketquellen erhalten hatte. Um das Risiko automatisierter Netzwerkscans abzuwenden, entschied er sich dafür, seine Dienste auszulagern und die betroffenen Instanzen bis zum Abschluss der Migration komplett vom Netz zu nehmen.
Das Zeitfenster für Verteidiger schrumpft durch moderne Werkzeuge dramatisch. Nur 12 Tage nach der Offenlegung der Schwachstelle gelang es einem KI-Sicherheitsforschungsteam, eine vollständige Exploit-Kette zur interaktionslosen Remote-Privilegienausweitung zu konstruieren. Während KI-Tools die Synthese von Exploits auf wenige Tage verkürzen, geraten wochenlange Validierungszyklen der Distributionen zum fatalen Nadelöhr. Canonical befindet sich in einem strukturellen Konflikt zwischen agiler Patch-Bereitstellung und aufwendiger Hardware-Zertifizierung.
Patches hängen im proposed-Repository fest, LTS-Zweige schlagen Alarm
Konkrete Messungen belegen, dass die Reparaturmaßnahmen von Ubuntu in einer Zwischenphase feststecken. Sowohl für 24.04 LTS als auch für 22.04 LTS wird der Status zwar als in Bearbeitung geführt, die Kernel-Pakete verharren jedoch ausschließlich im ungetesteten -proposed-Pocket. Ältere Versionen wie 20.04 und 18.04 LTS werden auf den offiziellen Übersichtsseiten schlicht als verwundbar eingestuft.
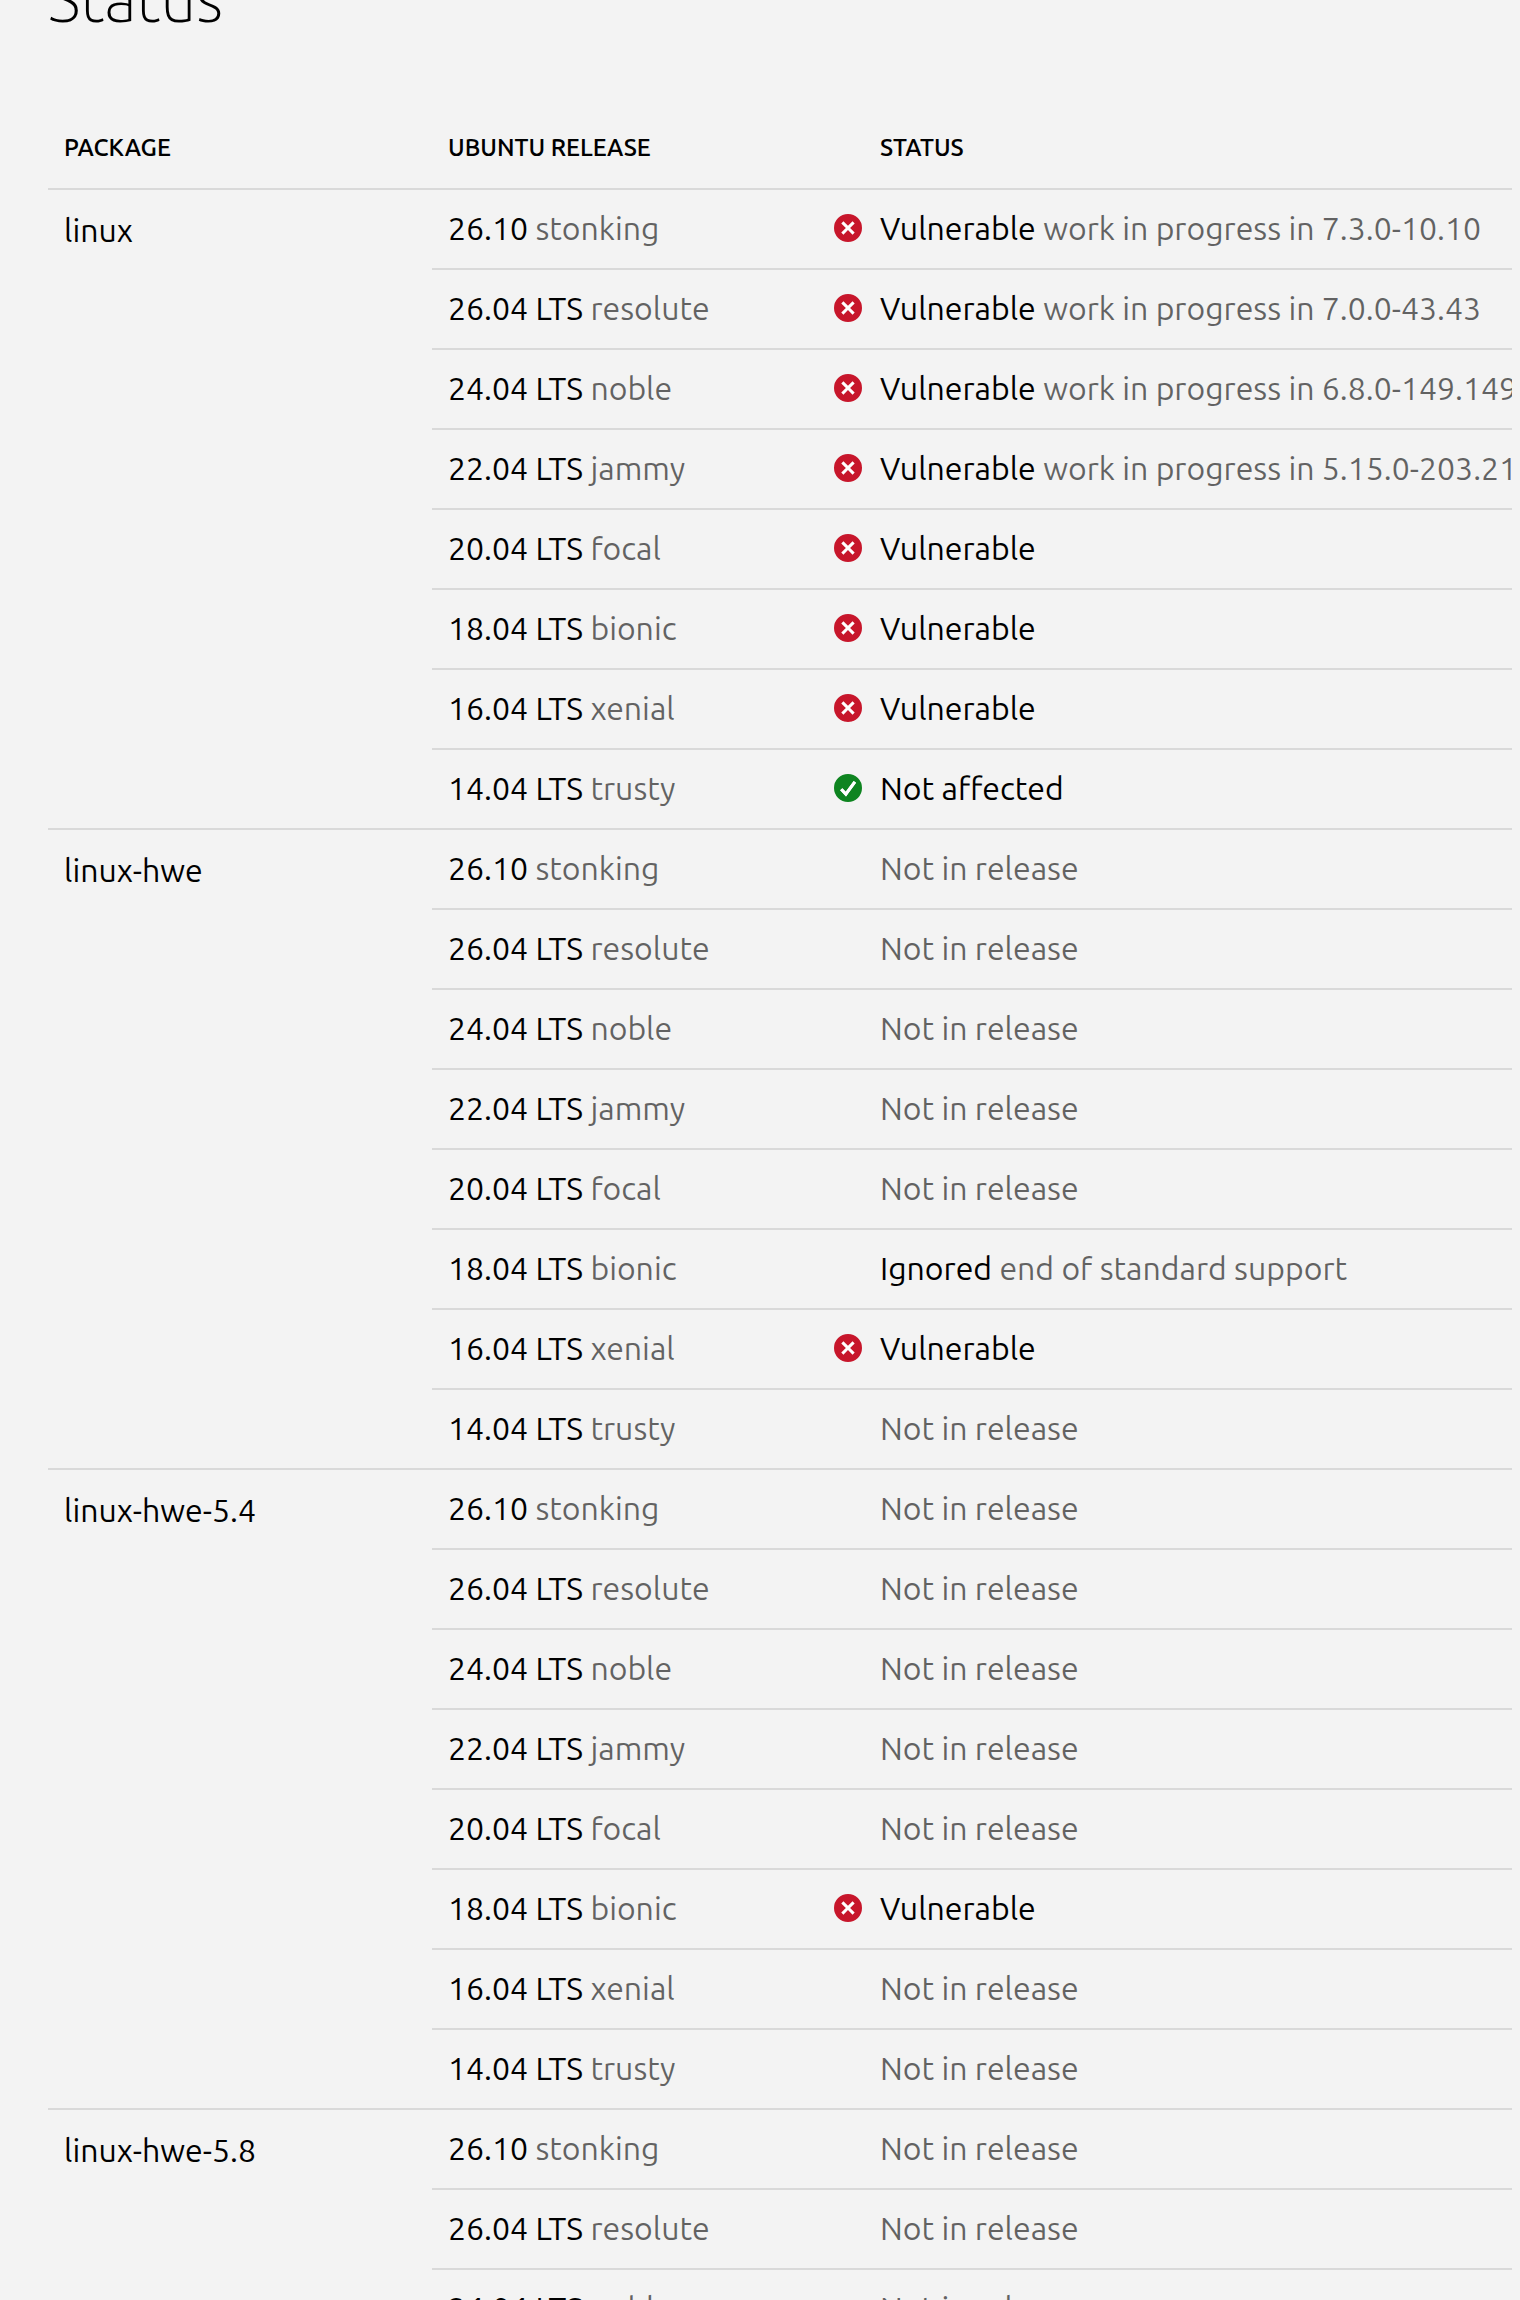 Abbildung: Ubuntus offizielle Sicherheitsstatusseite. Die maßgeblichen LTS-Releases verbleiben im Status Vulnerable oder in Entwicklung. Quelle: Ubuntu Security Team
Die Verteilung von Kernel-Paketen über Vorab-Repositories ist Canonicals derzeitige Notlösung. Das Team empfahl Administratoren mit akutem Schutzbedarf, das -proposed-Repository manuell zu aktivieren, um den Kernel einzuspielen. Da Vorabquellen jedoch zahlreiche ungeprüfte Softwarepakete enthalten, birgt ihre Aktivierung auf Produktivsystemen unkalkulierbare Stabilitätsrisiken. Für Unternehmen mit strengen Compliance-Richtlinien ist dieses Vorgehen in der Praxis inakzeptabel.
Im direkten Vergleich mit anderen Distributionen tritt das Versäumnis noch deutlicher hervor. Nachdem die Kernel-Organisation die CVE am 15. Oktober offiziell zugewiesen hatte, veröffentlichte Debian bereits am Folgetag die Bulletins DSA-6568-1 und DLA-4841-1. Auch andere Community-Distributionen lieferten innerhalb einer Woche Fixes. Ausgerechnet das kommerziell operierende Unternehmen Canonical bildete das Schlusslicht.
Race-Condition beim Handshake triggert Use-After-Free, Netzwerkpakete gewähren Root-Rechte
Die Wurzel der Schwachstelle liegt im Lifecycle-Management von Request-Sockets im TCP-Protokollstack. Sendet ein Client ein SYN-Paket mit gesetzten IPv4-Optionen, speichert der Kernel diese im Request-Socket, um das SYNACK-Paket vorzubereiten. Nach erfolgreichem Handshake übergibt tcp_v4_syn_recv_sock() den Zeiger auf die Optionen direkt an das neu erzeugte Child-Socket.
Bei dieser Übergabe der Pointer-Ownership findet jedoch keine Speicherduplizierung statt. Wird ein retransmittiertes SYN-Paket über tcp_check_req() verarbeitet, liest der Kernel unter einem RCU-Read-Lock denselben Speicherbereich aus. Seit Linux 4.4 der globale Listener-Socket-Lock entfernt wurde, fehlt hierfür ein gegenseitiger Ausschluss bei nebenläufigen Abfragen.
Das Fehlen synchronisierter Sperren führt zu asynchronen Lebenszyklen. Schließt sich das Child-Socket vorzeitig, ruft inet_sock_destruct() die reguläre Funktion kfree() auf und gibt den Speicher frei. Greift zeitgleich ein anderer CPU-Kern über ip_options_build() auf die freigegebenen Felder zu, entsteht ein klassischer Use-After-Free (UAF).
Zur Behebung des Fehlers genügte der Austausch zweier zentraler Speicherfreigaben. Kernel-Maintainer Eric Dumazet ersetzte den direkten Aufruf durch kfree_rcu(). Indem die Freigabe bis zum Ablauf der RCU-Grace-Period aufgeschoben wird, beenden parallele Leser ihre Zugriffe sicher, bevor der Speicher recycelt wird. Der eigentliche Upstream-Patch umfasste lediglich wenige Zeilen, doch die nachgelagerte Bereitstellung für Endanwender stockte drei volle Wochen.
KI baut Remote-Exploit in 12 Tagen: Automatisierung bricht das Zeitfenster der IT-Sicherheit
Der Nebenläufigkeitsfehler entwickelte sich rasch zu einer scharfen Remote-Waffe. Am 27. Oktober gab Anthropic bekannt, dass ein Forscherteam mithilfe von Claude-Modellen eine vollständige Remote-Root-Exploit-Kette generiert hatte. Vom Bekanntwerden der Schwachstelle bis zum funktionsfähigen Exploit vergingen lediglich 12 Tage.
Die Exploit-Kette umging gängige Schutzmechanismen des Betriebssystems. Durch den gezielten Versand manipulierter Netzwerkpakete an einen Port mit aktivem MPTCP-Listener wurde der Kernel dazu gebracht, vom Angreifer kontrollierte Speicherbereiche einzulesen. Mittels Information-Leakage wurde KASLR ausgehebelt, woraufhin manipulierte Funktionszeiger schließlich Root-Rechte verliehen.
Diese Entwicklung verändert das Bedrohungsmodell grundlegend. Früher erforderte die Ausarbeitung derartiger Kernel-Exploits monatelange manuelle Analysearbeit; moderne KI-Modelle verkürzen den Prozess auf wenige Tage. Die Waffenfähigkeit von Sicherheitslücken eilt der Patch-Bereitstellung inzwischen weit voraus.
Vor diesem Hintergrund greifen herkömmliche Behelfslösungen zu kurz. Das Sicherheitsteam von Canonical betonte, dass MPTCP lediglich als Vektor für veröffentlichte Exploits diente, die Schwachstelle selbst jedoch tief im IPv4-Stack verwurzelt ist. MPTCP zu deaktivieren, blockiert nur bestimmte Skripte. Das generelle Verwerfen von IPv4-Optionen an Firewalls beeinträchtigt den regulären Datenverkehr. Die einzig nachhaltige Lösung bleibt ein aktualisierter Kernel.
Zweitausend Testsysteme dehnen den Release-Zyklus, Hardware-Matrizen bremsen Sicherheitsupdates
Angesichts der anhaltenden Kritik verwies Canonical auf die Notwendigkeit ingenieurmäßiger Sorgfalt. Da der Kernel das Fundament des Gesamtsystems bildet, können kleinste Regressionen schwere Ausfälle in Produktivumgebungen verursachen. Die internen Richtlinien schreiben vor, dass Kernel-Aktualisierungen Tests auf über 2.000 zertifizierten Hardware-Plattformen durchlaufen müssen, bevor sie in die offiziellen Quellen gelangen.
Dieses gewaltige Hardware-Ökosystem verlängert den Bereitstellungszyklus zwangsläufig. Ubuntu deckt Public-Cloud-Umgebungen ebenso ab wie spezialisierte ARM-Systeme und Speicher-Arrays. Jede Testrunde beansprucht enorme Rechenleistung und Kalenderzeit, um unerwartete Systemabstürze auszuschließen.
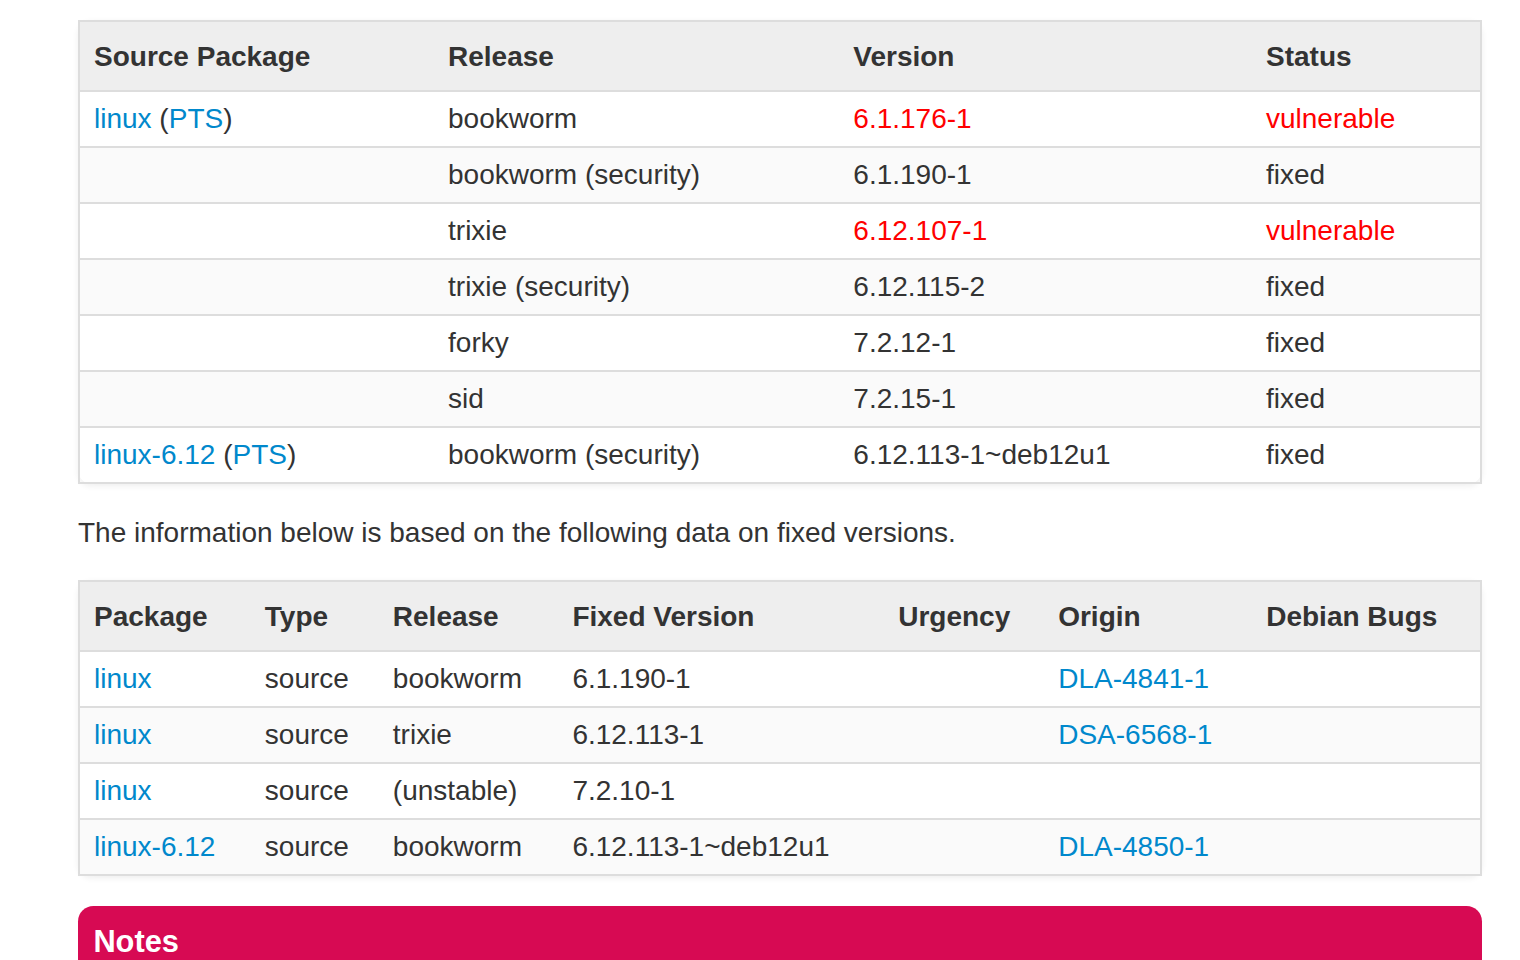 Abbildung: Debians Sicherheits-Tracker. Die stabilen Zweige bookworm und trixie wurden bereits am Tag nach Bekanntwerden als gefixt gekennzeichnet. Quelle: Debian Security Team
Debian hingegen vertraut auf die agile Reaktionsfähigkeit seiner Community. Über separate Kanäle für DSA- und DLA-Bulletins verteilt Debian Sicherheits-Kernel direkt und verzichtet auf langwierige Hardware-Zertifizierungsmatrizen. Debian-Anwender waren bereits einen Tag nach der Offenlegung geschützt – ein markanter Beleg für grundlegend unterschiedliche Governance-Philosophien.
Kommerzielle Abonnements im Hintertreffen: Unternehmen brauchen gestufte Auslieferungswege
Die dreiwöchige Verzögerung legt strategische Widersprüche kommerzieller Distributionen offen. Canonical garantiert im Rahmen seines Abonnements „Ubuntu Pro“ Sicherheitsreaktionen auf Unternehmensniveau. Doch als mit CVSS 9.8 ein akuter Ernstfall eintrat, blieben zahlende Unternehmenskunden ebenso ungeschützt vor veralteten Kerneln wie die Nutzer der kostenlosen Version. Kommerzielle Zusagen wurden durch die eigenen starren Prüfprozesse ausgebremst.
Von Administratoren zu verlangen, im Produktivbetrieb auf -proposed auszuweichen, widerspricht elementaren Betriebsgrundsätzen. Neben dem benötigten Kernel birgt diese Paketquelle zahlreiche unfertige Anwendungsupdates. Das Einspielen riskiert unvorhersehbare Bibliothekskonflikte, wodurch ein Sicherheitsrisiko in ein schwerwiegendes Verfügbarkeitsproblem umschlagen kann.
Klassische Release-Mechanismen für stabile Distributionen sind der Dynamik moderner Bedrohungen im KI-Zeitalter nicht mehr gewachsen. Wenn künstliche Intelligenz die Schwelle für funktionierende Exploits drastisch senkt, gleicht das Beharren auf wochenlangen Hardware-Prüfungen dem Warten auf Baugenehmigungen, während das Gebäude bereits in Flammen steht. Für den verlässlichen Schutz moderner IT-Infrastrukturen ist die Etablierung gestufter Auslieferungspfade unerlässlich, die akute Sicherheitspatches von routinemäßigen Hardware-Zertifizierungen entkoppeln.
Der Kontrast zwischen Ubuntu und Debian zeigt die neuen Herausforderungen für Basisinfrastruktur im KI-Zeitalter. Stabilität bleibt unverzichtbar, doch unflexible Sicherheitsgrenzen gefährden den Schutz der Systeme. Die Verteidigung muss mit der Geschwindigkeit automatisierter Angriffe Schritt halten – das Aufbrechen und Neugestalten von Auslieferungsprozessen ist für moderne Linux-Distributionen zur vordringlichsten Aufgabe geworden.
Weiterführende Links:
- Ubuntu Security Tracker
- Debian Sicherheitsankündigungen DSA-6568-1 und DLA-4841-1
- Akamai Sicherheitsanalyse zur Remote-UAF-Lücke im Linux-Kernel-TCP-Stack
- Canonical Blogbeitrag zu Vorab-Kerneln für CVE-2026-98432