A fecha de 3 de noviembre de 2026, el estado de CVE-2026-98432 en el rastreador oficial de seguridad de Ubuntu continúa catalogado como «Vulnerable». Esta vulnerabilidad del kernel cuenta con una severidad crítica de 9.8 en la escala CVSS. Las correcciones en las ramas estables de desarrollo upstream se integraron el 5 de octubre. Casi un mes después, mientras Debian y Arch Linux ya han distribuido sus boletines y actualizaciones de seguridad, incontables servidores de producción que operan con Ubuntu siguen esperando los parches oficiales.
Esta demora ha provocado una grave crisis de confianza entre administradores de sistemas y la comunidad DevOps. El divulgador técnico chalmovsky expuso la situación en un detallado artículo, señalando que ninguna de las versiones LTS de Ubuntu con soporte ha recibido parches en sus repositorios habituales. Para eludir los constantes sondeos de red automatizados, optó por drenar sus servicios y apagar temporalmente sus máquinas hasta que concluya la migración.
La ventana defensiva se está comprimiendo a un ritmo vertiginoso por el avance de las nuevas herramientas. Apenas 12 días después de la publicación de la vulnerabilidad, un equipo de investigación en ciberseguridad asistido por IA construyó una cadena de explotación remota sin interacción para escalar privilegios a root. Las herramientas de IA reducen la creación de exploits a cuestión de días, convirtiendo los ciclos de validación de semanas de las distribuciones en un cuello de botella crítico. Canonical se encuentra atrapada en un dilema estructural entre la respuesta ágil y la certificación exhaustiva de hardware.
Parches retenidos en proposed y alerta máxima en todas las versiones LTS
Las comprobaciones empíricas confirman que la solución en Ubuntu sigue estancada en fases intermedias. Las versiones 24.04 LTS y 22.04 LTS figuran con la corrección en proceso, pero los paquetes de kernel solo están disponibles en el repositorio preliminar -proposed. En cuanto a versiones más antiguas como 20.04 y 18.04 LTS, la documentación oficial las señala de forma explícita como vulnerables.
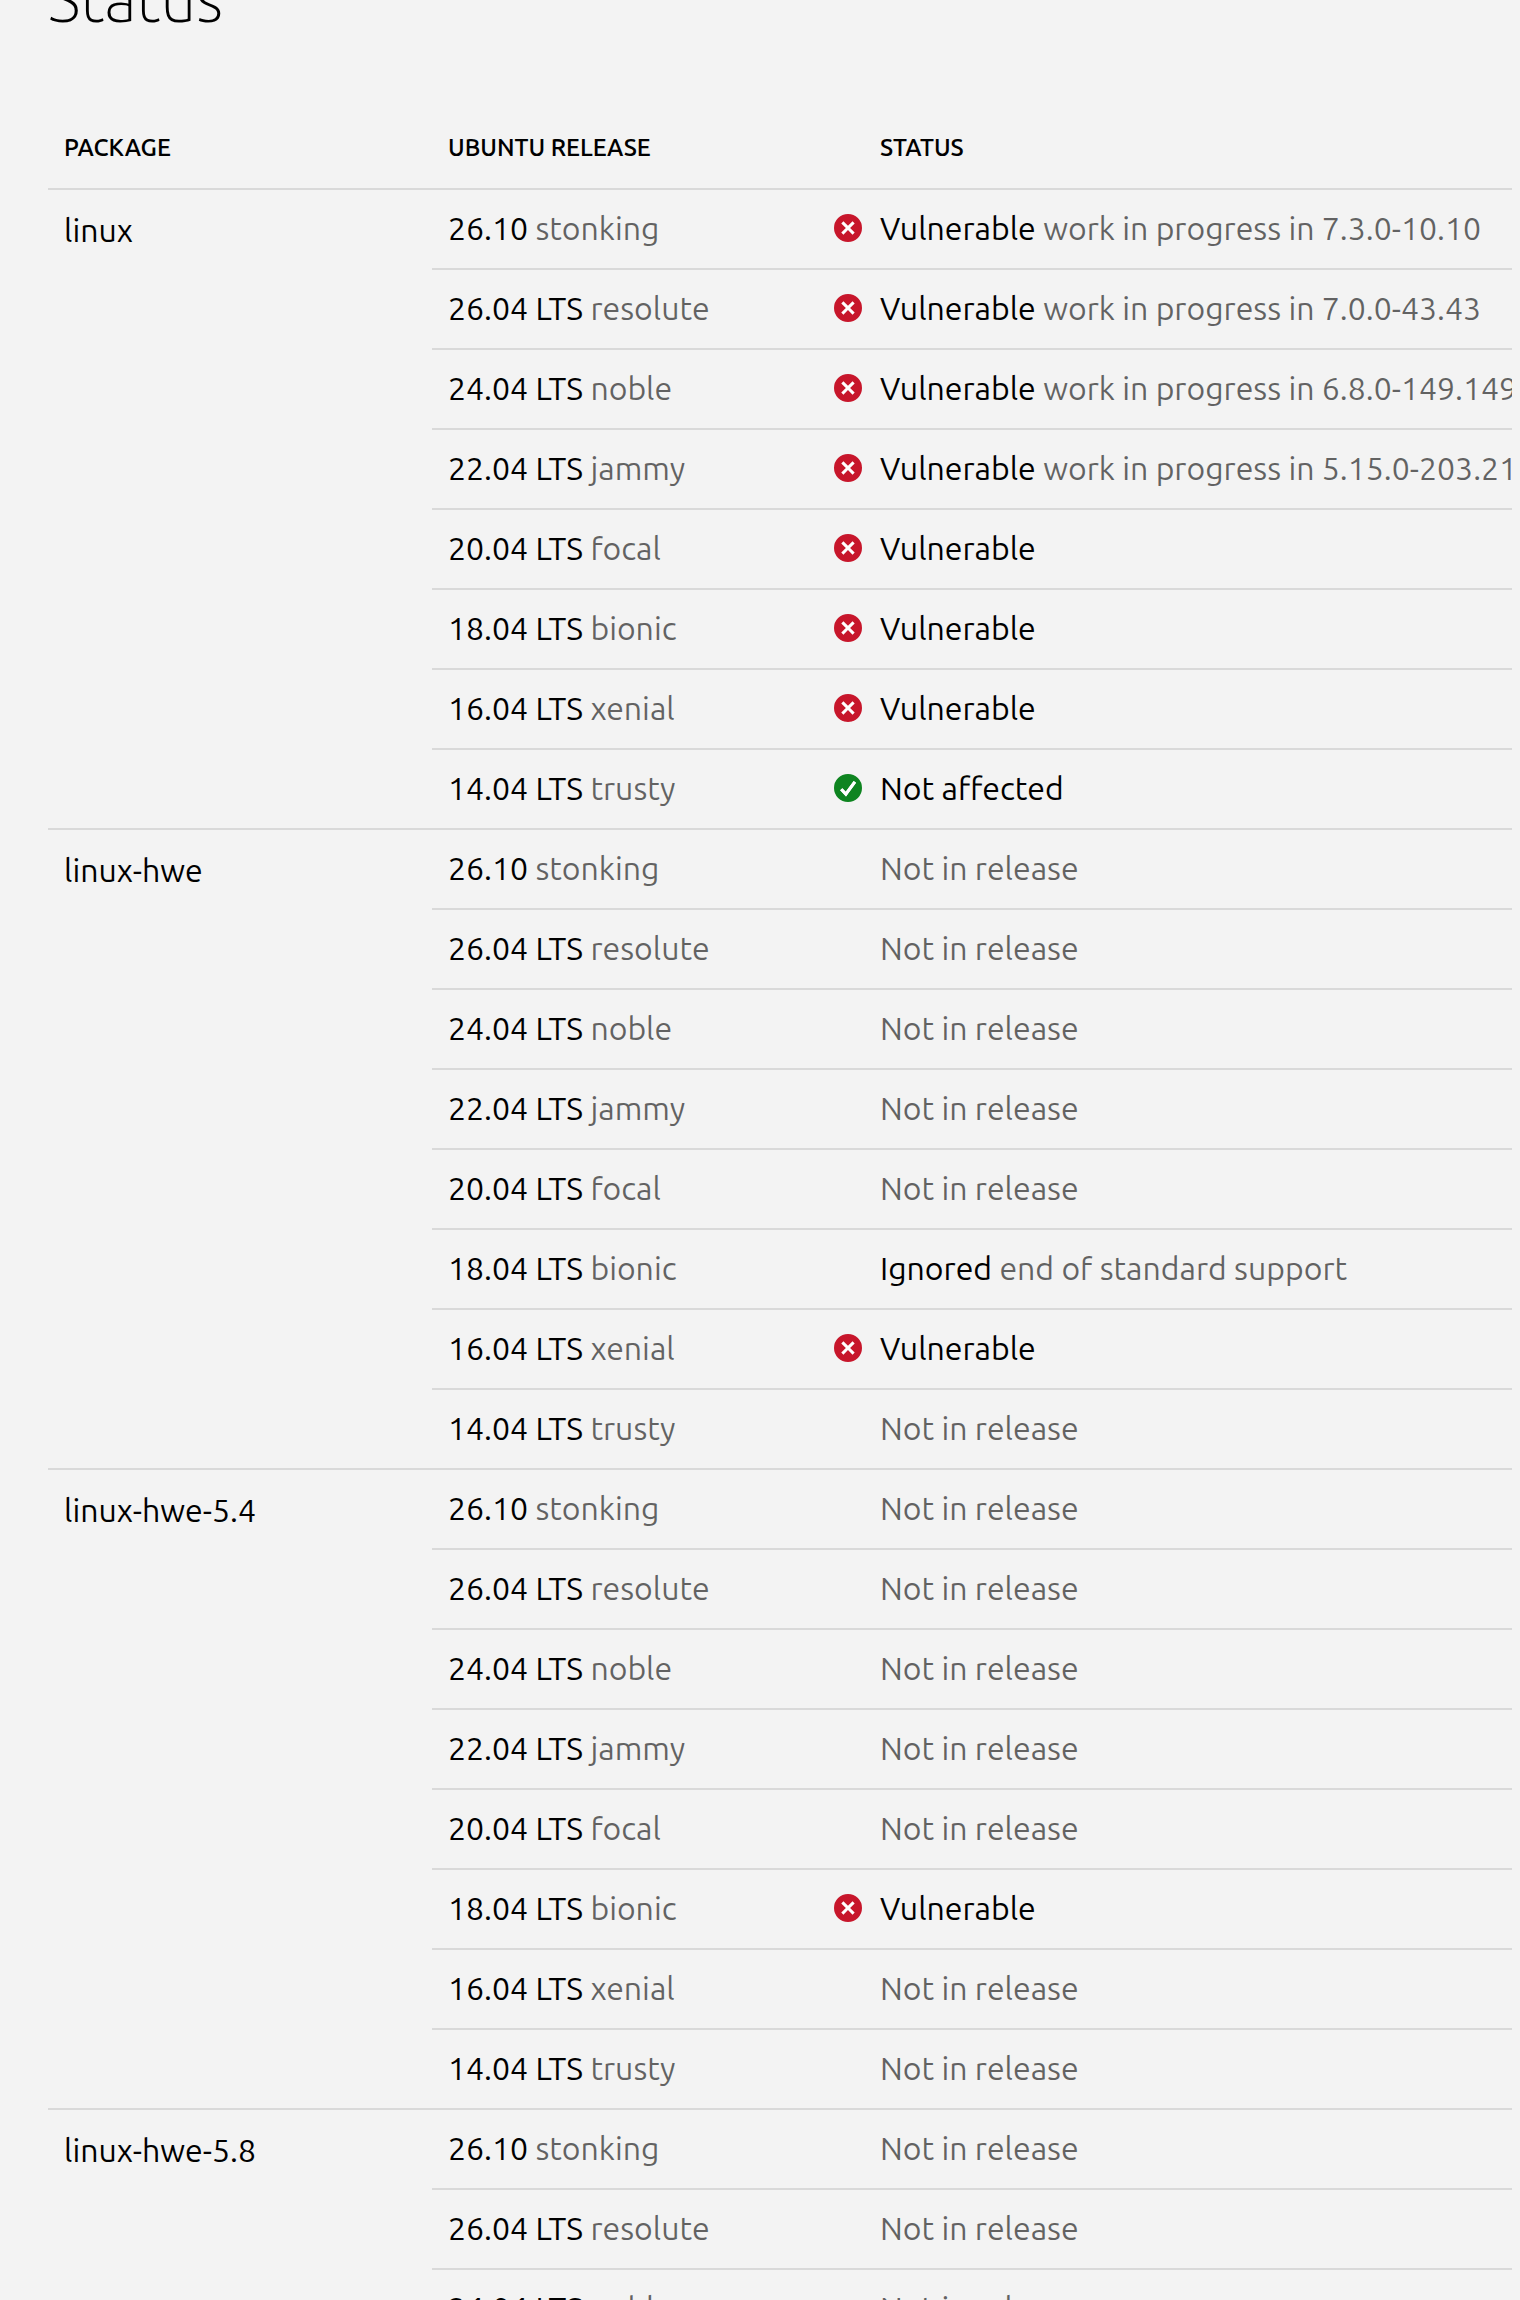 Figura: Estado de seguridad oficial en Ubuntu. Las principales versiones LTS continúan marcadas como vulnerables o en desarrollo. Fuente: Equipo de seguridad de Ubuntu
Ofrecer paquetes en repositorios preliminares es el recurso de emergencia de Canonical. El equipo oficial ha sugerido que los administradores que precisen protección urgente habiliten manualmente -proposed para instalar el kernel. Sin embargo, los repositorios de pre-lanzamiento albergan multitud de componentes en evaluación sin pruebas suficientes; activarlos en entornos de producción entraña riesgos incontrolables de estabilidad. Para organizaciones sujetas a estrictas auditorías de cumplimiento, esta vía resulta inviable.
Esta disparidad se vuelve evidente al comparar el ecosistema. La organización del kernel asignó el CVE el 15 de octubre; Debian publicó al día siguiente los boletines DSA-6568-1 y DLA-4841-1. Otras distribuciones comunitarias en DistroWatch reaccionaron en el plazo de una semana. Canonical, respaldada por un modelo comercial, ha terminado siendo la entidad más rezagada.
Carrera de sockets que libera memoria: paquetes remotos convertidos en root
La vulnerabilidad reside en la gestión del ciclo de vida de los request sockets en la pila TCP del kernel. Cuando un cliente envía un paquete SYN con opciones IPv4, el kernel almacena dichas opciones en el request socket para construir la respuesta SYNACK. Al completarse con éxito el saludo de tres vías, tcp_v4_syn_recv_sock() transfiere el puntero de las opciones de forma directa al nuevo socket hijo.
Esta transferencia de propiedad del puntero se realiza sin duplicar la memoria. Cuando se procesa un paquete SYN retransmitido a través de tcp_check_req(), el sistema lee esas mismas opciones bajo un bloqueo de lectura RCU. Desde que en Linux 4.4 se eliminó el bloqueo global del listener socket, la concurrencia carece de exclusión mutua en este punto.
La ausencia de bloqueos sincronizados genera un desfase en el ciclo de vida de los datos. Si el socket hijo se destruye prematuramente, inet_sock_destruct() invoca kfree() convencional y libera la memoria. En ese preciso instante, otro núcleo del procesador ejecutando ip_options_build() continúa accediendo a los campos liberados, configurando un caso clásico de Use-After-Free (UAF).
Corregir este fallo solo requería modificar dos llamadas clave de liberación de memoria. El parche aportado por el mantenedor del kernel Eric Dumazet sustituyó la liberación directa por kfree_rcu(). Al posponer la recuperación de memoria tras el período de gracia de RCU, se asegura que los lectores concurrentes finalicen antes de reciclar el espacio, evitando lecturas sucias. El cambio upstream apenas ocupaba unas líneas de código, pero la distribución aguas abajo se retrasó tres semanas completas.
La IA sintetiza exploits remotos en 12 días: la automatización rompe los tiempos defensivos
El defecto de concurrencia no tardó en transformarse en un vector de ataque funcional. El 27 de octubre, Anthropic comunicó que su equipo de investigación, utilizando modelos Claude, generó con éxito una cadena completa de explotación remota para obtener privilegios de root sin interacción. Desde la publicación del fallo hasta la obtención del exploit funcional transcurrieron únicamente 12 días.
La cadena de explotación superó los mecanismos de protección del sistema operativo. Al enviar paquetes manipulados a un puerto objetivo con MPTCP habilitado, el ataque induce al kernel a leer zonas de memoria controladas por el atacante. El procedimiento utiliza fugas de información para sortear KASLR y luego sobrescribe punteros de función para ejecutar código como root.
Este avance altera de forma radical el modelo de amenazas en la seguridad del kernel. Antiguamente, diseñar exploits de este calibre demandaba meses de depuración técnica de bajo nivel; la automatización mediante IA reduce la ingeniería a días. La velocidad para armar exploits ha superado con creces los ritmos habituales de despliegue de parches.
Ante semejante aceleración, las mitigaciones parciales pierden efectividad. El equipo de seguridad de Canonical advirtió que MPTCP fue simplemente el vehículo empleado en las pruebas de concepto, pero la raíz del problema está en la pila IPv4. Deshabilitar MPTCP solo frena variantes concretas. Filtrar opciones de IPv4 en cortafuegos interrumpe el tráfico legítimo de red, por lo que la única solución integral es actualizar el kernel.
Dos mil equipos certificados prolongan las pruebas: la matriz de hardware frena la entrega
Frente a las críticas por la demora, Canonical defendió el rigor de sus procesos de ingeniería. Dado que el kernel sostiene todo el sistema operativo, cualquier pequeña regresión puede provocar incidentes críticos en producción. La normativa interna de la compañía exige que los paquetes de kernel superen suites de regresión en más de dos mil plataformas de hardware certificadas antes de publicarse en los repositorios estándar.
Un catálogo de hardware tan vasto alarga inevitablemente el ciclo de entrega. Ubuntu abarca desde infraestructuras en nubes públicas hasta dispositivos embebidos ARM y almacenamiento empresarial. Cada tanda de pruebas demanda una cantidad colosal de computación y tiempo para prevenir caídas accidentales.
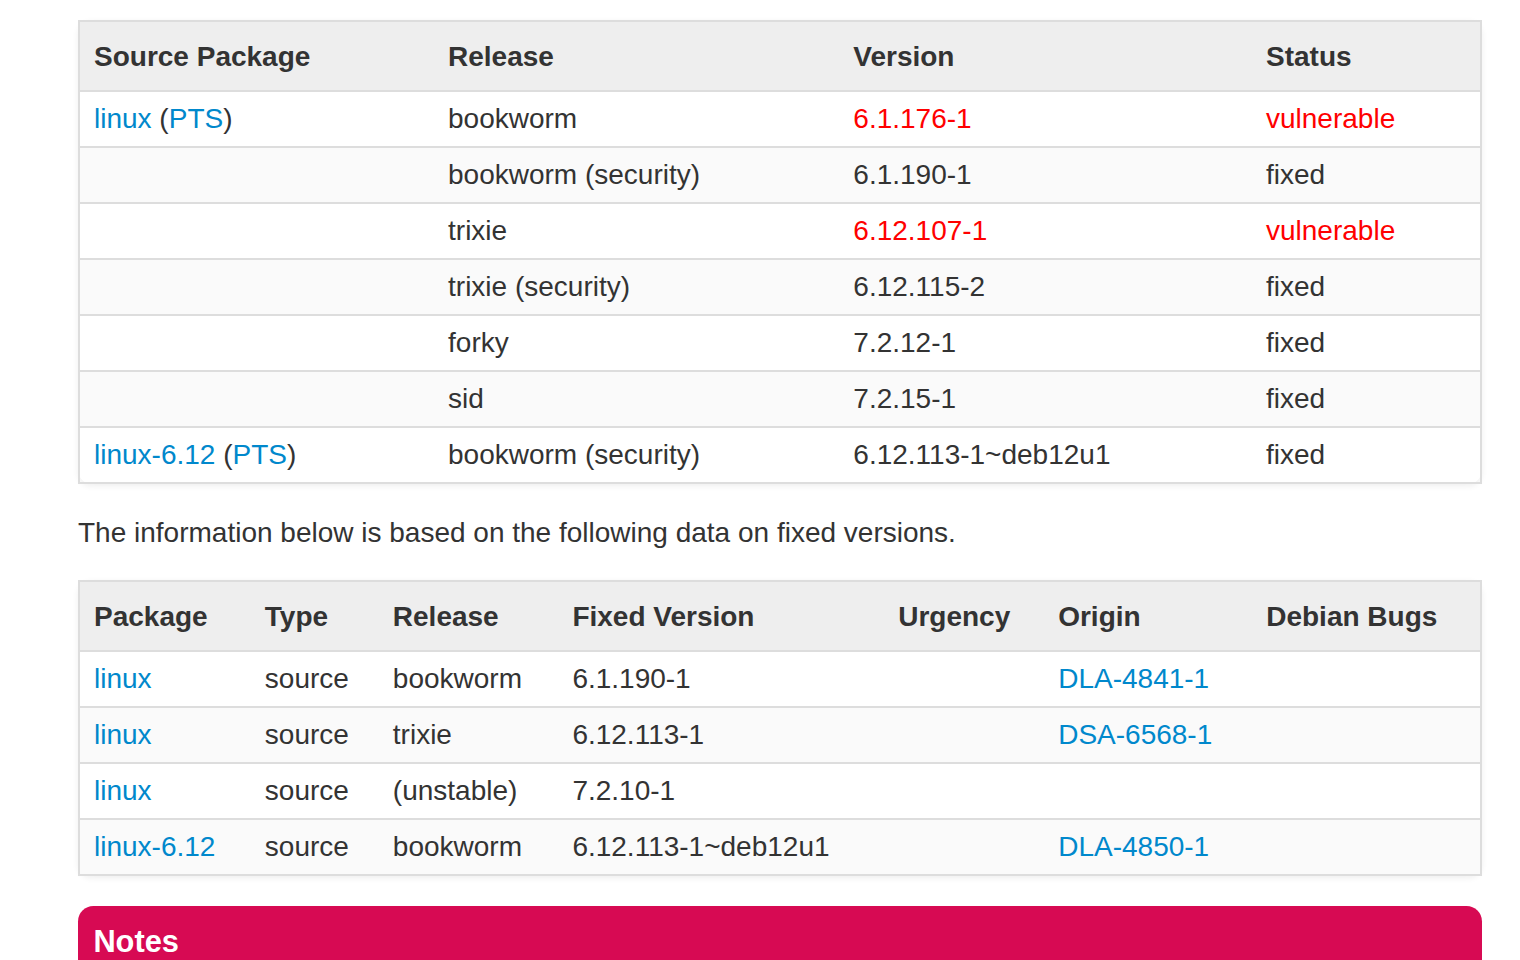 Figura: Rastreador de seguridad de Debian. Las ramas estables bookworm y trixie aparecían como corregidas al día siguiente de la divulgación. Fuente: Equipo de seguridad de Debian
Por el contrario, Debian se apoya en la agilidad de su comunidad técnica. Su equipo de seguridad distribuye kernels corregidos a través de canales directos de DSA y DLA, prescindiendo de complejas matrices de certificación de hardware. Los usuarios de Debian quedaron protegidos 24 horas después del anuncio, reflejando una diferencia sustancial en las filosofías de gobernanza.
El soporte comercial frente a la agilidad comunitaria: urge un modelo de entrega escalonada
La ventana de exposición de tres semanas evidencia las contradicciones del modelo de distribución comercial. Canonical publicita garantías de respuesta de seguridad empresarial a través de su suscripción Ubuntu Pro. Sin embargo, ante una vulnerabilidad CVSS 9.8 real, los clientes corporativos se vieron forzados a esperar con kernels vulnerables exactamente igual que los usuarios convencionales. Los compromisos comerciales quedaron atados a sus propios trámites burocráticos.
Instar a los administradores a recurrir a -proposed en producción contradice las buenas prácticas operativas. En dicho repositorio conviven con el kernel multitud de actualizaciones de aplicaciones en evaluación. Actualizar paquetes desde allí expone a los servidores a conflictos imprevistos de librerías, transformando una alerta de seguridad en una caída del servicio.
Los esquemas tradicionales de publicación estable no pueden seguir el ritmo de la confrontación moderna impulsada por IA. En un panorama donde los modelos de aprendizaje reducen las barreras para crear exploits, exigir semanas de validación sobre miles de dispositivos equivale a esperar permisos rutinarios de edificación mientras arde el edificio. La seguridad corporativa exige canales de entrega escalonados que desvinculen las correcciones críticas urgentes de las certificaciones generales de hardware.
El contraste entre Ubuntu y Debian pone de relieve las tensiones que afronta el software de infraestructura en la era de la inteligencia artificial. La estabilidad es fundamental, pero unos filtros excesivamente rígidos dejan los sistemas desprotegidos. La defensa debe acompasarse a la velocidad con que se desarrollan los ataques: rediseñar los conductos de entrega de seguridad se ha convertido en una necesidad ineludible para las distribuciones contemporáneas.
Enlaces de referencia:
- Rastreador oficial de seguridad de Ubuntu
- Avisos de seguridad de Debian DSA-6568-1 y DLA-4841-1
- Investigación de Akamai sobre la vulnerabilidad UAF remota en la pila TCP del kernel Linux
- Entrada oficial del blog de Canonical sobre paquetes de prueba para CVE-2026-98432