Au 3 novembre 2026, le statut de la faille CVE-2026-98432 sur le portail de sécurité officiel d’Ubuntu affiche toujours la mention « Vulnerable ». Cette vulnérabilité critique du noyau Linux, dotée d’un score CVSS de 9.8, a pourtant vu son correctif intégré dans la branche stable amont dès le 5 octobre. Près d’un mois plus tard, alors que Debian et Arch Linux ont publié depuis longtemps leurs avis de sécurité et leurs paquets corrigés, un grand nombre de serveurs de production sous Ubuntu attendent toujours une mise à jour officielle.
Ce retard a déclenché une véritable crise de confiance chez les administrateurs système et les ingénieurs d’infrastructure. Le blogueur technique chalmovsky a documenté l’état des lieux, soulignant qu’aucune des versions LTS d’Ubuntu actuellement prises en charge n’avait reçu de correctif dans les dépôts réguliers. Pour se prémunir d’éventuels scans automatisés sur le réseau, il a préféré isoler ses services et déconnecter ses machines en attendant la fin de leur migration.
La fenêtre défensive se réduit sous la pression des nouveaux outils offensifs. Douze jours seulement après la divulgation de la faille, une équipe de recherche en sécurité assistée par IA parvenait à concevoir une chaîne d’exploitation à distance complète avec élévation de privilèges sans aucune interaction requise. L’outillage d’IA ramenant la création d’exploits à quelques jours, les cycles de validation de plusieurs semaines des distributions deviennent le point d’étranglement de la sécurité. Canonical se retrouve piégé dans une tension structurelle entre réactivité opérationnelle et rigueur de certification matérielle.
Les correctifs bloqués dans le dépôt proposed, alerte générale sur les versions LTS
Les vérifications sur le terrain confirment que les paquets Ubuntu restent bloqués dans une phase intermédiaire. Pour Ubuntu 24.04 LTS et 22.04 LTS, les correctifs sont bien indiqués comme en cours de traitement, mais les noyaux modifiés ne sont disponibles que dans le dépôt -proposed. Quant aux versions antérieures telles que 20.04 et 18.04 LTS, les fiches officielles les signalent toujours comme directement vulnérables.
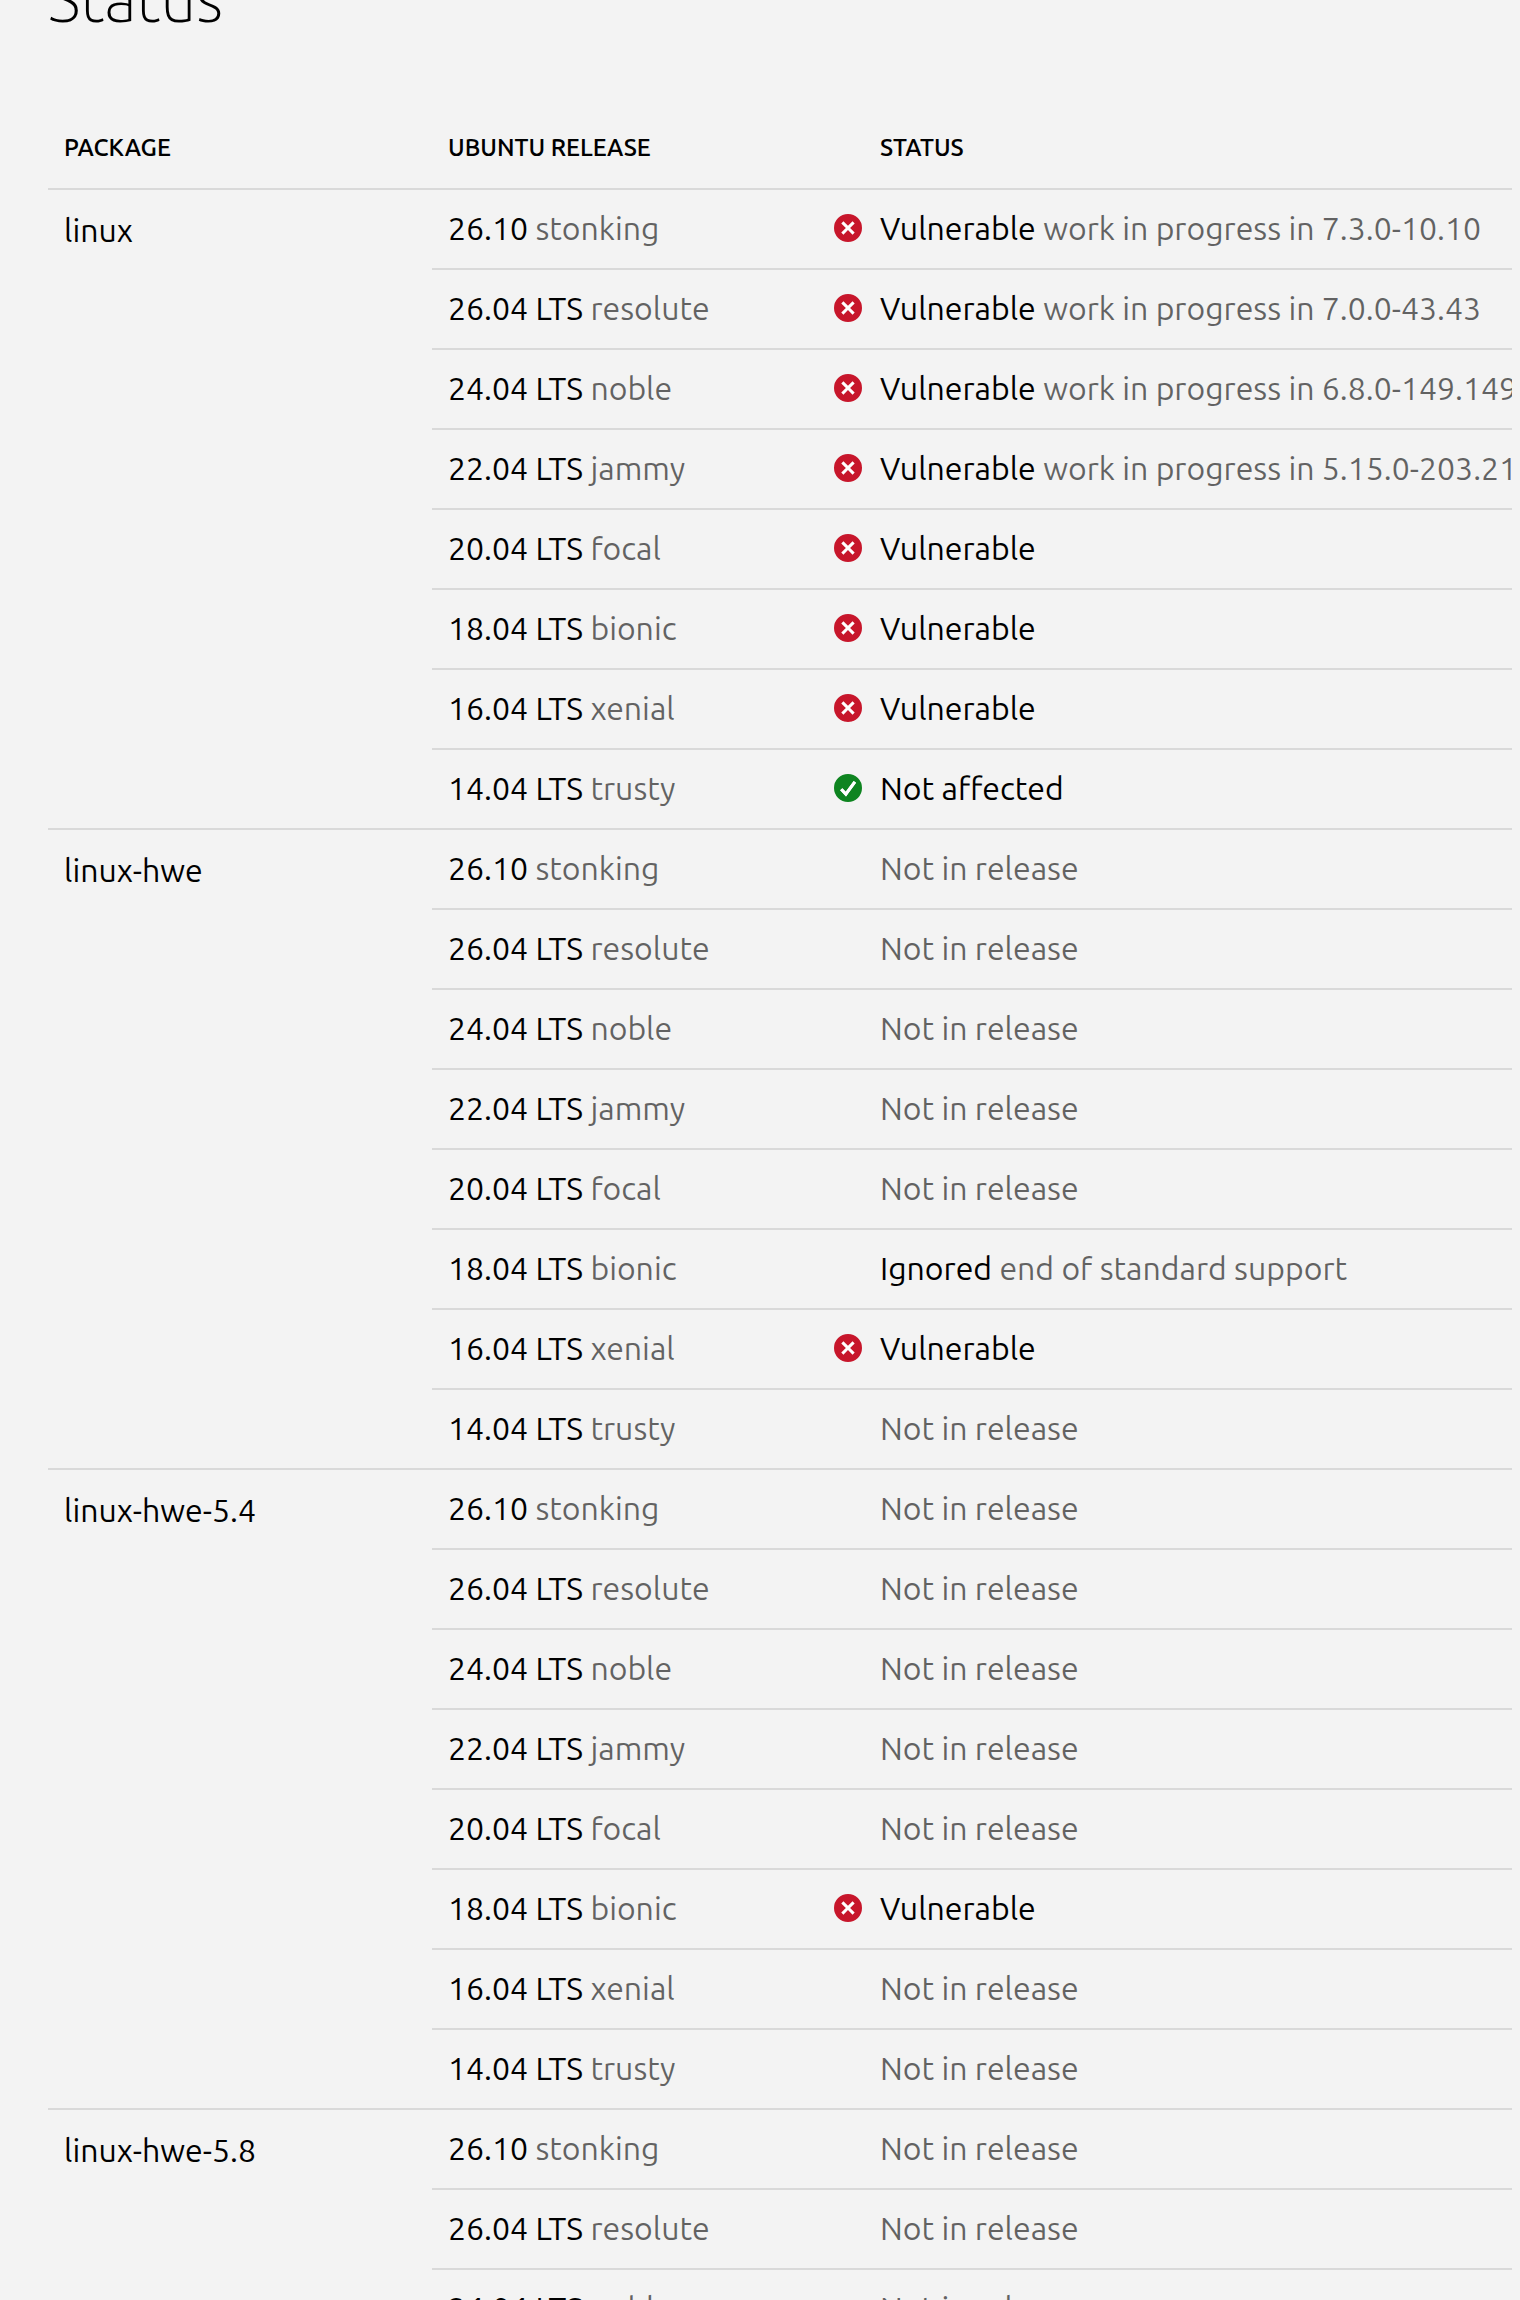 Figure : Page officielle de suivi de sécurité d’Ubuntu. Les principales versions LTS restent indiquées comme vulnérables ou en cours de développement. Source : Équipe de sécurité Ubuntu
Le recours au dépôt de pré-version constitue la seule issue d’urgence préconisée par Canonical. L’équipe suggère aux administrateurs les plus pressés d’activer manuellement le composant -proposed pour récupérer le noyau. Néanmoins, les dépôts de pré-publication comportent de nombreux paquets expérimentaux non stabilisés ; activer ce canal en environnement de production introduit des risques incontrôlables de stabilité. Pour les entreprises soumises à de strictes exigences de conformité, cette recommandation est inacceptable sur le plan opérationnel.
Ce décalage devient d’autant plus frappant lorsqu’on observe l’ensemble de l’écosystème. L’organisation amont du noyau Linux a attribué le CVE le 15 octobre ; Debian a diffusé dès le lendemain ses avis DSA-6568-1 et DLA-4841-1. Les distributions communautaires suivies par DistroWatch ont emboîté le pas en moins d’une semaine. Canonical, avec son modèle commercial et d’entreprise, s’avère finalement être l’acteur le plus lent de la cohorte.
Concurrence lors de la poignée de main et libération anticipée : des paquets réseau mènent au root
L’origine de la faille se situe dans la gestion du cycle de vie des sockets de requête au sein de la pile TCP. Lorsqu’un client transmet un paquet SYN comportant des options IPv4, le noyau conserve ces données dans la structure de requête pour forger le SYNACK. Une fois la négociation terminée, la fonction tcp_v4_syn_recv_sock() transmet directement le pointeur d’options au socket enfant qui vient d’être instancié.
Cette transmission de propriété du pointeur s’effectue sans duplication mémoire. Lorsqu’un paquet SYN retransmis est traité par tcp_check_req(), celui-ci consulte le même emplacement mémoire sous un verrou de lecture RCU. Depuis que Linux 4.4 a retiré le verrou global protégeant les sockets d’écoute, cette zone ne bénéficie plus d’une exclusion mutuelle en contexte de forte concurrence.
Cette absence de verrouillage engendre une désynchronisation des cycles de vie. Dès que le socket enfant est refermé, inet_sock_destruct() exécute un appel classique à kfree() pour restituer la mémoire. À cet instant précis, un autre cœur processeur exécutant ip_options_build() continue de lire les données déjà libérées, matérialisant une situation classique d’utilisation après libération (Use-After-Free).
Corriger ce dysfonctionnement ne demandait pourtant que la modification de deux appels de désallocation. Le patch soumis par le mainteneur Eric Dumazet remplace la libération immédiate par un appel à kfree_rcu(). En différant le recyclage de la mémoire au-delà de la période de grâce RCU, les lecteurs concurrents peuvent terminer leurs accès en toute sécurité, coupant court à toute lecture corrompue. Si le correctif amont ne comptait que quelques lignes, sa distribution en aval a été suspendue pendant trois semaines complètes.
L’IA synthétise l’exploit distant en 12 jours, bousculant le tempo de la cyberdéfense
Ce bug de concurrence s’est très vite transformé en arme d’attaque réseau. Le 27 octobre, Anthropic révélait que ses chercheurs, appuyés par les modèles Claude, étaient parvenus à générer une chaîne complète d’exploitation à distance sans interaction permettant d’obtenir les privilèges root. De la publication du problème à l’aboutissement d’un code fonctionnel, il ne s’est écoulé que 12 jours.
Cette chaîne d’attaque a contourné méthodiquement les défenses du système d’exploitation. En expédiant des paquets forgés vers un port cible écoutant en MPTCP, l’exploit contraint le noyau à lire des zones mémoire contrôlées par l’attaquant. Le processus exploite d’abord une fuite mémoire pour déjouer le KASLR, puis écrase des pointeurs de rappel pour obtenir un shell root.
Cette percée modifie en profondeur le modèle de menace lié à la sécurité du noyau. Jadis, concevoir de tels exploits réclamait des mois de rétro-ingénierie et de mise au point manuelle ; l’automatisation par l’IA comprime ce travail à quelques jours. La militarisation des vulnérabilités devance désormais le déploiement effectif des correctifs.
Face à une telle cadence, les solutions de contournement temporaires montrent leurs limites. L’équipe de sécurité de Canonical a précisé que MPTCP n’était que le vecteur retenu par l’exploit, le défaut résidant intrinsèquement au cœur de la pile IPv4. Désactiver MPTCP ne bloque que certains scripts particuliers. Filtrer les options IPv4 au niveau pare-feu endommage les flux applicatifs légitimes, ce qui fait de la mise à jour du noyau la seule réponse viable.
Deux mille configurations de test étirent les délais : la matrice matérielle ralentit les correctifs
Face aux critiques, Canonical a mis en avant ses exigences de rigueur industrielle. Le noyau formant le socle d’infrastructure, la moindre régression peut causer des pannes majeures en production. La charte de l’éditeur impose que tout correctif noyau soit validé sur plus de deux mille configurations matérielles certifiées avant d’être promu dans les dépôts stables.
Un tel parc hétérogène rallonge inévitablement les délais de publication. Ubuntu équipe aussi bien le cloud public que des passerelles ARM ou des baies de stockage critiques. Chaque phase de non-régression mobilise des ressources de calcul considérables et de longues journées pour éliminer tout risque d’instabilité imprévue.
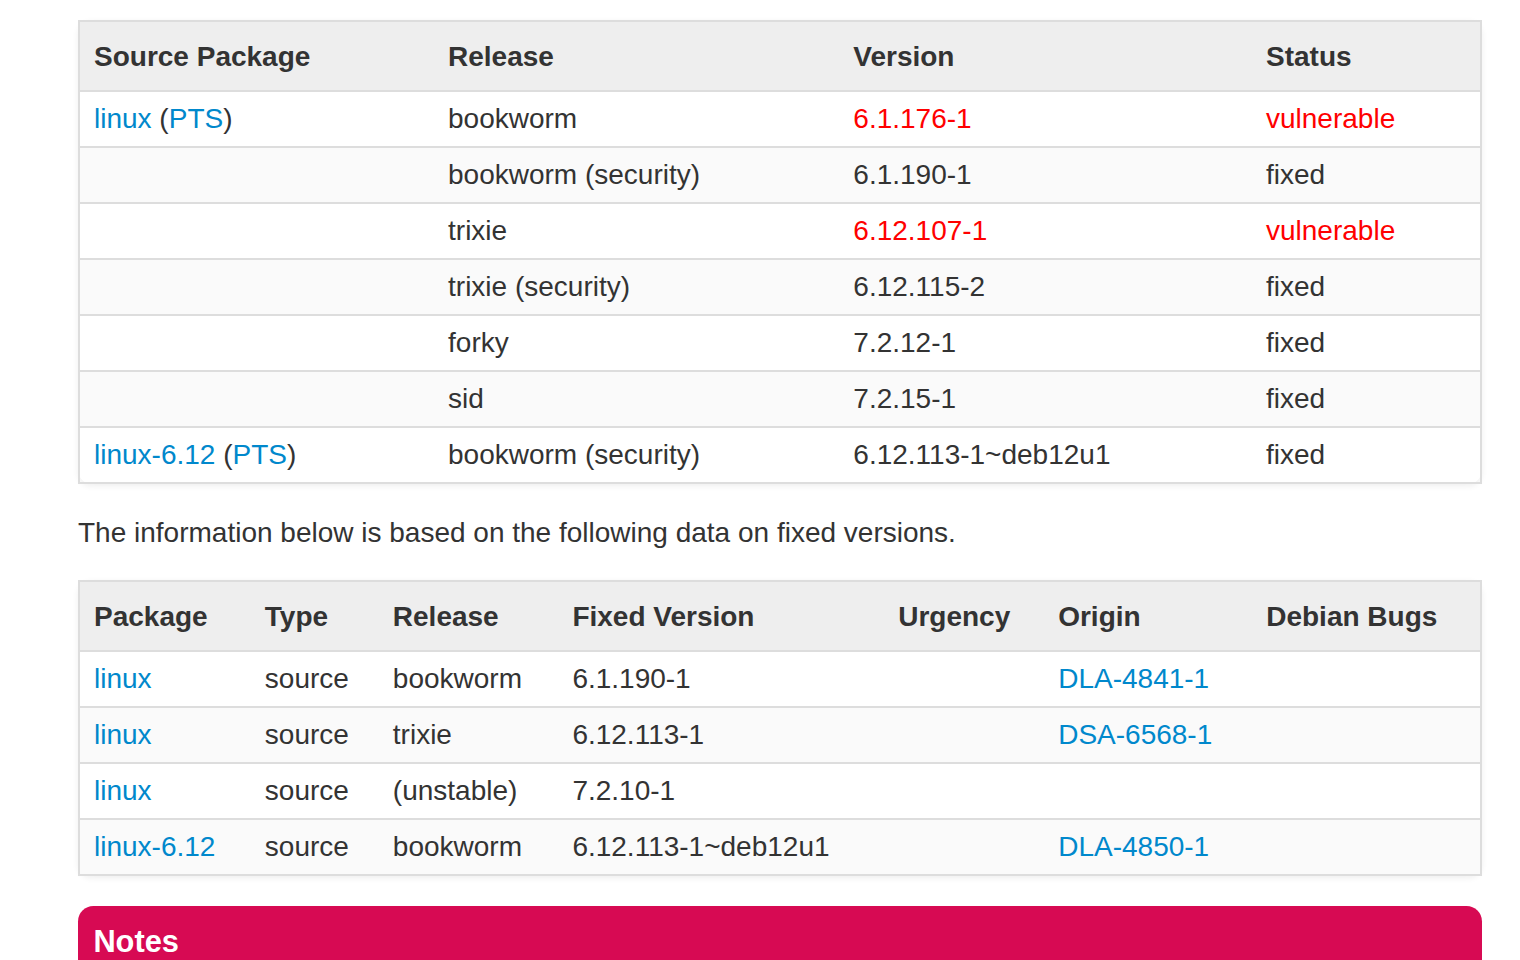 Figure : Page de suivi de la sécurité chez Debian. Les branches stables bookworm et trixie ont été classées comme corrigées dès le lendemain de la publication. Source : Équipe de sécurité Debian
À l’opposé, Debian capitalise sur l’agilité de sa gouvernance communautaire. Ses équipes de sécurité diffusent directement les correctifs via les canaux DSA et DLA, s’affranchissant des lourdes matrices de certification constructeur. Les utilisateurs de Debian ont été protégés dès le lendemain de l’annonce, témoignant d’un arbitrage philosophique fondamentalement différent.
Les abonnements commerciaux distancés par l’agilité communautaire : vers une distribution par paliers
Cette période d’exposition de trois semaines met en lumière les tiraillements du modèle de distribution commerciale. Canonical promet des niveaux de service élevés via son offre Ubuntu Pro. Pourtant, face à une véritable alerte CVSS 9.8, les clients sous contrat d’entreprise ont dû patienter devant des noyaux vulnérables au même titre que les utilisateurs de la version gratuite. Les engagements contractuels se sont heurtés aux procédures internes.
Exhorter les administrateurs à activer le dépôt -proposed en production heurte les règles élémentaires d’exploitation. Ce canal renferme en effet une myriade d’autres mises à jour applicatives en phase de test. Déclencher une mise à jour globale risque d’introduire des conflits de dépendances majeurs, transformant une menace de sécurité en une interruption de service.
Les mécanismes traditionnels de validation pour versions stables ne peuvent plus soutenir la cadence de l’ère de l’IA. Lorsque les technologies d’apprentissage automatisent la fabrication d’exploits, exiger des semaines de vérifications exhaustives sur des milliers de machines revient à exiger un permis de construire alors que le bâtiment brûle. La résilience des entreprises appelle désormais la mise en place de canaux de livraison étagés, capables de dissocier les correctifs d’urgence vitale des suites complètes de certification matérielle.
La divergence observée entre Ubuntu et Debian met en lumière les nouveaux défis pesant sur les logiciels d’infrastructure. Si la stabilité reste un pilier central, des processus de validation trop rigides rendent les systèmes paradoxalement vulnérables. Adapter la vitesse de réaction défensive à l’accélération des attaques et repenser les canaux d’acheminement des correctifs s’impose désormais comme une priorité absolue pour les distributions modernes.
Liens utiles :
- Portail officiel de suivi de sécurité Ubuntu
- Avis de sécurité Debian DSA-6568-1 et DLA-4841-1
- Rapport Akamai sur la vulnérabilité UAF à distance de la pile TCP Linux
- Billet officiel Canonical concernant les paquets de test pour CVE-2026-98432