2026年11月3日現在も、Ubuntu公式セキュリティトラッカーにおけるCVE-2026-98432のステータスは依然として「Vulnerable」のままとなっている。この脆弱性はCVSSスコア9.8という極めて高い深刻度を持ち、上流の安定カーネルブランチには早くも10月5日にパッチがマージされていた。それから約1か月が経過し、DebianやArch Linuxが速やかにセキュリティアドバイザリと修正版を公開する中、Ubuntuを採用する膨大な本番サーバー群はいまだ公式アップデートを待ち続けている。
この遅れは、インフラエンジニアやSREコミュニティの間で深刻な信頼の危機を引き起こした。テックブロガーのchalmovsky氏は追跡記事を公開し、サポート対象の全Ubuntu LTSバージョンで標準リポジトリ向け修正が一切提供されていない事実を指摘。無差別に迫るネットワークスキャンから身を守るため、移行作業が完了するまで対象マシンを完全にオフラインへ退避させる決断を下した。
防御側に許された猶予期間は、新技術の台頭によって激しく縮小している。脆弱性公開からわずか12日後、AIセキュリティチームが対話不要のリモート権限昇格チェーンの構築に成功した。AIツールが攻撃コードの生成を「数日」へ圧縮する中、数週間を要するディストリビューションの検証プロセスは致命的なボトルネックと化している。 Canonicalは、迅速なパッチ配布と厳密なハードウェア認証の狭間で構造的なジレンマに直面している。
パッチは proposed ポケットに停滞、全LTSラインで警告が点灯
実態調査のデータによると、Ubuntuの修正作業は依然として検証の中間段階で足踏みを続けている。24.04 LTSおよび22.04 LTSでは修正対応中と表示されているものの、更新カーネルパッケージは未検証扱いの -proposed リポジトリに留まっている。さらに旧世代の20.04や18.04 LTSに至っては、公式ページ上で端的に脆弱と警告されたままだ。
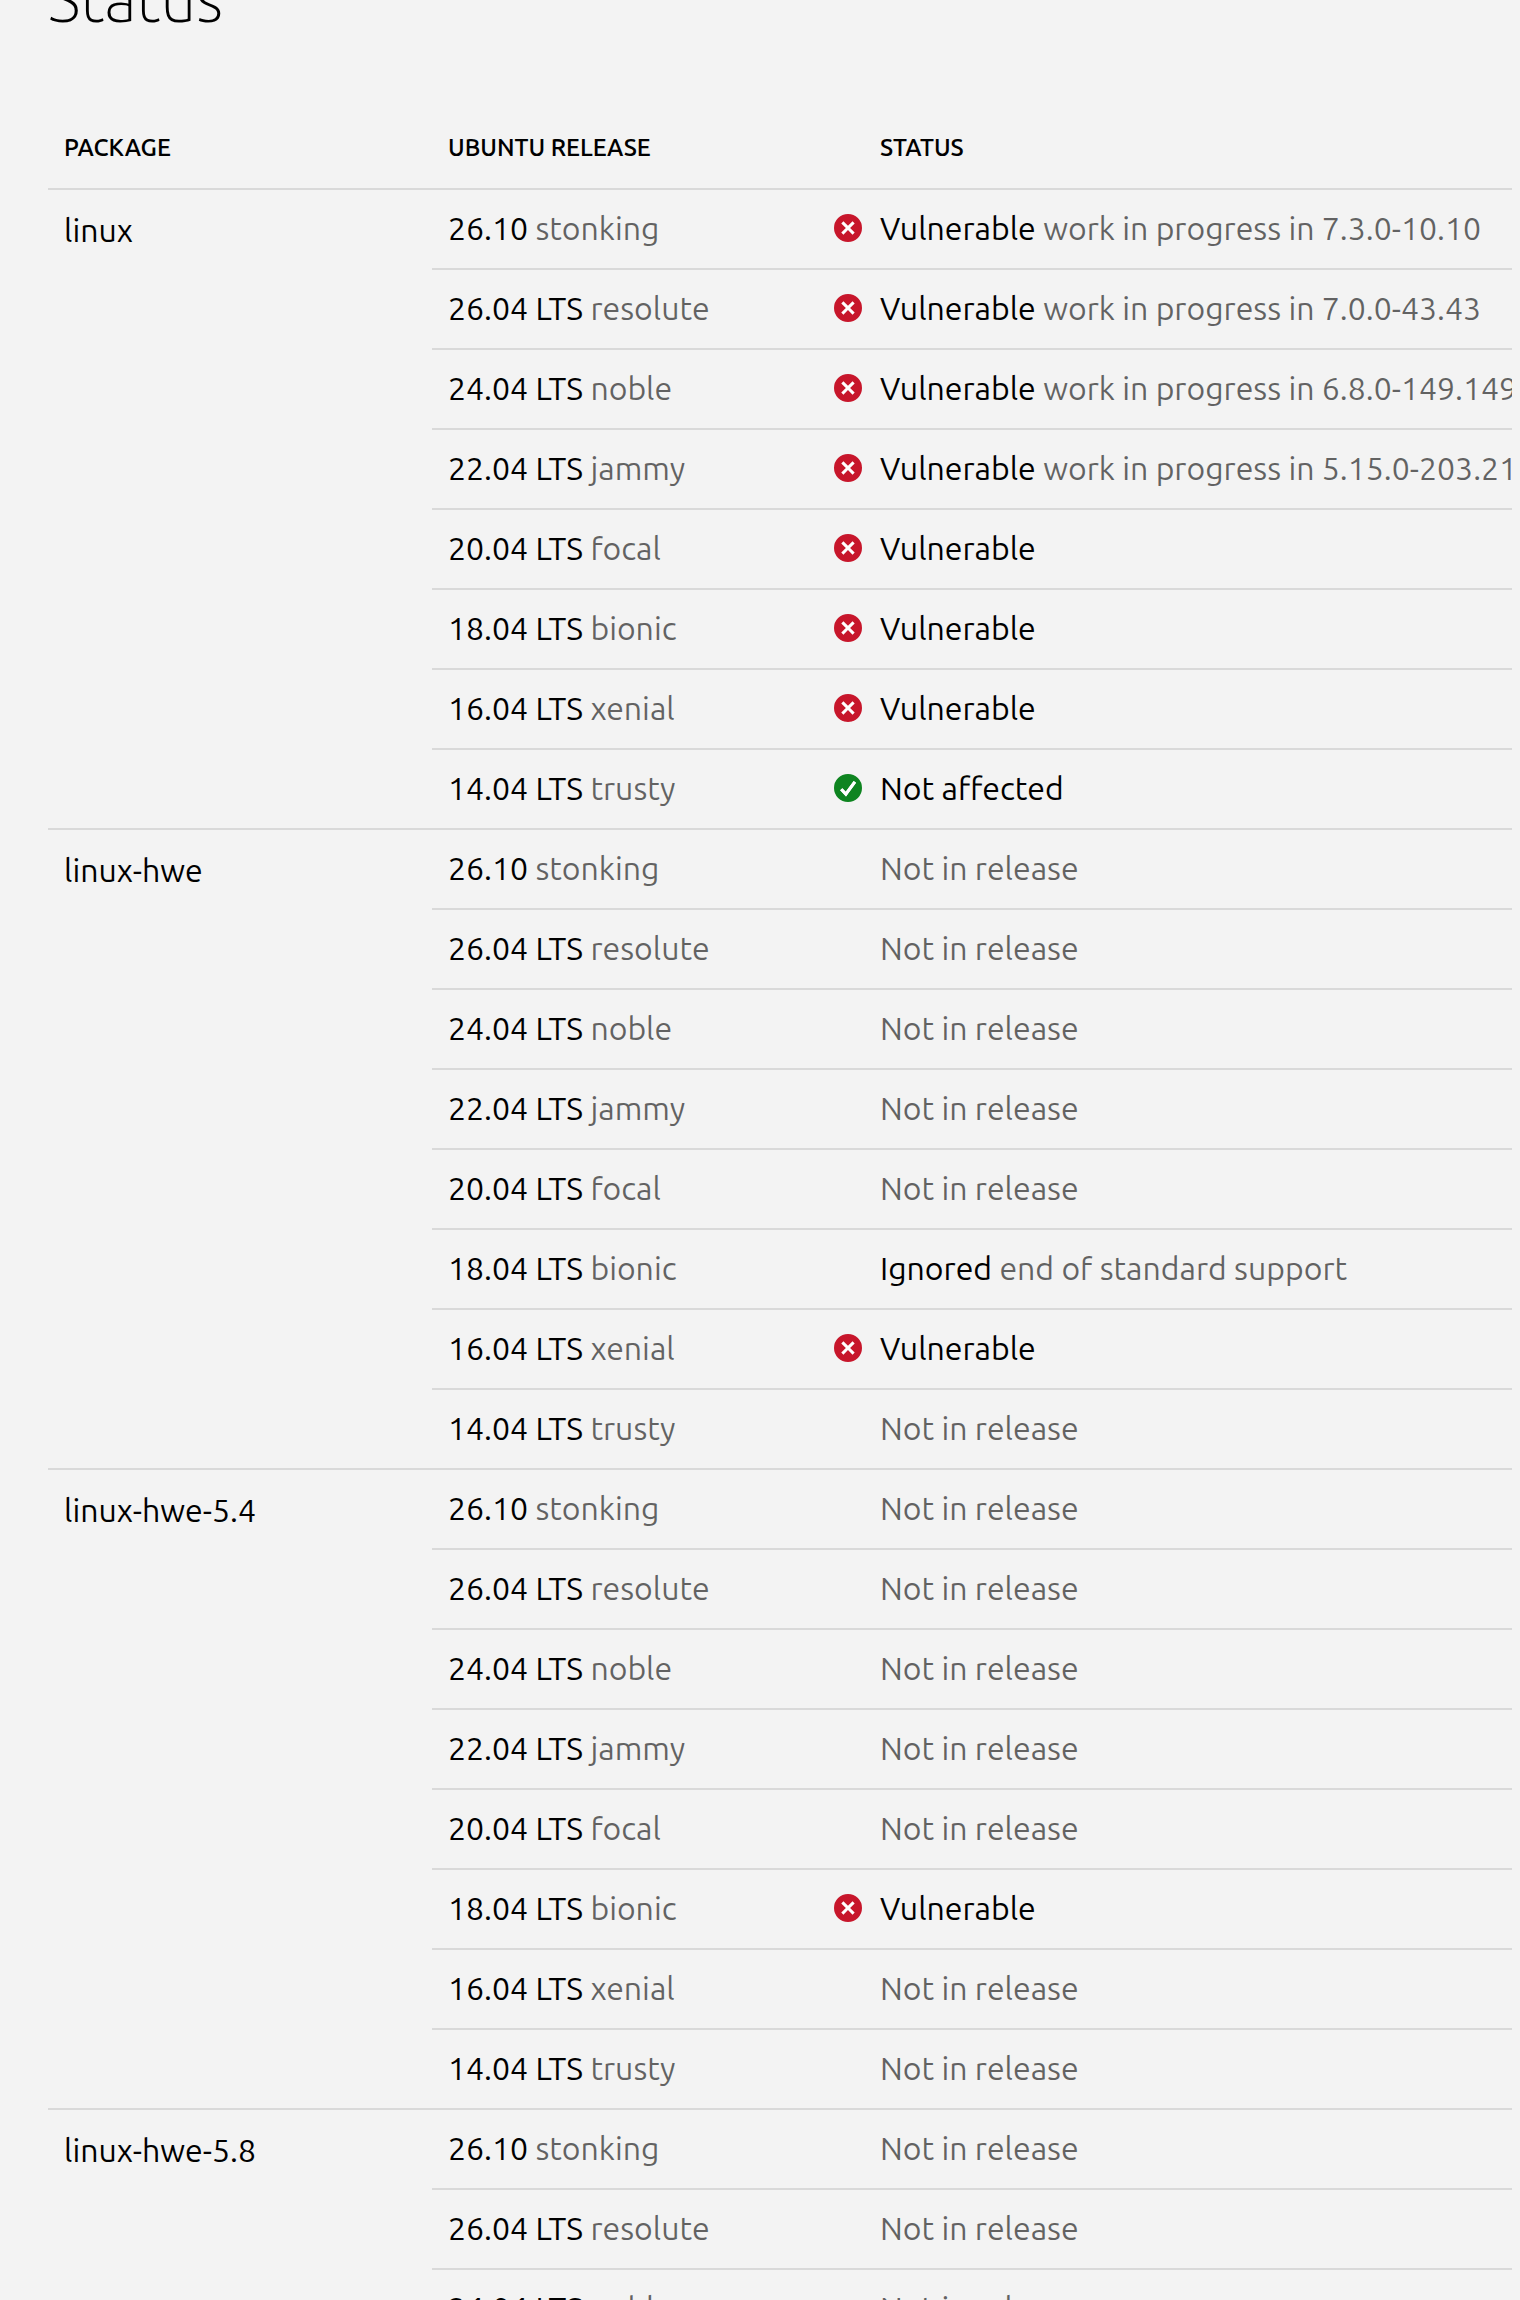 図:Ubuntu公式セキュリティステータスページ。主要LTSのステータスはすべてVulnerableまたは開発中のままとなっている。出典:Ubuntu Security Team
暫定対応としてCanonicalが案内しているのは、プレリリース用リポジトリに置かれた候補パッケージの適用である。公式チームは緊急の保護が必要なユーザーに対し、手動で -proposed を有効化してカーネルを取得するよう推奨している。しかし事前公開リポジトリには十分なテストを経ていない多数の実験的パッケージが混在しており、本番環境での有効化は制御不能な運用リスクを招く。 コンプライアンス要件が厳格なエンタープライズにとって、この手法を実環境へ導入することは極めて困難だ。
ディストリビューション間の比較を行うと、その落差はより鮮明になる。Linuxカーネル組織が10月15日にCVEを正式公開すると、Debianは翌日直ちにDSA-6568-1およびDLA-4841-1をリリース。DistroWatch上位のボランティア主導ディストリビューションも1週間以内に追従した。商業的サポートを掲げるCanonicalが、結果として最も遅れを取る皮肉な事態となった。
ハンドシェイクの競合が引き起こすメモリ解放、リモートパケットがroot権限へ直結
本脆弱性の根本原因は、TCPプロトコルスタックにおけるリクエストソケットのライフサイクル管理の不備にある。クライアントがIPv4オプションを含むSYNパケットを送信すると、カーネルはそのオプションをリクエストソケットに保持してSYNACKを構築する。接続が正常に確立された際、tcp_v4_syn_recv_sock() はそのオプションへのポインタを新設の子ソケットへ直接引き渡す。
このポインタ所有権の移行時に、メモリの複製は行われない。再送されたSYNが tcp_check_req() 経由で処理される際、RCU読み取りロック下で同一のオプション構造体を直接参照する。かつてLinux 4.4でリスニングソケットのグローバルロックが撤廃された結果、並行処理時の排他制御が失われていた。
ロックの欠如はライフサイクルの致命的な不一致を招く。子ソケットが破棄されると、inet_sock_destruct() が通常の kfree() を呼び出してメモリを即座に解放する。その瞬間、別コアで動作する ip_options_build() が解放済みの領域を読み取り続け、典型的な解放後メモリ参照(Use-After-Free: UAF)が発生する。
この欠陥の修正自体は、中核となる2か所のメモリ解放呼び出しを書き換えるだけで済むものだった。カーネルメンテナーのEric Dumazet氏が提出したパッチは、直接解放を kfree_rcu() へと置き換えた。RCUグレースピリオドの完了まで解放を遅延させることで、並行リーダーが確実に参照を終える猶予を確保し、ダーティアクセスを根本から遮断する。 上流での修正コードはわずか数行に過ぎなかったが、下流の企業向けディストリビューションでの配信は丸3週間も停止した。
わずか12日でリモート攻略チェーンを自律合成、AIが書き換える攻防の時間軸
この並行性バグは、瞬く間にリモート攻撃兵器へと転化された。10月27日、Anthropicは同社チームがClaudeモデルを活用し、完全なリモートroot権限昇格チェーンの構築に成功したと発表した。脆弱性の詳細公開から実用的なエクスプロイトコード完成まで、要した日数はわずか12日だった。
完成した攻撃チェーンは、既存のOSレベル保護機能をことごとく突破した。MPTCPをリッスンしているポートへ細工されたパケットを送り込むことで、カーネルに攻撃者が制御するメモリを強制的に読み取らせる。攻撃プロセスはまず情報漏洩を利用してKASLRを回避し、コールバック関数ポインタを上書きしてrootシェルを奪取する。
この進展は脆弱性のセキュリティモデルを完全に一変させた。かつてこの種のエクスプロイト開発には数か月の高度なデバッグが必要だったが、自動化・AI化により組み立ては数日単位にまで短縮された。エクスプロイトの兵器化スピードが、パッチの検証・展開サイクルを完全に追い抜いてしまったのである。
この速度の前では、小手先の回避策は役に立たない。Canonicalのセキュリティチームは、MPTCPが攻撃チェーンの輸送手段に過ぎず、本質はIPv4スタック内部にあると指摘している。MPTCPを無効化しても特定の攻撃スクリプトを防ぐ程度に留まり、ネットワーク層でIPv4オプションを一律破棄すれば正常なサービス通信を破壊してしまう。抜本的な対策はカーネル更新以外に存在しない。
2,000台を超える認証機が招く検証長期化、巨大なハードウェアマトリクスが足を引っ張る
外部からの遅延批判に対し、Canonicalはエンジニアリングの厳格性を前面に掲げて反論した。カーネルはOSの根幹であり、わずかなリグレッションであっても本番環境に壊滅的な障害をもたらす。同社の規定では、カーネルを通常のリポジトリへ昇格させる前に、2,000機種を超える認証ハードウェアでテストスイートを完走させることが義務付けられている。
広大なハードウェアエコシステムが、リリースサイクルを必然的に引き延ばす。Ubuntuの対象領域はパブリッククラウド、ARM組み込み機器、エンタープライズ向けストレージまで多岐にわたる。システムの予期せぬクラッシュを防ぐため、1回の回帰テストに莫大な計算資源と暦時間を投じている。
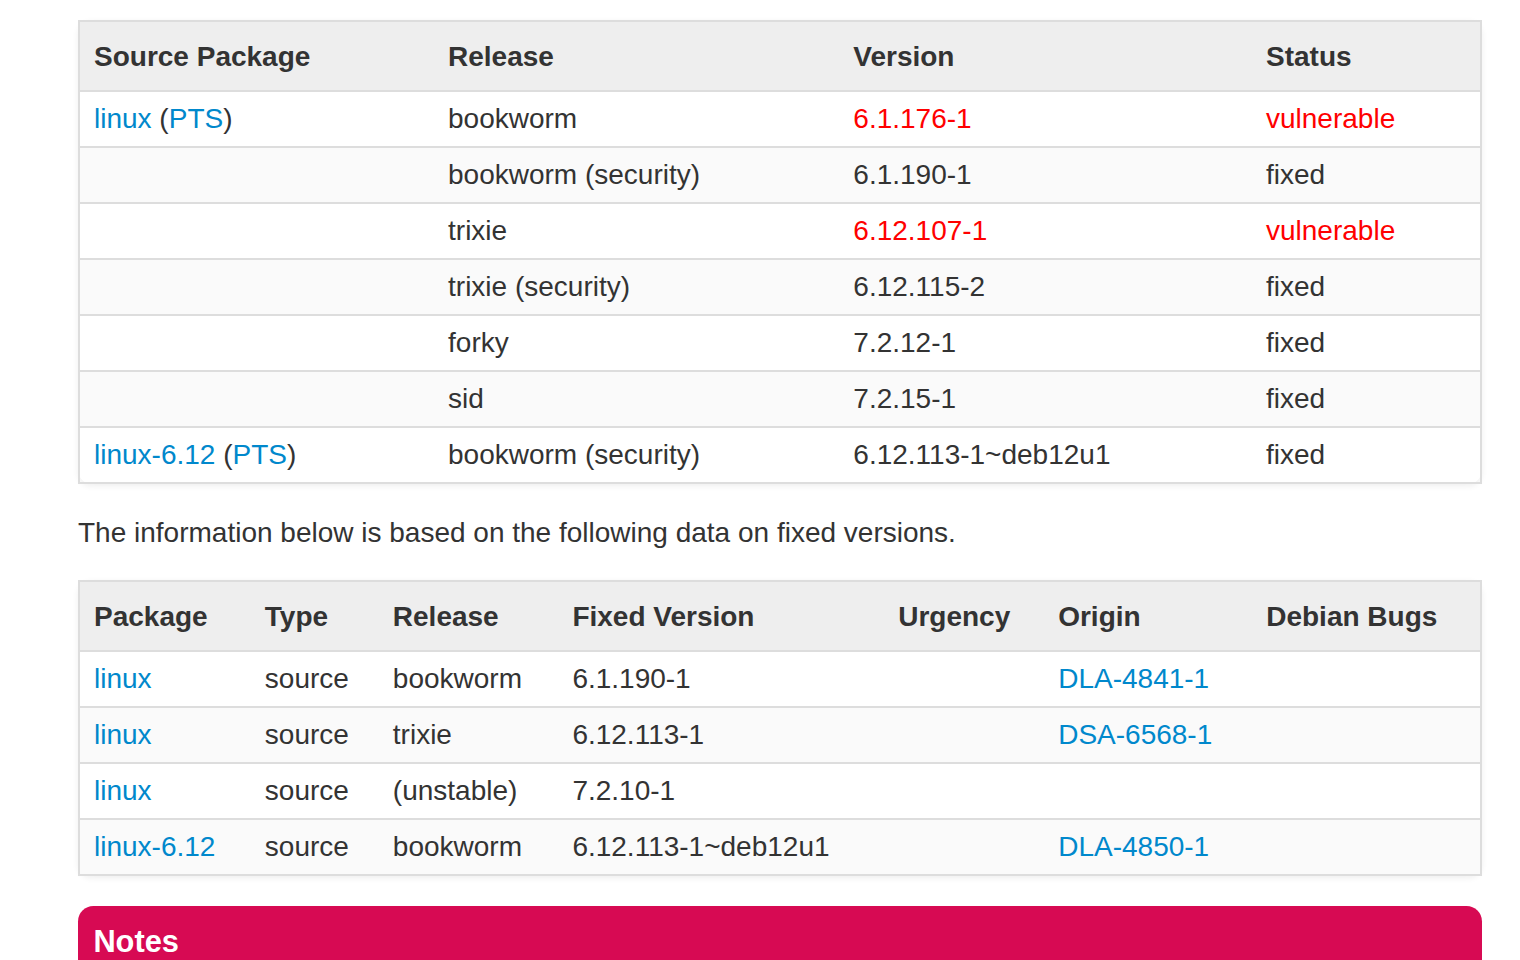 図:Debianセキュリティトラッカーの画面。bookwormおよびtrixie安定ブランチは脆弱性公開の翌日にfixedと記録された。出典:Debian Security Team
対照的に、Debianはボランティアコミュニティに根ざした身軽な対応体制を敷いている。Debianセキュリティチームは独立したDSAおよびDLAの配布チャネルを通じて迅速に修正カーネルを供給し、長大なハードウェア検証マトリクスをスキップした。Debianユーザーが公開翌日には安全を確保できた事実は、両者のガバナンス哲学の差異を如実に浮き彫りにしている。
コミュニティに後れを取る商用サブスク、企業防衛に求められる階層型デリバリー
3週間に及ぶ空白期間は、商用ディストリビューションの構造的矛盾を白日の下に晒した。Canonicalは「Ubuntu Pro」サブスクリプションにおいてエンタープライズ級の迅速なセキュリティ対応を約束している。しかしCVSS 9.8の緊急事態において、有償顧客も無償ユーザーと同様に旧カーネルの前で待たされることとなった。商業的コミットメントが自らの硬直した手続きによって縛られた格好だ。
本番サーバーで -proposed を有効化するよう求める運用は、インフラ管理の常識に反する。このリポジトリには対象カーネルだけでなく、テスト段階にある膨大なアプリケーションパッケージが混入している。不用意にアップデートを実行すれば予期せぬ依存関係の崩壊を招き、セキュリティリスクを可用性障害へとすり替えてしまう。
旧来の安定版リリース体制は、AI時代の攻防スピードについていけなくなっている。AIが攻撃コード生成の敷居を劇的に下げる中、緊急時にも数千台規模の全網羅テストに固執することは、火災の最中に通常の内装申請手続きを待つようなものだ。エンタープライズの防衛には、緊急セキュリティ修正と日常的な回帰テストを分離する「階層型デリバリー」の確立が不可欠である。
UbuntuとDebianの好対照は、インフラ基盤ソフトウェアが直面する新たな試練を物語っている。安定性はシステムの基盤だが、硬直したゲート管理はかえってシステムを危険に晒す。防衛スピードを進化するエクスプロイトのペースに適合させること、そして配信パイプラインを再設計することは、現代のディストリビューションにとって避けて通れない最重要課題である。
参考リンク:
- Ubuntu セキュリティトラッカー
- Debian セキュリティ勧告 DSA-6568-1 および DLA-4841-1
- Akamai セキュリティリサーチ:LinuxカーネルTCPスタックのリモートUAF詳細分析
- Canonical 公式ブログ:ProposedポケットにおけるCVE-2026-98432修正パッケージの案内