2026 年 11 月 3 日,Ubuntu 官方安全跟踪页面上的 CVE-2026-98432 状态依然标注为「Vulnerable」。这枚内核漏洞拥有 9.8 的 CVSS 评分,上游稳定分支的修复代码早在 10 月 5 日就已合并。将近一个月过去,Debian 与 Arch 早已发布安全公告,大量运行 Ubuntu 的生产服务器仍在等待官方更新。
这一延迟引爆了运维社区的信任危机。技术博主 chalmovsky 撰文披露了跟进现状,指出所有受支持的 Ubuntu LTS 版本均未在标准源获得修补。为了规避随时可能发生的网络探测,他选择切出服务,在迁移完成前直接将机器下线。
防御窗口正在被新技术剧烈压缩。漏洞公开仅 12 天,AI 团队就造出无交互远程提权链。AI 工具将攻击链构建压缩至数天,发行版以数周计的验证机制沦为防护瓶颈。 Canonical 陷入了敏捷响应与硬件认证流程的结构性撕裂。
补丁停在 proposed 仓库,全线系统挂起高危警告
实测数据显示,Ubuntu 修补仍停留在过渡阶段。24.04 与 22.04 LTS 均显示修复处于推进状态,内核包仅存放在 -proposed 仓库。至于更早的 20.04 与 18.04 版本,官方页面直接标注为易受攻击。
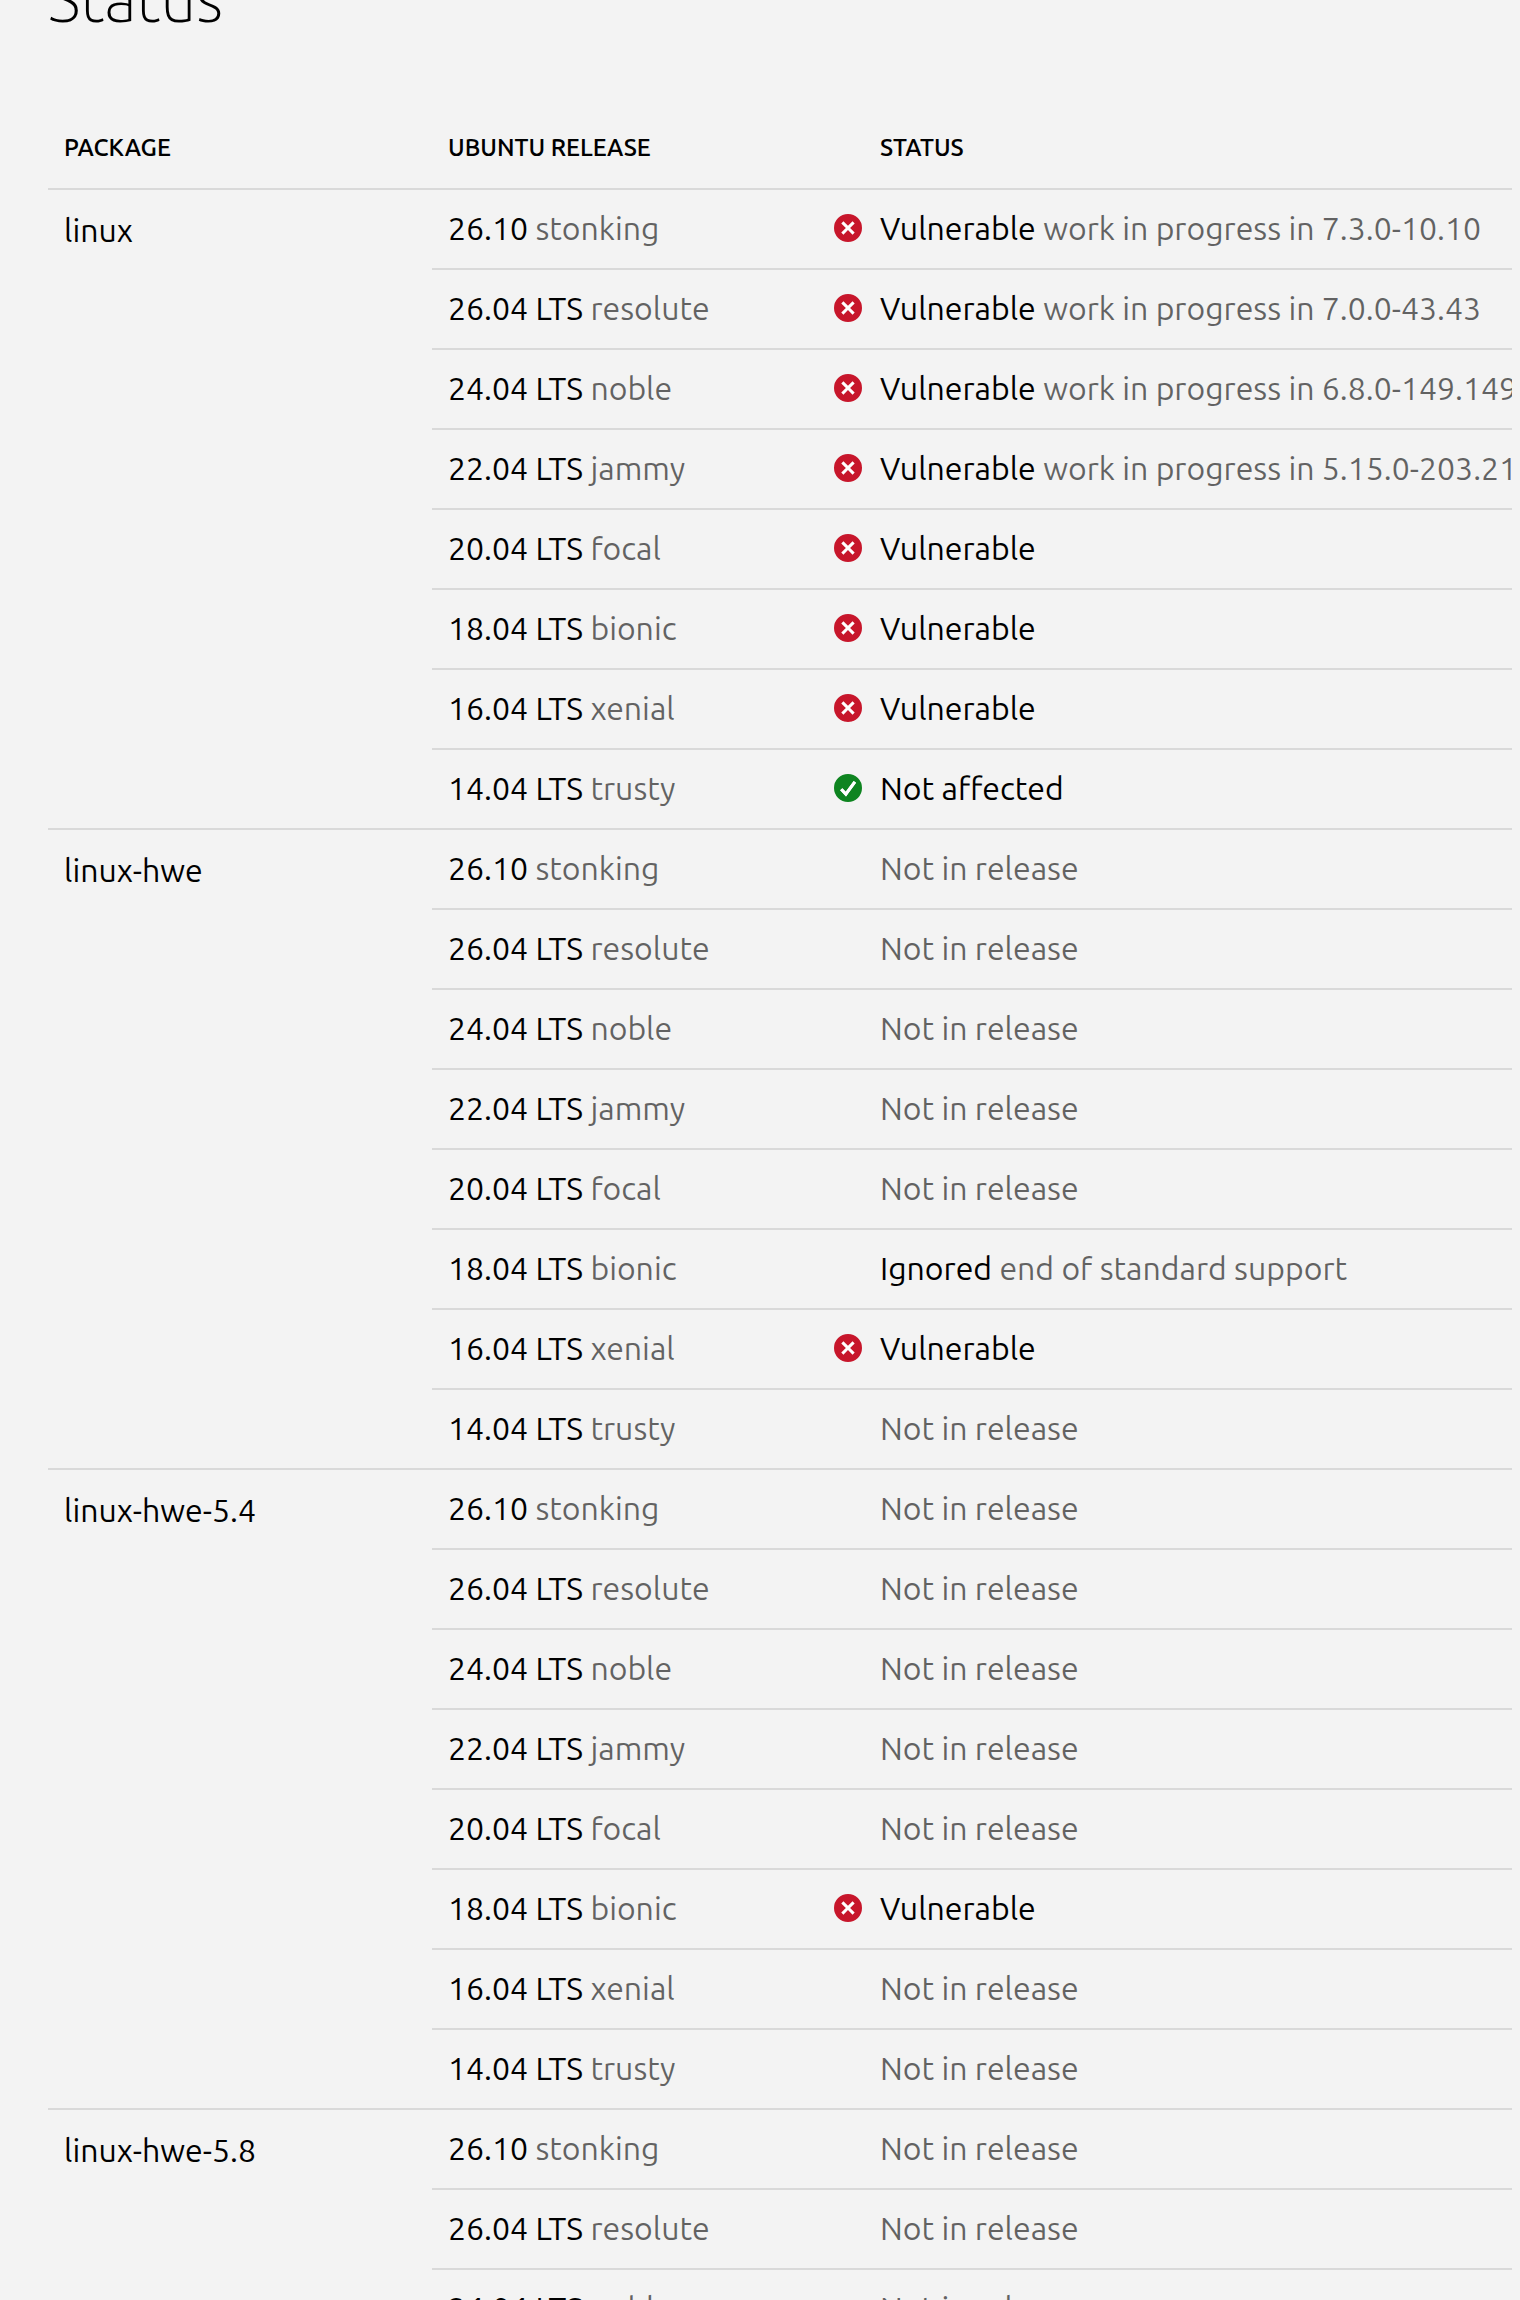 图:Ubuntu 官方安全状态页。主流 LTS 版本的修复状态全部标为 Vulnerable 或处于开发中。来源:Ubuntu 安全团队
将修复包置于预发布源是 Canonical 当前的应急方案。官方建议急需修复的用户手动开启 -proposed 仓库拉取内核。但预发布仓库包含大量未充分测试的候选组件,生产环境启用该源等于引入不可控风险。 对合规要求严苛的企业而言,这个方案在工程上难以落地。
这种割裂在横向对比中格外突出。内核组织在 10 月 15 日公开编号,Debian 次日便推送了 DSA-6568-1 与 DLA-4841-1,DistroWatch 上常见的志愿者发行版也在一周内跟进。商业化运作的 Canonical,反而成了这一批里行动最迟缓的一方。
握手并发引发内存释放,远程报文直接换取特权
该漏洞源自 TCP 协议栈对请求套接字的生命周期管理。客户端发送带 IPv4 选项的 SYN 包,内核将选项存入请求套接字构造 SYNACK。握手顺利完成时,tcp_v4_syn_recv_sock() 将选项指针直接传给新建的子套接字。
指针所有权移交时未执行内存复制。重传 SYN 经由 tcp_check_req() 发送时,会在 RCU 读锁下直接读取同一选项。早期 Linux 4.4 去除了监听套接字的全局保护锁,导致并发状态失去互斥。
缺乏锁保护导致生命周期错配。子套接字一旦被关闭,inet_sock_destruct() 会调用常规 kfree() 释放内存。此时另一个核心上的 ip_options_build() 仍在读取已释放字段,构成经典的释放后引用(Use-After-Free)。
修复这处缺陷只需改动两处核心释放调用。内核维护者 Eric Dumazet 提交的代码将原本的释放换成了 kfree_rcu()。推迟回收至 RCU 宽限期后,确保并发读退出,切断脏访问。 上游代码变动仅有数行,下游分发却停滞了整整三周。
算法模型 12 天走通远程利用,自动生成颠覆攻防时间差
并发缺陷很快转化为远程利用武器。10 月 27 日,Anthropic 确认团队借助 Claude 模型,成功构建出完整的远程 root 提权链。从漏洞公开到利用代码成型,耗时仅有 12 天。
利用链绕过了现有的系统级防护。攻击者向开启 MPTCP 监听的目标端口发送畸形报文,诱发内核读取受控内存。利用流程先用内存泄露绕过 KASLR,再改写回调指针获取 root 权限。
这一进展重塑了漏洞的安全模型。过去这类利用需要调试数月,自动化攻防已将拼装压缩到天级。漏洞武器化的时间线,直接走到了补丁部署的前面。
面对这种节奏,常规的临时规避措施难以奏效。Canonical 安全团队指出,MPTCP 只是利用链选用的载体,漏洞本质深植于 IPv4 协议栈。关闭 MPTCP 仅降低特定脚本的成功率。在网络层过滤 IPv4 选项又破坏正常业务,真正的解法唯有更新内核。
两千台认证设备拉长测试周期,硬件矩阵拖慢安全交付
面对外界的迟缓指责,Canonical 给出了一套工程严谨性抗辩。内核作为底层软件,任何微小回归都会在生产环境引发严重事故。官方规定内核进入常规源前,必须在超两千台认证设备跑完测试。
庞大的硬件生态拉长了发布周期。Ubuntu 覆盖的机型横跨公有云、ARM 设备与企业存储。每一轮回归耗费大量算力与时间,以防系统非预期崩溃。
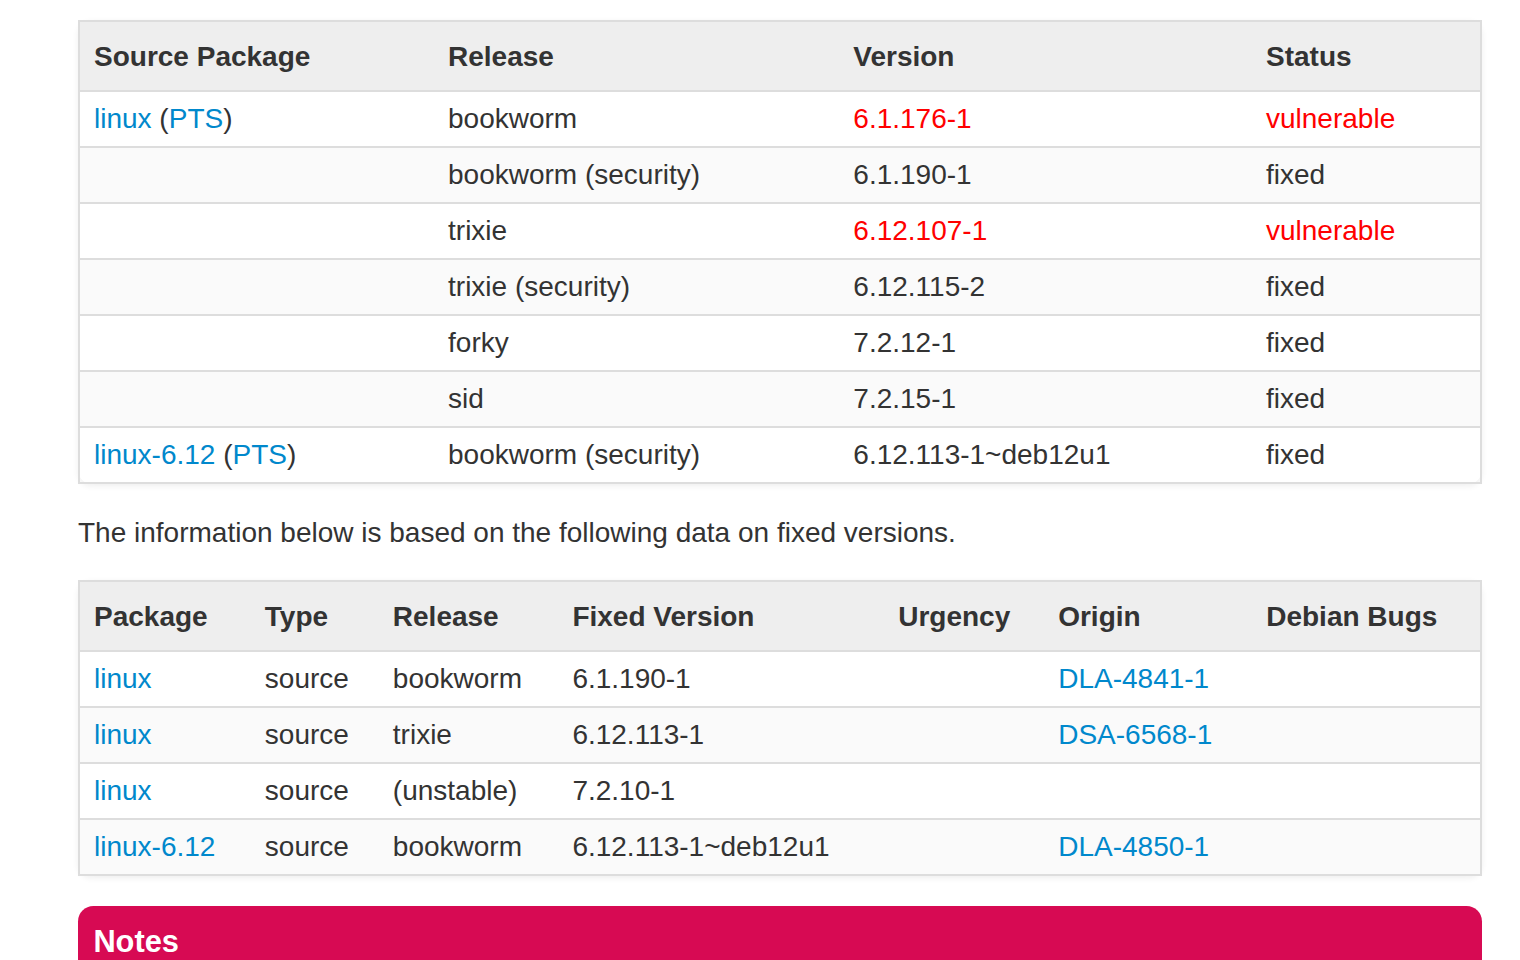 图:Debian 安全跟踪页面。bookworm 与 trixie 稳定分支已在漏洞披露次日标记为 fixed。来源:Debian 安全团队
相比之下,Debian 依托志愿者社区建立了敏捷响应通道。Debian 团队通过独立的 DSA 与 DLA 通道分发修复内核,跳过了冗长的硬件回归矩阵。Debian 用户在披露次日就获得免疫,体现了治理哲学的差异。
商业订阅跑输社区协作,企业防护体系呼唤分级通道
三周的空窗期暴露了商业发行的策略矛盾。Canonical 在其 Ubuntu Pro 订阅中承诺企业级安全响应。但当真实的 CVSS 9.8 漏洞降临时,付费用户同样只能守在旧内核前等待。商业履约节奏被自身的流程锁死。
要求管理员在生产机器开启 -proposed 源,违背了运维常识。该仓库除了目标内核,还混入了大量处于测试阶段的应用软件。一旦执行更新,极易引入未知的库冲突,把安全漏洞演变为可用性事故。
传统稳定版发布机制已难以适应新的攻防现实。AI 降低了利用门槛,依然要求数千台硬件验证,无异于火灾时坚持常规装修审批。企业安全需要建立分级通道,解耦紧要修复与日常测试。
Ubuntu 与 Debian 的反差,揭示了基础设施软件在 AI 时代面临的新考验。稳定性是系统的底色,僵化的闸门却让系统在攻防对抗中陷入被动。防御必须跟上利用代码的演化节奏,重构分级交付机制已是现代发行版的核心课题。
参考链接:
- Ubuntu 安全状态跟踪页面
- Debian 安全公告 DSA-6568-1 与 DLA-4841-1
- Akamai 安全团队 Linux 内核 TCP 栈漏洞深度剖析
- Canonical 官方博客:CVE-2026-98432 候选包交付说明