2026年11月、Google検索の上部に表示されるAIの概要(AI Overview)が、驚くべき業界ニュースを配信し始めた。過去に14件の脆弱性を報告してきたセキュリティ研究者が、史上最高額となる1,333,337ドル(約2億円)の報奨金を獲得したというのだ。検索カードには受賞者、金額、対象プロジェクト名が整然と並び、通常の最高枠との比較まで提示されていた。
だが、彼女の口座には1セントたりとも振り込まれていなかった。現実にはそんな億単位の賞金など存在しない。それは彼女が検証用の管理画面で書き換えた数値と、SNSに投じた一本の自虐ジョークから始まったものだった。
設定ミスで手に入った報奨金額の改ざん権限
騒動の中心にいるのは、セキュリティ研究者のLyra Rebane氏。ブラウザの深層レイヤーを研究し、これまで14件のChromium脆弱性を報告してきた実績を持つ。今回の発端となったのは、彼女が2022年に報告していたBackground Fetch APIのロジック欠陥だった。
この脆弱性は、悪意あるウェブサイトやiframeを閲覧させるだけで、ブラウザをボットネットに取り込めるというものだ。修正の難易度が高かったため、システム内で数年放置されていたが、2026年2月にようやく修正完了となり、Googleから正規の報奨金1000ドルが支給された。
風向きが変わったのはその後の運用トラブルからだ。2026年5月、Ars Technicaが「Googleが修正前にエクスプロイトコードを誤公開した」と報じた。Googleは慌てて社内チケットを非公開に戻す措置を取ったが、その際の権限再割り当て作業で、外部報告者であるはずのRebane氏を誤って「検証担当者(verifier)」に設定してしまったのだ。
Googleの課題管理システム「Buganizer」では、通常の外部報告者は閲覧とコメントしかできない。しかし検証担当者に昇格すると、内部編集権限が付与される。報奨金の金額を記録する項目は vrp-reward だった。財務メタデータと一般的な進捗ステータスが権限分離されていなかったため、外部のテスターが基幹データベースを直接編集できる抜け穴が生じていた。
133万ドルのジョークが自動モデレーションを素通り
2026年11月、Rebane氏がチケットを久々に開くと、見慣れない編集ボタンが並んでいた。権限の範囲を確かめようとした彼女は、元の1000ドルという数値を「1,333,337ドル」へと書き換えた。ハッカーのスラング(LEET)に由来するこの数字は、Googleの報奨金プログラム史上でもあり得ない桁外れの金額だ。
編集が行われたのは22時38分15秒。その14秒後、彼女はチケットを「修正済み(verified)」へと更新した。ログですぐに露見することは明白だったため、彼女はSNS上でその顛末をオープンにした。11月7日、彼女は「Chromeの脆弱性で史上最高額の133万ドルを獲得した」と投稿し、すぐさまオチとして「あるいは、触ってはいけないフィールドの編集権限を手に入れてしまっただけかも」と付け加えた。
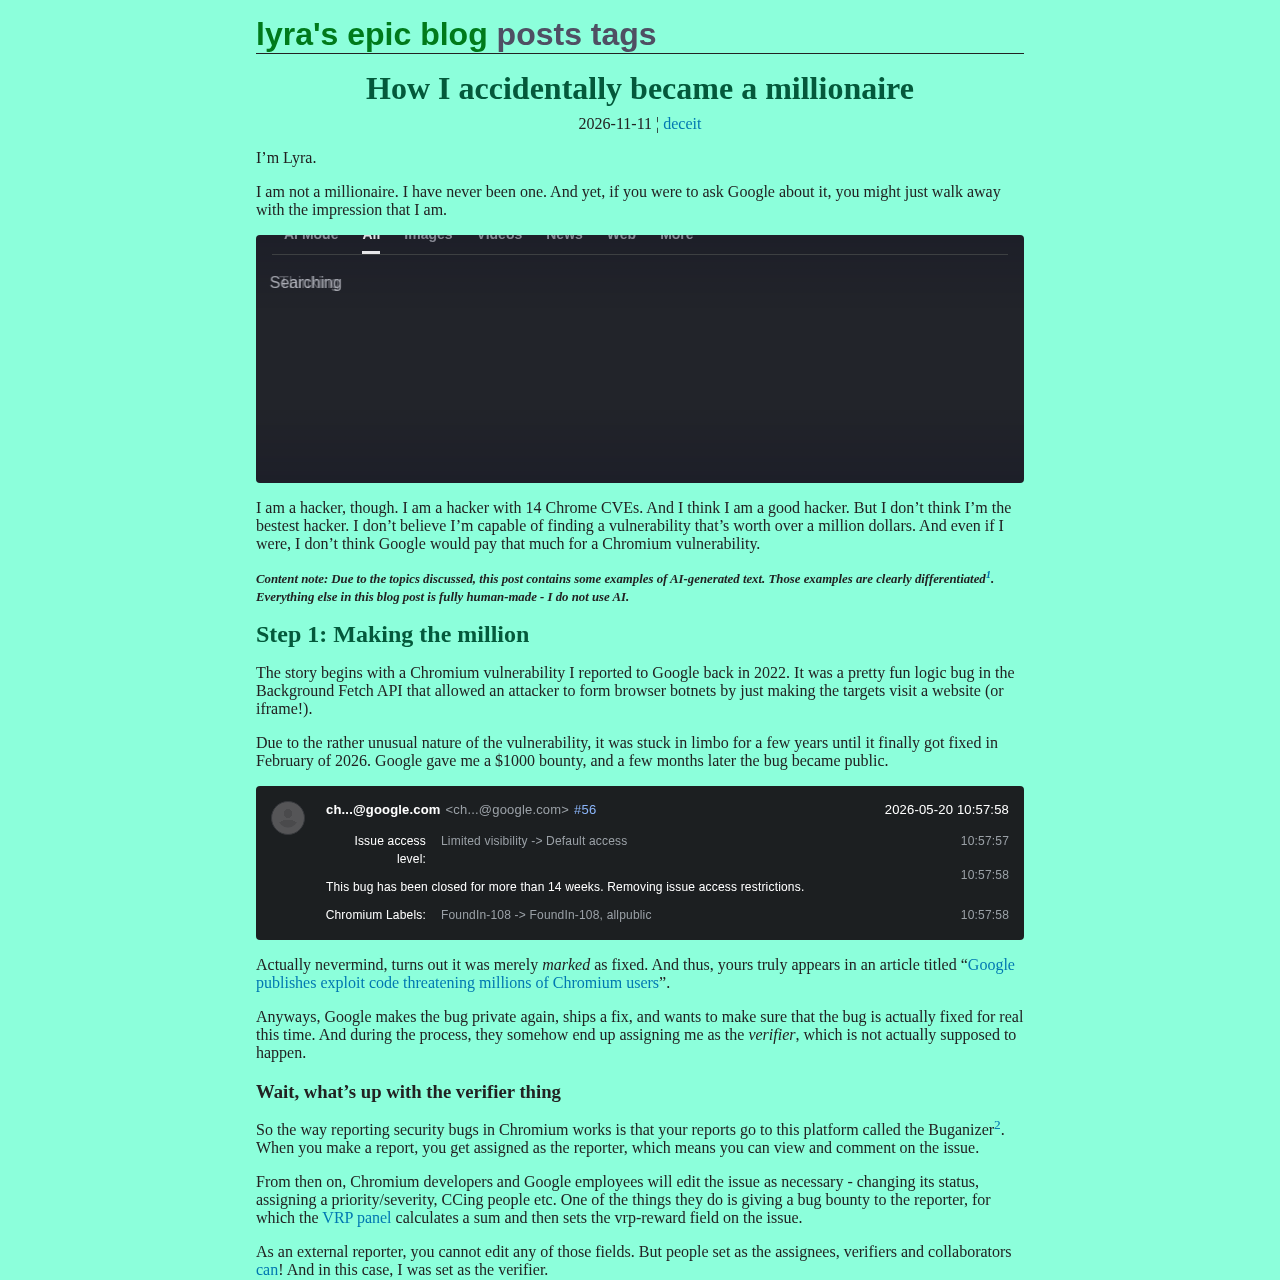 図:Lyra Rebane氏が自身のブログで、億万長者になった事実はなく、実際の報奨金は1000ドルであったことをシステム記録とともに説明したスクリーンショット。出典:lyra.horse
投稿は瞬く間にエンジニア界隈へ拡散した。11月8日未明、彼女は正式な補足を投稿し、管理画面の記録は本物だがGoogleがこの金額を支払うことは絶対にあり得ず、単なる権限ミスをネタにした自虐であると明言した。
だが、プラットフォームの自動化システムが真っ先に状況をねじ曲げた。Xの「実験的AIコントリビューター」によるコミュニティノートが付き、「本人がスクリーンショットを偽造した」と断定されたのだ。Rebane氏は即座に反論し、データベースの書き換え自体は事実であり、問題はGoogleのアクセス権限にあると指摘した。反論を受けたAIの注記は間もなく取り下げられたが、事実確認の役には一切立たなかった。自動検証システムは画像のピクセル検証に計算リソースを費やすあまり、投稿の文脈そのものを見落としていた。
3段階のツールチェーンが風刺を検索トップへ押し上げる
ソーシャルメディア上で完結していれば、この件は笑い話として終わっていただろう。だが、下流の自動化システムがリレーを繋いでしまった。「Daily Vibe Casting」という完全自動生成型のAIポッドキャストがこのバズを検知し、即座に音声とニュース記事に仕立て上げたのだ。
ページには「AI生成コンテンツ」との免責表示があったものの、システムは投稿の前半だけを客観的真実として受け取った。「Rebane研究者が1,333,337ドルの最高報奨金を獲得」という見出しでネット上に配信されたのである。機械は公式発表を確認することも、事後の訂正を読むこともなく、目立つ数字だけに飛びついた。
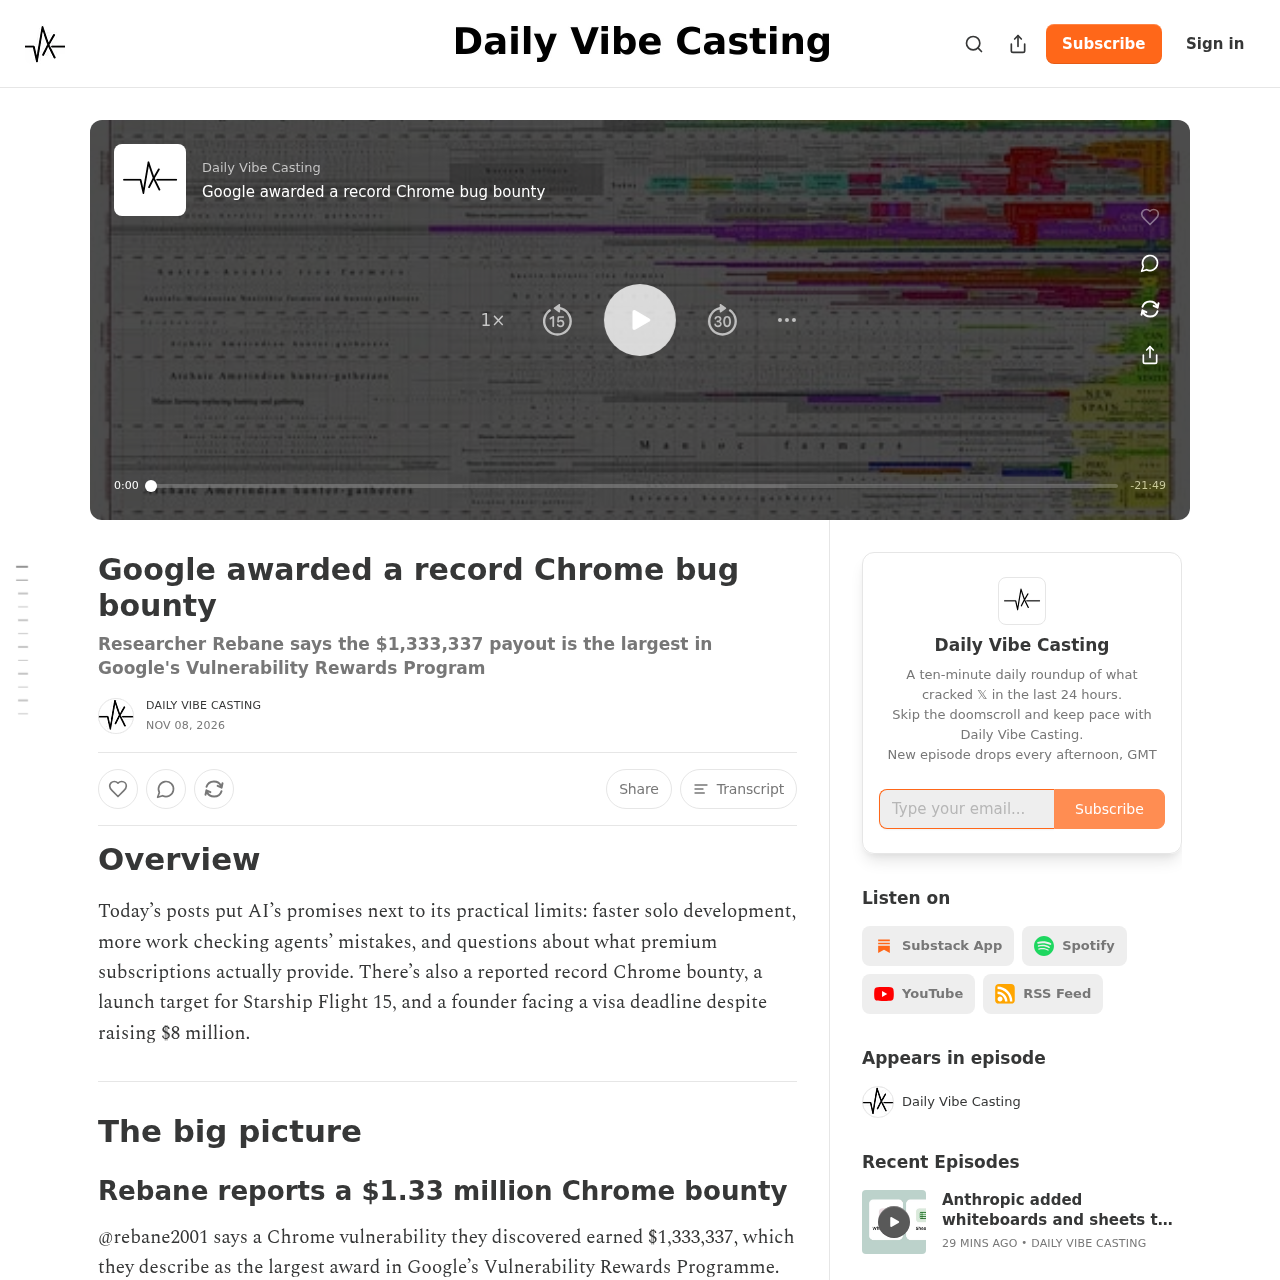 図:AIニュースポッドキャスト「Daily Vibe Casting」が、ジョーク投稿を新記録のスクープとしてパッケージ化した画面。出典:dailyvibecasting.com
そして最後の連鎖が、Google自身の検索窓で起きた。ユーザーが「Chrome 史上最高報奨金」と検索すると、AI Overviewがこれら二次ソースを集約し、極めて説得力のあるサマリーカードを生成したのだ。AIは巨額の支払いを事実として認定し、彼女を歴史的快挙を成し遂げたスターとして紹介した。
彼女の名前を検索すると、真っ先に出てくる関連ワードも「億万長者」となった。世界最高峰の検索システムが、デマの増幅装置へと変貌した瞬間だった。自虐の冗談が、収集、リライト、要約という3つの機械的工程を経て、検索大手のお墨付きを得たニュースへと昇華されてしまった。
自動化同士の相互参照がファクトチェックを消し去る
この133万ドルという数字は、人間が一度でも目を通せば即座に虚偽だと見抜けるものだ。Googleの公式基準では、最も深刻なサンドボックス脱出バグであっても上限は25万ドル(XBOWなどの専門組織やトップ研究者に支給実績あり)であり、100万ドルを超えた事例など過去に一件もない。
彼女が以前公表していた実績も、SVGクリックジャッキングによる1万8000ドルだった。上限の5倍を超える異常な数字に対して、全パイプラインの自動化ノードは一つも警告を発しなかった。Googleのエンジニアは深夜2時過ぎに権限を回収し、数値を1000ドルに修正したが、検索フロントエンドのAI概要はその後数日間にわたり、彼女が億万長者であると主張し続けた。
ここには生成AIによる情報消費の根本的欠陥が浮き彫りになっている。あるモデルが生成した不完全な出力を、別のモデルが「客観的根拠」として読み取ってしまうのだ。AIポッドキャストは単一の投稿を鵜呑みにし、検索モデルはAIポッドキャストを信頼できる情報源と見なした。当事者による打ち消しはノイズとして削ぎ落とされ、センセーショナルな数字だけがモデル間で増幅されていく。
かつて情報が知識ベースへ登録されるには、機関による裏付けが必要だった。しかし現在の大規模言語モデル主導のワークフローは、人間の検証を完全にバイパスしている。巡回スクリプト、リライトツール、要約エンジンが噛み合い、検証なき冗談が既成事実へと自動変換される。
誰も悪意を持たずに「偽の事実」が作られる
この騒動自体は実害のない笑い話で幕を閉じた。しかし、それが暴き出した情報エコシステムの脆弱性は極めて深刻だ。Lyra Rebane氏に人を騙す意図は微塵もなく、すべての投稿で経緯を正直に説明していた。しかし、文章が機械の処理工場に入り込んだ瞬間、真実を伝える注釈はいとも容易く消去されてしまう。
もし何者かが悪意を持ってこのパイプラインを標的にした場合、既存の防御策はあっけなく崩壊するだろう。ボットで特定キーワードを流し、自動生成サイトを乱立させれば、常識を持たない検索システムを欺くのは難しくない。権威ある検索枠が虚偽を最上位に掲げれば、一般読者がその根底にあるのが単なる冗談だったと見抜く術はない。
AIの「幻覚(ハルシネーション)」は表面的な症状に過ぎない。本質的な問題は、情報伝達チェーンから人間の検証機能が完全に抜け落ちていることにある。権限の誤付与、SNSの判定ミス、ポッドキャストの自動量産、検索による裏付け——速度だけを競い合う無人のベルトコンベアの上で、プログラマーの軽い自虐と検証されたニュースは、まったく同じ通行手形を与えられていた。
かつての検索は、被リンクと引用の網の目によって信頼を構築していた。しかし即座の答えを求めるユーザー体験のために、AI概要は性急な結論を急ぎ、確率的な推測を確定事項のように提示してしまう。生成ばかりを優先し検証を怠る仕組みが続く限り、虚構の物語が検索のトップを飾り続けるだろう。そして次回は、自ら名乗り出てデマを打ち消してくれる親切な当事者はいないかもしれない。
参考リンク:
- Lyra Rebane 氏のブログ記事:How I accidentally became a millionaire
- Daily Vibe Casting AIポッドキャスト掲載ページ
- Google Buganizer 権限仕様ドキュメント
- Ars Technica による Chromium 脆弱性誤公開に関する過去報道