En noviembre de 2026, la sección AI Overview situada en la parte superior del buscador de Google comenzó a mostrar una noticia llamativa: una investigadora de seguridad con 14 vulnerabilidades de Chrome a sus espaldas había obtenido supuestamente una recompensa histórica de 1.333.337 dólares. En la tarjeta de búsqueda figuraban con total nitidez la beneficiaria, la exorbitante cifra y el proyecto afectado, e incluso se comparaba el monto con los límites máximos habituales.
Sin embargo, en la cuenta bancaria de la investigadora no había entrado ni un solo centavo. Ese premio millonario jamás existió en el mundo real. Nació simplemente de un campo modificado al descuido en un panel interno y de una broma pública en redes sociales.
Un fallo de configuración cede permisos para alterar las recompensas
La protagonista del incidente es la investigadora de seguridad Lyra Rebane. Dedicada desde hace años a estudiar los componentes internos de los navegadores, Rebane había reportado 14 vulnerabilidades en Chromium. El origen de este episodio se remonta a un fallo de diseño lógico que envió en 2022.
La vulnerabilidad afectaba a la API Background Fetch. Bastaba con que un atacante consiguiera que la víctima visitara una web o cargara un iframe malicioso para incorporar su navegador a una red de bots. Debido a la complejidad de la solución, el parche permaneció estancado en el sistema de seguimiento durante años. Cuando finalmente se completó en febrero de 2026, Google le otorgó la recompensa estándar de 1.000 dólares.
El giro de los acontecimientos llegó durante una gestión posterior. En mayo de 2026, Ars Technica reveló que los detalles del exploit se habían hecho públicos por error antes de tiempo. Google se apresuró a devolver el ticket al estado privado. En medio del ajuste de permisos, el equipo de operaciones cometió una equivocación garrafal: asignó a Lyra Rebane el rol de verificadora (verifier) de la incidencia.
En Buganizer, el gestor de incidencias de Google, los informadores externos solo pueden ver y comentar. Al ser promovidos a verificadores, el sistema desbloquea permisos de edición esenciales. El campo encargado de registrar la cuantía del premio era vrp-reward. Al carecer de aislamiento de roles entre los metadatos financieros y el estado del ticket, una colaboradora externa obtuvo de repente acceso de escritura a la base de datos interna.
Una broma de 1,33 millones atraviesa la moderación automática
En noviembre de 2026, Lyra Rebane volvió a abrir la página de la incidencia y descubrió varios botones de edición con los que no contaba. Para poner a prueba el alcance de sus credenciales, cambió los 1.000 dólares originales por 1.333.337 dólares, un guiño al argot hacker (Leet) y una cifra descomunal en la historia del Vulnerability Reward Program de Google.
El cambio quedó registrado a las 22:38:15 UTC. Catorce segundos después, marcó la incidencia como verificada. Sabiendo que los registros internos delatarían la modificación de inmediato, decidió contarlo abiertamente en redes. El 7 de noviembre publicó en X que su fallo de Chrome había alcanzado la recompensa récord de 1,33 millones de dólares, rematando el mensaje con pura autoironía: «o tal vez solo he conseguido permisos de edición en un campo en el que no debería entrar».
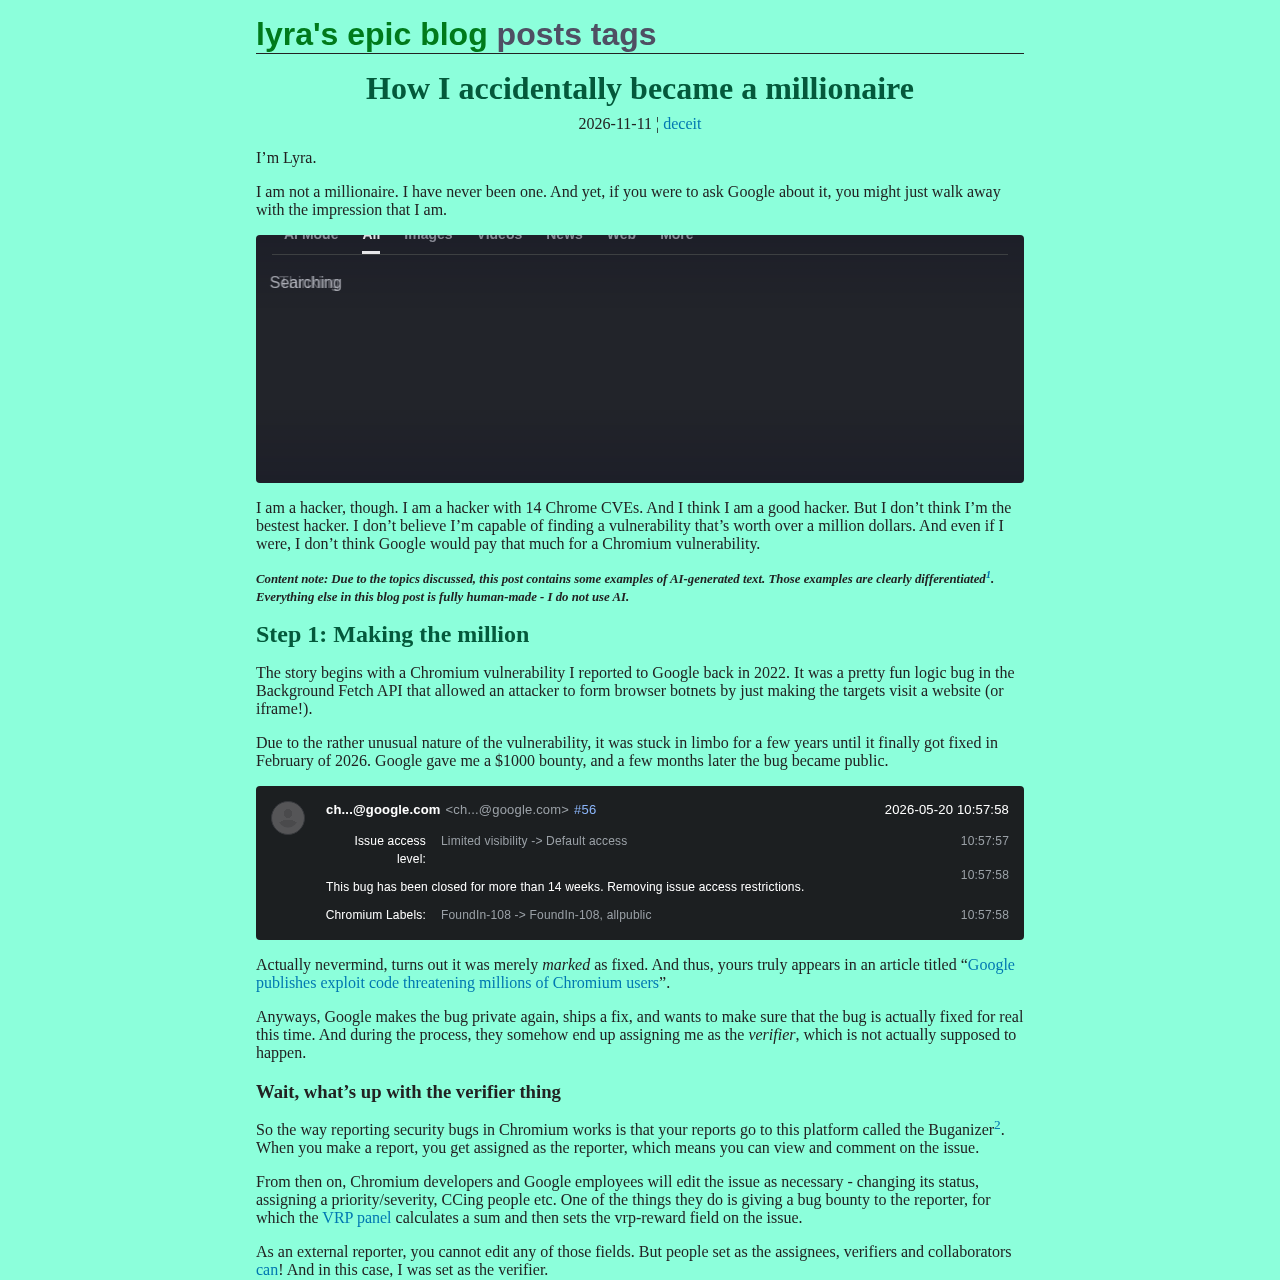 Figura: Lyra Rebane aclara en su blog que nunca fue millonaria y muestra los registros del sistema con la recompensa real de 1.000 dólares. Fuente: captura original de lyra.horse
El mensaje no tardó en circular entre la comunidad de seguridad. En la madrugada del 8 de noviembre, Rebane publicó una aclaración oficial: el registro en la base de datos era real, pero Google jamás abonaría semejante suma. Todo se reducía a una broma nacida de una mala asignación de permisos.
Sin embargo, los sistemas automatizados de la plataforma no tardaron en descarrilar la conversación. Una cuenta experimental de IA en las Notas de la Comunidad de X etiquetó el tuit afirmando que la captura de pantalla estaba falsificada. Rebane respondió al instante, demostrando que el dato en base de datos era auténtico y que el problema radicaba en los permisos de Google. Tras la réplica, la nota de la IA desapareció rápidamente sin aportar ninguna verificación real. La moderación automática había malgastado capacidad de cálculo en dudar de los píxeles, ignorando por completo el evidente tono sarcástico del mensaje.
Una cadena de tres herramientas catapulta la sátira a los titulares de búsqueda
Si el ciclo se hubiera detenido en las redes sociales, la anécdota se habría desvanecido en cuestión de horas. Pero los sistemas automatizados de la siguiente fase recogieron el testigo. Un pódcast totalmente automatizado con IA, Daily Vibe Casting, capturó el tuit viral y lo convirtió de inmediato en un episodio sonoro y en un artículo web.
Aunque la página advertía con claridad de que el «contenido ha sido generado por IA», el modelo tomó la primera frase del tuit como un hecho probado. Titulado «La investigadora Rebane recibe una recompensa récord de 1.333.337 dólares», el contenido se distribuyó por la red. La máquina no contrastó notas oficiales ni prestó atención a las aclaraciones posteriores: solo se fijó en la cifra más llamativa.
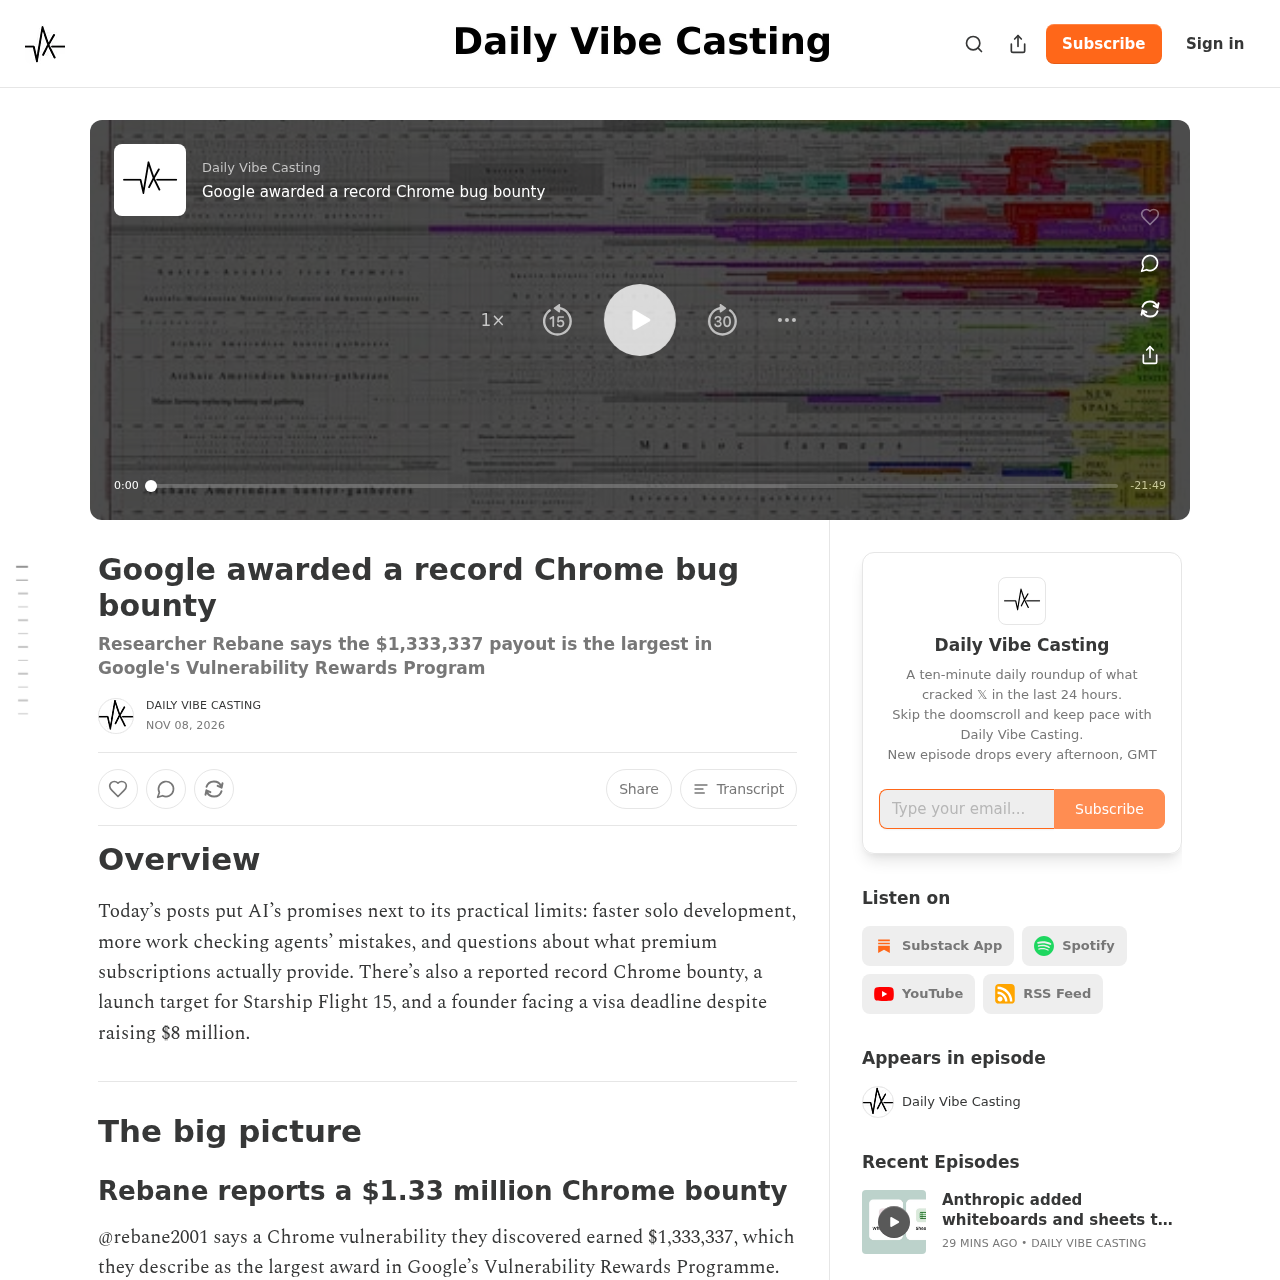 Figura: El pódcast automatizado de noticias con IA Daily Vibe Casting empaqueta el tuit satírico como una noticia récord del sector. Fuente: captura de dailyvibecasting.com
El último eslabón de la cadena recaló en la propia barra de búsqueda de Google. Al introducir «mayor recompensa por error en Chrome», AI Overview elaboraba un resumen estructurado a partir de estas fuentes secundarias sintéticas. El sistema daba por bueno el desembolso millonario y ensalzaba a la investigadora como una figura histórica.
Al buscar su nombre, la etiqueta destacada que aparecía era también «millonaria». El motor de búsqueda de referencia se había convertido en un amplificador de bulos. Una broma autocrítica pasó por el raspado de datos, la redacción automática y la síntesis con IA para terminar luciendo el sello de autoridad de Google. Una cadena de montaje desatendida había transformado una anécdota en una noticia falsa con apariencia de rigor.
La retroalimentación entre sistemas borra la verificación humana
La cifra de 1,33 millones de dólares habría quedado al descubierto con la comprobación humana más elemental. Según los baremos públicos del programa de recompensas de Chrome, incluso los exploits más complejos con escape de sandbox alcanzan un techo de 250.000 dólares —cifra reservada a entidades como XBOW o a investigadores de élite—. Jamás se ha concedido un monto millonario.
La mayor recompensa que Rebane había recibido con anterioridad eran 18.000 dólares por una vulnerabilidad de secuestro de clics en SVG. Ante un importe inflado en más de un 500 % sobre el tope oficial, ningún nodo automatizado levantó sospechas. Los ingenieros de Google revocaron los permisos hacia las dos de la madrugada y devolvieron el campo a los 1.000 dólares. Sin embargo, los resúmenes de IA en el buscador continuaron afirmando durante días que ella era millonaria.
Este caso saca a la luz el fallo crítico del consumo de información mediante IA generativa: un modelo toma el resultado generado por otro como prueba irrefutable. El pódcast de IA dependía de un simple tuit, y el modelo del buscador consideró al pódcast como una fuente fidedigna. A medida que los datos circulaban entre modelos, los desmentidos de la autora se descartaban como ruido de fondo, mientras que la cifra espectacular se consolidaba a cada paso.
Tradicionalmente, la incorporación de un dato a una base de conocimiento exigía el respaldo de fuentes verificadas. En la actualidad, la cadena de producción articulada por modelos masivos prescinde del factor humano. Los scripts de rastreo, las herramientas de reescritura y los motores de síntesis encajan sin fricción. Sin supervisión alguna, una broma inocente muta con rapidez en una afirmación categórica.
Los hechos falsos no necesitan mentirosos deliberados
El incidente concluyó como una anécdota inofensiva, pero pone de manifiesto una vulnerabilidad sistémica de gran envergadura. Lyra Rebane nunca pretendió engañar a nadie: explicó los pormenores con total transparencia en cada intervención. No obstante, en cuanto el texto entra en el circuito de procesamiento maquinal, los matices que aportan veracidad son eliminados sin miramientos.
Si alguien se propusiera explotar esta grieta de forma premeditada para intoxicar la red o manipular la opinión pública, las defensas actuales caerían al instante. A un atacante le bastaría con diseminar términos clave mediante bots y levantar granjas de contenidos automatizados. Un buscador carente de sentido común tragaría el cebo sin dificultad. Cuando la tarjeta informativa de un buscador sitúa la falsedad en la cima, el lector común no tiene forma de saber que todo descansa sobre una simple chanza.
Las alucinaciones no son más que un síntoma; el auténtico reto de ingeniería reside en la total ausencia de controles de calidad humanos en el circuito de la información. Permisos mal asignados, moderadores sociales automáticos que yerran el tiro, pódcasts que reempaquetan sin contrastar y buscadores que dan por bueno el resultado: todos priorizan la velocidad de publicación por encima de todo. Sobre esta cinta transportadora sin vigilancia, la ironía de un desarrollador y una noticia verificada reciben el mismo salvoconducto.
La búsqueda en internet construyó su credibilidad sobre citas y enlaces transparentes. Hoy, con la urgencia de brindar respuestas instantáneas, los resúmenes con IA anticipan conclusiones y disfrazan el cálculo probabilístico de verdad consumada. Mientras sigamos apostando por la generación indiscriminada sin mecanismos de verificación, las invenciones seguirán coronando los resultados de búsqueda. Y la próxima vez, quizá nadie dé un paso al frente para desmentir su propia fortuna.
Enlaces de referencia:
- Entrada original en el blog de Lyra Rebane: How I accidentally became a millionaire
- Página de cobertura del pódcast automatizado Daily Vibe Casting
- Documentación sobre control de accesos en el sistema Buganizer de Google
- Reportaje histórico de Ars Technica sobre la divulgación anticipada del fallo en Chromium