image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))trusted 플래그가 붙은 필터 규칙 하나가, uBlock Origin의 요소 선택기에 의해 브라우저에 직접 기록되었다 — 그 조작자는 웹페이지 그 자체였다.
2026-11-15, 보안 연구자 Smitty van Bodegom(loops / syvb)이 요소 선택기의 클릭 한 번짜리 범용 XSS(UXSS)를 공개했다. Firefox MV2(Manifest V2) 버전 1.75.2 이하에 영향을 미치며 1.75.4에서 수정되었고, MV3 버전인 uBO Lite에도 유사하지만 피해가 더 작은 문제가 있었다. advisory 등급은 High. 악성 웹페이지가 사용자 모르게 임의의 신뢰된 필터 규칙을 기록할 수 있고, 신뢰된 규칙은 스크립트를 실행할 수 있다 — 이후 대상 사이트를 열기만 하면 주입된 코드가 그 도메인에서 실행된다. 광고 차단기는 모든 웹페이지를 검열한다. 그 검열 도구의 인터페이스가 거꾸로 웹페이지의 실행 통로가 된 것이다.
4단계 공격 체인: UUID 추측, iframe 은닉, 선택기 구동, 클릭 한 번 유인
요소 선택기는 uBO의 “요소를 선택하고 필터 규칙을 생성하는” 인터페이스로, moz-extension:// 내부 페이지 형태로 존재한다. Firefox에서 이 URL의 미지수는 하나뿐이다. 설치 시 무작위로 생성되는 확장 내부 UUID다. 브라우저는 확장 내부 페이지의 기밀성을 이 난수 하나에 모두 걸고 있고, UUID가 새면 경계도 사라진다.
아이러니한 점은, UUID의 유출 경로가 바로 uBO 자신의 차단 로직이라는 것이다. 기본 규칙 중 하나인 uAssets 규칙 lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js)는 페이지의 fetch를 훅(hook)하고, 훅 내부에서 moz-extension://<UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js로 XHR을 보내, 동작은 올바르지만 아무것도 하지 않는 가짜 스크립트로 광고 JS를 대체한다. 공격자가 XMLHttpRequest.prototype.open을 훅하면 이 내부 XHR에서 완전한 UUID를 읽어낼 수 있고, 트리거 조건은 fetch('/adsbygoogle.js').catch(() => {}) 한 줄이다. 광고를 차단하는 스크립트가 스스로 확장 주소를 요청에 적어 보낸 것이다. 저자는 이것이 유일한 유출 경로는 아니라고 밝혔다.
주소를 얻은 뒤는 3단계의 정석 절차다. opacity: 0인 iframe을 만들어 선택기를 페이지 전체에 삽입하고, MessageChannel로 postMessage({ what: 'epickerStart' }, '*', [ch.port2])를 전송해 메시지 통로를 연 뒤, start → showDialog → dialogSetFilter → resultsetDetails 순서로 원하는 규칙을 하나씩 채워 넣는다. 마지막으로 보이지 않는 iframe을 마우스 커서 아래로 옮겨, 사용자가 보이지 않는 “생성” 버튼을 클릭하도록 유인한다. 4단계 모두 브라우저가 웹페이지에 공개하는 표준 API만 사용하며, 사용자에게는 지극히 평범한 클릭 한 번으로만 보인다. 저자가 공개한 온라인 PoC는 Firefox 전용이며, 정확히 이 체인을 실행한다.
부산물도 장부에 적어 둘 필요가 있다. 임의의 사이트가 fetch('/adsbygoogle.js')만으로 UUID를 얻을 수 있다는 것은, 이 UUID가 크로스사이트 핑거프린팅의 안정적인 앵커가 된다는 뜻이다. 저자는 글에서 이렇게 덧붙였다: “UUID가 유출되는 경로는 몇 가지나 있다. 이 규칙 하나뿐이 아니다.” Chromium에서도 web accessible resources에 동적 ID 사용을 요구하기 시작한 것은 최근이고, 지금까지도 선택 사항일 뿐이며, browserleaks에는 여전히 고정 URL을 쓰는 확장들이 등록되어 있다. 같은 무작위 식별자가 UXSS 공격 시에는 통로가 되고, 평소에는 트래커가 된다.
줄바꿈 문자 하나가 필터 규칙 검증을 뚫었다
규칙 주입 능력은 opt 필드에 집중되어 있다. 이 필드의 설계 의도는 네트워크 요청 타입을 채우는 것이다. image를 넣으면 조립 시 $로 필터 끝에 붙어 $image 같은 한정자를 만든다. 검증 로직은 이 필드의 내용을 열거형 값으로 신뢰하는데, 정작 필드 자체는 공격자 손에 있었다.
공격자는 줄바꿈 문자 하나를 넣어 opt의 값을 image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))로 만들었다. 조립이 끝나면 하나의 네트워크 필터가 두 개로 나뉜다. 앞부분은 검증이 이해할 수 있는 내용이고, 뒷부분은 코스매틱(cosmetic) 필터 규칙으로, +js() 지시문을 가지고 매칭되는 페이지에서 스크립트를 실행하는 역할을 한다. 저자는 한마디만 덧붙였다: “This is precisely one network filter.” 검증은 합법적인 앞부분만 보고, 실제로 실행되는 것은 뒷부분이다.
그 아래 계층은 신뢰 모델이다. 요소 선택기가 추가하는 필터는 항상 trusted로 표시되며, 최소한 다음 재컴파일까지 유지된다. 사용자가 나중에 커스텀 필터를 수정하면 재컴파일이 트리거되어 신뢰 플래그가 지워진다. 공격자는 즉시 피해 페이지를 열 수 있으므로 이 완충 기간은 의미가 없다 — 신뢰 플래그의 수명은 “사용자가 다음에 직접 편집하는 시점”을 기준으로 하고, 공격은 그 행동보다만 빠르면 된다.
14일, 네 개의 commit으로 세 개의 통로를 닫다
공개 절차는 깔끔하게 진행되었다. 2026-11-01 연구자가 이메일로 보고. 11-02 bf69cf7 커밋이 scriptlet에서 오염될 수 있는 XHR 메서드를 교체했고, 1.75.2로 배포되었다. 같은 날의 왕복 이메일에서 연구자는 XHR 프로토타입에 responseText getter를 정의해 계속 UUID를 얻을 수 있다고 지적했고, 유지관리자 Raymond Hill은 “Clever, thanks for reporting”이라고 답하며 세부 사항은 공개하지 않고 안정 버전 배포 후에 commit message를 보충하기로 했다.
이후 두 개의 커밋은 수법을 바꿨다. 11-03의 9859477은 요소 선택기가 검증된 secret token만 받도록 했고, 1.75.4로 배포되었다. 11-08의 b1f7d27은 생성할 필터를 검증하고, 150df12는 war: 유형 필터를 임시 비활성화했으며, 1.76.0으로 배포되었다. advisory는 11-15에 공개되었고, 최초 보고에서 14일이 걸렸다. 유출 원천, 진입 인증, 입력 검증이 각각 하나의 커밋에 대응하고, 보고부터 공고까지 14일 — 이 속도는 확장 생태계에서 빠른 편이다. 커뮤니티는 기존 프로필을 삭제하고 새로 만들 것을 권했는데, 새 프로필은 새 UUID를 생성한다.
또 하나의 디테일이 있다. 저자는 “GPT-5.6 Sol did most of the hard work of finding the issue”라고 밝혔다 — 방향(필터 규칙 주입이 어떤 형태의 UXSS를 만들 수 있다는 가설)은 그가 먼저 정하고, 모델이 구체적인 문제를 찾아내며, 그가 하나씩 검증했다. PoC 코드의 대부분은 Claude가 작성했고, 글 자체는 그가 직접 썼다. 사람이 방향을 정하고, 모델이 단서를 찾고, 사람이 검증한다. 이 파이프라인이 보안 연구의 일상적 구성이 되어가고 있다.
UI와 검열 대상 페이지가 같은 DOM에 산다
시야를 넓혀 보면, 4단계 공격 중 프로세스 경계나 권한 상승에 닿은 단계는 하나도 없다. 공격자가 조작한 것은 처음부터 끝까지 uBO가 웹페이지에 능동적으로 넣어 준 그 인터페이스다. 요소 선택기는 사용자에게 요소를 고르는 UI를 그려 줘야 하고, 이런 UI는 검열 대상 페이지에 iframe 형태로 주입될 수밖에 없다. 검열 도구의 UI와 검열 대상이 같은 DOM을 공유하므로, 웹페이지 쪽이 그것을 조작할 원시 권한(primitive)을 태고부터 쥐고 있는 것이다. postMessage로 구동할 수 있고, 마우스 이벤트로 클릭할 수 있다.
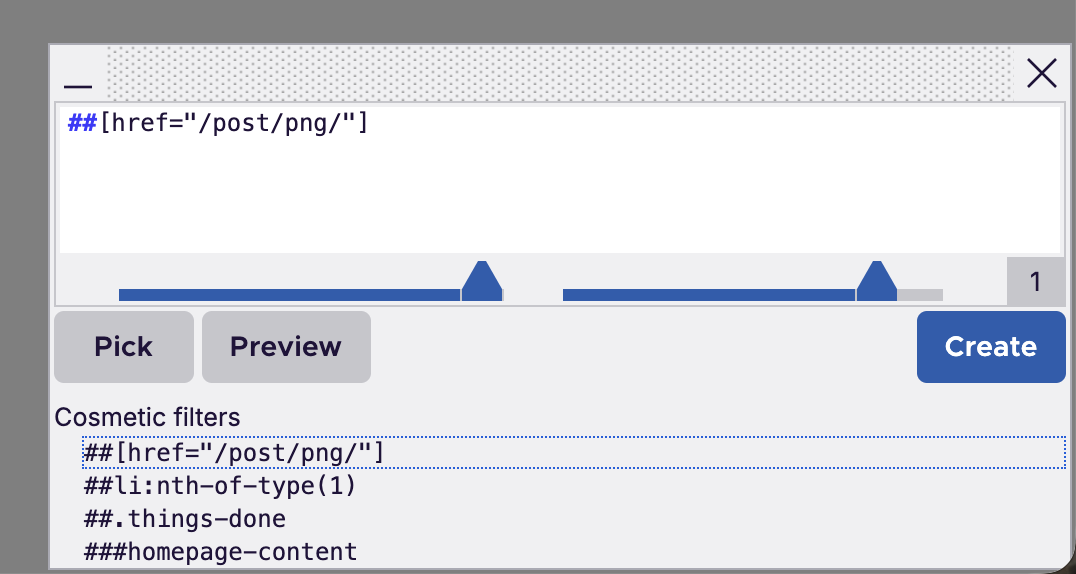 그림: 요소 선택기의 평상 모습 — 웹페이지에 삽입된 오버레이다. 공격 체인에서 숨은 iframe으로 로드되고 postMessage로 하나씩 구동된 것이 바로 이것이다. 출처: iter.ca 원문(저자 스크린샷)
DOM 공유의 대가에는 기성 사례가 있다. 1Password는 올해 1월 모든 페이지에 prism.js를 전역 주입해 수많은 <code> 블록의 렌더링을 망가뜨렸고, 문제가 최소 20일 이상 지속되었다. 확장과 웹페이지가 DOM을 공유하면, 문제가 생길 때 한꺼번에 생긴다. 같은 계보인 AdNauseam(uBO의 fork)도 똑같이 당했고, 커뮤니티는 그들의 0e757ee3과 uBO의 bf69cf7을 비교해 동일한 문제임을 확인했으며, 이미 새 버전에서 수정되었다.
확장 권한이 과한 것일까, 플랫폼이 UI를 안 준 것일까?
논의에는 두 방향의 원인 규명이 등장했다. 하나는 권한 모델을 겨냥한다. 확장 하나가 임의 도메인에서 스크립트를 실행할 수 있는 trusted-rpnt 같은 규칙을 기록할 수 있고, 요소 선택기가 만든 규칙은 자동으로 trusted 플래그를 달고 나온다. 권한이 너무 넓게 주어진 것이다. 이 관점대로라면 신뢰된 규칙의 부여 조건을 좁히고, 웹페이지가 트리거할 수 있는 인터페이스가 생성하는 규칙은 기본적으로 신뢰 플래그를 달지 않게 하면 피해 규모가 줄어든다.
다른 하나는 플랫폼을 겨냥한다. Firefox 전 핵심 개발자 esprehn은 Hacker News 논의에서, 당년에 확장용 overlay API를 더 힘있게 밀어붙이지 못한 것을 줄곧 후회하고 있다고 말했다. 그 API는 Top Layer 기반으로 설계되었고, 원시 버전(primitive)은 결국 플랫폼에 들어가지 못했으며, 이후 보충된 것들도 확장에게 진짜 자기 하위 트리(subtree)를 달아 줄 수는 없었다. DevTools에는 독립된 Overlay Page가 있고, 일부 플랫폼의 날짜 선택기도 overlay page를 쓰지만, 이 메커니즘은 한 번도 확장에게 개방된 적이 없다. 만약 선택기 UI가 플랫폼이 관리하는 최상위 계층에 살고 있었다면, 웹페이지의 postMessage도 마우스 이벤트도 닿지 않았을 것이고, 4단계 공격 체인의 첫 단계부터 성립하지 않았을 것이다.
두 규명은 각자 무게가 있고, 각자 대가가 있다. 권한을 좁히는 길은 차단기의 핵심 능력과 부딪힌다 — uBO는 애초에 페이지 스크립트를 수정해야 광고를 막을 수 있다. overlay API를 보완하는 길은 플랫폼 쪽이 수년간 저지른 원시 권한 부채이며, 당시 그것을 밀어붙이던 사람들은 이미 떠나 있었다. 논의에서는 이런 반문도 나왔다. 브라우저 스스로 한 달에 RCE급 CVE를 몇 개씩 넘기는데, 확장의 XSS 하나가 왜 화약고 취급을 받아야 하는가? 이 말은 “확장 권한은 태생적으로 위험하다”는 직관을 눌러 준다 — 규모는 권한 경계와 수정 속도로 판단해야 한다. 이번 확장 생태계는 14일 만에 알려진 모든 통로를 닫았고, 많은 플랫폼급 취약점보다 훨씬 빨랐다.
구멍은 막혔지만, 최상위 UI는 아직 빚으로 남아 있다
Raymond Hill이 알려진 세 개의 통로를 모두 닫았고, AdNauseam도 뒤따라 수정했다. 이번 사건은 여기에 마침표를 찍을 수 있다. 그러나 esprehn이 후회하는 그 일은 지금도 소식이 없다. 확장은 여전히 웹페이지와 독립된 최상위 UI가 없고, 요소 선택기는 여전히 자신이 검열하는 페이지 안에 살 수밖에 없다.
아키텍처 전제가 그대로면 지형도 그대로다 — 다음에 opacity: 0으로 iframe을 숨기고 클릭 한 번으로 마무리하는 사람을 기다리는 것은 여전히 같은 활개 진 들판이다. 권한 경계가 폭발 규모를 결정하고, 최상위 UI가 통로의 존재 여부를 결정한다. uBO는 이번에 구멍을 막았지만, 플랫폼이 진 그 UI 빚은 아직 갚아지지 않았다.
참고 링크:
- loops(Smitty van Bodegom): uBlock Origin 요소 선택기 UXSS 원문 공개
- GitHub Advisory GHSA-cmqw-9r2w-6wv2
- 저자의 온라인 PoC 데모 페이지
- Hacker News 관련 논의
