image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))一条带 trusted 标记的过滤规则,由 uBlock Origin 的元素选择器亲手写进浏览器——操作它的,是网页本身。
2026-11-15,安全研究者 Smitty van Bodegom(loops / syvb)披露元素选择器的一键通用 XSS(UXSS):影响 Firefox MV2(Manifest V2)版 1.75.2 及以下,已在 1.75.4 修复,MV3 版 uBO Lite 也有类似但危害较小的问题,advisory 定级 High。恶意网页在用户不知情的情况下写入任意受信任过滤规则,受信任规则可以执行脚本——之后打开任何一个目标站点,注入的代码就在那个域里运行。广告拦截器审查所有网页,审查工具的界面反过来成了网页的执行通道。
四步攻击链:猜 UUID、藏 iframe、驱动选择器、骗一次点击
元素选择器是 uBO 的「选中元素、生成过滤规则」界面,以 moz-extension:// 内部页面的形式存在。Firefox 上它的 URL 只有一个未知量:随安装随机生成的扩展内部 UUID。浏览器把扩展内部页面的保密全部押在这个随机量上,UUID 一泄,边界就没了。
讽刺的是,UUID 的泄露路径正是 uBO 自己的拦截逻辑:默认带的一条 uAssets 规则 lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js) 会 hook 页面的 fetch,并在 hook 内部向 moz-extension://<UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js 发一个 XHR,用行为正确但什么都不做的假脚本顶掉广告 JS。攻击者再 hook XMLHttpRequest.prototype.open,就能从这个内部 XHR 读出完整 UUID,触发条件是一行 fetch('/adsbygoogle.js').catch(() => {})。拦广告的脚本自己把扩展地址写在了请求上。 作者注明这不是唯一泄露路径。
拿到地址后是三步常规操作:建一个 opacity: 0 的 iframe 把选择器整个嵌进页面;用 MessageChannel 走 postMessage({ what: 'epickerStart' }, '*', [ch.port2]) 打通消息,按 start → showDialog → dialogSetFilter → resultsetDetails 逐条填入想要的规则;最后把看不见的 iframe 挪到鼠标下方,骗用户点中那个看不见的「创建」按钮。四步全用浏览器公开给网页的标准 API,对用户只表现为一次再正常不过的点击。作者公布的在线 PoC 仅限 Firefox,跑的就是这条链路。
副产物同样要记账:任意站点都能靠 fetch('/adsbygoogle.js') 拿到 UUID,它就成了跨站指纹追踪的稳定锚点。作者在文中注解:「UUID 有几个途径可以泄露;不只这一条规则。」Chromium 直到最近才要求 web accessible resources 改用动态 ID,而且至今只是可选项,browserleaks 收录着一批仍在用固定 URL 的扩展。同一个随机标识,打 UXSS 时是通路,平时就是追踪器。
一个换行符击穿了过滤规则校验
注入规则的能力落在 opt 字段上。它的设计意图是填网络请求类型:填 image,拼接时以 $ 接到过滤器末尾,生成 $image 这样的限定。校验逻辑把字段内容当枚举值信任,而字段本身在攻击者手里。
攻击者塞进一个换行符,让 opt 的值变成 image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))。拼接完成后,一条网络过滤器变成了两条:前一半校验看得懂,后一半是修饰过滤规则(cosmetic),带 +js() 指令、负责在匹配页面执行脚本。作者只补了一句:「这正是一个网络过滤器。」校验看见合法的那一半,跑起来的是另一半。
再往下一层是信任模型:元素选择器添加的过滤器总是被标记为 trusted,至少保持到下次重编译之前,用户事后修改自定义过滤器会触发重编译、清掉信任标记。攻击者可以立刻打开受害页面,缓冲期没有意义——信任标记的生命周期以「用户下一次主动编辑」为界,攻击只需要比这个动作快。
14 天,四个 commit 合上三条通路
披露流程走得很干净:2026-11-01 研究者邮件报告;11-02 提交 bf69cf7,把 scriptlet 里可能被污染的 XHR 方法换掉,随 1.75.2 发布;同日的往返邮件里,研究者又指出可以给 XHR 原型定义 responseText getter 继续拿 UUID,维护者 Raymond Hill 回复「Clever, thanks for reporting」,暂不公开细节,等稳定版发布后再补 commit message。
后续两个 commit 换了修法:11-03 的 9859477 让元素选择器只接受验证过的 secret token,随 1.75.4 发布;11-08 的 b1f7d27 校验将要创建的过滤器,150df12 暂时禁用 war: 类过滤器,随 1.76.0 发布。advisory 在 11-15 公开,距最初报告 14 天。泄露源、入口鉴权、输入校验各对应一个 commit,报告到公告 14 天,这个节奏在扩展生态里算快的;社区建议顺手删掉旧 profile 重建,新 profile 会生成新 UUID。
还有一个细节:作者自述「GPT-5.6 Sol did most of the hard work of finding the issue」——方向(过滤规则注入可能产生某种 UXSS)由他先定,模型把具体问题找出来,他再逐一验证;PoC 的大部分代码出自 Claude,文章本身由他亲手写。人定方向、模型搜证、人做验证,这套流水线正在成为安全研究的日常配置。
UI 和被审查的页面住在同一个 DOM
把镜头拉远:四步攻击没有一步碰到进程边界或权限提升,攻击者操作的一直是 uBO 主动放进网页的那个界面。元素选择器要给用户画一个挑元素的界面,而这类界面只能以 iframe 形式注入被审查的页面。审查工具的 UI 和审查对象共享同一个 DOM,网页一侧天然握有操作它的原语:postMessage 能驱动它,鼠标事件能点它。
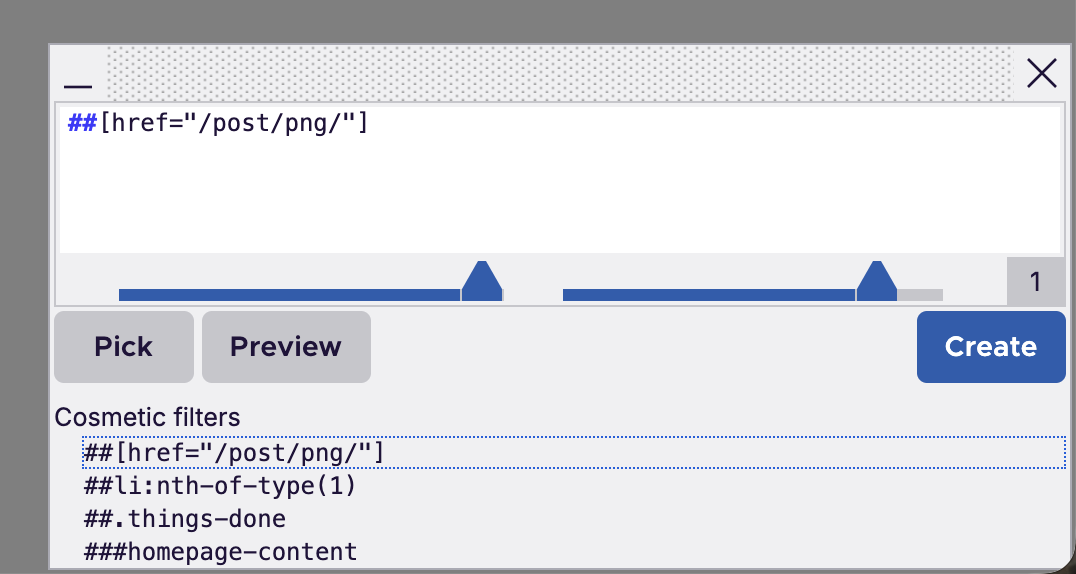 图:元素选择器的正常形态——一个嵌在网页里的覆盖层,攻击链中被隐藏 iframe 加载、被 postMessage 逐条驱动的就是它。来源:iter.ca 原文(作者截图)
共享 DOM 的代价有现成案例:1Password 今年 1 月在所有页面全局注入 prism.js,把大量 <code> 块渲染坏,问题持续至少 20 天。扩展与网页共用 DOM,出错就是成片出错。事件同源的 AdNauseam(uBO 的一个 fork)同样中招,社区对比其 0e757ee3 与 uBO 的 bf69cf7 确认同一问题,已随新版修复。
扩展权限过大,还是平台没给过 UI?
讨论里出现了两个方向的归因。一个方向盯着权限模型:一个扩展能写入 trusted-rpnt 这类在任意域执行脚本的规则,元素选择器生成的规则还自动带 trusted 标记,权限给得太宽。按这个思路,收紧受信任规则的授予条件、让网页可触发的界面产生的规则默认不带信任,危害当量就会降下来。
另一个方向盯着平台。Firefox 前核心开发者 esprehn 在 Hacker News 的讨论里说,他一直后悔当年没能更用力推动扩展的 overlay API——那个 API 基于 Top Layer 设计,原语版本最终没有进入平台,后来补的东西也没法真正给扩展挂一个自己的子树。DevTools 有独立的 Overlay Page,某些平台的日期选择器同样用 overlay page,这套机制从没开放给扩展。如果选择器界面住在平台管理的顶层,网页的 postMessage 和鼠标事件都够不着它,四步攻击链的第一步就搭不起来。
两个归因各有分量,也各有代价:收紧权限会碰到拦截器的核心能力——uBO 本来就要靠改写页面脚本才能拦住广告;补 overlay API 则是平台侧欠了多年的原语,当年推它的人早已离开。讨论里还有人反问:浏览器自己一个月能放过好几个 RCE 级 CVE,扩展的一个 XSS 凭什么被当成火药桶?这句话压住了「扩展权限天生危险」的直觉——量级要看权限边界和修复速度,这次扩展生态 14 天合上所有已知通路,比很多平台级漏洞快得多。
洞补完了,顶层 UI 还欠着
Raymond Hill 把已知的三条通路全部合上,AdNauseam 也跟进了修复,这一起事件可以画上句号。esprehn 后悔的那件事至今没有着落:扩展依然没有独立于网页的顶层 UI,元素选择器依然只能住进被它审查的页面。
架构前提不变,地形就不变——下一个把 iframe 藏进 opacity: 0、再用一次点击收尾的人,面对的还是同一片开阔地。权限边界决定爆炸当量,顶层 UI 决定通路是否存在。 uBO 这次把洞补完了,平台欠的那层 UI,还没着落。
参考链接:
- loops(Smitty van Bodegom):uBlock Origin 元素选择器 UXSS 原文披露
- GitHub Advisory GHSA-cmqw-9r2w-6wv2
- 作者在线 PoC 演示页
- Hacker News 相关讨论