image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))Une règle de filtrage marquée trusted, écrite dans le navigateur par uBlock Origin lui-même — et celle qui l’a manipulée, c’est la page web.
Le 15 novembre 2026, le chercheur en sécurité Smitty van Bodegom (loops / syvb) a publié la divulgation d’une XSS universelle (UXSS) en un seul clic affectant le sélecteur d’éléments : le toucher concerne la version Firefox MV2 (Manifest V2) jusqu’à 1.75.2 incluse, corrigé depuis la 1.75.4 ; uBO Lite, la variante MV3, présente un défaut similaire mais moins grave. L’advisory est classée High. Une page malveillante pouvait écrire à l’insu de l’utilisateur des règles de filtrage trusted arbitraires — et les règles trusted peuvent exécuter du script. Dès qu’une page cible était ouverte, le code injecté tournait dans ce domaine. Le bloqueur de publicités audite toutes les pages ; l’interface de l’outil d’audit est devenue, à rebours, un canal d’exécution pour la page.
Chaîne d’attaque en quatre étapes : deviner l’UUID, cacher l’iframe, piloter le sélecteur, soutirer un clic
Le sélecteur d’éléments est l’interface de uBO qui permet de « sélectionner un élément, générer une règle de filtrage » ; elle vit dans une page interne moz-extension://. Sur Firefox, son URL ne contient qu’une seule inconnue : l’UUID interne de l’extension, généré aléatoirement à l’installation. Le navigateur confie toute la confidentialité des pages internes d’extension à ce seul aléa ; UUID révélé, la frontière tombe.
L’ironie veut que le chemin de fuite de l’UUID soit la propre logique de blocage de uBO : une règle uAssets présente par défaut, lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js), hook la fonction fetch de la page et, depuis le hook, envoie une XHR vers moz-extension://<UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js, remplaçant le JS publicitaire par un faux script inoffensif au comportement correct. L’attaquant qui hook à son tour XMLHttpRequest.prototype.open peut lire l’UUID complet depuis cette XHR interne — le déclencheur tient en une ligne : fetch('/adsbygoogle.js').catch(() => {}). Le script chargé de bloquer les pubs a lui-même inscrit l’adresse de l’extension sur sa requête. L’auteur précise que ce n’est pas le seul chemin de fuite possible.
L’adresse en poche, il ne reste que trois opérations banales : créer une iframe en opacity: 0 qui embarque le sélecteur dans la page ; ouvrir un canal MessageChannel via postMessage({ what: 'epickerStart' }, '*', [ch.port2]) et dérouler la séquence start → showDialog → dialogSetFilter → resultsetDetails pour injecter la règle souhaitée ; enfin, positionner l’iframe invisible sous le curseur pour faire cliquer l’utilisateur sur le bouton « Créer » qu’il ne voit pas. Les quatre étapes ne mobilisent que des API standard exposées aux pages par le navigateur, et pour l’utilisateur tout se réduit à un clic parfaitement ordinaire. Le PoC en ligne publié par l’auteur ne fonctionne que sur Firefox et exécute exactement cette chaîne.
Il faut aussi comptabiliser l’effet secondaire : n’importe quel site peut obtenir l’UUID via fetch('/adsbygoogle.js'), qui devient un point d’ancrage stable pour le fingerprinting inter-sites. L’auteur le note en marge : « l’UUID peut fuiter par plusieurs chemins ; cette règle n’est pas la seule. » Chromium n’a que récemment exigé le passage des web accessible resources à des identifiants dynamiques — et encore, uniquement en option — tandis que browserleaks référence un lot d’extensions qui continuent d’utiliser des URL fixes. Le même identifiant aléatoire : vecteur d’attaque pour l’UXSS, traqueur en temps normal.
Un simple retour à la ligne perce la validation des règles
La capacité d’injecter des règles repose sur le champ opt. Sa vocation : préciser le type de requête réseau — on y met image, la concaténation l’ajoute derrière un $ en fin de filtre, ce qui donne une restriction du type $image. La logique de validation traite le contenu du champ comme une valeur d’énumération de confiance — alors que ce champ est entre les mains de l’attaquant.
L’attaquant glisse un retour à la ligne, et la valeur de opt devient image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain)). Après concaténation, un filtre réseau se scinde en deux : la première moitié est lisible par la validation, la seconde est une règle cosmétique, dotée d’une directive +js() et chargée d’exécuter du script sur les pages correspondantes. L’auteur résume en une phrase : « c’est bien un filtre réseau. » La validation ne voit que la moitié légale ; c’est l’autre moitié qui s’exécute.
Une couche plus bas se trouve le modèle de confiance : les filtres ajoutés via le sélecteur d’éléments sont toujours marqués trusted, au moins jusqu’au prochain recompil — une modification des filtres personnalisés par l’utilisateur déclenche cette recompilation et efface le marqueur. Mais l’attaquant peut ouvrir la page victime immédiatement ; la période tampon ne sert à rien, puisque la durée de vie du marqueur trusted est bornée par « la prochaine édition volontaire de l’utilisateur » — et l’attaque n’a besoin que d’être plus rapide que ce geste.
14 jours, quatre commit pour fermer trois voies
Le processus de divulgation a été impeccable : signalement par courriel du chercheur le 1er novembre ; le 2, commit bf69cf7 remplaçant la méthode XHR contaminable dans les scriptlets, publié avec la 1.75.2 ; le même jour, dans les échanges, le chercheur signale qu’un getter responseText défini sur le prototype XHR permettait toujours de récupérer l’UUID — le mainteneur Raymond Hill répond « Clever, thanks for reporting », garde les détails hors du public et attend la sortie de la version stable pour compléter le message de commit.
Les deux commit suivants changent d’approche : 9859477 du 3 novembre contraint le sélecteur d’éléments à n’accepter qu’un secret token vérifié, publié avec la 1.75.4 ; b1f7d27 du 8 novembre valide les filtres avant création, 150df12 désactive provisoirement les filtres de type war:, le tout publié avec la 1.76.0. L’advisory est rendue publique le 15 novembre, 14 jours après le signalement initial. Un commit pour la source de fuite, un pour l’authentification d’entrée, un pour la validation des entrées ; du rapport à l’annonce, 14 jours — un rythme rapide pour l’écosystème des extensions. La communauté recommande au passage de supprimer l’ancien profil : un profil neuf génère un nouvel UUID.
Un détail encore : l’auteur confie que « GPT-5.6 Sol did most of the hard work of finding the issue » — la direction (une injection de règles de filtrage peut produire une forme d’UXSS) venait de lui, le modèle dénichait le défaut précis, puis il vérifiait chaque point ; l’essentiel du code du PoC sort de Claude, et l’article est de sa main. L’humain fixe la direction, le modèle fouille, l’humain vérifie : cette chaîne de production devient l’équipement standard de la recherche en sécurité.
L’UI de l’outil et la page auditée partagent le même DOM
Reculons la caméra : aucune des quatre étapes de l’attaque ne franchit une frontière de processus ni n’élève de privilège ; ce que l’attaquant manipule du début à la fin, c’est l’interface que uBO a lui-même délibérément placée dans la page. Le sélecteur d’éléments doit dessiner à l’utilisateur une interface de sélection — et ce type d’interface ne peut être injecté que sous forme d’iframe dans la page auditée. L’UI de l’outil d’audit et son objet partagent le même DOM : côté page, les primitives pour la manipuler sont nativement disponibles — postMessage la pilote, les événements souris la cliquent.
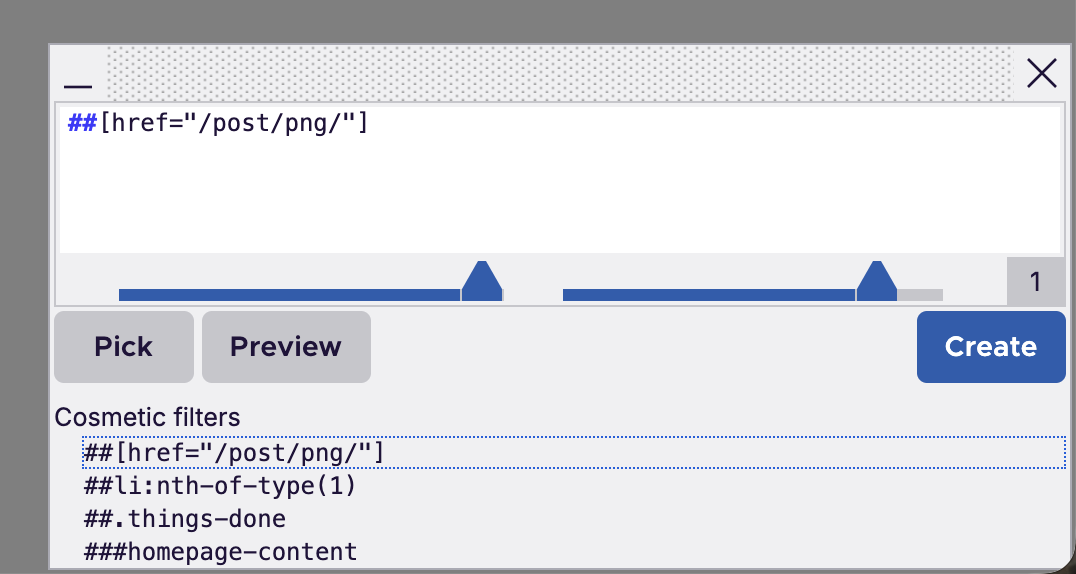 Image : le sélecteur d’éléments dans sa forme normale — une couche incrustée dans la page web ; c’est elle que l’iframe cachée charge et que postMessage pilote étape par étape dans la chaîne d’attaque. Source : article original iter.ca (capture d’écran de l’auteur)
Le prix du DOM partagé a des précédents : en janvier dernier, 1Password injectait prism.js globalement sur toutes les pages, cassant un grand nombre de blocs <code>, un problème persistant pendant au moins 20 jours. Quand extension et page web partagent le DOM, une erreur se propage par plaques entières. AdNauseam (un fork de uBO), de la même origine que l’événement, a été touché pareillement : la communauté a rapproché son 0e757ee3 du bf69cf7 de uBO et confirmé le même défaut, corrigé depuis dans une nouvelle version.
Permissions excessives des extensions, ou plateforme qui n’a jamais livré l’UI ?
Deux axes d’explication ont émergé dans la discussion. Le premier vise le modèle de permissions : qu’une extension puisse écrire des règles comme trusted-rpnt qui exécutent du script sur n’importe quel domaine, et que les règles produites par le sélecteur d’éléments portent d’office le marqueur trusted, c’est accorder trop large. Suivre cette piste — resserrer les conditions d’octroi des règles trusted, faire naître sans marque de confiance les règles issues d’interfaces déclenchables par la page — ferait mécaniquement baisser l’ordre de grandeur du danger.
Le second axe vise la plateforme. Esprehn, ancien développeur cœur de Firefox, confie dans la discussion Hacker News qu’il regrette toujours de ne pas avoir poussé plus fort l’overlay API pour les extensions — une API conçue sur le Top Layer dont la version primitive n’est jamais entrée dans la plateforme, et dont les ajouts ultérieurs n’ont jamais permis à une extension d’accrocher réellement son propre sous-arbre. Les DevTools disposent d’une Overlay Page indépendante ; les sélecteurs de dates de certaines plateformes utilisent eux aussi une overlay page ; ce mécanisme n’a jamais été ouvert aux extensions. Si l’interface du sélecteur vivait dans un niveau supérieur géré par la plateforme, le postMessage et les événements souris de la page ne l’atteindraient pas — et la première étape de la chaîne d’attaque ne pourrait jamais être posée.
Chaque explication a son poids et son coût : resserrer les permissions touche au cœur de compétence des bloqueurs — uBO a précisément besoin de réécrire les scripts de la page pour arrêter les publicités ; livrer l’overlay API, c’est régler une primitive due par la plateforme depuis des années, alors que ceux qui la portaient jadis sont partis depuis longtemps. Dans la discussion, quelqu’un rétorque : le navigateur laisse passer lui-même plusieurs CVE de niveau RCE par mois, pourquoi une XSS d’extension serait-elle traitée comme un baril de poudre ? Cette remarque écrase l’intuition selon laquelle « les permissions d’extension sont dangereuses par nature » — la gravité se juge sur la frontière de permissions et la vitesse de correction, et cette fois l’écosystème des extensions a fermé toutes les voies connues en 14 jours, bien plus vite que bien des failles de niveau plateforme.
Le trou est bouché, l’UI de niveau supérieur reste due
Raymond Hill a fermé les trois voies connues, AdNauseam a suivi avec sa correction : l’épisode peut être clos. La chose que regrette esprehn, elle, n’a toujours pas d’issue : les extensions demeurent sans UI de niveau supérieur indépendante de la page, et le sélecteur d’éléments n’a toujours d’autre logement que la page qu’il audite.
Tant que la prémisse architecturale ne change pas, le terrain ne change pas — le prochain à cacher une iframe en opacity: 0 avant de conclure par un clic trouvera devant lui la même plaine ouverte. La frontière de permissions fixe l’ampleur de l’explosion ; l’UI de niveau supérieur décide si la voie existe. uBO a bouclé son trou cette fois ; la couche d’UI due par la plateforme, elle, n’a toujours pas de date.
Références :
- loops (Smitty van Bodegom) : divulgation originale de l’UXSS du sélecteur d’éléments de uBlock Origin
- GitHub Advisory GHSA-cmqw-9r2w-6wv2
- Page de démonstration du PoC en ligne de l’auteur
- Discussion Hacker News associée
