image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))trustedフラグの付いたフィルターが、uBlock Originの要素セレクターそのものの手でブラウザに書き込まれた——その操作を行ったのは、Webページの方だった。
2026年11月15日、セキュリティ研究者のSmitty van Bodegom(loops / syvb)氏が要素セレクターのワンクリックで成立する Universal XSS(UXSS)を披露した。Firefox MV2(Manifest V2)版の1.75.2以下に影響し、1.75.4で修正済み。MV3版のuBO Liteにも類似の、ただし影響の小さい問題があり、advisoryの深刻度はHighとされた。悪意あるWebページは、ユーザーの知らないうちに任意のtrustedフィルターを書き込め、trustedフィルターはスクリプトを実行できる——その後、どれかひとつターゲットのサイトを開けば、注入されたコードがそのドメイン上で動く。広告ブロッカーはあらゆるWebページを検閲し、その検閲ツールのUIこそが、Webページ側からのコード実行経路になった。
攻撃チェーンは4ステップ:UUIDの推測、iframeの隠蔽、セレクターの駆動、クリック一回の騙し取り
要素セレクターはuBOの「要素を選択し、フィルターを生成する」UIで、moz-extension:// の内部ページとして存在する。Firefox上でこのURLに含まれる未知の変数はひとつだけ——インストール時にランダム生成される拡張機能の内部UUIDだ。ブラウザは拡張内部ページの機密性をすべてこのランダム値に託しており、UUIDが漏れた時点で境界は消える。
皮肉なことに、UUIDの漏洩経路はまさにuBO自身のブロックロジックだった。デフォルトで付属するuAssetsルール lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js) がページの fetch をhookし、そのhook内部から moz-extension://<UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js へXHRを送る。動作は正しいが何もしないダミースクリプトで、広告のJSを置き換える仕組みだ。攻撃者はさらに XMLHttpRequest.prototype.open をhookすれば、この内部XHRから完全なUUIDを読み出せる。トリガーは fetch('/adsbygoogle.js').catch(() => {}) の1行だけ。**広告をブロックするスクリプト自身が、拡張のアドレスをリクエストに書いていた。**作者によれば、これは唯一の漏洩経路ではないという。
アドレスを手に入れた後は、ごく定型の3ステップだ。まず opacity: 0 のiframeを作り、セレクターを丸ごとページに埋め込む。次にMessageChannelで postMessage({ what: 'epickerStart' }, '*', [ch.port2]) とメッセージを通し、start → showDialog → dialogSetFilter → resultsetDetails の順に、狙いのフィルターを1つずつ流し込む。最後に見えないiframeをマウスカーソルの下に滑り込ませ、ユーザーに不可視の「作成」ボタンをクリックさせる。4ステップすべて、ブラウザがWebページに公開している標準APIだけで完結し、ユーザーには何の変哲もないクリック一回としてしか見えない。作者が公開したオンラインPoCはFirefox限定だが、まさにこのチェーンを動かしている。
副産物も帳簿に載せておくべきだ。どんなサイトでも fetch('/adsbygoogle.js') でUUIDを取得できる以上、UUIDはクロスサイトのフィンガープリント追跡に使える安定したアンカーになる。作者は文中でこう注記している:「UUIDが漏れる経路は複数ある。このルールだけではない。」Chromiumがweb accessible resourcesに動的IDを使うよう要求したのはつい最近のことで、しか今でもオプションにすぎず、browserleaksには依然固定URLを使う拡張機能のリストが収録されている。同一のランダム識別子は、UXSS攻撃のときは通路となり、平時にはトラッカーとなる。
改行1文字がフィルター検証を貫通した
ルール注入の能力が着地したのは opt フィールドだ。設計上の意図はネットワークリクエストタイプの記入であり、image と入力すれば連結時に $ でフィルターの末尾に接続され、$image のような限定が生成される。検証ロジックはこのフィールドの中身を列挙値として信頼していたが、フィールドそのものは攻撃者の手にあった。
攻撃者は改行文字を1つ差し込み、opt の値を image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain)) に変えた。連結が完了すると、1本のネットワークフィルターは2本に分裂する。前半は検証が理解できる形で、後半はcosmeticフィルター——+js() ディレクティブを持ち、マッチしたページでスクリプトを実行する役割を担うものだ。作者は一言だけ添えた:「これはまさにネットワークフィルターだ。」検証が見たのは合法な半分、実際に走るのはもう半分だった。
そのさらに下層にあるのが信頼モデルだ。要素セレクターが追加するフィルターは常にtrustedとしてマークされ、少なくとも次の再コンパイルまではそのまま残る。ユーザーが後からカスタムフィルターを編集すると再コンパイルが発火し、信頼マークは消える。攻撃者はすぐにターゲットページを開けるので、この猶予期間に意味はない——信頼マークのライフサイクルは「ユーザーが次に自発的に編集する瞬間」を境としており、攻撃側はその動作より速く進めばいいだけだ。
14日間、4つのコミットで3つの経路を閉じた
開示の流れは整然としていた。2026年11月1日、研究者がメールで報告。11月2日、コミット bf69cf7 でscriptlet内の汚染され得るXHRメソッドを差し替え、1.75.2としてリリース。同日のメール往復の中で、研究者はさらに「XHRプロトタイプに responseText のgetterを定義すればUUIDを取得し続けられる」と指摘し、メンテナーのRaymond Hill氏は「Clever, thanks for reporting」と返しつつ、詳細の公開は控え、安定版リリース後にコミットメッセージを追記する方針を取った。
その後の2つのコミットは修復方法を切り替えた。11月3日の 9859477 で要素セレクターは検証済みのsecret tokenのみ受け付けるようになり、1.75.4としてリリース。11月8日の b1f7d27 は作成予定のフィルターを検証し、150df12 はwar:系フィルターを一時的に無効化、1.76.0としてリリースされた。advisoryは11月15日に公開され、最初の報告から14日。漏洩源、入口の認証、入力検証に各1コミットが対応し、報告から公告まで14日——拡張エコシステムとしては速いペースだ。コミュニティからは、ついでに古いprofileを削除して再作成することも勧められた。新しいprofileは新しいUUIDを生成する。
もうひとつ付け加えるべきディテールがある。作者自身によれば「GPT-5.6 Sol did most of the hard work of finding the issue」——方向性(フィルター注入が何らかのUXSSを生み得るという仮説)は彼が先に定め、モデルが具体的な問題を掘り出し、彼がそれを一つずつ検証した。PoCのコードの大部分はClaudeによるもので、記事そのものは彼が自ら書いたという。人が方向を定め、モデルが証拠を探索し、人が検証する——このワークフローは、セキュリティ研究の日常的な構成になりつつある。
UIと検閲対象のページが、同じDOMに住んでいる
レンズを引いて見てみる。4ステップの攻撃のうち、プロセス境界や権限昇格に触れたステップはひとつもない。攻撃者が操作し続けたのは、uBOが自らWebページに差し込んだあのUIだ。要素セレクターは、ユーザーに要素を選ばせるUIを描かなければならず、その種のUIはiframeの形で検閲対象のページに注入されるしかない。検閲ツールのUIと検閲対象は同一のDOMを共有しており、Webページ側にはそれを操作するプリミティブが生まれつき備わっている——postMessageで駆動でき、マウスイベントでクリックできる。
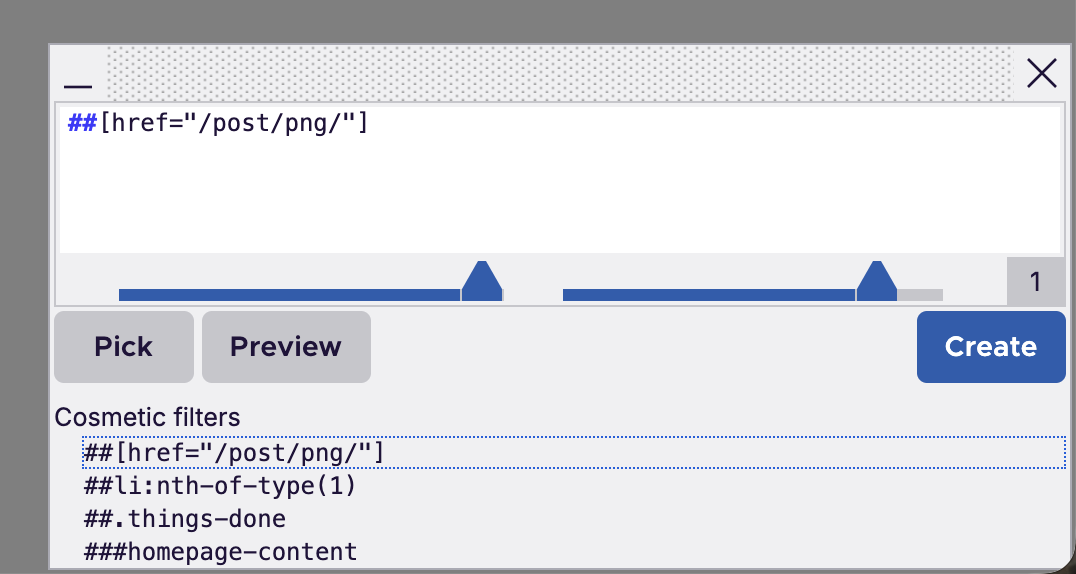 図:要素セレクターの通常の姿——Webページに埋め込まれたオーバーレイ。攻撃チェーンの中で、隠しiframeに読み込まれ、postMessageで一項目ずつ駆動されたのはまさにこれ。出典:iter.ca 原文(作者のスクリーンショット)
DOM共有の代償には、すでに前例がある。1Passwordは今年1月、全ページにprism.jsをグローバル注入し、大量の <code> ブロックのレンダリングを壊した。問題は少なくとも20日間続いた。拡張機能とWebページがDOMを共有する以上、ミスはまとめて起きる。同じイベントソースのAdNauseam(uBOのfork)も同様に被害を受け、コミュニティはその 0e757ee3 とuBOの bf69cf7 を突き合わせて同一問題を確認し、新版で修正済みだ。
拡張機能の権限が大きすぎたのか、それともプラットフォームがUIを与えなかったのか
議論の中では、2つの方向の帰属説明が現れた。ひとつは権限モデルに狙いを定めるもの。ある拡張機能が trusted-rpnt のような任意ドメインでスクリプトを実行できるルールを書き込め、しかも要素セレクターが生成するルールは自動的にtrustedマークを帯びる——権限が広すぎるという指摘だ。この発想に沿えば、trustedルールの付与条件を引き締め、WebページがトリガーできるUIが生むルールにはデフォルトで信頼を付けないようにすれば、被害の当量は下がるはずだ。
もうひとつの方向はプラットフォームに狙いを定めるもの。Firefoxの元コア開発者esprehn氏はHacker Newsでの議論の中で、当時もっと強く拡張向けのoverlay APIを推し進められなかったことをずっと悔いていると語った。このAPIはTop Layerを基盤とする設計で、プリミティブ版は結局プラットフォームに取り込まれず、後から補われた仕組みでも拡張機能に自身のサブツリーをマウントさせることは本当にはできない。DevToolsには独立したOverlay Pageがあり、一部プラットフォームのデータピッカーもoverlay pageを使っているが、この仕組みは一度も拡張機能に開放されたことがない。もしセレクターUIがプラットフォーム管理のトップレイヤーに住んでいれば、WebページのpostMessageもマウスイベントも届かず、4ステップの攻撃チェーンは第一歩目で崩れる。
2つの帰属には、それぞれ重みとコストがある。権限を引き締めれば、ブロッカーの中核能力にぶつかる——uBOはもともと、ページのスクリプトを書き換えてこそ広告をブロックできる。overlay APIを補うことはプラットフォーム側が多年にわたり負ってきたプリミティブの負債であり、当時それを推した人はとうに去っている。議論にはこんな反論もあった:ブラウザ本体だって1ヶ月にRCE級のCVEをいくつも見過ごしているのに、拡張機能のXSSひとつがなぜ爆薬桶扱いされねばならないのか。この一言は「拡張の権限は生まれつき危険」という直感を抑え込む——重要なのは権限境界と修復速度であって、今回、拡張エコシステムは14日で既知の経路をすべて閉じた。多くのプラットフォーム級脆弱性よりずっと速い。
洞は埋まった、トップレベルUIはまだ未払いのまま
Raymond Hill氏は既知の3経路すべてを閉じ、AdNauseamも追って修正した。この一件はここで一区切りをつけられる。しかしesprehn氏が悔やんだあの件は、今日も先が見えないまま——拡張機能には依然、Webページから独立したトップレベルUIが存在せず、要素セレクターは依然、自分が検閲するページの中に住むしかない。
アーキテクチャの前提が変わらなければ、地形も変わらない——次にiframeを opacity: 0 で隠し、クリック一回で仕上げる者が向かうのは、同じ広い平原だ。**権限境界が爆発の当量を決め、トップレベルUIが経路の存在有無を決める。**uBOは今回、洞を埋め終えた。プラットフォームが負っているあのUIの層は、まだ着落していない。
参考リンク:
- loops(Smitty van Bodegom):uBlock Origin 要素セレクター UXSS の原文開示
- GitHub Advisory GHSA-cmqw-9r2w-6wv2
- 作者のオンライン PoC デモページ
- Hacker News の関連議論
