image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))Eine Filterregel mit trusted-Flag, handschriftlich von uBlock Origin selbst in den Browser geschrieben – betätigt von der Webseite selbst.
Am 15. November 2026 hat der Sicherheitsforscher Smitty van Bodegom (loops / syvb) einen Ein-Klick-Universal-XSS (UXSS) im Element Picker veröffentlicht: Betroffen ist die MV2-Version (Manifest V2) für Firefox bis einschließlich 1.75.2, behoben in 1.75.4; auch uBO Lite in der MV3-Fassung trägt ein ähnliches, wenn auch weniger gravierendes Problem. Das Advisory ist als High eingestuft. Eine schadhafte Webseite kann ohne Wissen des Nutzers beliebige vertrauenswürdige Filterregeln schreiben – und vertrauenswürdige Regeln dürfen Skripte ausführen. Öffnet der Nutzer danach irgendeine Zielseite, läuft der eingeschleuste Code in genau dieser Domain. Der Werbeblocker prüft alle Webseiten – und die Oberfläche des Prüfwerkzeugs wurde selbst zum Ausführungskanal der Webseite.
Die Angriffskette in vier Schritten: UUID raten, iframe verstecken, Picker ansteuern, einen Klick abgreifen
Der Element Picker ist die Oberfläche von uBO zum Auswählen von Elementen und Erzeugen von Filterregeln; er existiert als interne Seite unter moz-extension://. Unter Firefox enthält seine URL nur eine einzige Unbekannte: die zufällig pro Installation erzeugte interne UUID der Erweiterung. Die gesamte Geheimhaltung der internen Erweiterungsseiten ruht bei Firefox allein auf dieser Zufallsgröße – ist die UUID offen, ist die Grenze gefallen.
Ironischerweise stammt die Offenlegungsroute aus der eigenen Blockierlogik von uBO: Eine in den uAssets-Standardregeln enthaltene Regel lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js) hookt das fetch der Seite und sendet innerhalb des Hooks ein XHR an moz-extension://<UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js, um das Werbe-JS durch ein sich korrekt verhaltendes, aber wirkungsloses Attrapp-Skript zu ersetzen. Wer seinerseits XMLHttpRequest.prototype.open hookt, liest aus diesem internen XHR die vollständige UUID aus – der Auslöser ist eine einzige Zeile: fetch('/adsbygoogle.js').catch(() => {}). Das Skript, das Werbung blockt, schreibt die Adresse der Erweiterung selbst in den Request. Der Autor betont, dass dies nicht der einzige Offenlegungspfad ist.
Nach dem Adressfund folgen drei Routineoperationen: ein iframe mit opacity: 0 bindet den kompletten Picker in die Seite ein; über einen MessageChannel gelangt postMessage({ what: 'epickerStart' }, '*', [ch.port2]) in den Nachrichtenaustausch, und Schritt für Schritt füllen start → showDialog → dialogSetFilter → resultsetDetails die gewünschte Regel ein; zuletzt schiebt man das unsichtbare iframe unter den Mauszeiger und bringt den Nutzer dazu, die unsichtbare Schaltfläche „Erstellen” zu treffen. Alle vier Schritte verwenden ausschließlich die Standard-APIs, die der Browser Webseiten offenlegt; für den Nutzer bleibt ein völlig normaler Klick. Das veröffentlichte Online-PoC des Autors läuft ausschließlich unter Firefox – und genau auf dieser Kette.
Ein Nebenprodukt verdient ebenfalls Vermerk: Da jede Seite über fetch('/adsbygoogle.js') an die UUID gelangt, wird sie zum stabilen Anker für fächerübergreifendes Fingerprinting. Der Autor vermerkt im Text: „Es gibt mehrere Wege, wie die UUID offenlegt werden kann; nicht nur über diese Regel.” Chromium verlangt erst seit Kurzem dynamische IDs für web accessible resources – und bis heute nur als Option; browserleams listet eine Reihe von Erweiterungen, die weiterhin feste URLs verwenden. Dieselbe Zufallskennung ist beim UXSS der Weg hinein und im Alltag der Tracker.
Ein einzelnes Zeilenumbruchzeichen bricht die Filtervalidierung
Die Möglichkeit zur Regel-Injektion liegt am Feld opt. Es ist für Netzwerkanfragetypen gedacht: Ein Eintrag wie image wird beim Zusammenbau mit $ an das Ende des Filters angehängt und erzeugt Qualifikationen wie $image. Die Validierungslogik vertraut dem Feldinhalt als Enumerationswert – während das Feld selbst in der Hand des Angreifers liegt.
Der Angreifer schleust ein Zeilenumbruchzeichen ein, sodass der Wert von opt zu image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain)) wird. Nach dem Zusammenbau ist aus einem Netzwerkfilter ein Zweier geworden: Die erste Hälfte versteht die Validierung; die zweite Hälfte ist eine kosmetische Filterregel mit einer +js()-Direktive, die Skripte auf passenden Seiten ausführt. Der Autor kommentiert nur knapp: „Das ist ja gerade ein Netzwerkfilter.” Die Validierung sieht die legale Hälfte, ausgeführt wird die andere.
Darunter liegt eine weitere Ebene des Vertrauensmodells: Filter, die über den Element Picker hinzugefügt werden, tragen stets das trusted-Flag – mindestens bis zur nächsten Neukompilierung, die eine spätere Bearbeitung der benutzerdefinierten Filter auslöst und das Vertrauensmarkier löscht. Der Angreifer kann die Ziel-Site sofort öffnen; die Pufferfrist ist bedeutungslos – der Lebenszyklus des Flags endet erst mit der nächsten aktiven Bearbeitung durch den Nutzer, und der Angriff muss nur schneller sein als diese Aktion.
14 Tage, vier Commits, drei Pfade geschlossen
Der Disclosure-Prozess verlief sauber: Am 1. November 2026 meldet der Forscher per E-Mail; am 2. November erscheint Commit bf69cf7, der die im Scriptlet potenziell kontaminierbare XHR-Methode ersetzt, veröffentlicht mit 1.75.2. In derselben E-Mail-Korrespondenz weist der Forscher darauf hin, dass man über einen responseText-Getter am XHR-Prototyp die UUID weiterhin auslesen könne; Maintainer Raymond Hill antwortet „Clever, thanks for reporting”, hält Details zurück und ergänzt die Commit-Nachricht erst nach dem Stable-Release.
Die beiden folgenden Commits ändern die Reparaturstrategie: 9859477 vom 3. November lässt den Element Picker ausschließlich verifizierte Secret Tokens akzeptieren, mit 1.75.4; b1f7d27 vom 8. November validiert die zu erstellenden Filter, 150df12 deaktiviert vorübergehend war:-Filter, mit 1.76.0. Das Advisory wird am 15. November öffentlich – 14 Tage nach der ersten Meldung. Je ein Commit für Offenlegungsquelle, Eingangsauthentifizierung und Eingabevalidierung; 14 Tage von der Meldung bis zur Bekanntgabe. In der Ökosphäre der Erweiterungen ist dieses Tempo schnell; die Community empfiehlt ergänzend, das alte Profil zu löschen und neu anzulegen – ein neues Profil erzeugt eine neue UUID.
Noch ein Detail: Der Autor berichtet selbst, „GPT-5.6 Sol did most of the hard work of finding the issue” – die Richtung (dass eine Filterregel-Injektion irgendeine Form von UXSS erzeugen müsste) legte er fest, das Modell fand das konkrete Problem, er verifizierte es Schritt für Schritt; der Großteil des PoC-Codes stammt von Claude, den Artikel schrieb er selbst. Der Mensch setzt die Richtung, das Modell sucht die Belege, der Mensch verifiziert – diese Pipeline wird zum Alltag der Sicherheitsforschung.
Die UI und die geprüfte Seite teilen sich denselben DOM
Der Blick auf die Architektur: Kein einziger der vier Angriffsschritte berührt eine Prozessgrenze oder hebt eine Berechtigung; der Angreifer operiert durchgehend auf einer Oberfläche, die uBO selbst freiwillig in die Webseite gestellt hat. Der Element Picker soll dem Nutzer eine Auswahl-UI zeichnen – und solche Oberflächen lassen sich nur als iframe in die geprüfte Seite injizieren. Die UI des Prüfwerkzeugs und das Prüfobjekt teilen sich denselben DOM; die Webseiten-Seite hält naturgemäß die Primitiven zu seiner Steuerung: postMessage treibt sie an, Mausereignisse klicken sie.
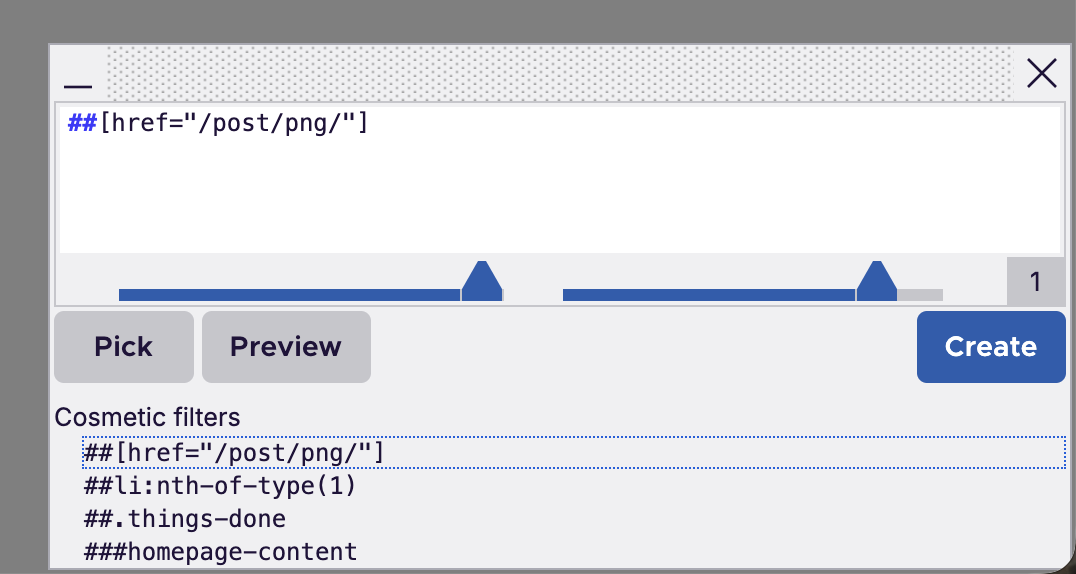 Abbildung: Der Element Picker in seiner normalen Form – ein in die Webseite eingebettetes Overlay; in der Angriffskette wird genau dieses vom versteckten iframe geladen und per postMessage Schritt für Schritt gesteuert. Quelle: iter.ca-Originalartikel (Screenshot des Autors)
Für den Preis des geteilten DOM gibt es bereits Fallbeispiele: 1Password injizierte im Januar dieses Jahres prism.js global auf allen Seiten und zerstörte dabei zahlreiche <code>-Blöcke; das Problem hielt mindestens 20 Tage an. Teilen sich Erweiterung und Webseite das DOM, werden Fehler zu flächendeckenden Fehlern. AdNauseam (ein Fork von uBO) aus derselben Ereigniskette war ebenfalls betroffen; die Community verglich dessen Commit 0e757ee3 mit bf69cf7 von uBO und bestätigte dasselbe Problem – behoben mit der neuen Version.
Zu große Erweiterungsberechtigungen – oder eine Plattform, die nie eine UI geliefert hat?
In der Diskussion zeichnen sich zwei Erklärungsrichtungen ab. Die eine richtet sich aufs Berechtigungsmodell: Eine Erweiterung darf Regeln wie trusted-rpnt schreiben, die Skripte in beliebigen Domains ausführen, und der Element Picker markiert die erzeugten Regeln automatisch als trusted – die Berechtigungen sind zu weit gefasst. Nach diesem Ansatz würde der Schadensäcker sinken, wenn man die Erteilung vertrauenswürdiger Regeln verschärft und Regeln, die über webseitenklickbare Oberflächen entstehen, standardmäßig ohne Vertrauensmarkierung erzeugt.
Die andere richtet sich auf die Plattform. Der frühere Firefox-Kernentwickler esprehn erklärte in der Hacker-News-Diskussion, er bedauere bis heute, damals nicht nachdrücklicher für eine Overlay-API für Erweiterungen gekämpft zu haben – jene API auf Basis des Top Layers; die primitive Version gelangte nie in die Plattform, und was später ergänzt wurde, vermochte Erweiterungen keinen eigenen Teilbaum zu geben. Die DevTools haben eine eigenständige Overlay Page, manche Plattformen nutzen Overlay Pages für Datumsauswahlen – dieser Mechanismus wurde den Erweiterungen nie geöffnet. Würde die Picker-UI in einer plattformverwalteten obersten Ebene wohnen, könnten weder postMessage noch Mausereignisse der Webseite sie erreichen, und der erste Schritt der vierstufigen Kette ließe sich gar nicht erst aufbauen.
Beide Erklärungen tragen Gewicht und beide haben ihren Preis: Die Verschärfung der Berechtigungen stößt an den Kern des Blockers – uBO muss ohnehin Seitenskripte umschreiben, um Werbung zu stoppen; die Overlay-API wäre ein der Plattform seit Jahren geschuldeter Primitiv, und wer sie seinerzeit vorantrieb, ist längst gegangen. In der Diskussion findet sich auch die Gegenfrage: Der Browser selbst lässt monatlich mehrere CVEs auf RCE-Niveau durch – warum soll ein einziger XSS in einer Erweiterung als Pulverfass gelten? Dieser Einwand entkräftet die Intuition, Erweiterungsberechtigungen seien per se gefährlich – es kommt auf Berechtigungsgrenzen und Reparaturtempo an; die Erweiterungsökosphäre hat hier in 14 Tagen alle bekannten Pfade geschlossen, schneller als viele plattformseitige Schwachstellen.
Das Loch ist gestopft, die Top-Level-UI bleibt schuldig
Raymond Hill hat sämtliche bekannten Pfade geschlossen, AdNauseam ist mit einer Reparatur gefolgt – dieser Vorfall kann damit abgeschlossen werden. Das, worauf esprehn bis heute wartet, bleibt aus: Erweiterungen haben weiterhin keine vom Webseite unabhängige Top-Level-UI, und der Element Picker muss weiterhin in genau jene Seiten einziehen, die er selbst prüft.
Bleibt die architektonische Prämisse unverändert, bleibt das Gelände unverändert – wer das nächste Mal ein iframe in opacity: 0 versteckt und mit einem einzigen Klick abschließt, steht vor derselben offenen Fläche. Die Berechtigungsgrenze bestimmt die Explosionskraft, die Top-Level-UI bestimmt, ob der Pfad überhaupt existiert. uBO hat diesmal das Loch gestopft – die der Plattform geschuldete UI-Schicht bleibt ausstehend.
Referenzlinks:
- loops (Smitty van Bodegom): Original-Disclosure des uBlock Origin Element Picker UXSS
- GitHub Advisory GHSA-cmqw-9r2w-6wv2
- Online-PoC-Demoseite des Autors
- Zugehörige Hacker-News-Diskussion
