image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain))Una regla de filtrado con marca trusted, escrita en el navegador por el propio selector de elementos de uBlock Origin. Y quien la operó fue una página web.
El 15 de noviembre de 2026, el investigador de seguridad Smitty van Bodegom (loops / syvb) divulgó un XSS universal (UXSS) de un solo clic en el selector de elementos: afecta a la versión MV2 (Manifest V2) para Firefox 1.75.2 y anteriores, y está corregido desde la 1.75.4. uBO Lite, la versión MV3, presenta un problema similar pero de menor impacto. El advisory se calificó como High. Una página maliciosa puede escribir reglas de filtrado de confianza arbitrarias sin que el usuario lo sepa, y esas reglas pueden ejecutar scripts: al abrir después cualquier sitio objetivo, el código inyectado corre en ese dominio. El bloqueador de publicidad audita todas las páginas web, y la interfaz de esa herramienta de auditoría se convirtió en el canal de ejecución de la propia web.
La cadena de ataque en cuatro pasos: adivinar el UUID, ocultar el iframe, manejar el selector, comprar un clic
El selector de elementos es la interfaz de uBO para «seleccionar un elemento y generar una regla de filtrado», y existe como página interna moz-extension://. En Firefox, su URL solo tiene una incógnita: el UUID interno de la extensión, generado aleatoriamente al instalarla. El navegador apuesta toda la confidencialidad de las páginas internas de la extensión a ese valor aleatorio; filtrado el UUID, la frontera desaparece.
La ironía es que la vía de fuga del UUID es la propia lógica de bloqueo de uBO: una regla de uAssets incluida por defecto, lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js), hace hook del fetch de la página y, dentro del hook, lanza una petición XHR a moz-extension://<UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js, sustituyendo el JS publicitario por un script señuelo que se comporta bien pero no hace nada. Si el atacante hace hook de XMLHttpRequest.prototype.open, puede leer el UUID completo desde ese XHR interno; la condición de activación es una línea: fetch('/adsbygoogle.js').catch(() => {}). El script que bloquea la publicidad dejó la dirección de la extensión escrita en la propia petición. El autor aclara que esta no es la única vía de fuga.
Con la dirección en la mano, quedan tres pasos de manual: crear un iframe con opacity: 0 que embeba el selector entero en la página; abrir un canal con MessageChannel mediante postMessage({ what: 'epickerStart' }, '*', [ch.port2]) e ir rellenando la regla deseada mensaje a mensaje siguiendo la secuencia start → showDialog → dialogSetFilter → resultsetDetails; y, por último, mover el iframe invisible hasta colocarlo bajo el cursor para que el usuario haga clic sin saberlo en el botón «Crear». Los cuatro pasos usan solo APIs estándar que el navegador expone a las páginas web, y para el usuario todo se reduce a un clic completamente normal. El PoC en línea publicado por el autor funciona solo en Firefox y ejecuta exactamente esta cadena.
Hay que anotar también los efectos secundarios: si cualquier sitio puede obtener el UUID con fetch('/adsbygoogle.js'), ese identificador se convierte en un ancla estable de fingerprinting entre sitios. El autor lo apunta en el artículo: «Hay varias formas de filtrar el UUID; no solo esta regla». Chromium solo ha exigido recientemente que los web accessible resources usen IDs dinámicos, y aún solo como opción; browserleaks mantiene una lista de extensiones que siguen usando URLs fijas. El mismo identificador aleatorio es una vía de ataque para el UXSS y, el resto del tiempo, un rastreador.
Un salto de línea perfora la validación de reglas
La capacidad de inyectar reglas recae sobre el campo opt. Su propósito de diseño es indicar el tipo de petición de red: si se rellena con image, al concatenar se añade con $ al final del filtro, generando un calificador como $image. La lógica de validación confiaba en que el contenido del campo fuera un valor de un enumerado… y el campo estaba en manos del atacante.
El atacante introduce un salto de línea, y el valor de opt pasa a ser image\ngoogle.com##+js(trusted-rpnt, script, /^[\s\S]*$/, alert('injected on '+document.domain)). Tras la concatenación, un filtro de red se convierte en dos: la primera mitad es comprensible para la validación; la segunda es una regla cosmética, con la directiva +js(), encargada de ejecutar scripts en las páginas que coincidan. El autor lo resume en una frase: «Esto es exactamente un filtro de red». La validación ve la mitad legítima; lo que se ejecuta es la otra.
Una capa más abajo está el modelo de confianza: los filtros añadidos por el selector de elementos siempre se marcan como trusted, al menos hasta la siguiente recompilación; cuando el usuario edita manualmente sus filtros personalizados se dispara una recompilación que elimina la marca de confianza. El atacante puede abrir la página víctima de inmediato, así que ese periodo de gracia no significa nada: el ciclo de vida de la marca trusted está delimitado por «la próxima edición activa del usuario», y al ataque solo le hace falta ser más rápido que esa acción.
14 días, cuatro commits, tres vías cerradas
El proceso de divulgación fue ejemplar: el 1 de noviembre de 2026 el investigador reporta por correo; el 2 de noviembre se publica el commit bf69cf7, que sustituye el método XHR contaminable del scriptlet, incluido en la 1.75.2. Ese mismo día, en el intercambio de correos, el investigador señala que se puede definir un getter de responseText en el prototipo de XHR para seguir obteniendo el UUID; el mantenedor Raymond Hill responde «Clever, thanks for reporting», decide no publicar detalles todavía y espera a que salga la versión estable antes de completar el mensaje del commit.
Los dos commits siguientes cambiaron el enfoque de la corrección: el 9859477 del 3 de noviembre hace que el selector de elementos solo acepte un secret token verificado, publicado con la 1.75.4; el 8 de noviembre, el b1f7d27 valida los filtros que se van a crear y el 150df12 desactiva temporalmente los filtros de tipo war:, ambos publicados con la 1.76.0. El advisory se hizo público el 15 de noviembre, 14 días después del reporte inicial. Cada vía —fuente de la fuga, autenticación de la entrada, validación de entradas— corresponde a un commit, y del reporte al aviso pasaron 14 días: un ritmo rápido para el ecosistema de extensiones. La recomendación de la comunidad fue de paso borrar el perfil antiguo y crear uno nuevo, ya que un perfil nuevo genera un UUID nuevo.
Queda un detalle: el autor declara que «GPT-5.6 Sol did most of the hard work of finding the issue»: él fijó primero la dirección (la inyección de reglas de filtrado podría producir algún tipo de UXSS), el modelo encontró el problema concreto y él lo verificó punto por punto; la mayor parte del código del PoC salió de Claude, y el artículo lo escribió él a mano. Humanos marcando el rumbo, modelo buscando evidencias, humanos verificando: esa línea de producción se está convirtiendo en el equipo estándar de la investigación en seguridad.
La UI y la página auditada viven en el mismo DOM
Alejemos la cámara: ninguno de los cuatro pasos del ataque toca una frontera de procesos ni escala privilegios; todo lo que manipula el atacante es la interfaz que uBO coloca voluntariamente dentro de la página web. El selector de elementos tiene que dibujar al usuario una interfaz para elegir elementos, y ese tipo de interfaz solo puede inyectarse como iframe dentro de la página auditada. La UI de la herramienta de auditoría comparte el mismo DOM con aquello que audita, y del lado de la web están de serie los primitivos para manejarla: postMessage la puede pilotar, los eventos de ratón pueden pulsarla.
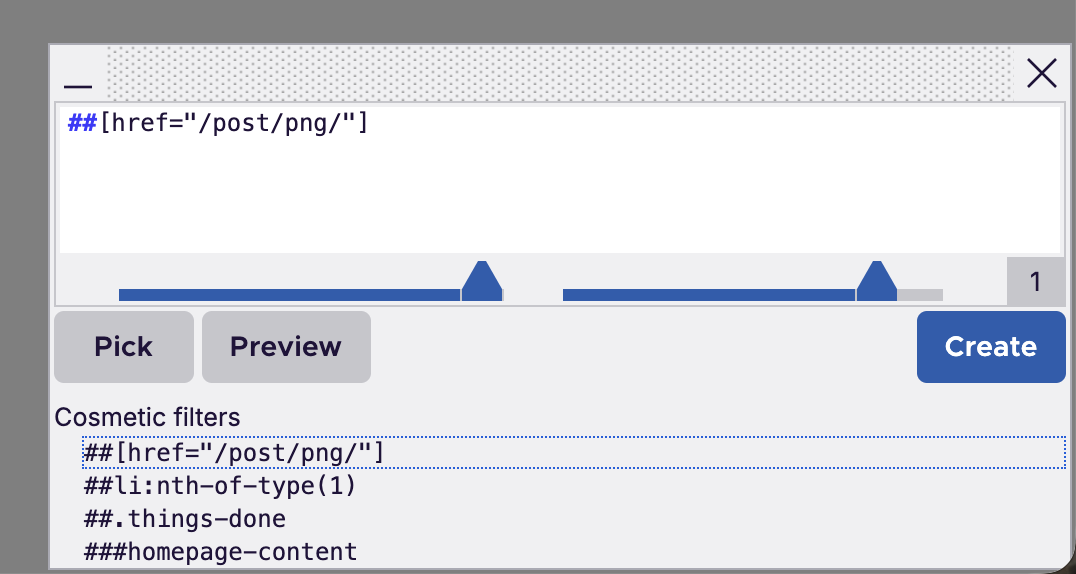 Imagen: el selector de elementos en su forma normal —una capa superpuesta incrustada en la página web—; en la cadena de ataque es justamente lo que carga el iframe oculto y lo que se pilotan mensaje a mensaje vía postMessage. Fuente: artículo original en iter.ca (captura del autor)
El precio de compartir DOM tiene casos recientes: en enero de este año 1Password inyectó prism.js globalmente en todas las páginas y rompió un gran número de bloques <code>; el problema persistió al menos 20 días. Cuando la extensión y la web comparten DOM, los errores salen a pátinas. AdNauseam (un fork de uBO), de la misma autoría, también resultó afectado; la comunidad comparó su 0e757ee3 con el bf69cf7 de uBO y confirmó el mismo problema, ya corregido con la nueva versión.
¿Permisos excesivos de la extensión o una plataforma que nunca dio UI?
En la discusión aparecieron dos líneas de atribución. Una apunta al modelo de permisos: que una extensión pueda escribir reglas como trusted-rpnt, capaces de ejecutar scripts en cualquier dominio, y que además las reglas generadas por el selector de elementos lleven la marca trusted automáticamente, significa que los permisos se otorgaron con demasiada anchura. Por esta vía, endurecer las condiciones para conceder reglas de confianza y hacer que las reglas creadas desde interfaces activables por la web no sean de confianza por defecto reduciría el impacto.
La otra línea apunta a la plataforma. esprehn, ex desarrollador principal de Firefox, dijo en la discusión de Hacker News que siempre se ha arrepentido de no haber empujado con más fuerza en su día la overlay API para extensiones: esa API se diseñaba sobre el Top Layer, la versión de primitivos nunca entró en la plataforma, y lo que se añadió después tampoco permitía colgar un subárbol propio de la extensión. DevTools tiene una Overlay Page independiente, y los selectores de fecha de algunas plataformas usan igualmente overlay pages, pero ese mecanismo nunca se abrió a las extensiones. Si la interfaz del selector viviera en una capa superior gestionada por la plataforma, ni el postMessage ni los eventos de ratón de la web alcanzarían a tocarla, y el primer paso de la cadena de ataque de cuatro pasos sería imposible de montar.
Cada atribución tiene su peso y su coste: endurecer los permisos choca con la capacidad central de un bloqueador —uBO necesita reescribir los scripts de la página para poder frenar la publicidad—; y completar la overlay API es un primitivo que la plataforma lleva años debiendo, con sus impulsores de entonces hace tiempo fuera. Alguien en la discusión contraargumentó: si el propio navegador deja pasar varios CVE de nivel RCE al mes, ¿por qué un XSS en una extensión se trata como un barril de pólvora? Esa frase desactiva la intuición de que «los permisos de las extensiones son peligrosos por naturaleza»: lo que cuenta es la magnitud, y la marcan la frontera de permisos y la velocidad de parcheo. Esta vez el ecosistema de extensiones cerró todas las vías conocidas en 14 días, mucho más rápido que muchas vulnerabilidades de plataforma.
El agujero está tapado, la UI de nivel superior sigue pendiente
Raymond Hill cerró las tres vías conocidas y AdNauseam siguió con su parche: este episodio puede darse por cerrado. Lo que esprehn lamenta sigue sin resolver: las extensiones siguen sin tener una UI de nivel superior independiente de la web, y el selector de elementos no tiene más remedio que alojarse en la página que audita.
Mientras no cambie la premisa arquitectónica, el terreno no cambia: el próximo que esconda un iframe con opacity: 0 y remate con un clic se encontrará con el mismo descampado. La frontera de permisos decide la potencia de la explosión; la UI de nivel superior decide si la vía existe. uBO ha cerrado el agujero; la capa de UI que debe la plataforma, esa sigue sin aparecer.
Referencias:
- loops (Smitty van Bodegom): divulgación original del UXSS del selector de elementos de uBlock Origin
- GitHub Advisory GHSA-cmqw-9r2w-6wv2
- Página de demostración del PoC en línea del autor
- Discusión relacionada en Hacker News
